

Python中os.system和os.popen为何存在命令注入风险
深入解析Python中os.system和os.popen存在命令注入风险的根本原因、底层Shell调用机制、典型漏洞利用场景及基于subprocess的安全重构方案。
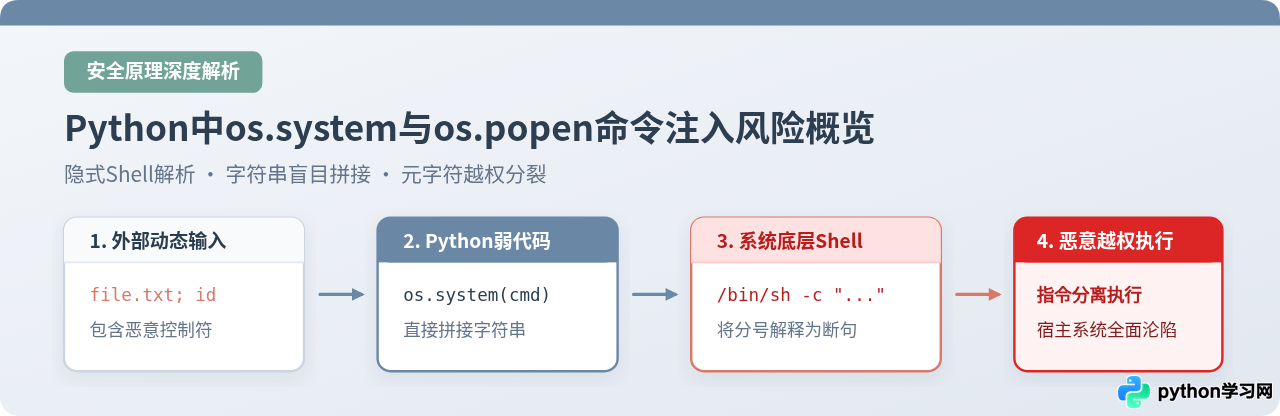
Python 中的 os.system() 和 os.popen() 之所以存在严重的命令注入风险,根源在于它们并非直接在操作系统内核中派生进程,而是将整条命令字符串原封不动地提交给宿主系统的 Shell 解释器(在 POSIX 系统下为 /bin/sh -c,在 Windows 下为 cmd.exe /c)。一旦开发者将不可信的外部输入直接拼接入命令字符串,Shell 就会依据其语法规则解析其中的特殊控制符(如 ;、&&、|、$() 等),从而让攻击者跳出预期程序参数的限制,追加并执行任意恶意的系统指令。
一、底层机制:os.system 与 os.popen 是如何执行命令的
许多初学者直观地认为,调用 os.system("ping 127.0.0.1") 就等同于直接运行操作系统中的 ping 可执行文件。然而,在底层实现中,Python 解释器与目标程序之间还横亘着一层强大的中间介质——系统 Shell。
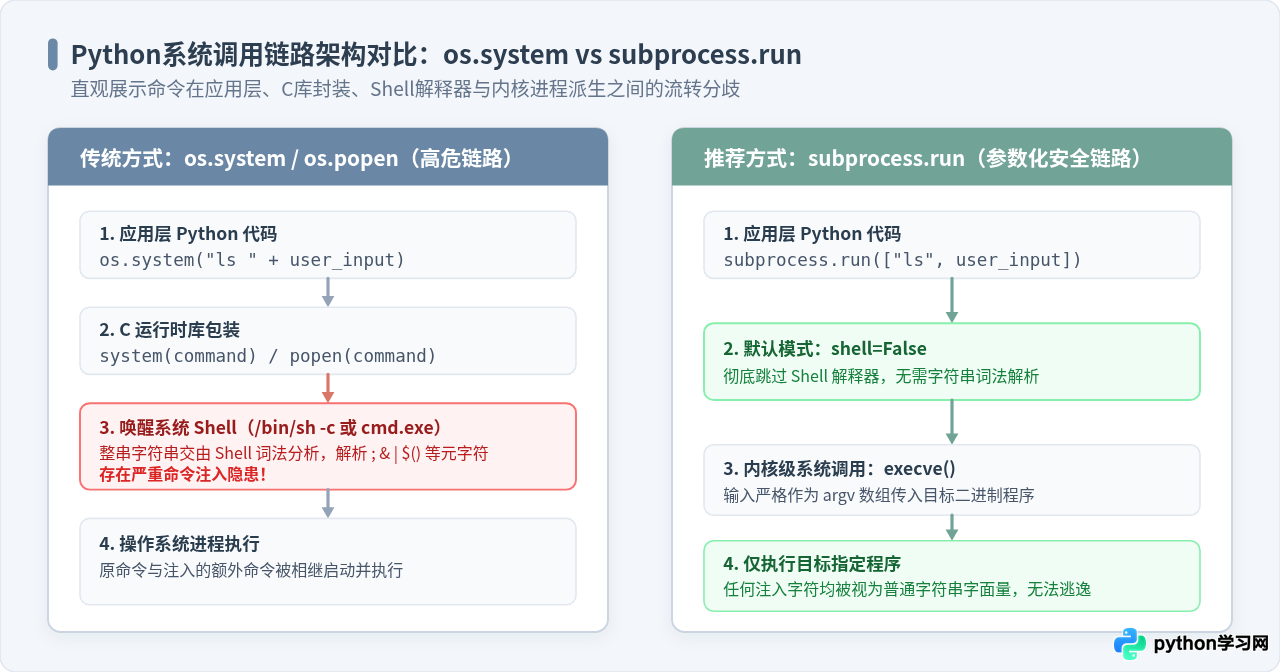
在 CPython 源代码中,os.system() 实际上是对标准 C 运行时库函数 system() 的直接封装;而 os.popen() 则是对 C 运行时库 popen() 函数的封装。根据 POSIX 标准与 C 语言规范,这两个 C 库函数的内部实现逻辑如下:
- 创建子进程(调用底层
fork())。 - 在子进程中调用
execl("/bin/sh", "sh", "-c", command, (char *)0)。 - 父进程等待子进程退出并返回退出状态码(
system),或者通过管道管道绑定标准输入输出(popen)。
这意味着,无论开发者向 os.system() 或 os.popen() 传递什么内容,它永远都是作为 /bin/sh -c "<你的字符串>" 的整体参数被启动的。Shell 解释器拥有对输入文本的完整语法分析权,它会先扫描整段字符串,寻找空格、管道符、分号、重定向符和变量展开等特殊标记。
二、命令注入是如何一步步被触发的
在实际业务开发中,开发者常常需要根据用户提交的参数调用系统外部工具,例如读取日志、压缩打包或检查网络连通性。以下是一段典型的易受攻击代码示例:
# vulnerable_app.py (存在命令注入隐患的脆弱代码)
import os

def preview_log_file(filename: str):
    # 开发者期望执行类似 cat /var/log/app.log 的操作
    cmd = f"cat /var/log/{filename}"
    print(f"[DEBUG] 执行命令: {{cmd}}")
    status = os.system(cmd)
    return status
当正常用户访问时,传入 filename = "nginx.log",拼接后的命令为:
cat /var/log/nginx.log
Shell 顺利解析出可执行程序 cat 及其参数 /var/log/nginx.log,一切符合预期。
攻击载荷构造与语义分裂
如果外部攻击者传入精心构造的恶意字符串,情况就会发生本质转变。假设攻击者提交的参数为:
app.log; id; whoami
代码中的 f"cat /var/log/{filename}" 将机械地拼出以下完整字符串并送入 os.system():
cat /var/log/app.log; id; whoami
此时,/bin/sh 介入解析。在 Shell 语法规范中,分号 ; 是语句顺序执行的终止符。Shell 将这串单一文本强行切分为三段完全独立的逻辑指令:
cat /var/log/app.log(业务原有的文件读取命令)id(攻击者注入的命令:查询当前进程用户 UID/GID)whoami(攻击者注入的命令:确认当前系统执行身份)
[DEBUG] 执行命令: cat /var/log/app.log; id; whoami
[... app.log 原有内容 ...]
uid=1001(webuser) gid=1001(webuser) groups=1001(webuser)
webuser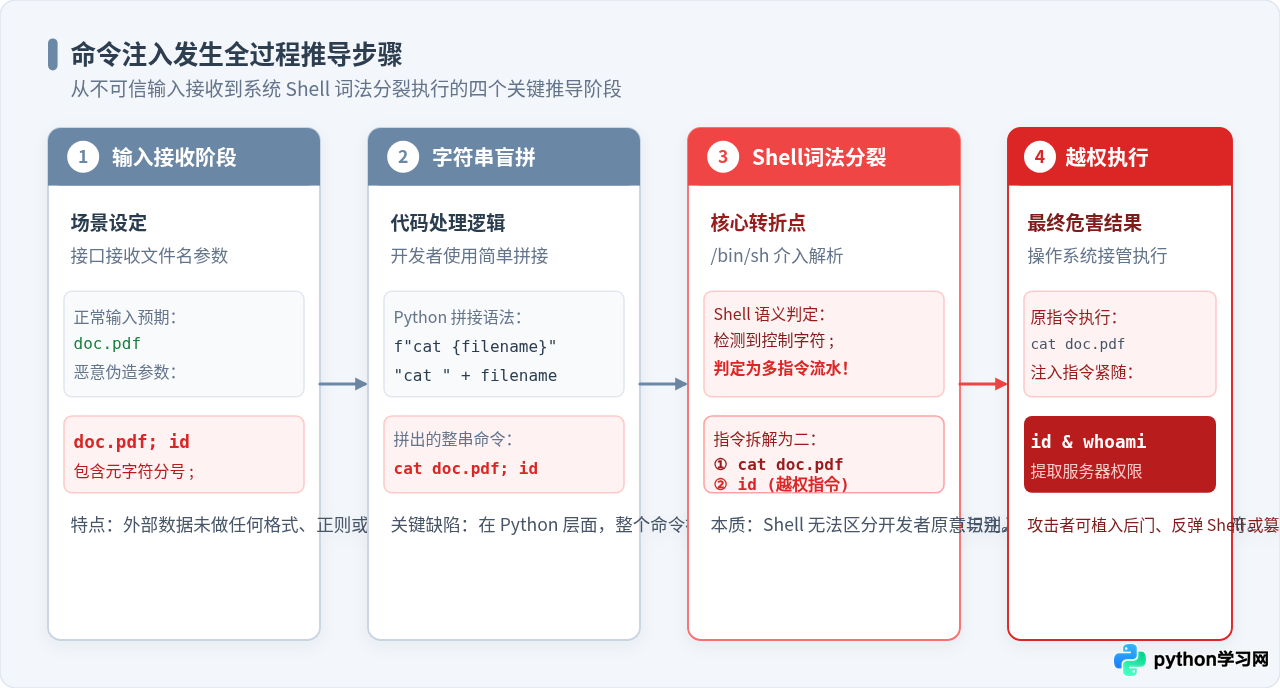
常见的 Shell 逃逸与注入元字符
攻击者用来破坏命令结构的元字符远不止分号。在 Unix 和 Windows Shell 中,以下字符均能诱发独立指令执行或参数逃逸:
- 分号(
;):顺序执行前后两条命令,不论前一条是否成功。 - 逻辑与(
&&):仅当前一条命令成功执行(退出码为 0)时,继续执行后一条命令。 - 逻辑或(
||):仅当前一条命令执行失败时,执行后一条补救命令。 - 管道符(
|):将前一条命令的标准输出作为后一条命令的标准输入(可用于隐蔽传输数据或反弹 Shell)。 - 命令替换(
`cmd`或$(cmd)):Shell 会优先执行括号内的命令,并将其标准输出作为外层命令的参数就地展开。 - 重定向符(
>、>>、<):覆盖或追加文件,可用于破坏系统配置或向 Web 目录写入后门脚本。 - 后台执行符(
&):在后台异步启动恶意进程,使父程序无法察觉或阻塞。
三、os.system 与 os.popen 的细微差别与相同风险
部分开发者在进行代码审查时,存在一种误区:“os.system 存在命令注入我知道,但我是用 os.popen 获取结果,它应该更安全吧?”这种观点是完全错误的。
两者的区别仅仅在于输出通道的处理方式与返回值类型,而在命令字符串的解释机制上没有任何区别:
| 对比维度 | os.system(command) | os.popen(command, mode='r') |
|---|---|---|
| 底层实现机制 | C 标准库 system() -> 派生 /bin/sh -c |
C 标准库 popen() -> 派生 /bin/sh -c 并连接单向管道 |
| Python 返回值 | 16 位进程退出状态码(包含退出信号与返回状态) | 类文件只读/只写管道对象(File-like object) |
| 标准输出流向 | 直接发送至终端控制台屏幕,Python 代码无法捕获其输出文本 | 重定向至管道内,可通过 .read() 截获命令执行的完整回显 |
| 命令注入后果 | 属于无直接回显注入(Blind Command Injection),攻击者依然可通过带外通信(DNS/HTTP OOB)、反弹 Shell 或写文件控制主机 | 属于直接带回显注入,攻击者注入的敏感信息(如 cat /etc/passwd、私钥、环境变量)会直接返回给 Python 代码并呈现在前端页面中,危害极其迅速且致命 |
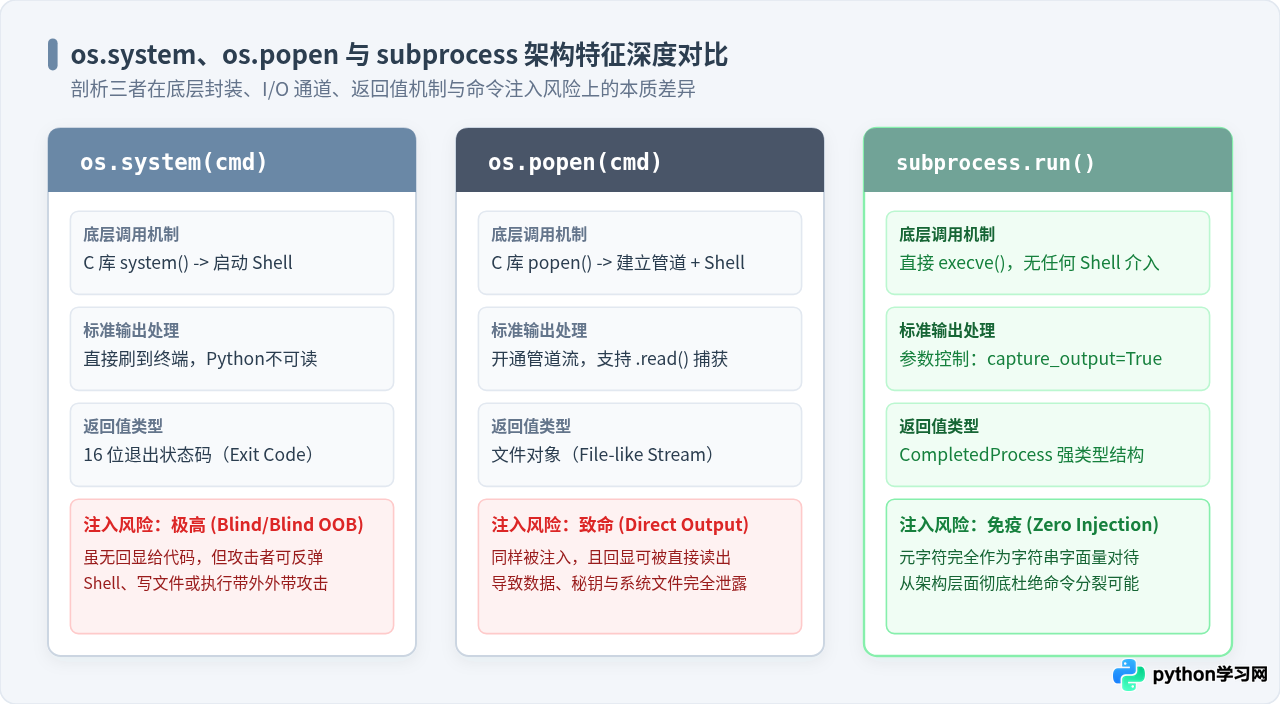
安全警示:无论是 os.system() 还是 os.popen(),只要命令参数接收了动态拼接变量,漏洞的严重程度均属于最高危险级(CVSS 9.0+)。利用 os.popen 的场景甚至无需额外搭建外带服务器,即可直接读取系统敏感机密。
四、彻底消除风险:用 subprocess 的参数列表替代 Shell 字符串
要从根本上消除命令注入,最有效、最标准的方法是剥离 Shell 解释层。在 Python 3 中,官方标准库 subprocess 提供了现代化且安全的子进程管理能力。
安全改造的核心原则:列表传参(Vector Arguments)
当使用 subprocess.run() 或 subprocess.Popen() 并将参数指定为字符串列表(List of strings)时,Python 会在操作系统底层直接调用 execve() 系列系统调用,将命令名和每个参数逐一作为独立的数组指针传递给内核:
# secure_app.py (安全重构后的代码)
import subprocess

def preview_log_file_secure(filename: str):
    # 将可执行程序名与各个参数以列表形式解耦传递,默认 shell=False
    cmd_args = ["cat", f"/var/log/{filename}"]

    try:
        result = subprocess.run(
            cmd_args,
            capture_output=True,
            text=True,
            check=True
        )
        return result.stdout
    except subprocess.CalledProcessError as e:
        print(f"[ERROR] 执行失败,状态码: {{e.returncode}}, 错误信息: {{e.stderr.strip()}}")
        return None
为什么列表传参能天然免疫注入?
同样面对前文的攻击载荷 filename = "app.log; id; whoami",传递给 subprocess.run 的参数列表为:
["cat", "/var/log/app.log; id; whoami"]
由于 shell=False(默认行为),系统中根本没有启动 /bin/sh 解释器。内核的 execve 将第二项 "/var/log/app.log; id; whoami" 纯粹当做一个长度为 29 个字符的普通文件名传递给 cat 程序。
[ERROR] 执行失败,状态码: 1, 错误信息: cat: /var/log/app.log; id; whoami: No such file or directory程序仅仅报出“文件不存在”的正常文件错误,攻击者注入的分号、空格和指令完全被当作无害的字面量字符处理,攻击完全失效。
避坑要点:切勿在调用 subprocess.run() 时显式设置 shell=True 且同时使用字符串拼接,否则 subprocess 同样会唤醒 /bin/sh -c,使安全防护前功尽弃!
五、特殊场景与防御边界:当不得不使用 Shell 时如何应对
在某些特定运维或系统集成场景中,业务可能确实需要借助 Shell 原生支持的复杂特性(如管道组合 grep | awk、通配符通配 *.log 或环境变量展开)。若无法改写为纯 Python 逻辑,必须严格执行多层防御机制:
1. 使用 shlex.quote() 进行转义包裹
Python 标准库提供了 shlex.quote()(在旧版本中为 pipes.quote()),它能够按照 POSIX Shell 规范,将任意不可信字符串包裹在单引号内,并转义已有的单引号,确保其不会被 Shell 视作控制标记:
import os
import shlex

user_input = "app.log; id"
safe_input = shlex.quote(user_input)
# safe_input 的内容变为: 'app.log; id'

# 在单引号包裹下,分号退化为普通文件名字符
cmd = f"cat /var/log/{{safe_input}} | grep -i error"
os.system(cmd)
注意局限性:shlex.quote() 仅适用于 POSIX 兼容系统(Linux、macOS)。在 Windows 的 cmd.exe 环境下,单引号无法起到转义作用(Windows 使用双引号包裹且转义符为 ^),跨平台时极易出现防护失效。
2. 输入参数白名单硬性校验
无论底层使用何种执行方式,在入口层对参数进行白名单正则校验始终是安全准则。例如对于文件名参数,只允许字母、数字、点号和下划线:
import re

def validate_filename(filename: str) -> bool:
    return bool(re.match(r'^[a-zA-Z0-9_\-\.]+$', filename))
六、总结与工程排查决策指南
排查与杜绝 os.system 与 os.popen 命令注入风险,应当遵循“能用原生库不用外部程序、能用参数列表不用字符串拼装、必须拼装则坚决过滤转义”的防御演进路线:
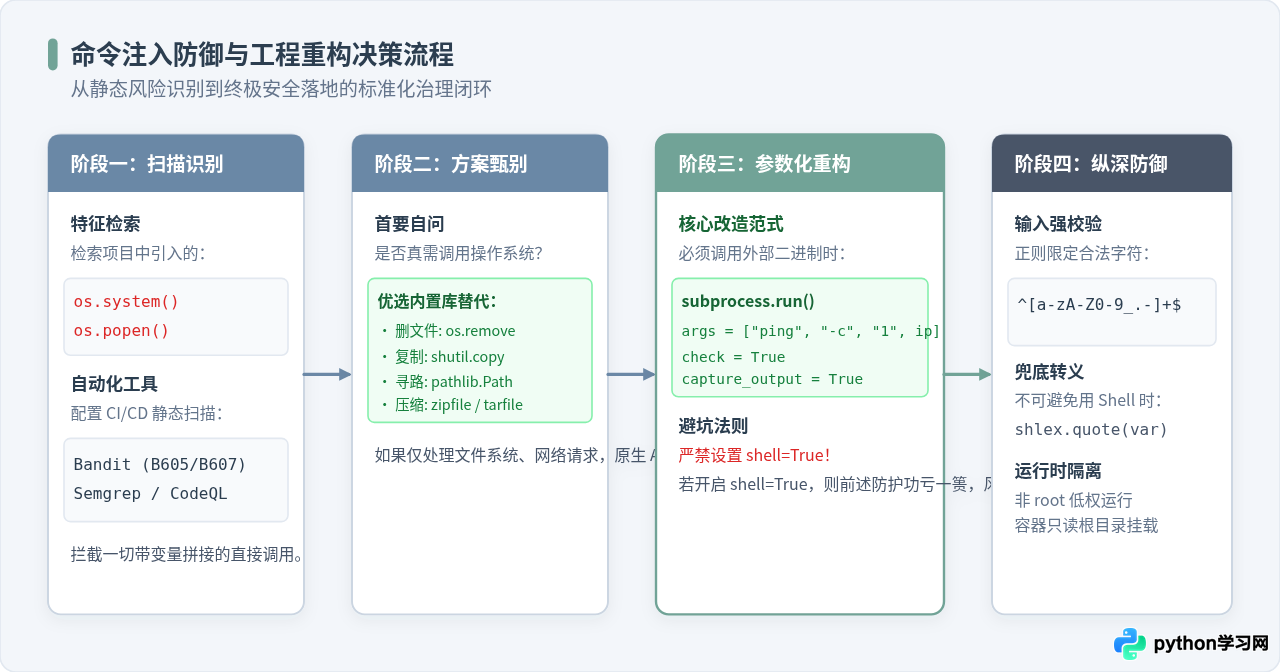
- 优先考虑 Python 原生实现:如需删除文件,调用
os.remove();如需复制目录,调用shutil.copytree();如需网络请求,调用urllib或requests。避免为简单任务派生庞大的外部进程。 - 坚决弃用废弃旧接口:在所有代码库中将
os.system()和os.popen()标记为禁用 API,引入静态代码分析工具(如bandit -r .或semgrep)自动化扫描代码中B605/B607风险特征。 - 全面拥抱 subprocess 列表模式:统一封装子进程调度基类,以
subprocess.run(["cmd", arg1, arg2], check=True)为唯一标准姿势。 - 最小权限原则:确保 Python Web 进程或后端服务运行在非 root 低权限账户下,并在容器化部署中配置只读文件系统,遏制哪怕偶发漏洞造成的横向渗透危害。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









