

Python使用lxml实现网页自动提交与抓取
本文介绍如何使用Python结合lxml库进行网页HTML分析与数据抓取。通过urllib和urllib2构建HTTP请求,利用lxml解析HTML并操作表单字段,实现自动提交GET/POST请求。代码示例展示了如何模拟浏览器行为、处理Cookie及提交表单数据,适用于基础网页自动化场景。
2026-10-14
6

本文介绍如何使用Python结合lxml库进行网页HTML分析与数据抓取。通过urllib和urllib2构建HTTP请求,利用lxml解析HTML并操作表单字段,实现自动提交GET/POST请求。代码示例展示了如何模拟浏览器行为、处理Cookie及提交表单数据,适用于基础网页自动化场景。
本文详细汇总了Python下载网络图片的多种方法,涵盖从已知URL直接下载到通过正则表达式和BeautifulSoup解析HTML获取链接的批量处理技巧。针对动态网页和反爬机制,提供了User-Agent模拟、Referer设置、IP池及Cookie管理等解决方案,并介绍了Selenium动态加载与Pyautogui模拟点击等进阶策略,帮助开发者高效完成图片抓取任务。
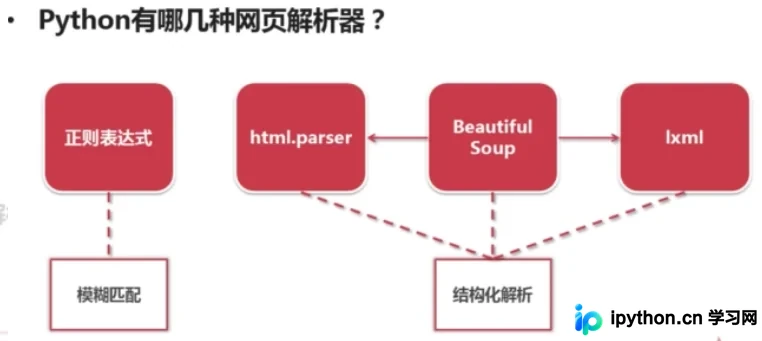
本文详解Python中常见的网页解析工具,包括正则表达式、html.parser、BeautifulSoup及lxml。重点介绍基于DOM树的结构化解析原理,并通过urllib与requests库结合BeautifulSoup的完整代码示例,展示如何获取和解析网页内容,帮助开发者快速掌握网页数据提取的核心方法。
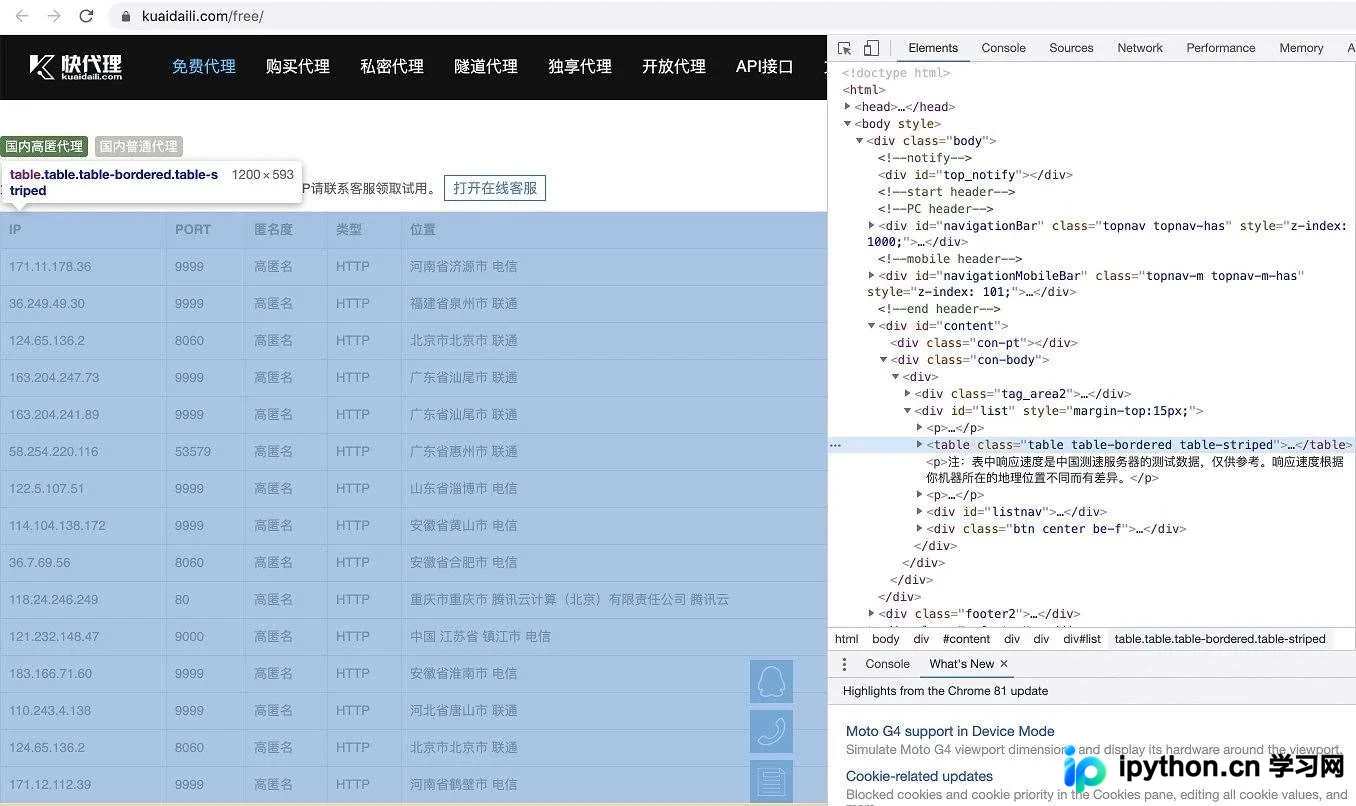
本文介绍如何使用Python的pandas库通过一行代码高效抓取网页表格数据。相比传统结合requests和bs4的复杂解析方式,pd.read_html()能直接处理URL并返回DataFrame对象。文章详细演示了从抓取代理IP网站表格到保存为CSV文件的完整流程,并解析了read_html函数的常用参数及返回值处理技巧,帮助开发者简化数据采集工作。
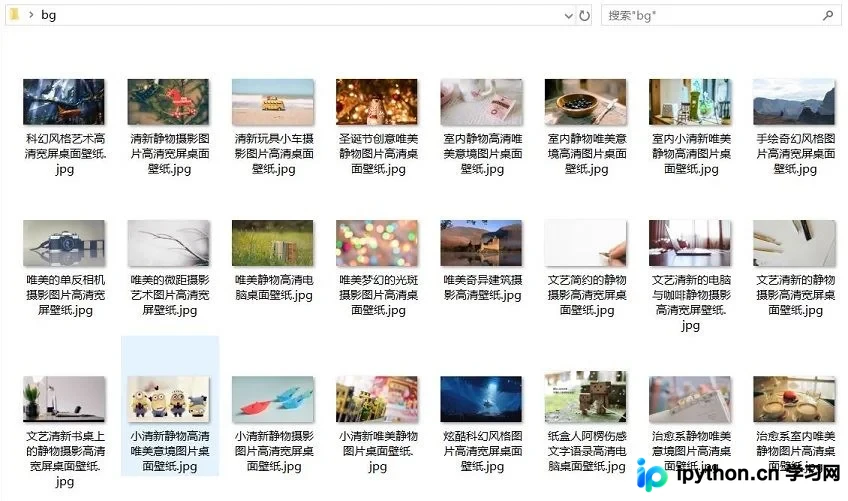
本文详细介绍Python爬虫库requests-html的安装与核心用法。该库封装了Requests、PyQuery等工具,支持JavaScript渲染。通过获取链接、抓取博客新闻标题及下载壁纸等实例,展示其简化爬虫开发的强大能力,适合Python初学者快速上手。
本文详细解析在Django框架中实现图片上传与展示功能的完整流程。内容涵盖HTML表单中enctype属性的必要性、CSRF Token的安全验证机制,以及后端处理大文件与小文件的逻辑判断。通过具体代码示例,演示如何保存上传文件至本地static目录并更新数据库,最终实现图片列表的展示与重定向,帮助开发者快速掌握Django文件处理核心技能。
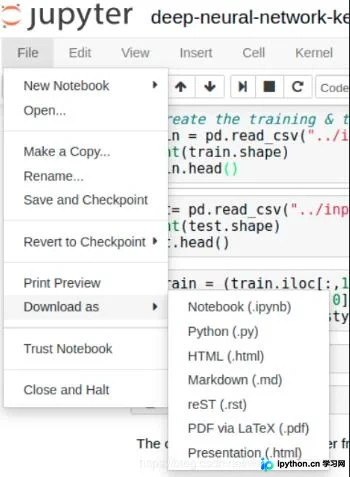
本文介绍如何在Jupyter Notebook中通过界面选项将文件保存为Markdown、HTML等格式。同时详细讲解在.ipynb文件中调用外部.py模块的方法,包括函数导入、代码修改后的模块重载(reload)操作,确保代码更新即时生效,提升工程管理的条理性和效率。
本文深入解析Django模板引擎中字符串字面量的处理机制,重点说明默认过滤器中HTML实体(如<)的必要性及错误写法的影响。同时,针对view通过render传递包含时间等字符串数据时出现的值截断问题,剖析了HTML属性中未加双引号导致的解析错误,并给出正确的表单输入写法以解决该Bug。
本文详解Django中如何接收HTML页面提交的表单数据。通过配置urls.py路由与views.py视图函数,演示获取POST参数的具体代码。重点解决提交时常见的403 Forbidden错误,需在form标签内添加{% csrf_token %}。完整流程涵盖模板编写、路由映射、视图逻辑及服务启动验证,帮助开发者快速实现数据交互。
本文详细演示如何在Django项目中将views.py中的数据传递至前端HTML页面。通过配置视图函数、URL路由及模板文件,实现动态数据渲染。涵盖render函数使用、模板标签语法及settings配置,帮助开发者快速掌握Django前后端数据交互的核心流程。
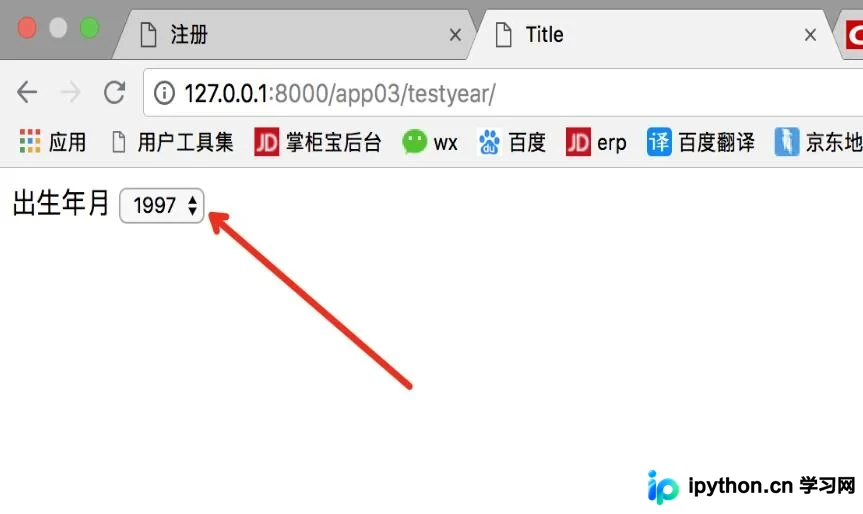
本文介绍如何在Django中利用模板语言动态生成下拉框,并从后台数据库读取数据填充选项。重点解析如何通过条件判断语句,将当前用户关联的角色名称设置为下拉框的默认选中项,确保前后端数据交互的准确性与便捷性。
本文介绍如何在Django中从后台直接返回HTML代码并保留CSS样式,解决默认安全机制导致的HTML被转义问题。通过mark_safe()函数或模板中的safe过滤器,可确保前端正确渲染HTML标签,避免额外的前端判断逻辑。