

从镜像站下载的Python安装包怎么验证完整性与安全性?

本文详细讲解如何对从国内镜像站下载的Python安装包进行完整性与安全性验证。通过官方SHA-256哈希比对、系统级数字签名检查以及GPG公钥验证,确保安装包既未在传输中损坏,也没有遭受恶意篡改。
验证从第三方镜像站下载的 Python 安装包,核心只有两件事:通过与 Python 官方发布的 SHA-256 哈希值比对确认文件没有传输破损(完整性),以及通过官方数字签名或 GPG 签名确认该安装包未被恶意篡改且确实出自官方核心团队(安全性)。整个验证流程必须坚持“下载在镜像站,基准回官网”的原则,切忌使用镜像站自建页面中提供的哈希作为对照凭据。
一、为什么必须区分“完整性”与“安全性”?
许多开发者在网络状况不佳时,会优先选择国内高校或商业云服务商维护的开源镜像站下载 Python 官方安装包(例如 Windows 下的 .exe 安装程序、macOS 的 .pkg 安装包或 Linux 的源码包 .tar.xz)。镜像站确实能大幅加快下载速度,但也带来了两个维度的潜在风险:传输损坏与信源被篡改。
完整性(Integrity)与安全性(Security/Authenticity)看似相似,背后的安全边界截然不同:
- 完整性验证:回答的是“下载得到的文件与目标文件是否一字节不差”。它主要防范网络丢包、弱网断流、下载工具并发拼接错误导致的包破损。如果文件破损,轻则无法运行安装程序,重则在解包过程中引发难以诊断的运行时错误。
- 安全性验证:回答的是“这个文件是不是官方原厂构建,中间有没有被植入后门”。即使某个文件的 SHA-256 哈希值与镜像站网页上标注的数值完全吻合,如果镜像站被中间人劫持、投毒或缓存了恶意伪造的安装包,单纯比对镜像站提供的数值依然无法保证安全。
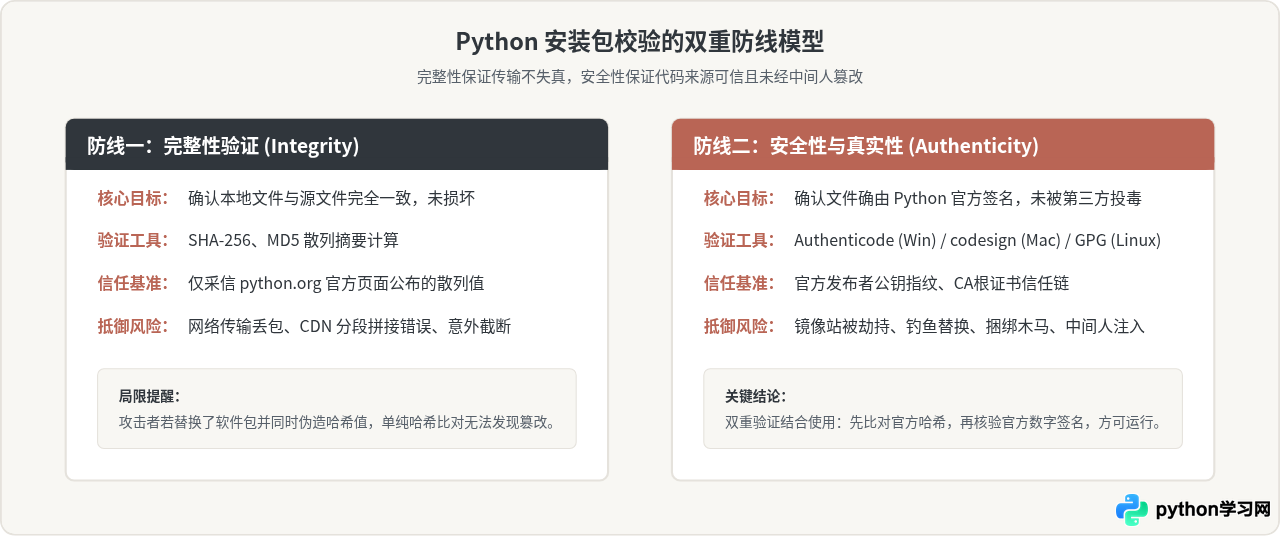
二、关键原则:基准值必须来自 python.org 官方
许多人在镜像站下载文件后,直接在镜像站提供的说明页面或同目录下寻找 .sha256 文件进行比对。这是严重的安全逻辑漏洞。如果某个镜像站本身已经被恶意攻击者渗透,或者遭遇了 DNS 污染与链路劫持,攻击者完全可以在替换安装包的同时,把配套的哈希文本也一同替换。
因此,验证流程必须遵循如下铁律:
- 安装包载体:可以来自国内可信的高校或大厂镜像源(如清华大学开源软件镜像站、华为云开源镜像站、阿里云镜像站等),用来保证网络吞吐速度。
- 验证基准信源:必须直连 Python 官方网站(
https://www.python.org/downloads/)对应版本的 Release Notes 页面,或者直接从官网下载对应的签名文件(.asc)与哈希列表。
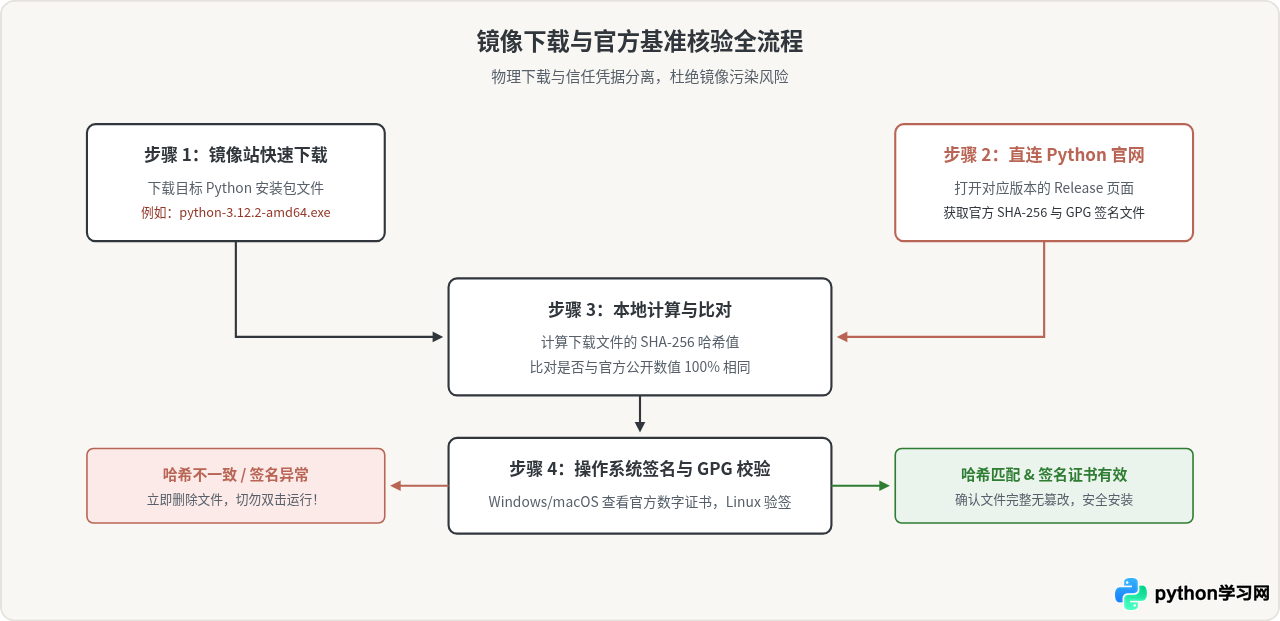
三、实战操作:主流平台上的哈希验证方法
哈希验证的本质是对下载的文件运行不可逆散列算法(推荐 SHA-256),生成一段固定长度(64 位十六进制字符)的文本,并与官网列出的哈希文本逐字对比。只要原文件哪怕被改动了一个比特,计算出的 SHA-256 都会彻底改变(雪崩效应)。
1. Windows 环境下的校验操作
在 Windows 10/11 系统中,自带的 PowerShell 已经内置了 Get-FileHash 命令,无需安装任何额外软件。
打开 PowerShell 窗口,进入安装包所在的 Downloads 目录,执行以下命令:
Get-FileHash -Algorithm SHA256 .\python-3.12.2-amd64.exe终端将输出如下格式的结果:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          A44C1D9F5C5B977...(省略其余字符)...190F6281D6C5                 C:\Users\...\python-3.12.2-amd64.exe
如果嫌肉眼核对 64 位字符串容易眼花,可以在 PowerShell 中直接编写单行对比脚本,让系统自动给出 True/False 判断:
(Get-FileHash .\python-3.12.2-amd64.exe -Algorithm SHA256).Hash -eq "官网复制的64位哈希值".ToUpper()若返回 True,说明哈希完全吻合;若返回 False,说明两处数值存在出入。
2. macOS 环境下的校验操作
在 macOS 系统中,打开“终端”(Terminal),切换至文件存放路径,使用内置的 shasum 命令:
shasum -a 256 python-3.12.2-macos11.pkg输出示例:
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855 python-3.12.2-macos11.pkg将打印出的 64 位字符与官网给出的 SHA256 Checksum 对比一致即可。
3. Linux 环境下的校验操作
在各类 Linux 发行版中,通常使用的是源码包 .tar.xz。可以使用 sha256sum 命令:
sha256sum Python-3.12.2.tar.xz如果下载了 Python 官方提供的文本文件 SHA256SUMS,可以直接利用 --check 参数进行自动化校验:
sha256sum --check --ignore-missing SHA256SUMS若校验成功,终端会明确提示 Python-3.12.2.tar.xz: OK。
四、深度防御:系统原生数字证书与 GPG 签名验证
哈希匹配只能保证“你拿到的文件和官网哈希表里记录的文件一致”。但若要确证“该文件确属 Python 官方发布”,还需要依靠密码学签名。
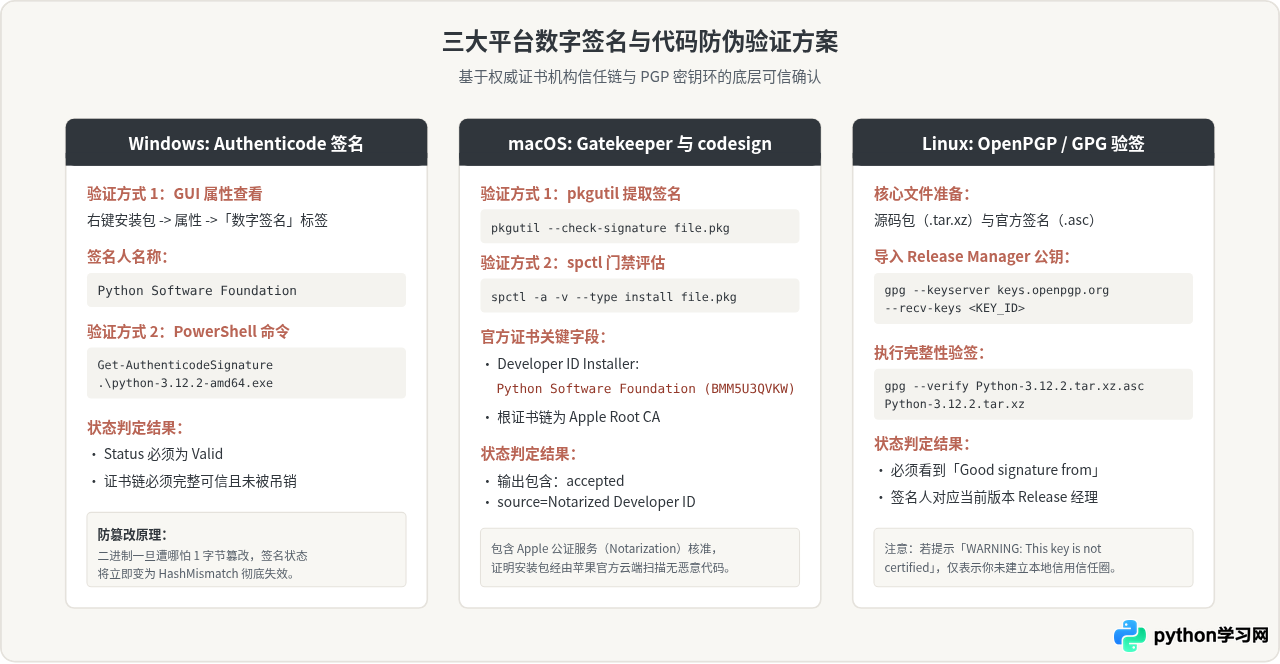
1. Windows Authenticode 签名核实
在 Windows 环境下,官方打包好的可执行文件 python-3.x.x-amd64.exe 均嵌入了微软 Authenticode 数字证书:
- 图形界面检查:鼠标右键点击
.exe文件,选择“属性”;切换到“数字签名”标签卡。列表中应该清晰标注签名者姓名为 Python Software Foundation。点击“详细信息”,界面必须显示“此数字签名正常”(This digital signature is OK)。如果该标签不存在,或者提示证书已失效、哈希不匹配,则表明安装包遭到重构或感染。 - 命令行检查:在 PowerShell 中执行
Get-AuthenticodeSignature .\python-3.12.2-amd64.exe,检查其Status字段是否为Valid。
2. macOS Gatekeeper 与 codesign 证书核验
在 macOS 系统中,从镜像站下载的 .pkg 文件受苹果门禁机制(Gatekeeper)监管,同时内嵌了开发者的签名证书:
pkgutil --check-signature python-3.12.2-macos11.pkg正常情况下,终端会输出以下信息:
Package "python-3.12.2-macos11.pkg":
   Status: signed by a developer certificate issued by Apple for distribution
   Signed with a trusted timestamp on: ...
   1. Developer ID Installer: Python Software Foundation (BMM5U3QVKW)
   2. Developer ID Certification Authority
   3. Apple Root CA
只要确认证书签发给 Python Software Foundation (BMM5U3QVKW),且信任链直通 Apple Root CA,就能确认文件确实来自官方且未被破坏。
3. Linux / 源码环境下的 GPG 签名核验
Linux 下编译安装 Python 时,官方会为每个发布版本提供一个同名的 .asc 签名文件(例如 Python-3.12.2.tar.xz.asc)。验证步骤如下:
首先,从公钥服务器获取负责该主版本发布经理(Release Manager)的公钥。以 Python 3.12 为例,Release Manager 为 Thomas Wouters(密钥指纹可从官网 https://www.python.org/downloads/ 页面查证):
gpg --keyserver keys.openpgp.org --recv-keys 7169605F62C751356D054A26A821E680E5FA6305然后执行验签:
gpg --verify Python-3.12.2.tar.xz.asc Python-3.12.2.tar.xz控制台出现 gpg: Good signature from "Thomas Wouters <thomas@python.org>" 即证明该压缩包完好且真实有效。
常见警报解释:在 GPG 验签时,很多人会看到一条警告:gpg: WARNING: This key is not certified with a trusted signature! There is no indication that the signature belongs to the owner. 这并不代表文件有篡改,而是因为你的本地 GPG 信任数据库中尚未对该公钥进行“信任签名”(Web of Trust 机制)。只要你确认导入的密钥指纹与官网公示的指纹完全相同,且提示为 Good signature,验证即为通过。
五、常见误区与疑难排查
在实际操作中,开发者容易落入以下几个典型误区:
| 常见做法 / 现象 | 潜在风险或认知误区 | 正确处理规范 |
|---|---|---|
| 仅对比文件大小(如 25.4 MB) | 现代填充攻击很容易构造出大小完全一致但内容恶意的二进制文件。 | 严禁以文件体积代替哈希校验,必须进行完整的 SHA-256 计算。 |
| 直接比对镜像站页面上给出的哈希 | 若镜像站同步源或服务器自身遭受篡改,恶意文件与恶意哈希会同步呈现。 | 镜像站只作下载加速,哈希与签名基准必须前往 python.org 查验。 |
| Windows SmartScreen 拦截提示“未知发布者” | 说明该文件很可能没有嵌入数字签名,或者原本的数字证书已被破坏。 | 切勿点击“仍要运行”,应立即核验哈希并重新自官网或正规镜像下载。 |
| 大小写不一致导致判断失败 | 部分工具输出小写十六进制,官网表格显示大写十六进制。 | 哈希值不区分大小写,比对前统一转换为大写或小写再作匹配。 |
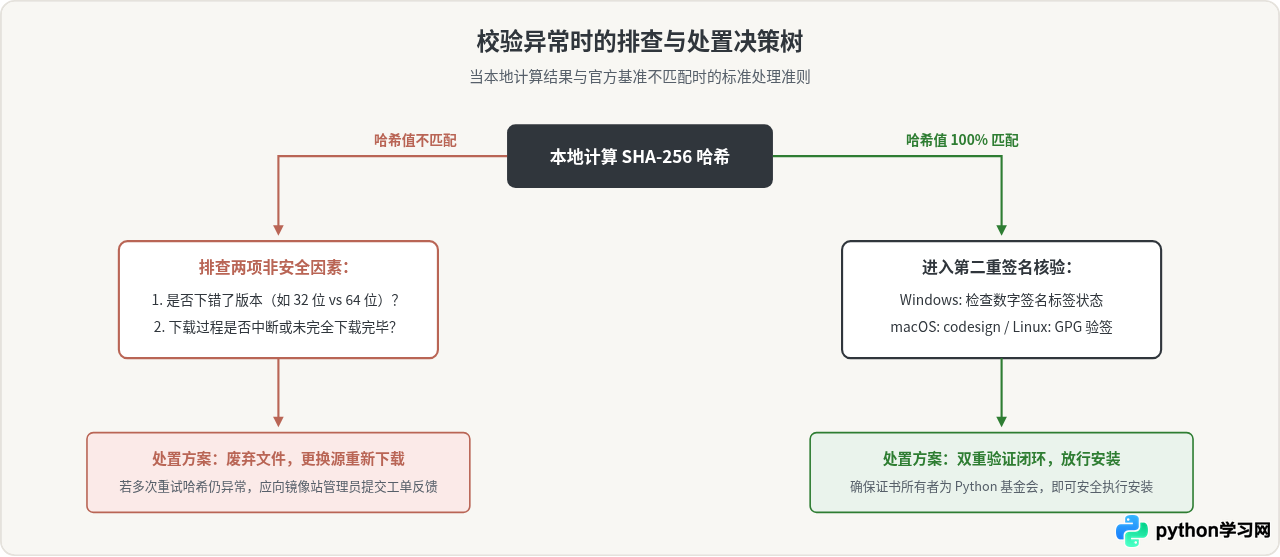
六、总结与日常习惯建议
通过镜像站获取开发资源是兼顾开发效率与网络稳定性的常见做法,但速度优势不应以牺牲安全性为代价。在日常工程实践中,建议将以下规范固化为标准动作:
- 锚定官方信源:养成在下载的同时,打开
python.org/downloads/release/python-xxx/页面查阅官方公布表格的习惯。 - 优先使用 SHA-256:舍弃已被证实存在碰撞风险的 MD5 算法,直接使用系统内置工具核对 SHA-256。
- 重点关注数字签名:在 Windows 和 macOS 上,安装包带有被操作系统认可的商业代码签名是抵御软件供应链攻击最直接的防线;如果启动时系统弹出“未知发布者”的安全阻断,应立即停止运行并核对包体来源。
只要严格落实“镜像下载、官网验值、证书防伪”这三步闭环,就能在充分享受镜像站高速下载便利的同时,彻底消除安全隐患。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









