

为什么不建议从第三方网站下载Python解释器

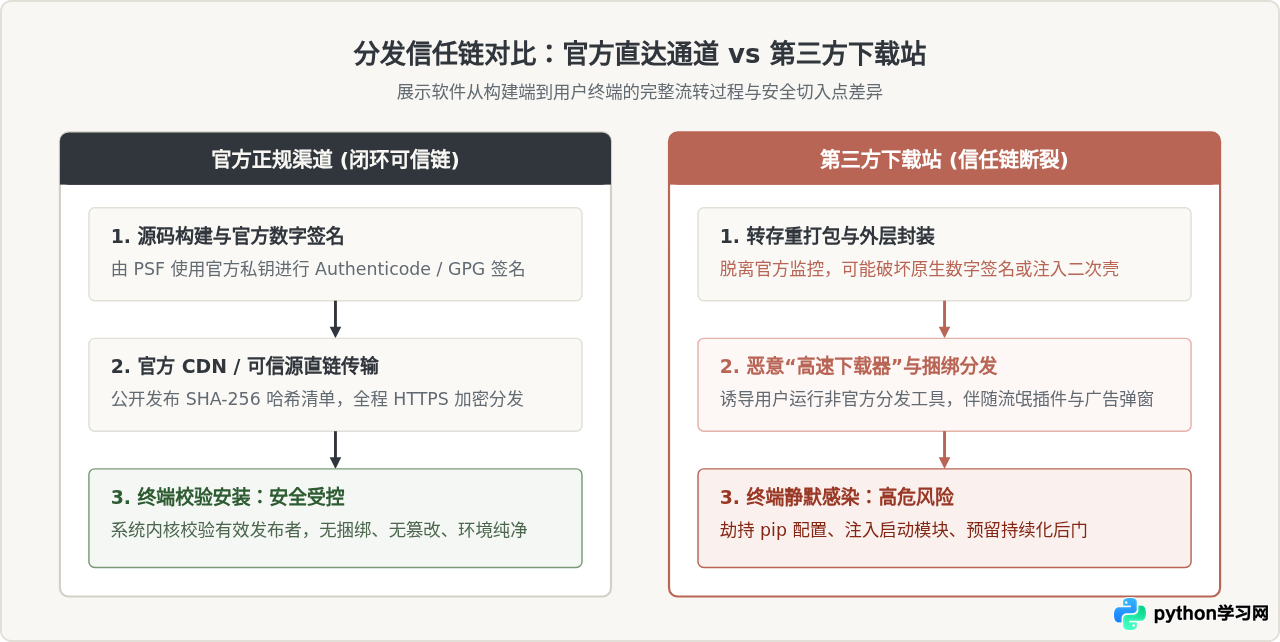
不建议从第三方网站下载Python解释器的核心原因在于信任链断裂:第三方下载站获取的安装包通常脱离了Python软件基金会(PSF)的签名与更新维护闭环,极易被植入广告捆绑插件、后门木马、遭遇静态动态库劫持,或是存在版本滞后与环境配置破坏,直接威胁开发环境及宿主系统的安全。
一、信任链断裂:官方直发与第三方下载站的本质差异
Python作为一门通用编程语言,其解释器在操作系统中运行并非处于沙盒之内,而是享有与当前登录用户完全对等的系统权限。这意味着Python不仅能够读写本地磁盘上的任何用户文件,还能自由建立网络连接、调用操作系统底层的动态链接库(DLL或so),甚至直接调用系统API执行任意子进程。
当我们从官方渠道获取Python时,获得的是由官方编译环境直接构建、经过核心团队加密签名的二进制发布包。一旦转向第三方聚合下载站、网盘分享链接或不知名的软件站,原本严密的软件供应链信任机制就会彻底瓦解。第三方分发平台为了商业变现或恶意目的,可能对原始安装包进行解包重构、添加外层下载器,从而引入无法预知的安全缺陷。
二、第三方 Python 解释器常见的四大安全与技术隐患
第三方下载站对 Python 解释器带来的隐患并不仅限于“捆绑安装全家桶”,更多是针对开发人员与技术系统的高隐蔽性破坏。常见风险可归纳为以下四个层面:
1. 二进制与底层动态库篡改
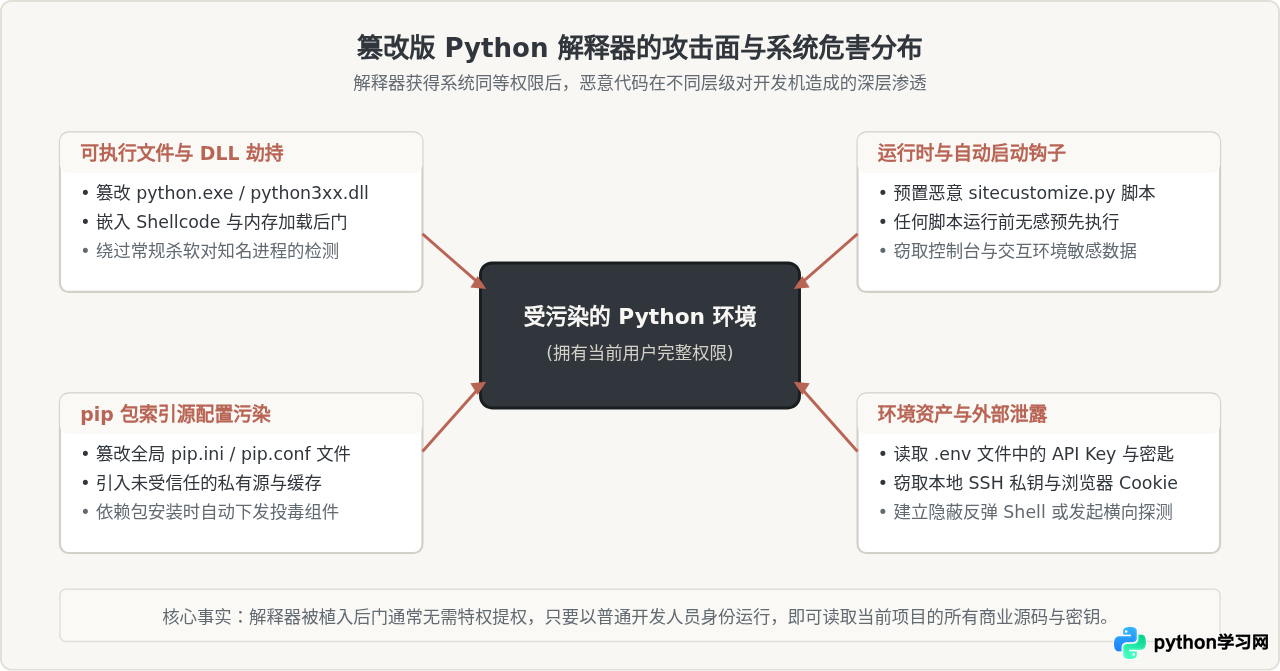
合法的 Python 安装包包含 python.exe、pythonw.exe 以及支撑核心解析的 python3xx.dll。黑客或不良分发者可能通过十六进制编辑或反编译对可执行文件进行补丁,加入恶意的 Shellcode。当开发者像平常一样运行脚本时,解释器进程在后台默默释放挖矿程序、远程控制木马或键盘记录器。由于恶意代码寄生在正规名称的进程中,普通杀毒软件极易将其判定为开发者自编程序而放行。
2. 启动初始化脚本(sitecustomize.py)与标准库投毒
Python 在启动时具备自动扫描机制:每次启动解释器,系统会自动加载并执行 Lib/site-packages/ 目录下的 sitecustomize.py 或 usercustomize.py。第三方篡改版只要在该文件中加入数十行网络窃密逻辑,就能让每次 Python 代码的执行都变成黑客的嗅探工具。它不仅能抓取控制台输出,还能在后台扫描开发者的 .env 文件、AWS / 阿里云 AccessKey、以及本地敏感配置并向外部服务器回传。
3. pip 全局配置文件劫持与源投毒
第三方打包的安装包常在用户目录(如 Windows 的 %APPDATA%\pip\pip.ini 或 Linux/macOS 的 ~/.config/pip/pip.conf)预置恶意配置,将默认下载源指向未经验证的第三方私有源,甚至配置 extra-index-url。此后,开发者只要执行常规的 pip install requests,下载到的就是同名的投毒包,导致整个软件项目供应链自此遭受长期污染。
4. 版本严重滞后与系统环境破坏
第三方聚合站往往为了 SEO 流量长期挂载几年前的初始构建版本,缺乏对安全补丁(CVE)的持续同步更新。此外,一些下载站的自定义安装器为了“简化步骤”,粗暴地将 Python 路径写入系统级 PATH 变量的前列,或者覆盖现有的 Visual C++ 运行库,导致系统其他软件或开发环境(如 Node.js、C++ 编译器)出现严重依赖冲突。
三、如何辨别可信渠道与常见伪装陷阱
第三方下载站之所以能够吸引大量用户,主要依靠搜索引擎广告投放、伪装成“官方中文网”、或者在软件聚合页面中将正规下载按钮做得很小,而把带有推广软件的“高速下载”按钮做得非常显眼。
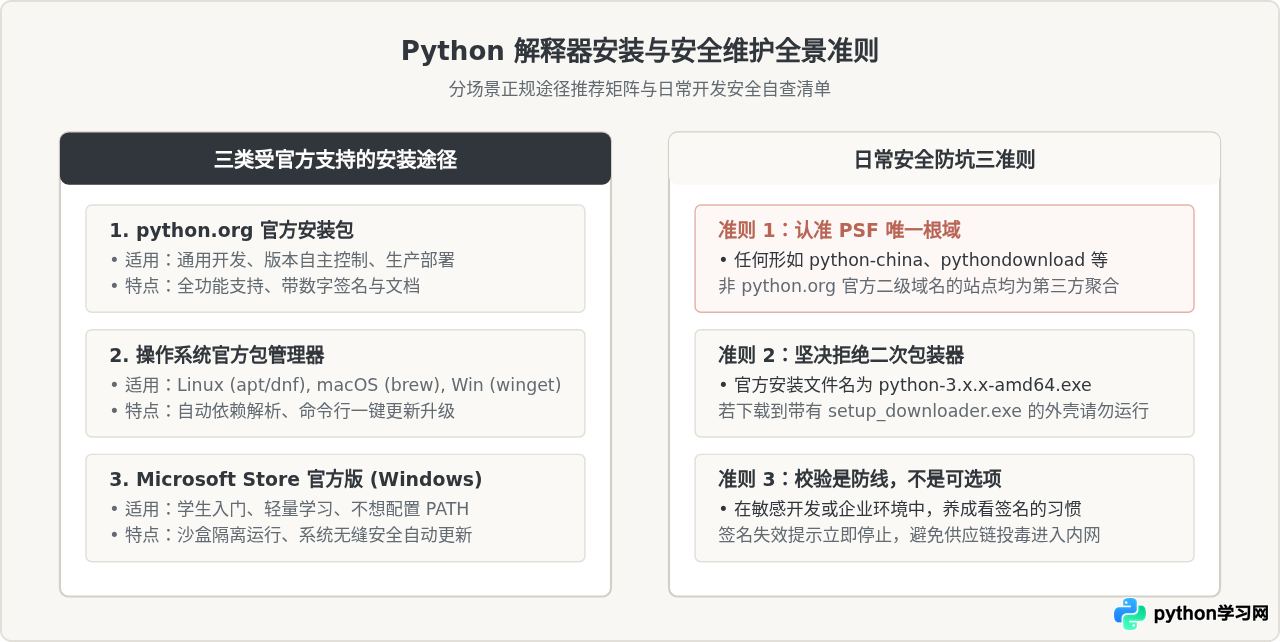
为了避免误入陷阱,应清晰认识不同操作系统下官方认可的正规获取途径:
| 操作系统 / 平台 | 官方或推荐的正规渠道 | 需要警惕的第三方形式 |
|---|---|---|
| Windows |
1. 官方网站:python.org2. 官方包管理: winget install Python.Python.3.123. 官方商城:Microsoft Store 中的 Python 官方条目 |
“高速下载器”、带绿色盾牌图标的软件综合下载站、以 .rar / .zip 打包附带安装指导的网盘链接
|
| macOS |
1. 官方网站发布的 .pkg 安装包2. 社区主流包管理器: brew install python@3.12
|
不明软件站下载的 .dmg,内含需要跳过 macOS Gatekeeper 安全提示的外层激活器
|
| Linux |
发行版官方软件仓库:apt install python3、dnf install python3、pacman -S python 或源码编译
|
从个人网盘或非官方 PPA 引入未注明的预编译可执行二进制文件 |
四、标准规范:官方安全获取与文件校验全流程
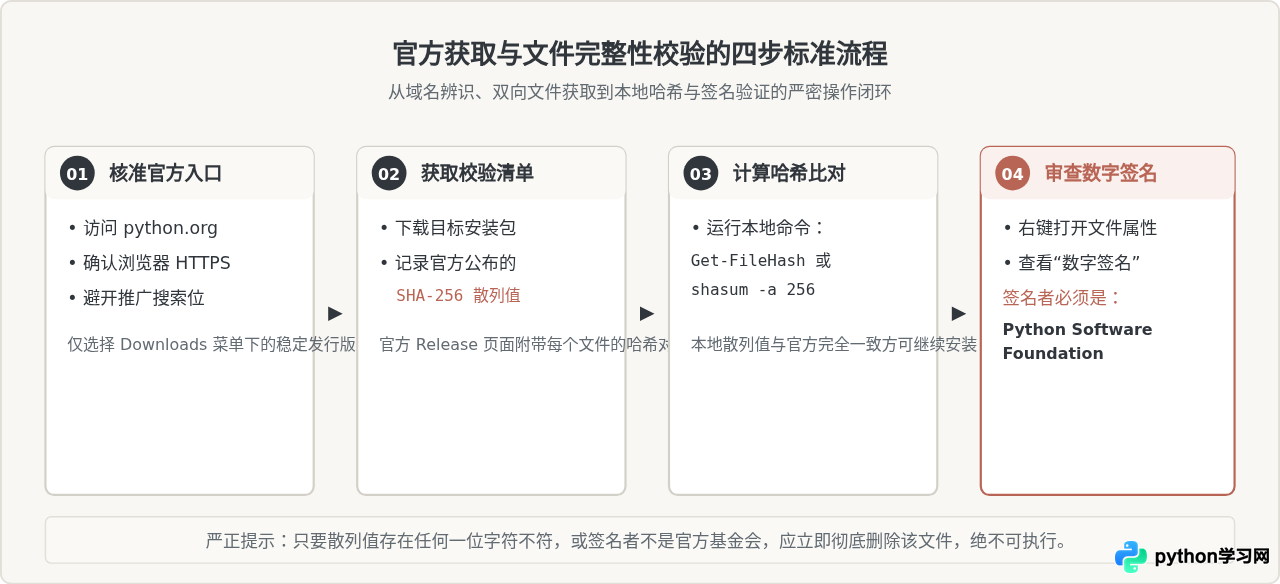
从官方渠道下载后,通过哈希比对与系统级数字签名验证,是确保安装包未被篡改的行业标准动作。无论是网络波动导致的传输破损,还是潜在的中间人劫持,都能通过这一流程精准识别。
实操示范:通过终端计算文件哈希
下载完成后,在运行可执行文件前,请打开终端执行对应命令进行验证:
Windows 环境(PowerShell):
# 获取本地下载安装包的 SHA-256 散列值
Get-FileHash -Algorithm SHA256 .\python-3.12.0-amd64.exe

# 示例终端输出(应将此结果与官方下载页面公布的散列值对照):
# Algorithm       Hash                                                               Path
# ---------       ----                                                               ----
# SHA256          A6B5C2849E2D8E42FA546990C2C39B7C16B706859D3D8EBE1234567890ABCDEF   ...\python-3.12.0-amd64.exe
macOS / Linux 环境(Bash / Zsh):
# 计算 macOS .pkg 或 Linux tar.xz 的 SHA-256 值
shasum -a 256 python-3.12.0-macos11.pkg

# 示例终端输出:
# a6b5c2849e2d8e42fa546990c2c39b7c16b706859d3d8ebe1234567890abcdef  python-3.12.0-macos11.pkg
五、若已从第三方下载:排查与清理方案
如果你当前使用的 Python 是早前从第三方网站下载安装的,或者无法确定其原始出处,建议执行以下排查与净化操作:
-
检查全局 pip 源配置:在终端运行
pip config list。检查global.index-url是否指向不明的第三方域名。正常情况下,如果没有特别配置,该命令不应输出不受信的私人地址。 -
检查 site-packages 目录异常脚本:定位到 Python 安装目录下的
Lib/site-packages,检查是否存在sitecustomize.py、usercustomize.py或以.pth结尾的陌生文件。如果文件包含编码混淆的二进制串或网络请求,很可能是恶意驻留脚本。 -
彻底卸载并清理残留:
- 通过操作系统控制面板卸载现有 Python 解释器。
- 手动删除残留的用户缓存目录(例如 Windows 下的
%LOCALAPPDATA%\Programs\Python以及%APPDATA%\pip)。 - 检查并清理系统环境变量中的
Path,移除失效或可疑的目录映射。
-
从官方入口重新安装:直接前往
python.org或使用系统的包管理器(如 winget、brew)重新部署,并开启官方数字签名保障。
六、总结
Python解释器是现代软件工程与数据科学的基石组件,也是直接接触系统内核与网络外联的关键程序。从第三方网站下载Python解释器,表面上节省了几秒钟寻找官网的时间,实质上却以破坏系统安全防线、暴露个人资产、引入恶意投毒和破坏依赖环境为代价。
在任何情况下,请坚持直接访问 python.org 官方网站,或使用系统原生认可的包管理器(如 winget、brew、apt)进行获取,并在安装前养成比对 SHA-256 哈希值与检查 Authenticode 官方数字签名的习惯。这是每一位开发者保护本地工作站与项目软件供应链安全最基本也是最有效的第一道防线。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









