

解决Python计算器常见报错:输入验证与异常处理
针对Python终端计算器开发中频发的ValueError、ZeroDivisionError等崩溃报错,系统讲解输入清洗、前置白名单验证与try-except针对性异常处理的落地方案,提供完整的防御型重构代码示例。
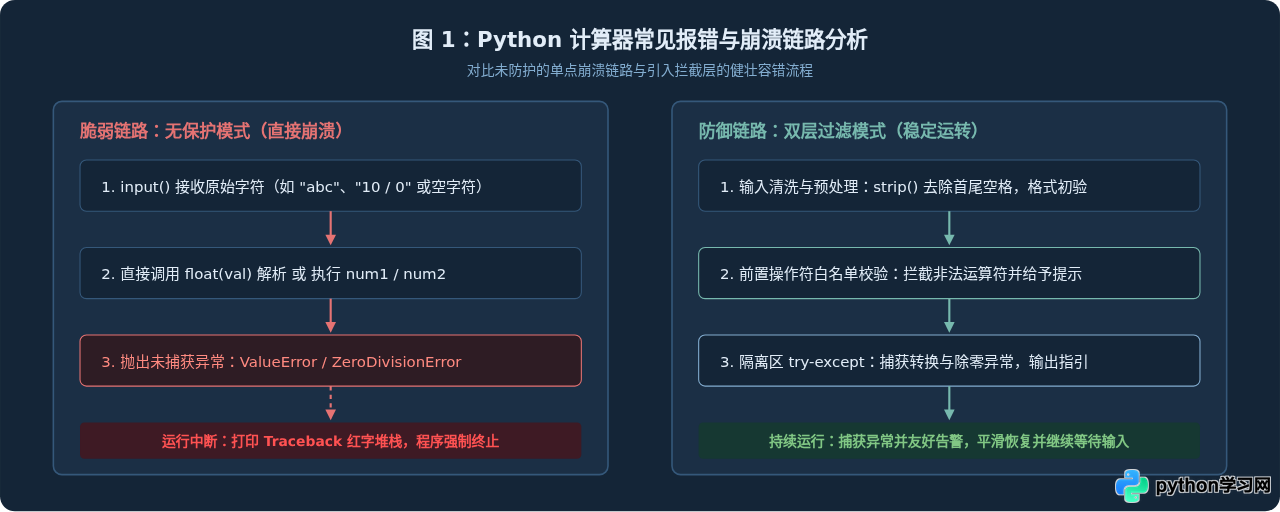
编写一个在控制台运行的简易计算器时,程序在面对规整的数字输入往往运行良好。然而,一旦使用者在控制台误输入了英文字母、直接敲击回车、填入了无法识别的符号,或者执行了除数为零的算式,程序便会立刻崩溃并抛出刺眼的红色回溯(Traceback)信息。解决这种脆弱性的核心手段并不是在每行代码前堆叠零散的条件分支,而是建立系统性的“前置输入验证”与“针对性异常处理”双层防线,在清洗非法字符的同时精确隔离运算风险,让程序具备自主容错与持续循环的能力。
一、计算器常见报错表现与发生根因
在一个缺乏保护的简易计算器实现中,开发者往往假设用户总是遵守输入规范。以下是三种在日常调试中最为高频出现的崩溃现象:
- ValueError: could not convert string to float:当程序调用
float(input_str)试图将用户输入的字符串转换为浮点数时,如果用户输入了包含字母、汉字、特殊符号或留空,Python 原生解析器无法识别其为有效数值字面量,便会立即抛出该异常。 - ZeroDivisionError: float division by zero:在执行除法或取模运算时,若第二操作数解析结果为 0,底层算术引擎无法得出有效商值,从而触发除零异常导致进程中断。
- IndexError 或 KeyError:当程序采用
input().split()一次性接收算式(例如 "1 + 2")时,若用户仅输入了单一字符或多输了空格,列表解包会因为元素数量不符抛出IndexError;而如果使用字典路由运算符,未受支持的操作符则会导致KeyError。
二、健壮计算器的四步排查与重构流程
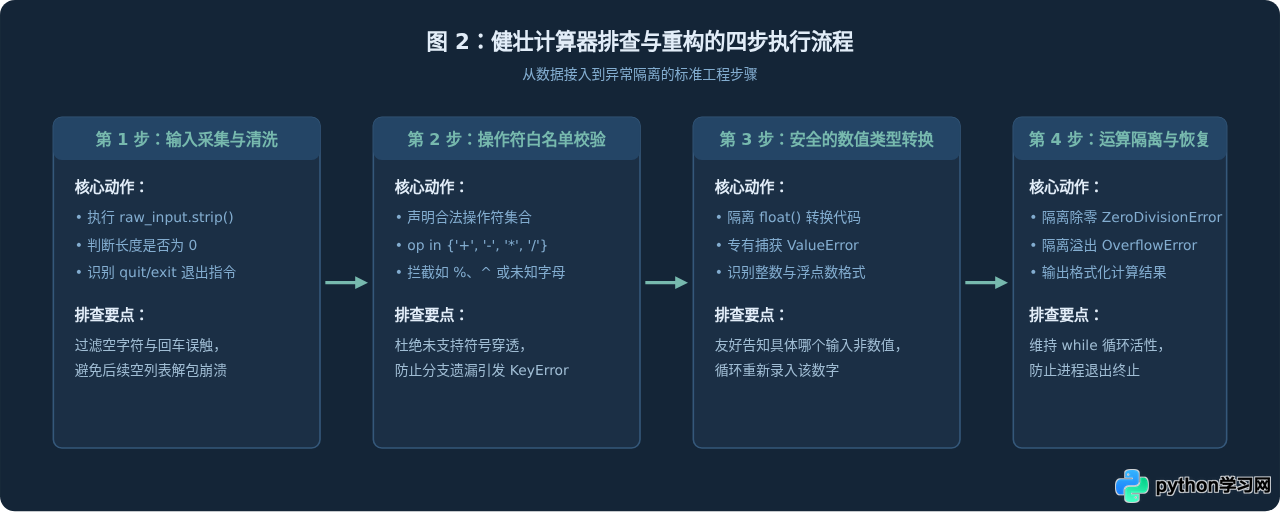
为了让计算器在遭遇任何意外输入时都能给出明确提示并不退出循环,排查与重构工作应当遵循清晰的顺序进行展开。
步骤一:输入采集与规范化清洗
用户输入的数据往往包含不可见的多余空格或大小写不一致。在进一步处理之前,必须首先调用 strip() 方法去除首尾空白字符,并检查内容是否为空。如果用户直接按下回车键,应当直接予以提醒并重新请求输入,避免后续代码对空字符串执行解析。
步骤二:操作符白名单与边界校验
算术计算器所支持的运算符集合应当是严格有限的。定义一个包含 {'+', '-', '*', '/'} 的集合或列表,在执行计算前检查用户输入的操作符是否落在该集合内。使用白名单机制可以杜绝非法字符进入运算核心,防止潜在的代码注入或未定义分支。
步骤三:安全的数值类型转换
不要在主流程中裸写 float(val)。应当把数值转换逻辑封装在具有异常捕获能力的工具函数中,专门拦截 ValueError。当转换失败时,函数能够返回明确的失败状态或重新索取,而不是放任异常向上冒泡。
步骤四:运算隔离与闭环恢复
将核心算术求值操作置于受控的代码块内,显式捕获 ZeroDivisionError 以及浮点数溢出导致的 OverflowError。一旦捕获到这些数学异常,输出针对当前问题的文字提示(例如“除数不能为0,请重新输入除数”),并让程序平稳回到交互主循环的起点。
三、核心机制辨析:前置验证(LBYL)与异常捕获(EAFP)
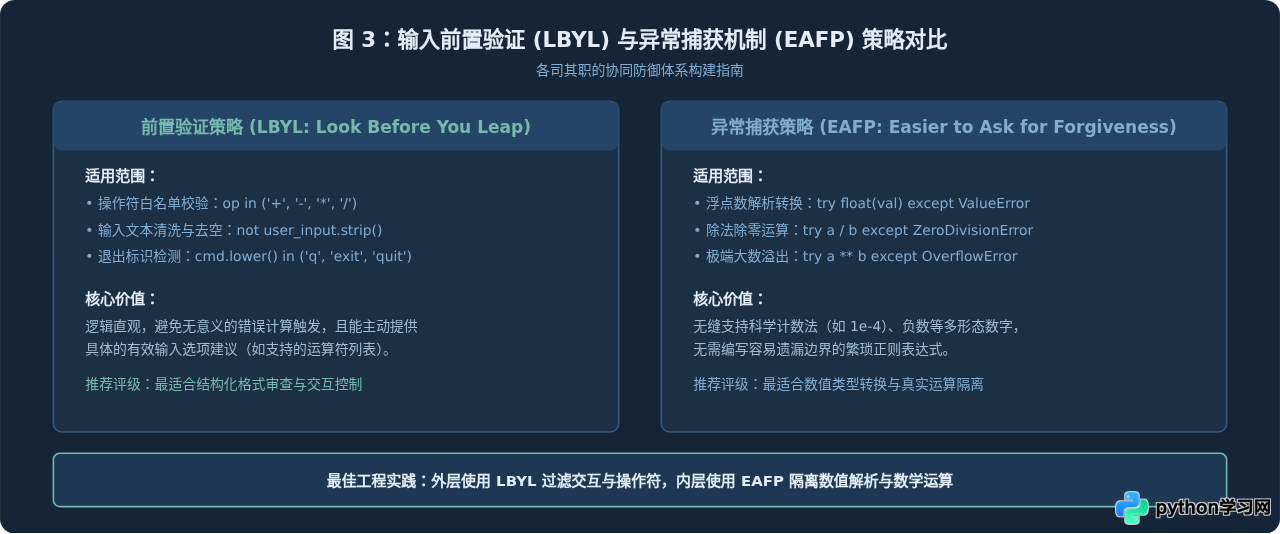
在 Python 社区中,处理输入与潜在错误有两种经典哲学:LBYL(Look Before You Leap,先看后跳 / 前置验证)与 EAFP(Easier to Ask for Forgiveness than Permission,求原谅比求许可更容易 / 异常捕获)。在计算器场景中,这两种策略各有其最佳应用位置:
| 对比维度 | 前置验证(LBYL) | 异常捕获(EAFP) |
|---|---|---|
| 实现机制 | 使用 if、in、is_digit() 等条件分支先验检查。 |
使用 try...except 结构,直接执行目标代码。 |
| 计算器适用场景 | 操作符合法性判断、空字符检查、用户退出意图检测。 | 字符串转浮点数 float()、除以零防护、数值溢出。 |
| 主要优势 | 业务语义清晰,能针对特定输入给出明确指导说明。 | 代码精简,依赖 Python 官方底层高效解析,避免自写复杂正则。 |
| 常见误区 | 试图用正则表达式穷举所有浮点数合法表示(如科学计数法 1e-5)。 |
滥用裸 except: 或 except Exception:,掩盖拼写错误。 |
except: pass 或 except Exception: 的代码。这会导致代码内的变量拼写错误(NameError)或用户按 Ctrl+C 中断程序(KeyboardInterrupt)被错误吞噬,给排查代码自身 bug 带来极大困难。异常捕获必须精准声明目标类型。
四、完整防御型计算器代码实现与演示
结合上述分析,下面给出一个结构化、具备完整防御机制的 Python 控制台计算器范例。代码对输入解析、运算符白名单与算术求值进行了模块化解耦,并实现了友好的持续交互循环。
# calculator.py
# 具备完善输入验证与针对性异常处理的终端计算器

VALID_OPERATORS = {'+', '-', '*', '/'}

def get_valid_number(prompt_text):
    """
    通过 EAFP 模式安全获取浮点数,直到用户输入合法数值为止
    """
    while True:
        raw_input_str = input(prompt_text).strip()
        if not raw_input_str:
            print("提示:输入不能为空,请输入有效数字。")
            continue
        try:
            return float(raw_input_str)
        except ValueError:
            print(f"错误:'{raw_input_str}' 不是合法的数字格式(支持整数、小数或科学计数法如 1.5e2),请重新输入。")

def get_valid_operator():
    """
    通过 LBYL 白名单模式安全获取操作符
    """
    while True:
        op = input("请输入运算符 (+, -, *, /) 或 'q' 退出: ").strip()
        if op.lower() in {'q', 'quit', 'exit'}:
            return None
        if op in VALID_OPERATORS:
            return op
        print(f"错误:不支持的运算符 '{op}'。目前仅支持: {', '.join(sorted(VALID_OPERATORS))}")

def calculate(num1, op, num2):
    """
    安全执行运算,专有捕获运算期数学异常
    """
    try:
        if op == '+':
            return num1 + num2
        elif op == '-':
            return num1 - num2
        elif op == '*':
            return num1 * num2
        elif op == '/':
            return num1 / num2
    except ZeroDivisionError:
        print("数学错误:除数不能为 0,本次运算无法完成。")
        return None
    except OverflowError:
        print("数值溢出:计算结果超出了当前浮点数能表示的最大范围。")
        return None

def main():
    print("=" * 48)
    print("       Python 健壮交互计算器 (输入 'q' 可随时退出)")
    print("=" * 48)

    while True:
        try:
            # 1. 采集并验证操作符(支持提前退出)
            op = get_valid_operator()
            if op is None:
                print("程序已正常退出。感谢使用!")
                break

            # 2. 采集并安全转换两个操作数
            num1 = get_valid_number("请输入第一个数字: ")
            num2 = get_valid_number("请输入第二个数字: ")

            # 3. 执行受保护的计算过程
            result = calculate(num1, op, num2)
            if result is not None:
                # 若为整数则规整输出,提升展示体验
                formatted_result = int(result) if result.is_integer() else result
                print(f">> 计算结果: {num1} {op} {num2} = {formatted_result}\n")
            else:
                print(">> 本次计算未产生有效结果,请开始下一轮运算。\n")

        except (KeyboardInterrupt, EOFError):
            print("\n检测到用户中断指令,计算器已安全退出。")
            break

if __name__ == '__main__':
    main()
运行验证示例
在终端启动上述脚本后,我们可以故意传入各类非法数据以测试其鲁棒性:
================================================
       Python 健壮交互计算器 (输入 'q' 可随时退出)
================================================
请输入运算符 (+, -, *, /) 或 'q' 退出: %
错误:不支持的运算符 '%'。目前仅支持: *, +, -, /
请输入运算符 (+, -, *, /) 或 'q' 退出: /
请输入第一个数字: 25
请输入第二个数字: abc
错误:'abc' 不是合法的数字格式(支持整数、小数或科学计数法如 1.5e2),请重新输入。
请输入第二个数字: 0
数学错误:除数不能为 0,本次运算无法完成。
>> 本次计算未产生有效结果,请开始下一轮运算。

请输入运算符 (+, -, *, /) 或 'q' 退出: *
请输入第一个数字: 12.5
请输入第二个数字: 4
>> 计算结果: 12.5 * 4.0 = 50

请输入运算符 (+, -, *, /) 或 'q' 退出: q
程序已正常退出。感谢使用!
从验证输出可以看出,无论发生未知符号输入、格式错误还是除零操作,计算器均能准确提示具体出错原因,并维持交互循环,等待下一次修正输入,彻底告别了程序直接中断跳出的问题。
五、高频边界隐患与进阶防护要点
在实现计算器的过程中,除了常规的输入转化外,还有几个极易忽视的安全与边界问题需要引起重视:
- 坚决杜绝使用
eval()解析用户输入:部分入门教程为了图省事,推荐直接使用eval(input())来求解数学表达式。这是极其危险的做法。由于eval()会执行任何合法的 Python 语句,如果恶意输入形如__import__('os').system('rm -rf ...')的字符串,程序宿主机将遭受严重的安全破坏。处理复杂表达式应编写简单的逆波兰表达式(RPN)解析器或使用ast.literal_eval()配合语法树解析。 - 针对终端中断信号做兜底处理:在交互式命令行程序中,用户随时可能按下
Ctrl+C(触发KeyboardInterrupt)或Ctrl+D(触发EOFError)。若未做捕获,屏幕依然会抛出红字堆栈。在最外层循环中捕获这两个异常,能够让程序体面、整洁地退出。 - 浮点数显示优化:在 Python 中,像
0.1 + 0.2计算后可能会得到0.30000000000000004。在输出时可采用格式化字符串如round(result, 10)或f"{result:.6g}"去除末尾的冗余微小误差,让数字显示更贴近使用者的直觉。
六、计算器多层防护架构全景
构建一个永不意外崩溃的交互工具,本质是将单薄的线性逻辑重构为多层次的分级拦截架构。从终端输入到输出结果,每一层各司其职:输入层负责去除杂质并保障会话连续,规则层利用白名单快速拦截非法指令,转换层借助针对性捕获规范数值格式,而运算层则确保数学逻辑在安全边界内求值。
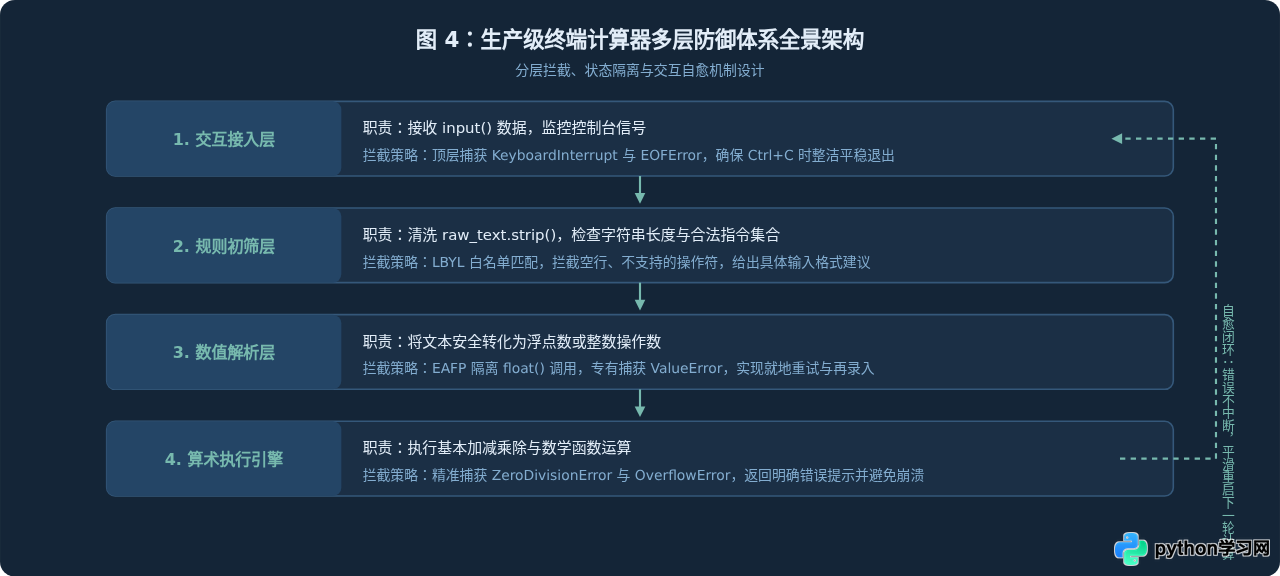
通过构建这样一套清晰的防御体系,你的 Python 计算器不仅能够从容应对各种非预期输入,还能在控制台输出高质量、具指导性的交互反馈,真正具备了实用工具应有的健壮性与可用性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









