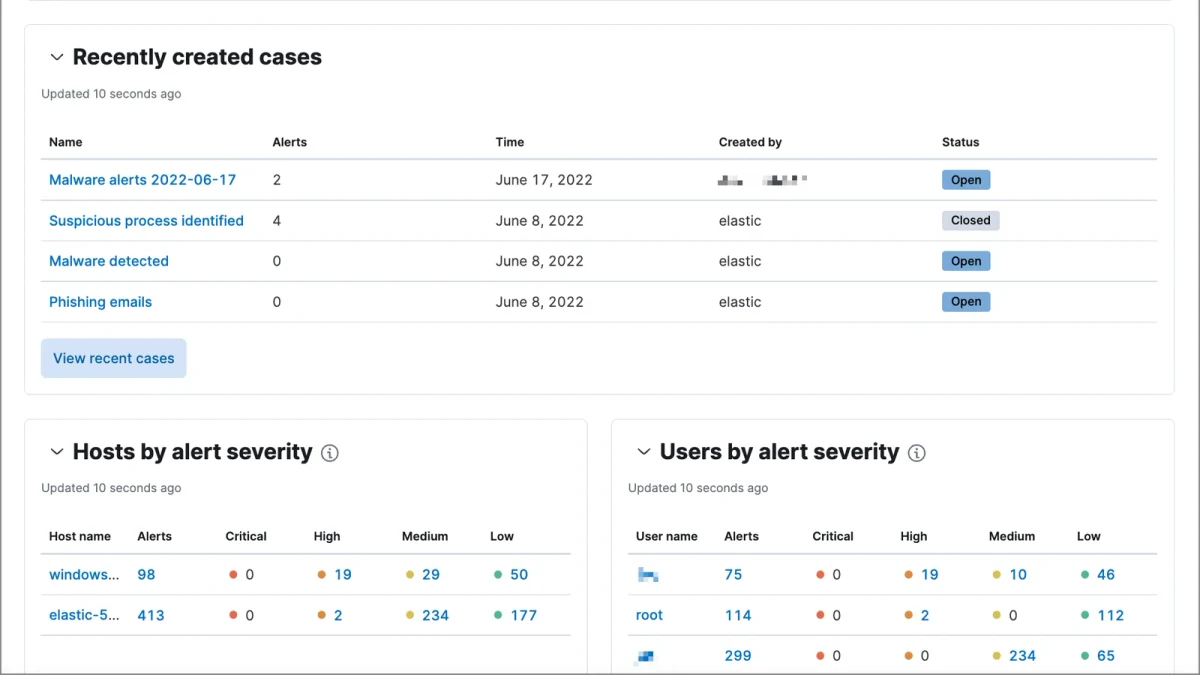
Linux安全审计:auditd规则与日志监控
从auditd审计框架入手,完成规则配置、关键事件采集、日志查询与监控验证,并总结规则性能、日志轮转及误报控制等常见避坑点。
2026-09-09
6

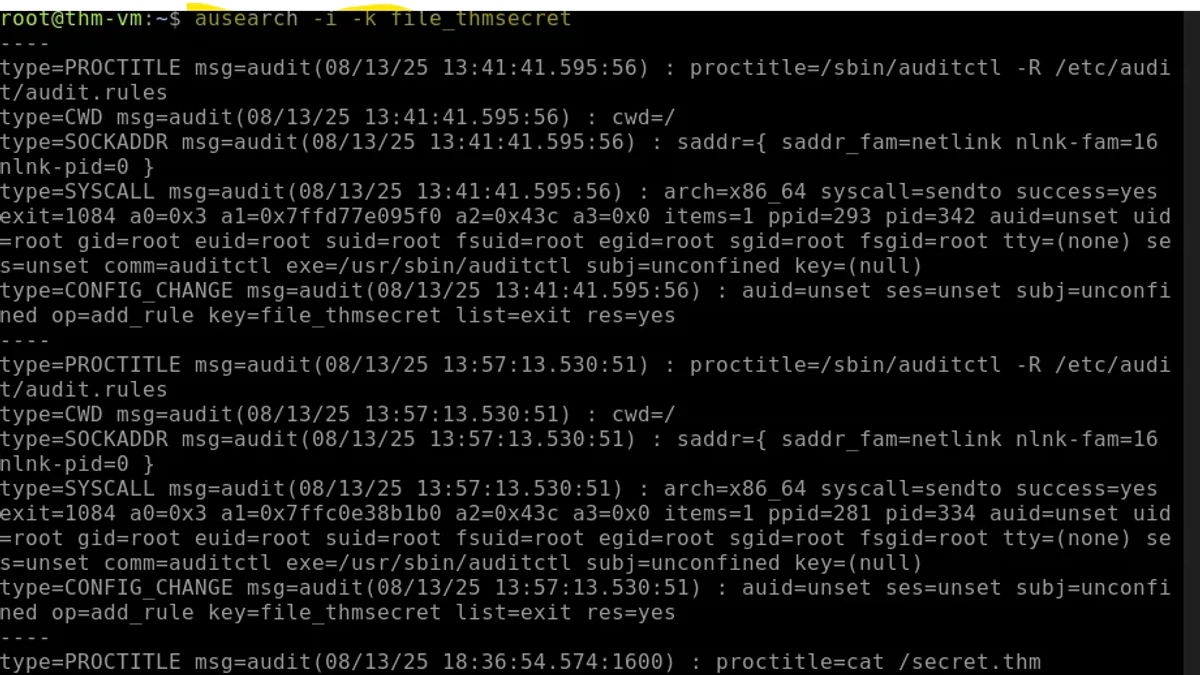
从Docker网络模型入手,对比bridge与host两种模式的网络隔离、IP与端口行为,并通过实际操作和连通性验证掌握选择方法,最后总结常见配置误区与排查思路。
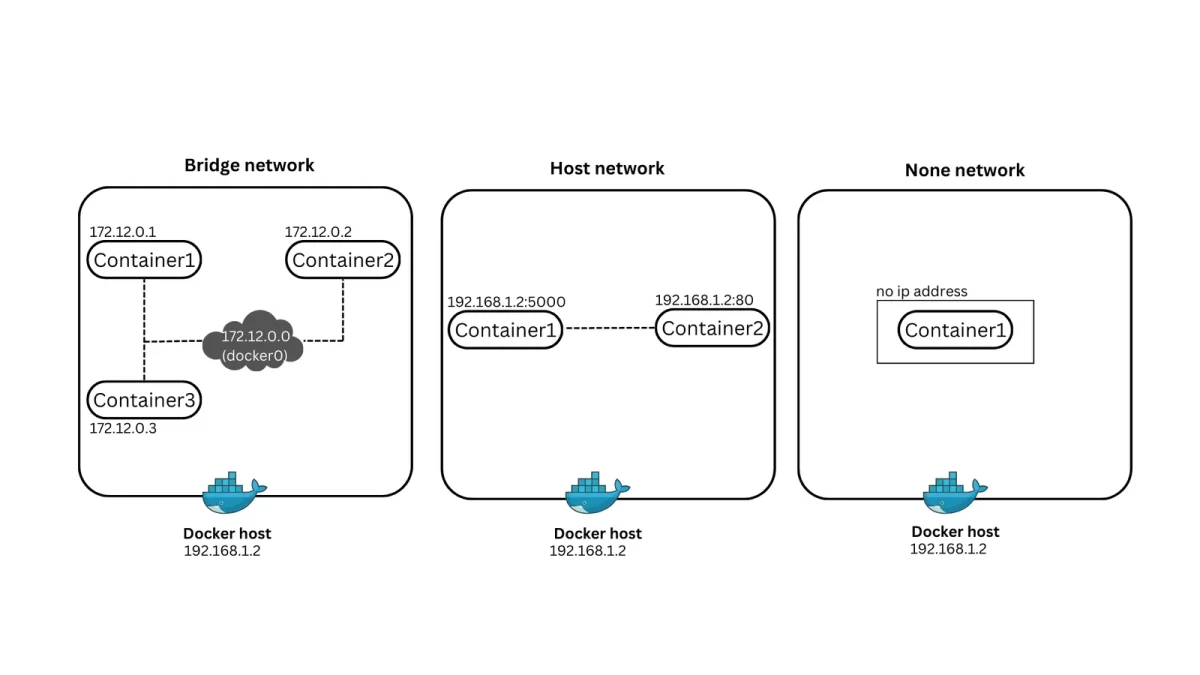
掌握awk与sed的核心语法、常用文本处理场景及组合使用方法,并通过实际命令完成文本筛选、列处理、替换和批量修改,同时注意正则、引号、原文件修改等常见问题。
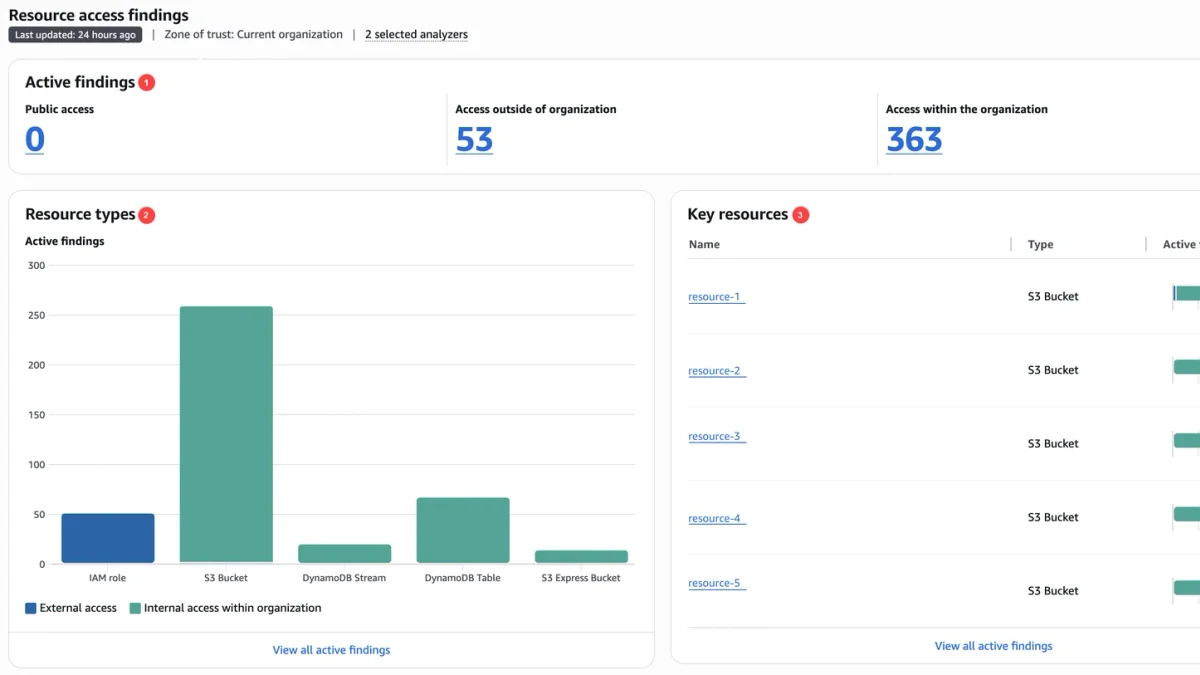
从云环境安全边界与身份访问控制入手,系统梳理IAM用户、角色、策略和最小权限的配置方法,并通过权限验证、审计与常见误区帮助建立可落地的云安全权限管理体系。
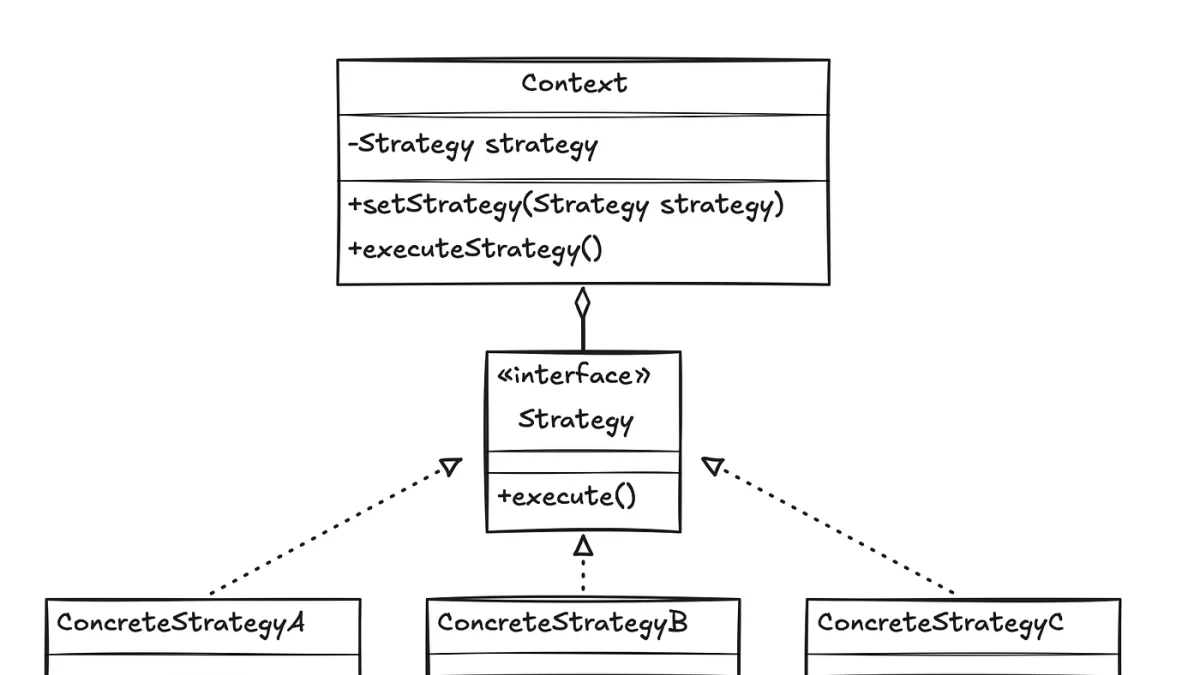
组合模式与策略模式都能通过对象组合降低代码耦合,但解决的问题不同:前者侧重组织树形整体与部分,后者侧重封装并替换可变算法。本文从结构、实现、适用场景和选型方法入手,结合典型案例说明如何正确判断两种模式,并总结常见误用与验证方法。
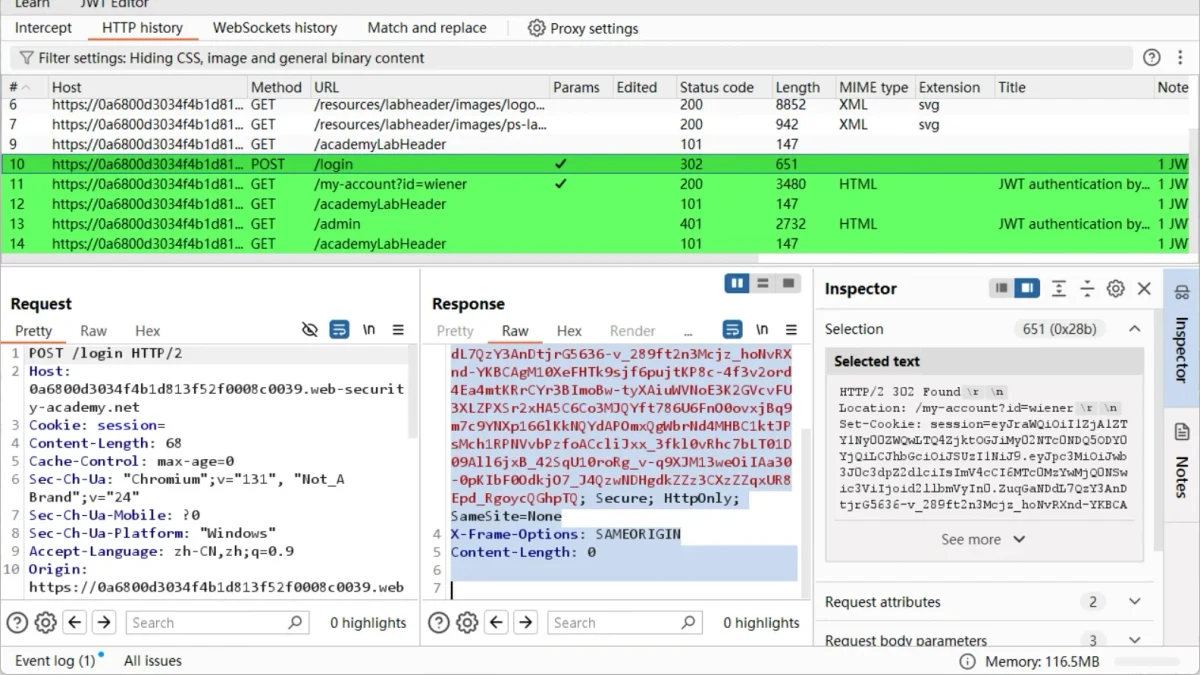
系统梳理JWT算法混淆与kid注入的原理、风险表现、测试思路、防御方案与验证方法,帮助开发和安全人员识别JWT验证链路中的典型设计缺陷,并通过安全实验理解正确的修复方式。
从服务器环境准备、前后端部署到数据库连接与域名访问,系统掌握全栈项目上线的完整流程,并通过结果验证与常见问题排查确保项目稳定运行。
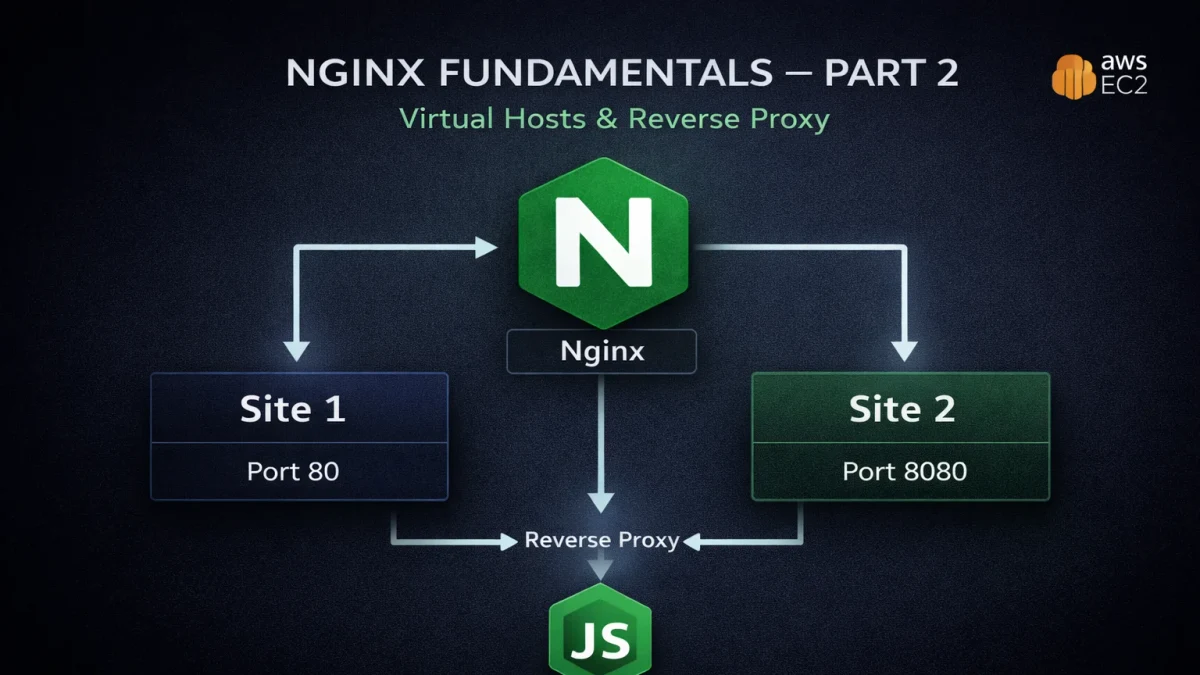
从前端构建、后端服务、数据库与服务器环境入手,完整梳理全栈项目从本地开发到线上部署的基本流程,并通过域名访问、接口请求和数据库连接验证部署结果,同时总结环境配置、端口、安全与常见故障等避坑要点。
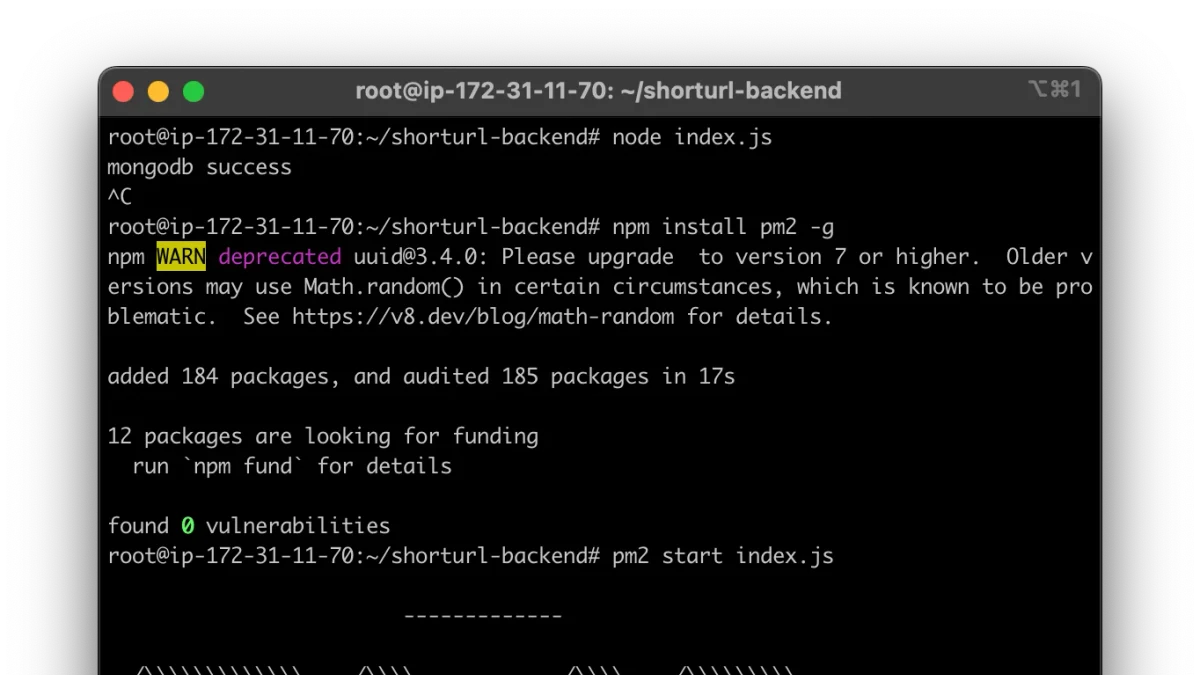
从安全事件识别、应急处置、漏洞修复到结果验证,建立一套适合入门者的应急响应与漏洞修复基础流程,并重点说明证据保留、变更风险和常见避坑点。
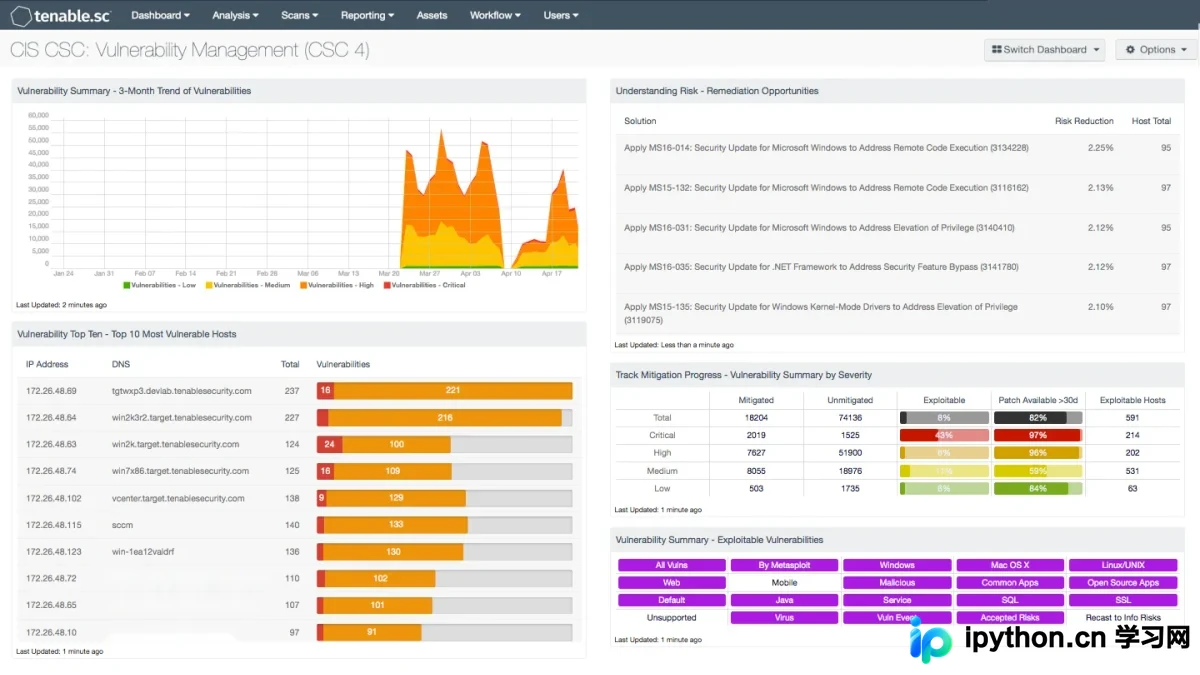
围绕安全日志采集、入侵检测规则、性能优化与告警运营,系统梳理从架构设计到效果验证的进阶方法,帮助读者降低日志处理开销、提升检测准确率,并避免常见配置与运维陷阱。
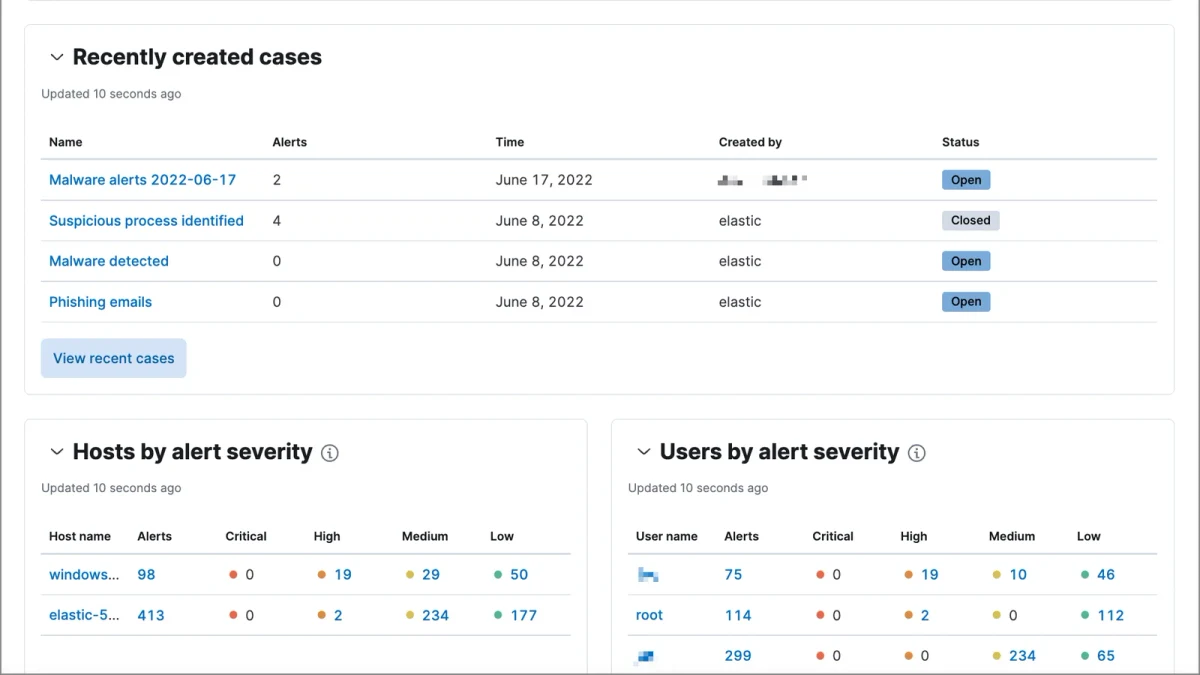
围绕安全日志采集、入侵检测告警与异常排查,系统梳理日志缺失、解析异常、告警误报、检测失效等高频问题,帮助读者建立从现象识别到原因定位、修复验证及风险规避的完整排查思路。