

网络安全指南:安全日志与入侵检测进阶技巧:性能优化、最佳实践与避坑要点

优化安全日志采集与存储架构
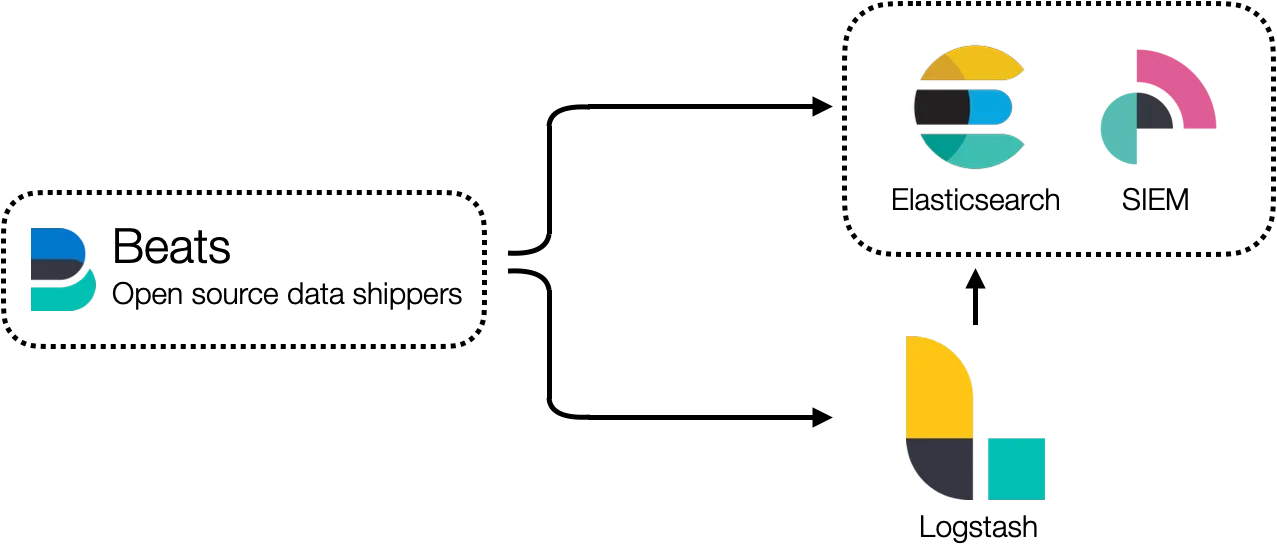
优化安全日志采集与存储架构的核心在于在完整性、实时性与资源消耗之间建立动态平衡。首先需实施日志分级策略,将认证失败、权限变更、恶意代码执行等高危事件标记为关键级,将系统心跳、常规访问标记为普通级,并据此划定采集范围。在格式层面,强制统一采用CEF或JSON标准,消除多源异构日志的解析障碍。采集端应部署边缘过滤与降噪机制,例如通过正则匹配丢弃重复的TCP握手日志,仅保留异常连接状态。传输环节推荐使用Kafka或Logstash进行批量缓冲与压缩传输,避免突发流量导致网络拥塞。存储架构需引入冷热数据分层,利用索引生命周期管理将近期高频查询的日志保留在SSD热节点,合规日志在满足查询周期后自动迁移至对象存储冷层。实际操作中,可通过配置采集代理的过滤处理器丢弃低价值日志,并将关键安全流直接路由至独立索引,既保障核心事件秒级可见,又将整体存储与计算开销控制在合理区间。
提升入侵检测规则与告警准确率
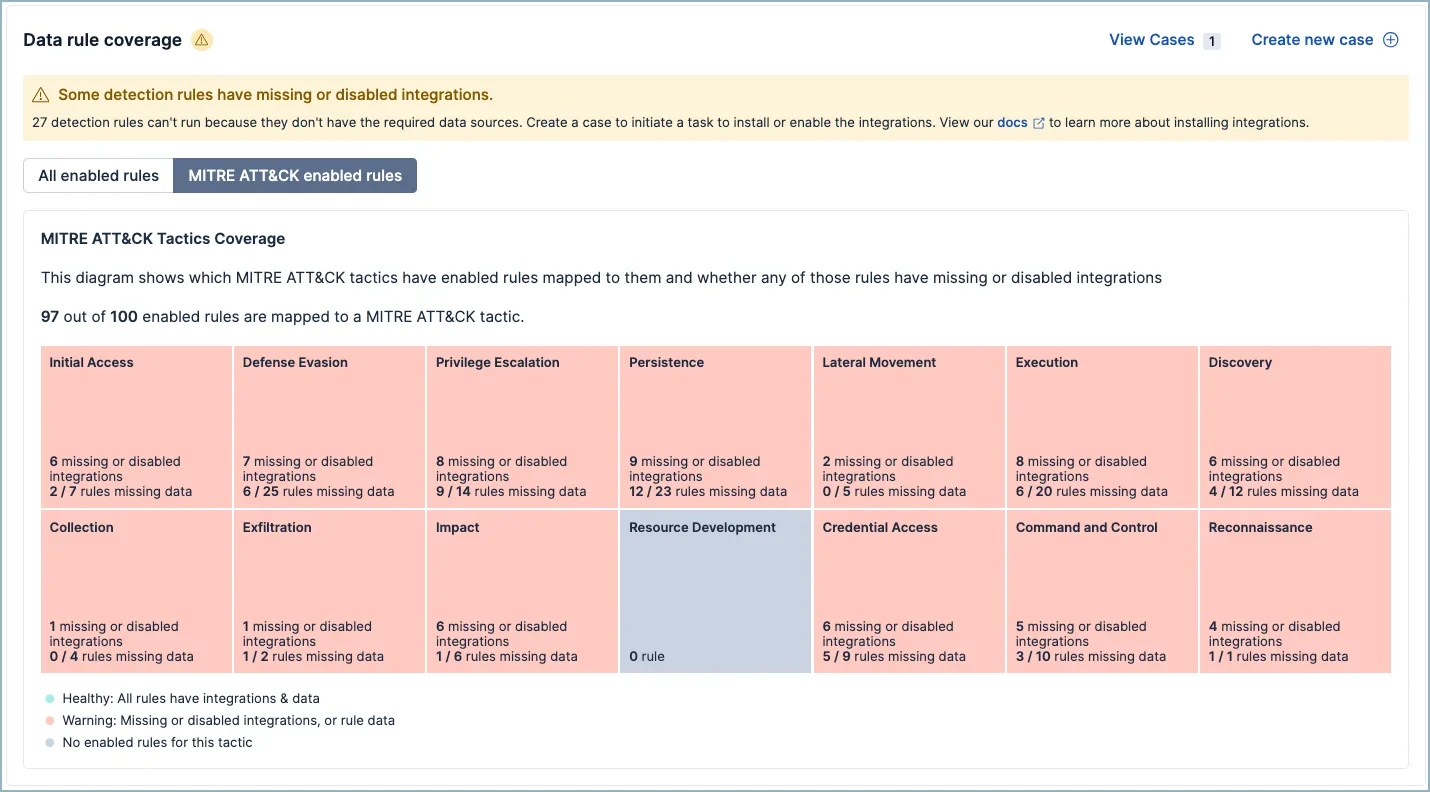
提升入侵检测规则与告警准确率需从规则设计、阈值调优与事件关联三个维度入手。规则编写应避免宽泛匹配,优先采用精确的协议字段与上下文条件,例如针对SQL注入检测,需限定特定Web应用路径与HTTP方法,而非全局匹配请求体。阈值设置应摒弃静态固定值,转而基于历史基线动态调整,如将暴力破解阈值设定为单IP在特定时间窗口内失败次数超过基线均值一定倍数。为抑制误报,需结合资产清单建立白名单机制,并引入告警优先级路由,将低危扫描降级为信息类事件。事件关联是提升准确率的关键,可通过时间窗口将端口扫描、漏洞利用尝试与异常外联串联为高置信度攻击链。基于行为的检测则能识别无固定特征的横向移动。验证环节必须依赖真实攻击模拟工具或历史流量回放,对比规则触发结果与预期,确保调优后误报率有效下降的同时,核心攻击路径的检出率符合安全基线要求。
进行性能调优与检测效果验证
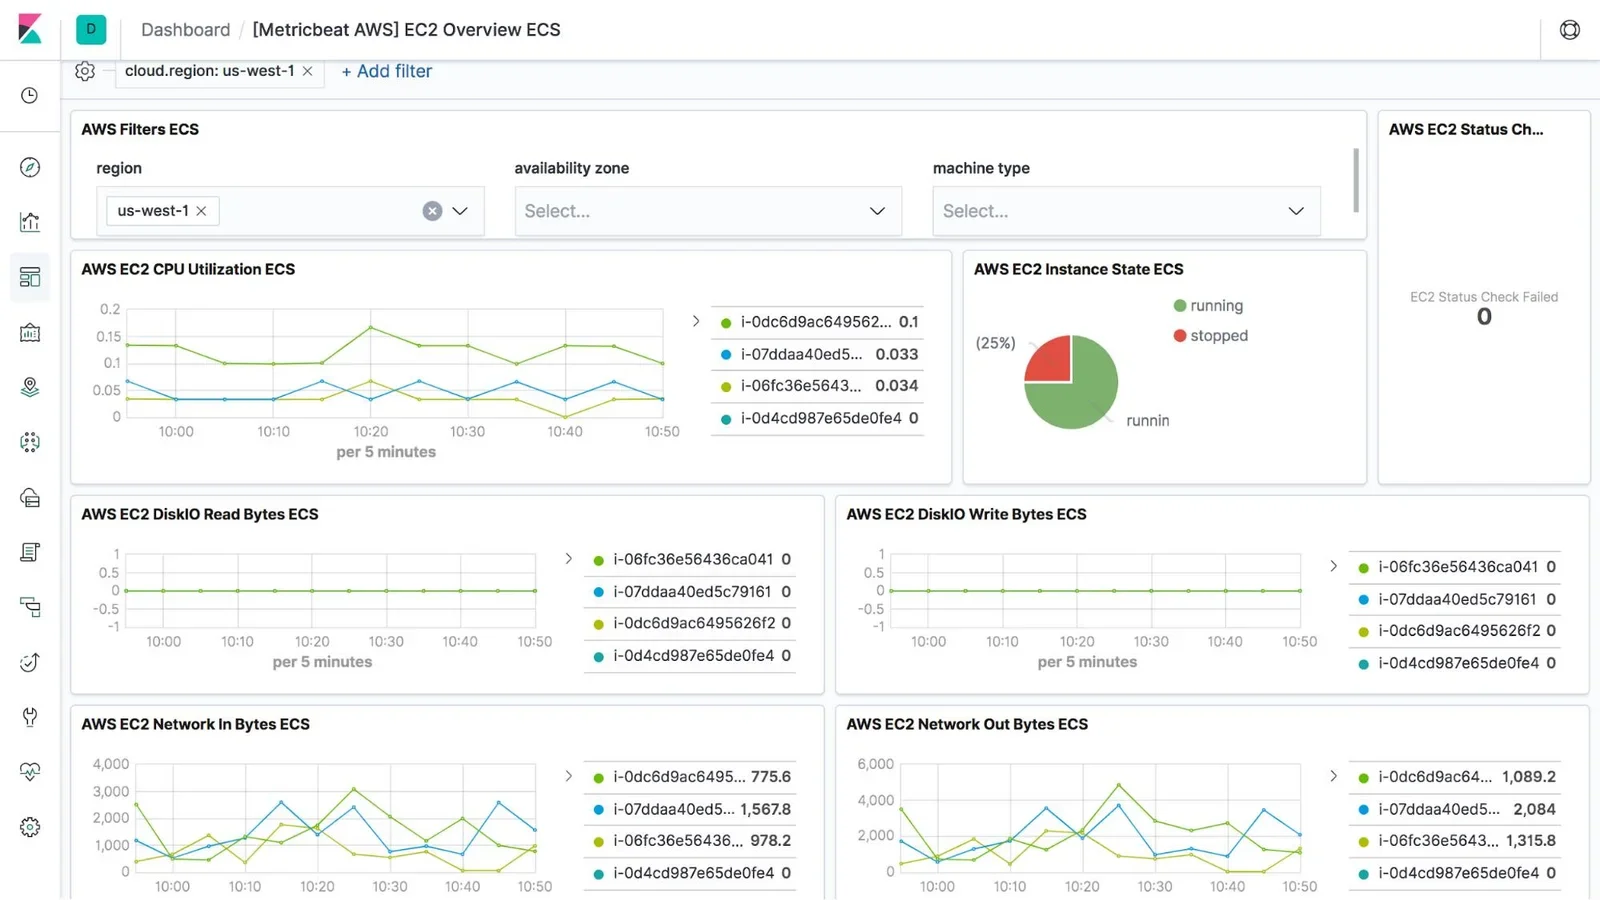
性能调优与检测效果验证必须围绕关键指标展开,涵盖CPU利用率、内存堆栈、磁盘IOPS、网络吞吐、端到端日志延迟及告警处理耗时。调优前需建立性能基线,通过监控组件持续采集上述数据并绘制趋势图。压测阶段可使用日志生成工具模拟峰值流量,观察各组件瓶颈与队列积压情况。常见调优手段包括:调整搜索引擎的刷新间隔以降低写入IO,优化JVM堆内存分配避免频繁垃圾回收,以及增加消息队列分区数提升并发消费能力。调优后必须进行效果验证,确保性能提升未牺牲检测能力。具体操作为:在调优前后分别注入同一套标准攻击数据集,比对告警数量、触发延迟与规则命中率。若发现延迟增加,需检查队列积压与索引分片策略;若检出率下降,则需排查过滤规则是否误伤关键流量。通过基线对比与闭环验证,可确保在资源开销降低的同时,核心检测能力保持稳定。
建立安全日志与入侵检测最佳实践及避坑清单
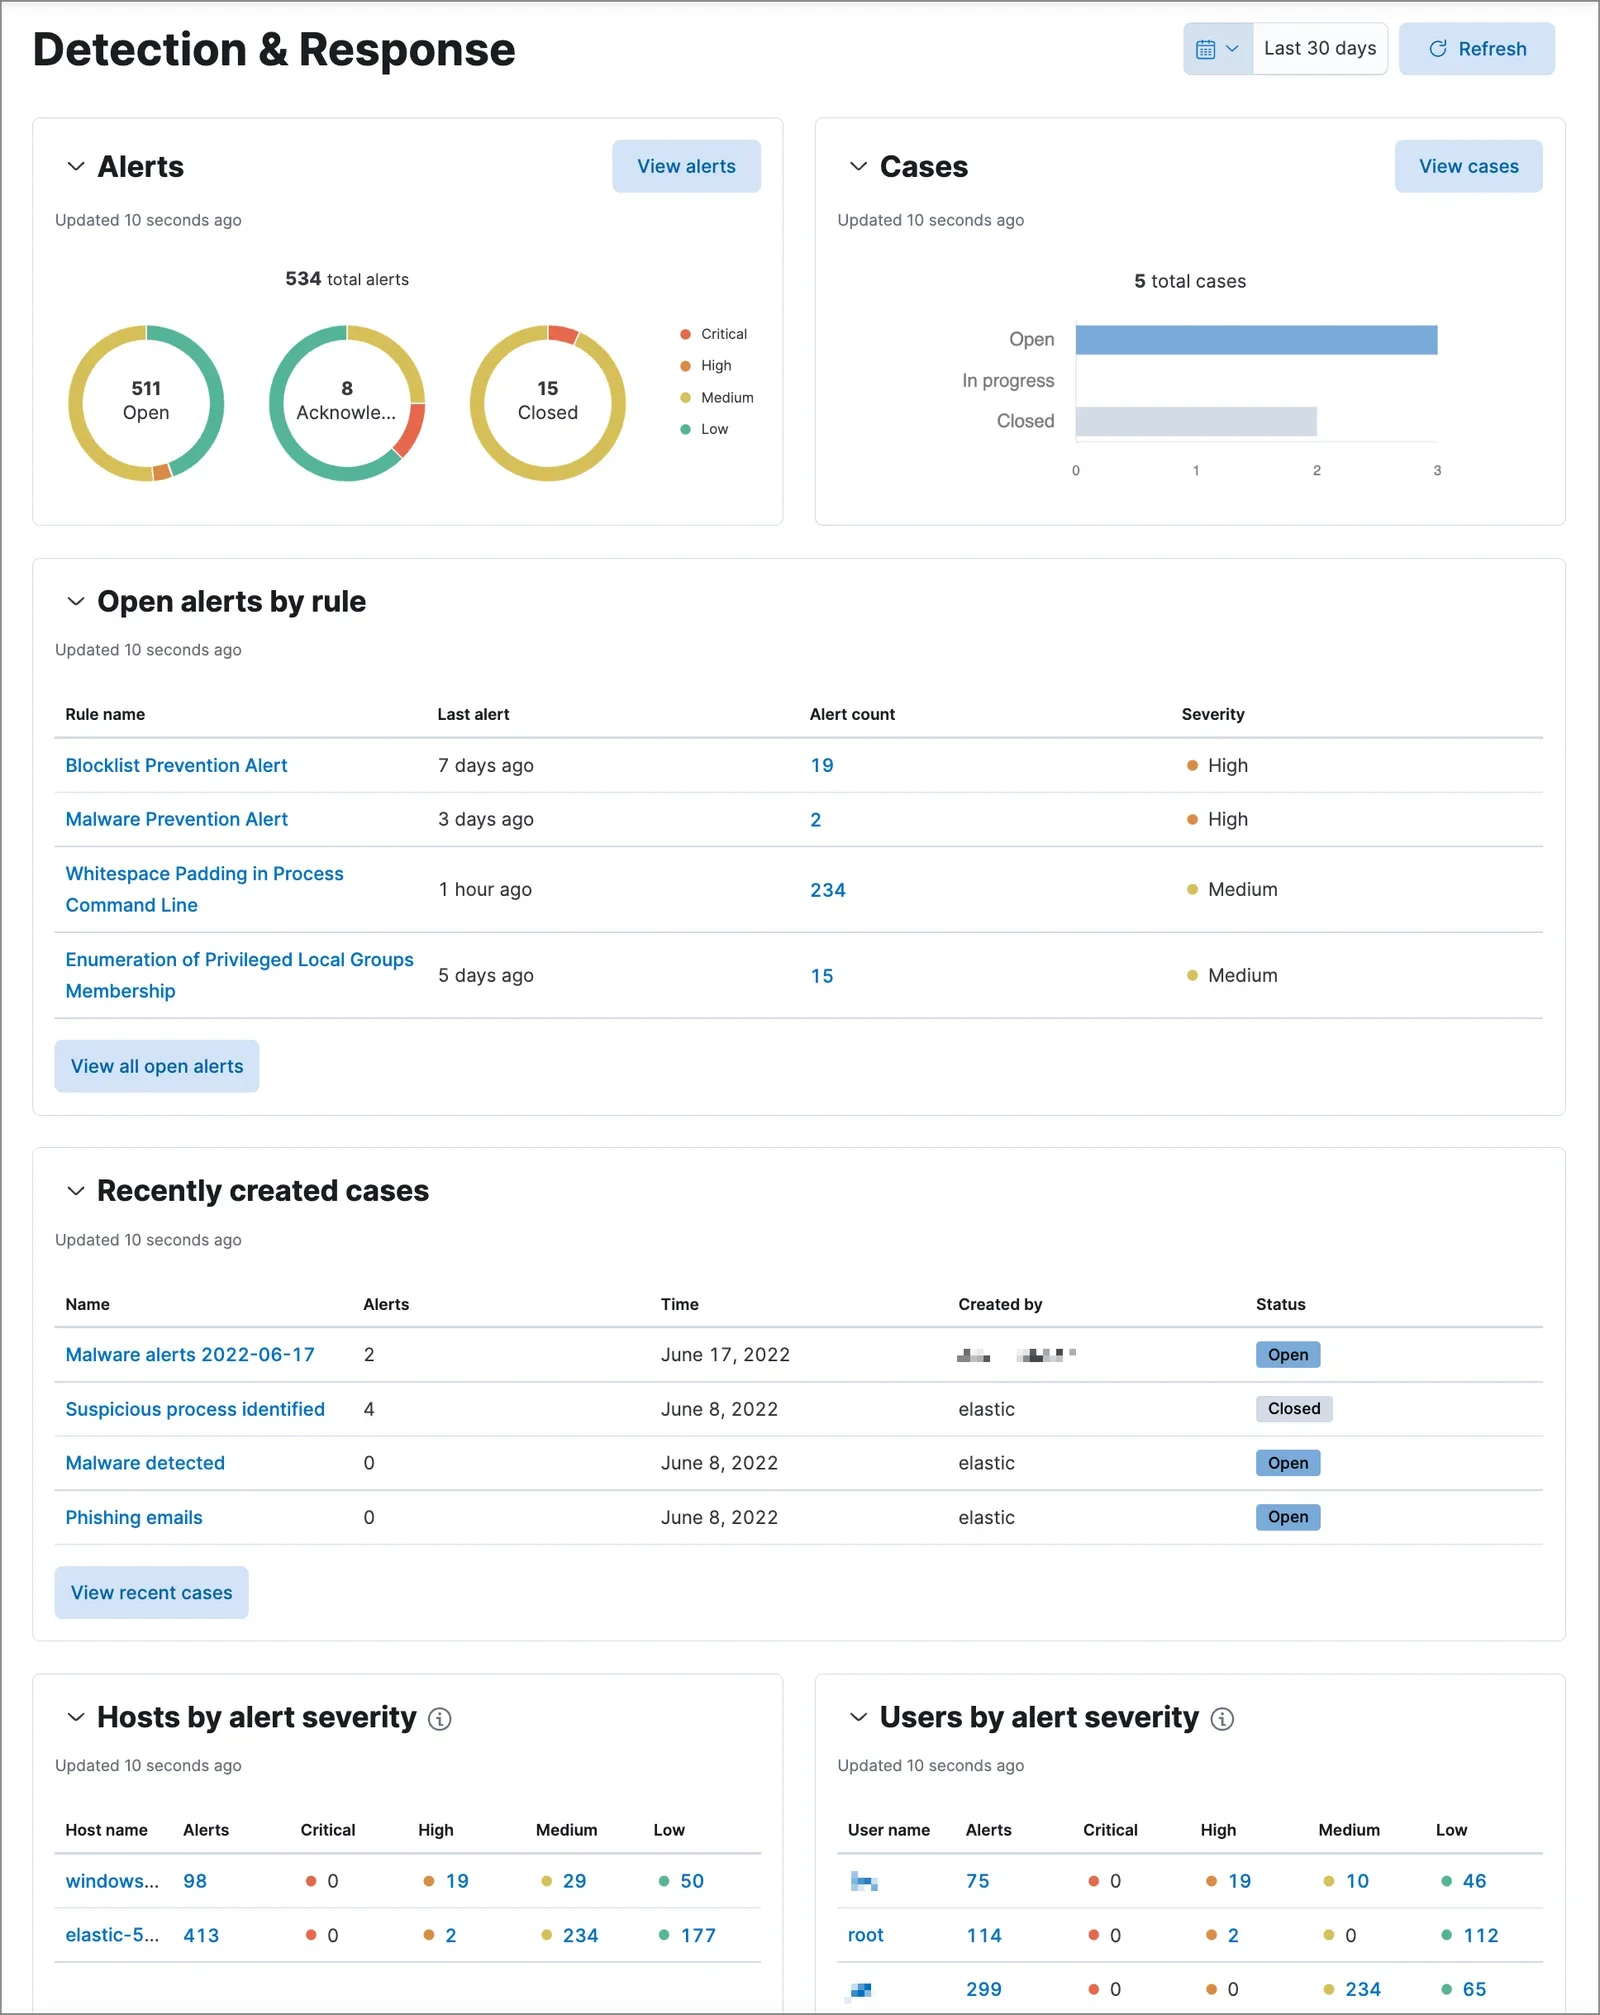
建立安全日志与入侵检测最佳实践需覆盖全生命周期管理,并针对常见陷阱制定规避策略。最佳实践包括:实施基于角色的最小权限访问控制,采用哈希校验保障日志完整性,强制全网时间同步以消除时序偏差,利用正则脱敏处理日志中的敏感凭证,通过版本控制系统进行规则管理与自动化测试,建立告警分级响应机制,并采用防篡改存储确保合规留存。避坑清单需重点关注五大风险:日志爆量导致系统瘫痪,应配置速率限制与动态采样;规则过宽引发告警风暴,需定期结合资产上下文收敛匹配范围;误报过多消耗运营精力,应建立定期规则评审与误报反馈闭环;时间戳异常导致关联失败,需在采集端强制转换标准时间并校验时钟漂移;单点故障引发监控盲区,必须部署冗余采集节点与跨可用区存储。通过制度化巡检与自动化校验,可显著降低运维风险并提升整体安全水位。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









