

网络安全指南:应急响应与漏洞修复入门教程:核心概念、操作步骤与结果验证

理解应急响应与漏洞修复的核心概念
应急响应与漏洞修复是网络安全防御体系中的关键环节。安全事件指已发生的恶意行为或异常状态,而漏洞是系统中可被利用的弱点,二者通过风险等级(如CVSS评分与业务影响度结合)建立关联。应急响应生命周期通常包含准备、检测、遏制、根除、恢复与复盘六个阶段。在实际操作中,发现告警后切忌直接修改生产环境。正确的做法是首先评估影响范围与业务优先级,明确该漏洞是否已被利用、是否涉及核心数据资产。只有完成风险定级与处置优先级排序,才能避免盲目操作导致的业务中断或证据破坏,为后续标准化处置奠定基础。
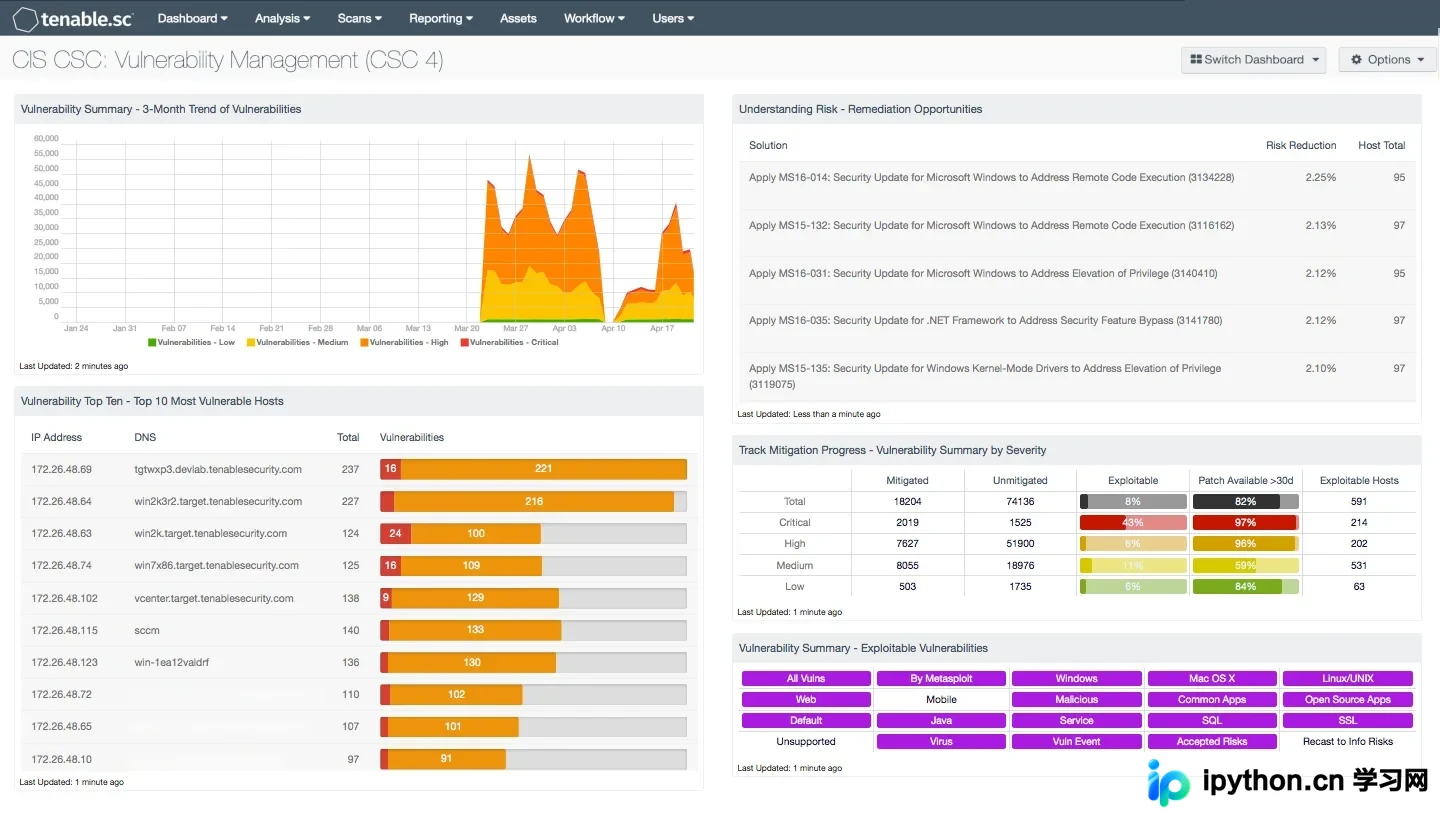
发现安全事件并完成初步应急处置
初步应急处置的核心在于快而稳。收到安全告警后,需先在安全运营平台确认告警真实性,排除误报。确认事件后,立即通过防火墙策略或终端安全软件隔离受影响主机,切断横向移动路径。此阶段必须严格保留现场证据:使用只读挂载或内存抓取工具提取进程列表、网络连接与系统日志,严禁直接重启服务器或执行清理命令,以免破坏内存中的恶意代码痕迹与时间戳。同时,应限制相关账号权限并修改暴露面配置,控制风险扩散。所有操作需通过独立通道记录,确保处置过程可追溯,为后续溯源分析提供完整数据链。
定位漏洞并制定安全修复方案
定位漏洞并制定修复方案需遵循先验证、后评估、再决策的原则。首先通过漏洞扫描报告或公开漏洞数据库核实漏洞真实性,确认受影响组件版本与利用条件。接着结合资产台账评估业务影响,区分核心生产系统与边缘测试环境。修复方案应综合考量:优先采用官方补丁或版本升级;若无法立即升级,则通过流量过滤规则拦截、关闭非必要端口或修改配置文件进行临时缓解。制定方案时必须同步准备完整备份,明确变更窗口时间,并编写详细的回滚脚本。所有决策需经变更评审,确保修复动作与业务连续性要求相匹配。
执行漏洞修复并控制变更风险
执行修复过程必须严格遵循变更管理规范,将风险降至最低。操作前需在隔离的测试环境中完整复现并验证补丁兼容性,确认无服务冲突后再进入生产环境。实施时遵循权限最小化原则,使用专用运维账号执行更新命令,并实时监控系统资源与服务状态。配置修改需采用分批执行策略,避免全局中断。若出现服务异常或性能骤降,立即触发预设回滚流程,恢复备份快照或回退配置版本。全程详细记录操作指令、执行时间与责任人,形成标准化变更工单,确保每一步均可审计与追溯,杜绝随意变更带来的二次故障。
验证修复效果并完成事件闭环
修复完成后的验证与闭环是确保事件彻底解决的关键步骤。首先使用漏洞扫描工具对目标资产进行复测,核对组件版本号与配置基线,确认漏洞状态已转为已修复。随后持续观察系统日志与安全监控平台,排查是否存在异常进程或残留后门。在技术验证通过后,需联合业务方进行核心功能回归测试,确保修复未引入兼容性问题。最后,整理完整的事件时间线、处置记录与沟通日志,输出复盘报告。报告中应明确根本原因、处置成效与改进项,并将经验沉淀至知识库,实现安全防御能力的持续迭代与流程优化。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









