

Linux安全审计:auditd规则与日志监控

理解auditd审计框架与日志位置
Linux内核内置了审计子系统,能够在内核态拦截系统调用并生成原始审计事件。auditd作为用户态守护进程,负责接收这些内核事件,并根据预定义的审计规则进行过滤与格式化,最终写入磁盘日志。审计规则定义了监控对象与记录条件,而ausearch和aureport是配套的查询分析工具:ausearch用于按条件精确检索原始日志条目,aureport则用于将日志聚合为统计报表。默认情况下,审计日志位于/var/log/audit/audit.log。运维人员可通过systemctl status auditd检查服务状态,使用tail -f或cat进行基础查看。理解“内核事件→auditd规则匹配→写入日志→工具查询”的数据流向,是开展安全审计的基础。
编写与加载auditd审计规则
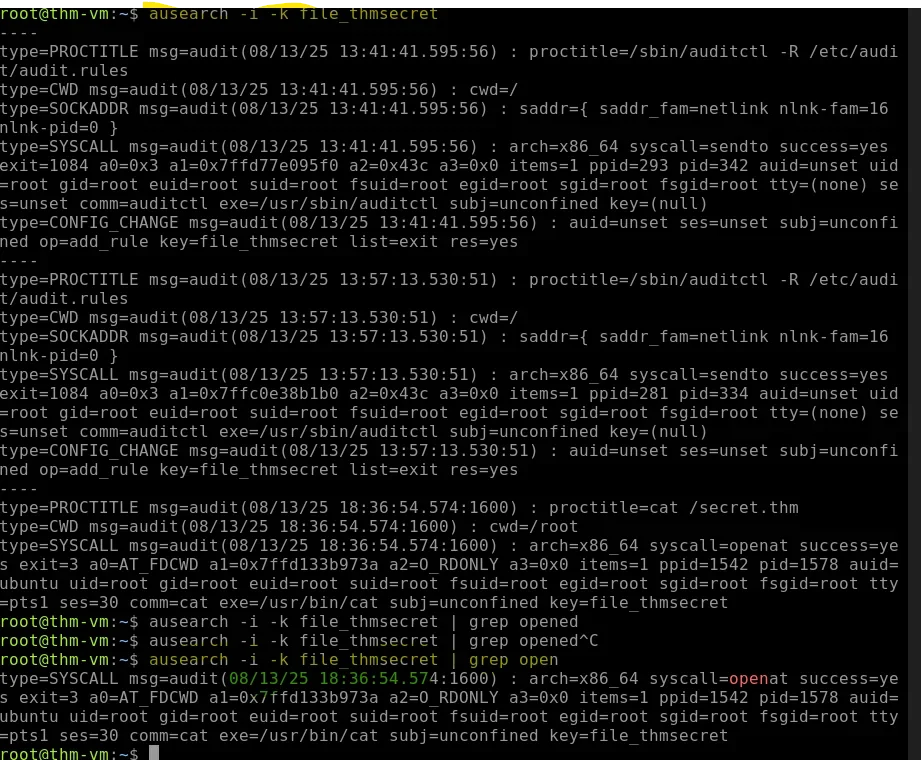
编写auditd规则主要依赖auditctl命令或规则文件。常用语法中,-w用于监控特定文件或目录的访问与修改,例如-w /etc/passwd -p wa -k passwd_changes表示监控密码文件的写和属性变更并打标签;-a用于将规则追加到指定列表(如always,exit),配合-F可过滤特定字段,例如-a always,exit -F arch=b64 -S execve -F euid=0 -k root_exec用于记录所有以root权限执行的程序。规则分为临时与持久化两类:通过auditctl直接添加的规则重启后失效;需持久化则应写入/etc/audit/rules.d/audit.rules,并执行augenrules --load加载。加载后可用auditctl -l验证规则是否生效,确保关键系统调用、敏感文件及提权操作均被准确捕获。
查询审计日志并定位安全事件
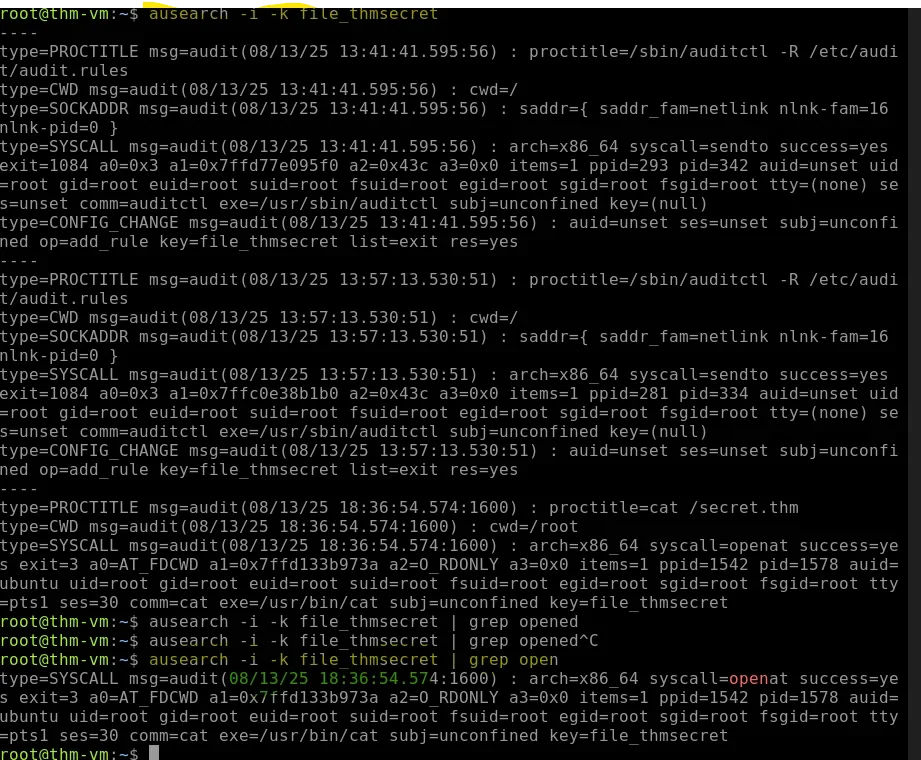
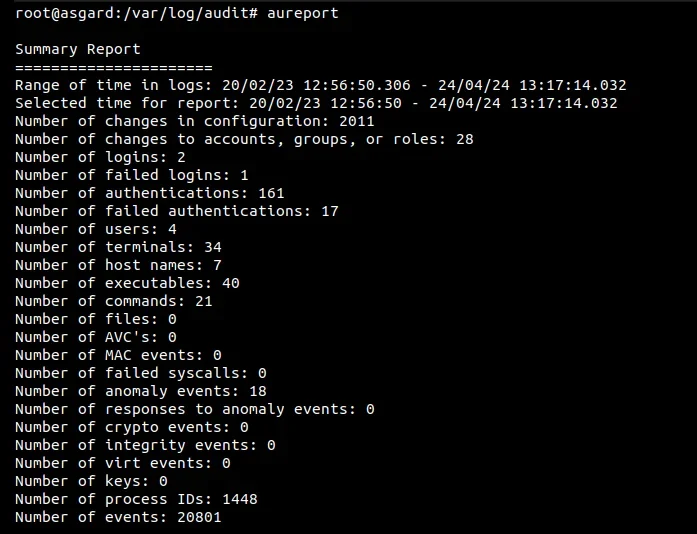
审计日志产生后,需借助专用工具进行高效检索。ausearch支持多维度筛选:使用-ts和-te限定时间范围,-ui按用户ID过滤,-p指定进程PID,-m匹配事件类型(如USER_LOGIN、EXECVE),-k则用于检索规则中定义的键值。例如执行ausearch -k passwd_changes -ts recent可快速定位近期密码文件修改记录。对于宏观分析,aureport能自动生成汇总报告,如aureport --summary展示事件总量,aureport --login统计登录行为。在实际排查中,可先用aureport --failed发现大量失败登录尝试,再通过ausearch -m USER_LOGIN -sv no提取具体IP与账号,从而精准定位暴力破解或异常提权事件,实现从海量日志到安全线索的快速收敛。
建立日志监控与告警机制
静态查询无法满足实时防御需求,必须建立持续的日志监控与告警链路。可通过tail -f或inotifywait实时监听/var/log/audit/audit.log的新增内容,但更推荐将日志接入集中式平台(如ELK、Splunk或Graylog)。部署Filebeat或Fluentd等采集器,配置多行解析以处理auditd的长日志格式,并转发至SIEM系统。在告警策略设计上,应聚焦高风险事件:如/etc/shadow被非授权修改、sudo提权失败、关键二进制文件被替换、以及异常内核模块加载。在SIEM中配置规则匹配对应的事件类型与关键字,一旦命中即触发邮件或Webhook告警。通过采集、解析、规则匹配与告警的闭环,可实现对敏感操作的分钟级响应。
验证效果与规避常见审计陷阱
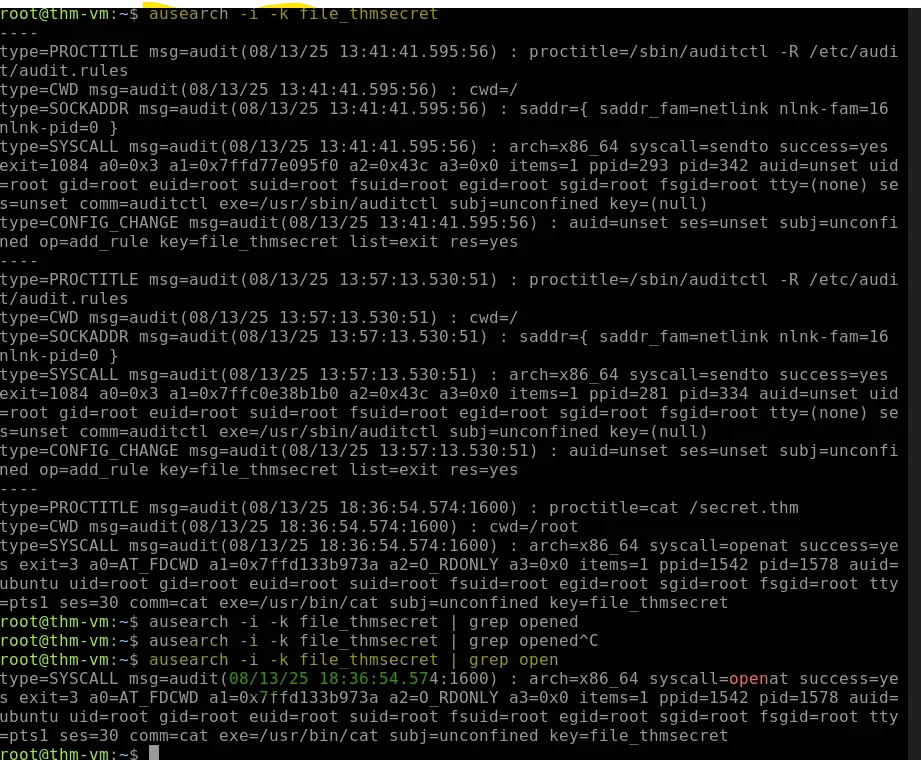
规则上线后必须通过实际操作验证命中情况。例如配置了/etc/hosts监控后,执行echo "127.0.0.1 test" >> /etc/hosts,随后用ausearch -f /etc/hosts确认是否生成对应记录。在长期运行中,需警惕常见陷阱:一是规则过多导致CPU与I/O开销激增,应遵循最小必要原则,避免全量记录所有系统调用;二是规则冲突或重复加载引发冗余日志,需定期用auditctl -l清理冗余条目;三是日志未配置轮转导致磁盘占满,必须确保/etc/logrotate.d/audit生效,并设置max_log_file与space_left_action参数;四是规则未持久化导致重启失效,务必使用augenrules管理。通过定期执行auditctl -s检查审计状态与磁盘阈值,可有效平衡安全可见性与系统性能。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









