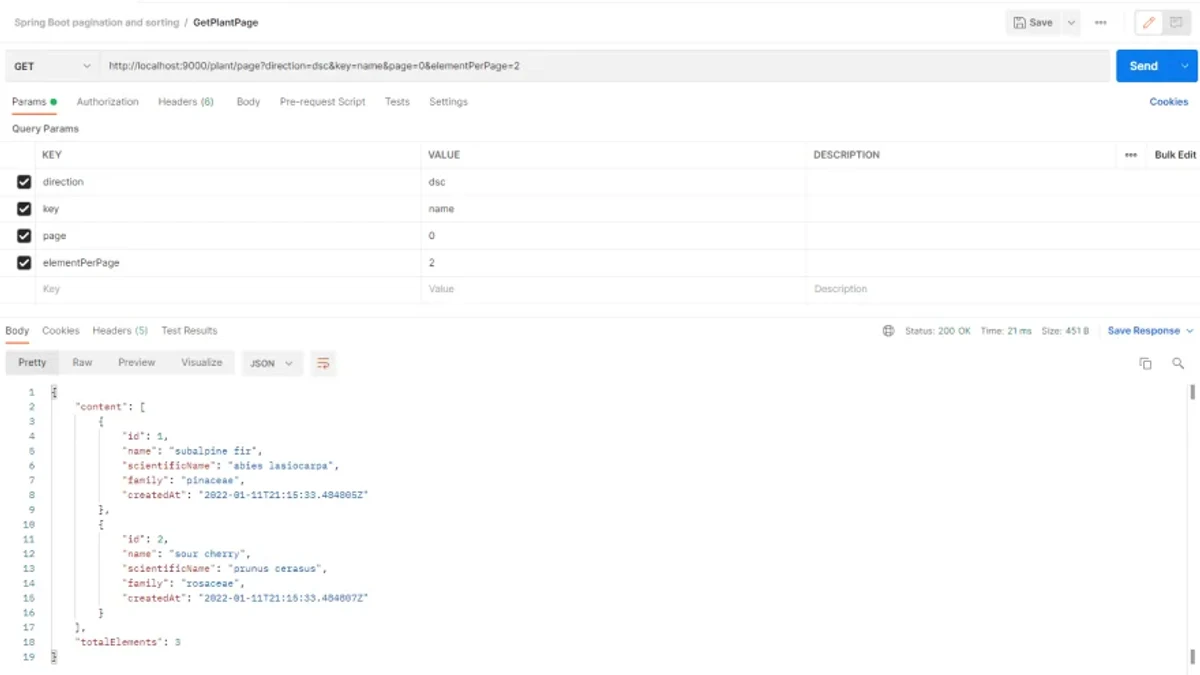
RESTful API设计:分页过滤排序的标准实现
从统一的查询参数设计出发,系统讲清RESTful API中分页、过滤与排序的标准实现方式,并覆盖响应结构、参数校验、性能优化和常见避坑。
2026-09-09
7

从统一的查询参数设计出发,系统讲清RESTful API中分页、过滤与排序的标准实现方式,并覆盖响应结构、参数校验、性能优化和常见避坑。
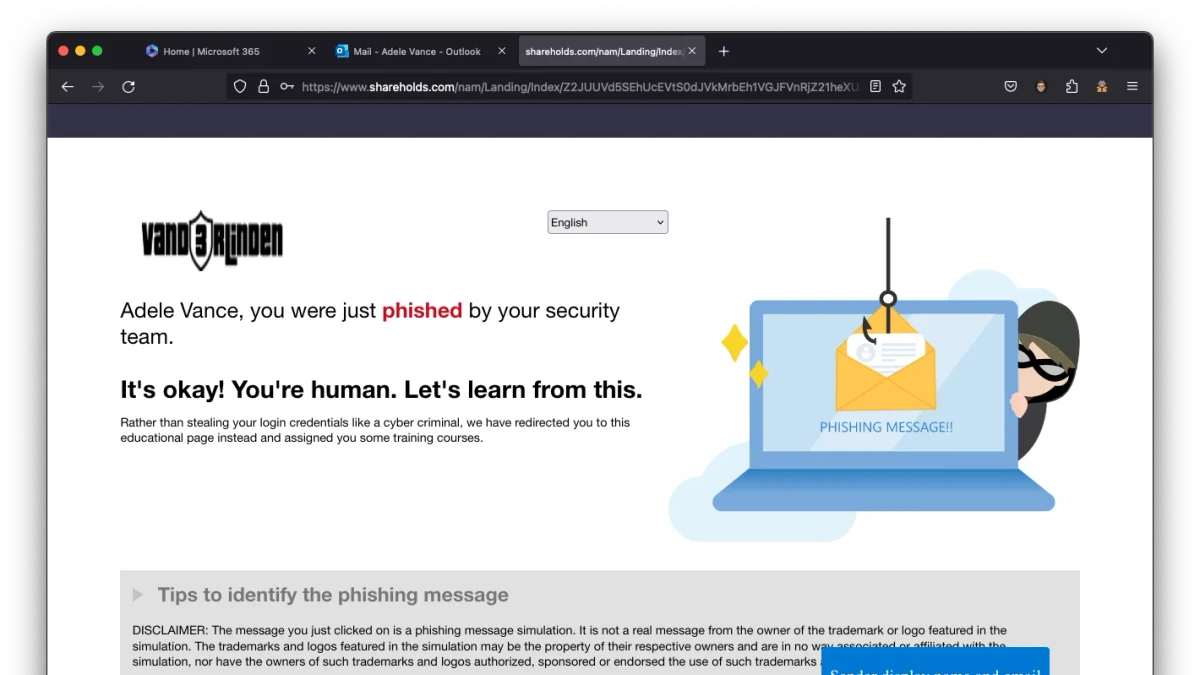
从安全意识培训、社会工程学识别、日常防范操作到事件验证与复盘,建立一套面向个人和组织的实用防护方法,降低因钓鱼、冒充、诱导和信息泄露造成的安全风险。
掌握Kubernetes容器日志查看与实时跟踪方法:先用kubectl logs定位单个Pod或容器,再通过过滤、历史实例和时间范围缩小排查范围,最后使用stern同时聚合多个Pod和容器的实时日志,并处理高日志量、权限和容器重启等常见问题。
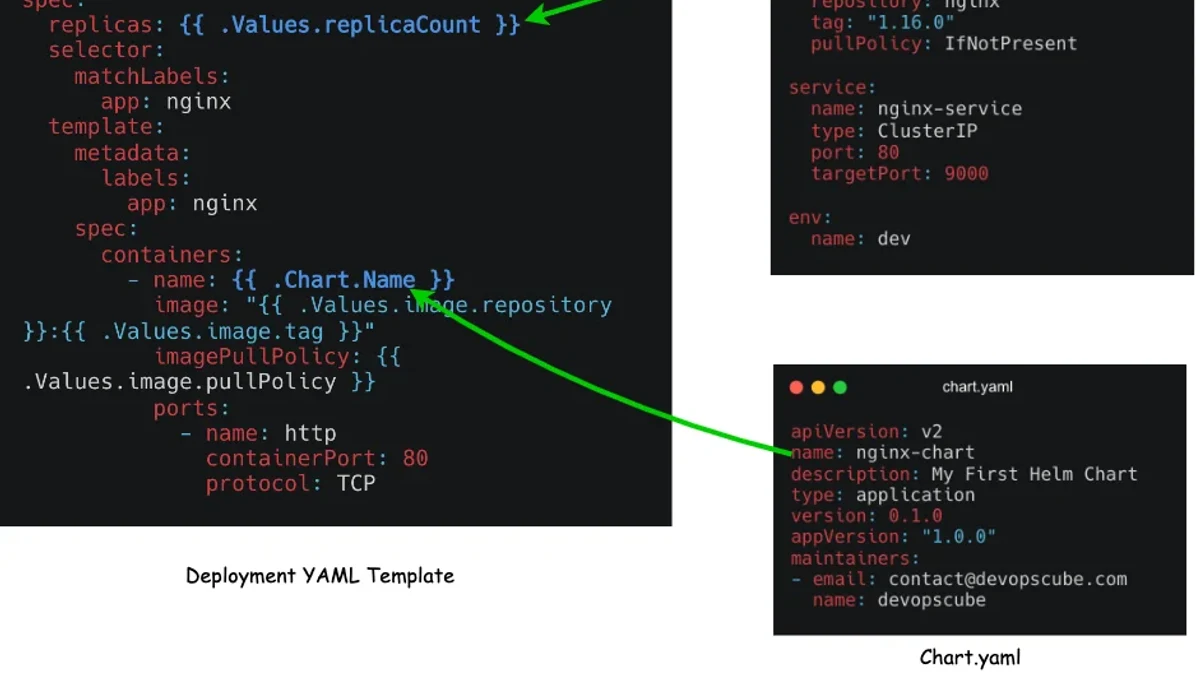
掌握 Helm Chart 的目录结构、模板与 values.yaml 的协作方式,以及通过 -f 和 --set 覆盖配置的优先级;同时结合渲染验证与常见坑,建立从编写到调试的完整流程。
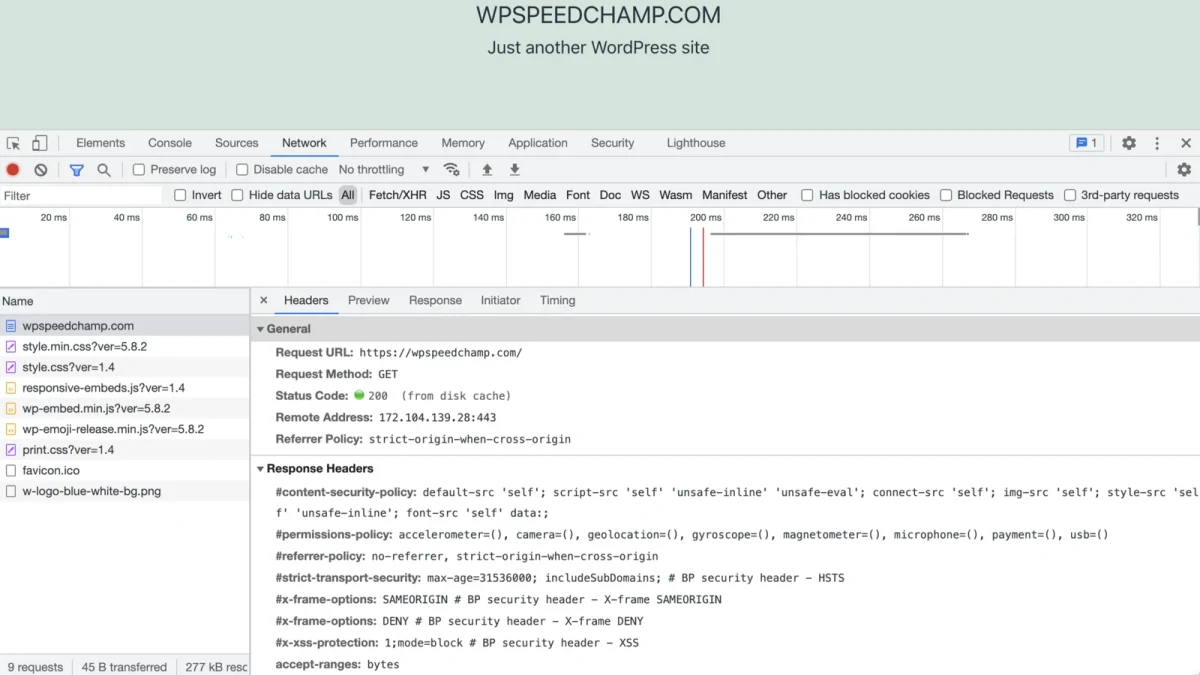
介绍HSTS与X-Frame-Options的安全作用、服务器配置方法、浏览器验证方式及常见配置陷阱,帮助网站正确启用HTTPS强制访问与点击劫持防护。
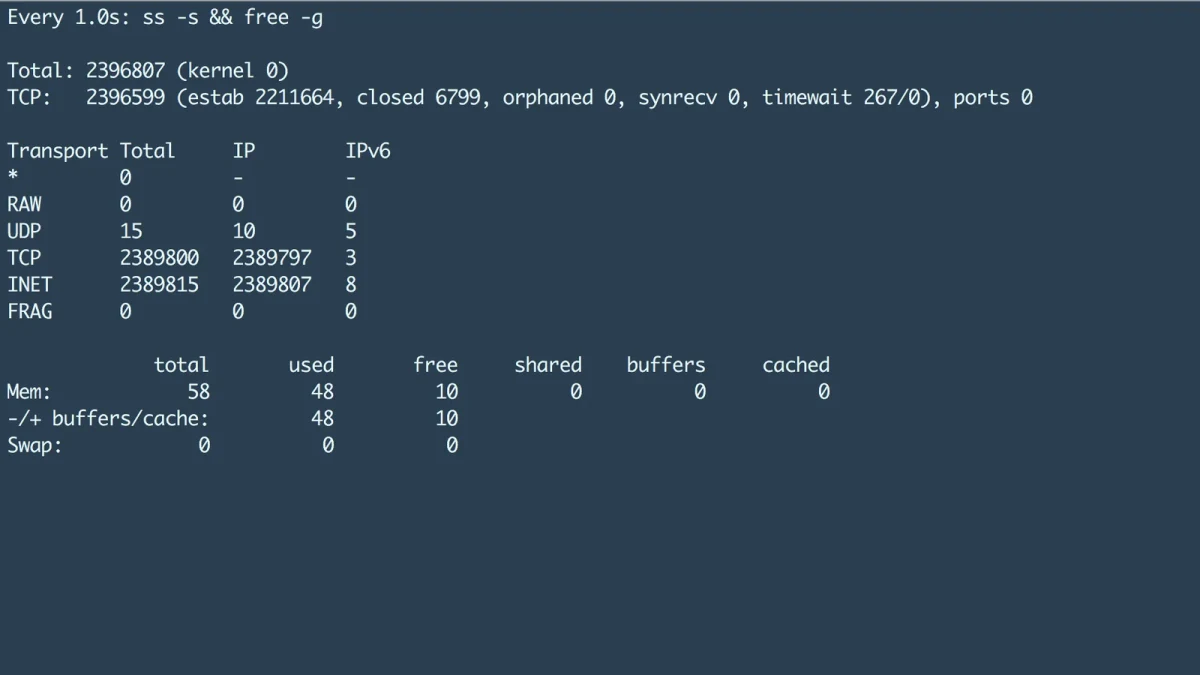
介绍Linux中sysctl网络参数的作用、常见优化项、配置方法与验证思路,帮助读者在明确业务场景和系统资源的前提下进行安全调优,避免盲目修改导致网络性能下降或系统异常。
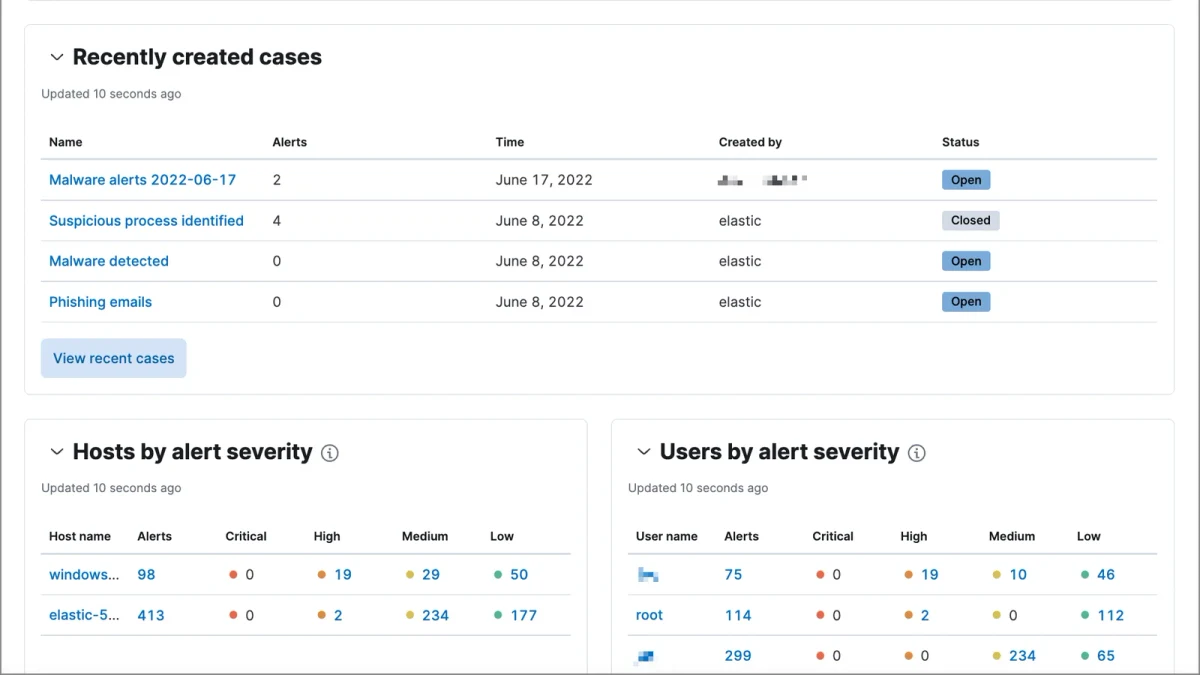
系统梳理敏感信息在日志中的泄漏风险,掌握敏感字段识别、脱敏规则设计、代码与日志配置实施、效果验证及常见避坑方法,降低日志采集与排障过程中的数据暴露风险。
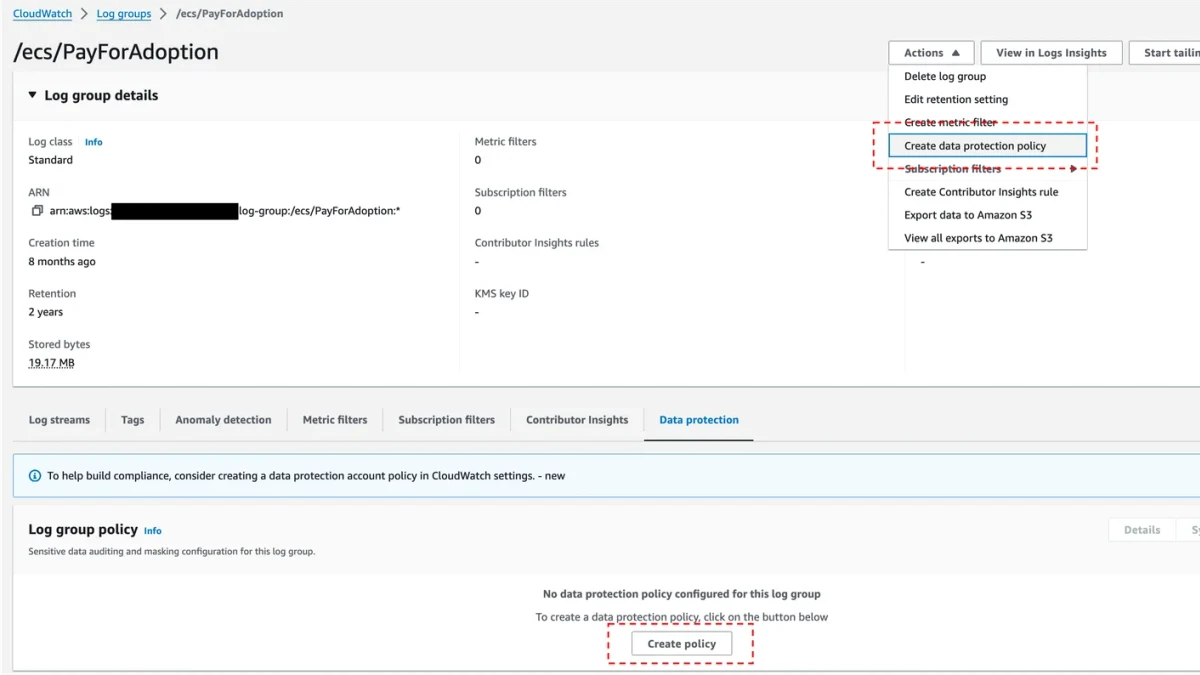
介绍 Kubernetes HorizontalPodAutoscaler(HPA)的工作原理,并以 Deployment + CPU 指标为例完成 Metrics Server 准备、HPA 配置、扩缩容验证及常见问题排查。HPA 通过指标自动调整工作负载的 Pod 副本数,资源指标通常通过 metrics.k8s.io API 获取。
从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。
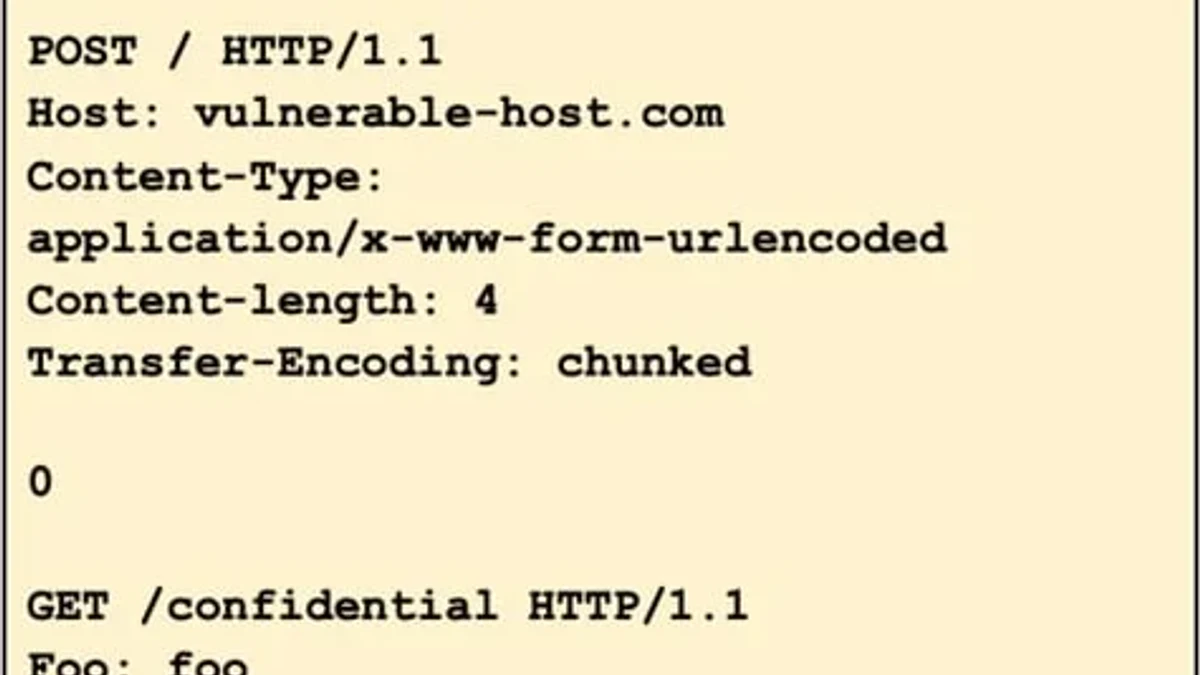
系统理解HTTP请求走私的成因,重点对比CL.TE场景下前端代理与后端服务器对请求边界的不同解析方式,并通过安全验证思路掌握识别、排查与防护方法。