
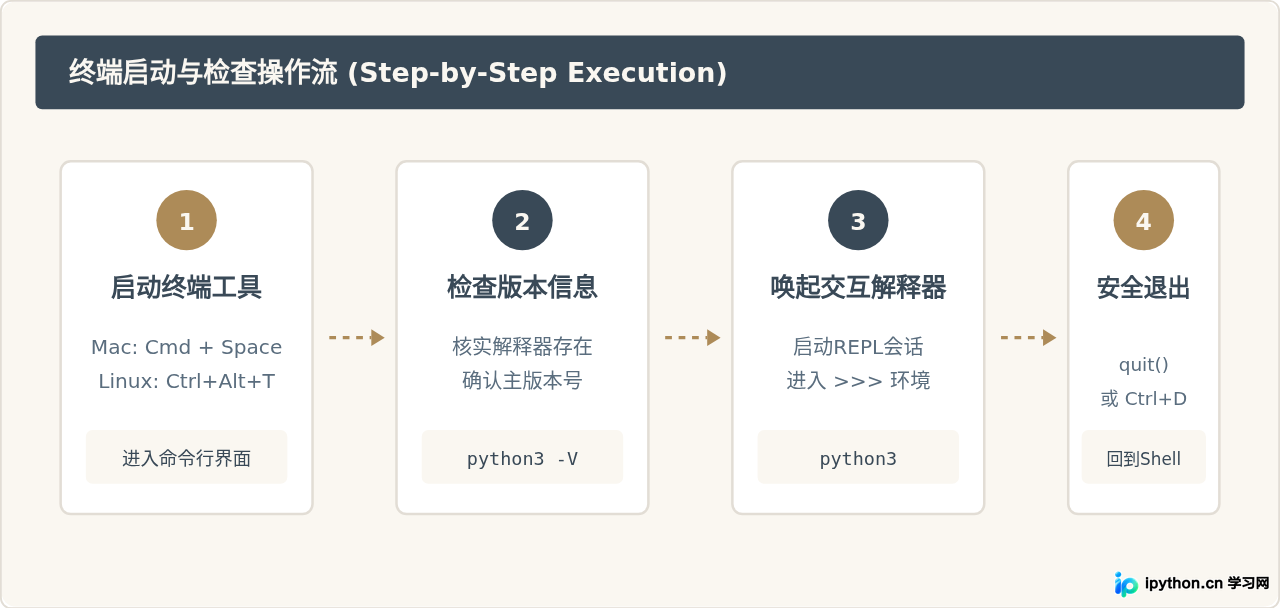
Mac和Linux系统怎么打开Python:终端启动与版本检查
针对Mac和Linux系统的实用教程:详细讲解如何通过终端打开Python交互环境、准确检查已安装的Python版本、区分python与python3指令,以及安全退出的标准方法。
2026-09-18
7


针对Mac和Linux系统的实用教程:详细讲解如何通过终端打开Python交互环境、准确检查已安装的Python版本、区分python与python3指令,以及安全退出的标准方法。
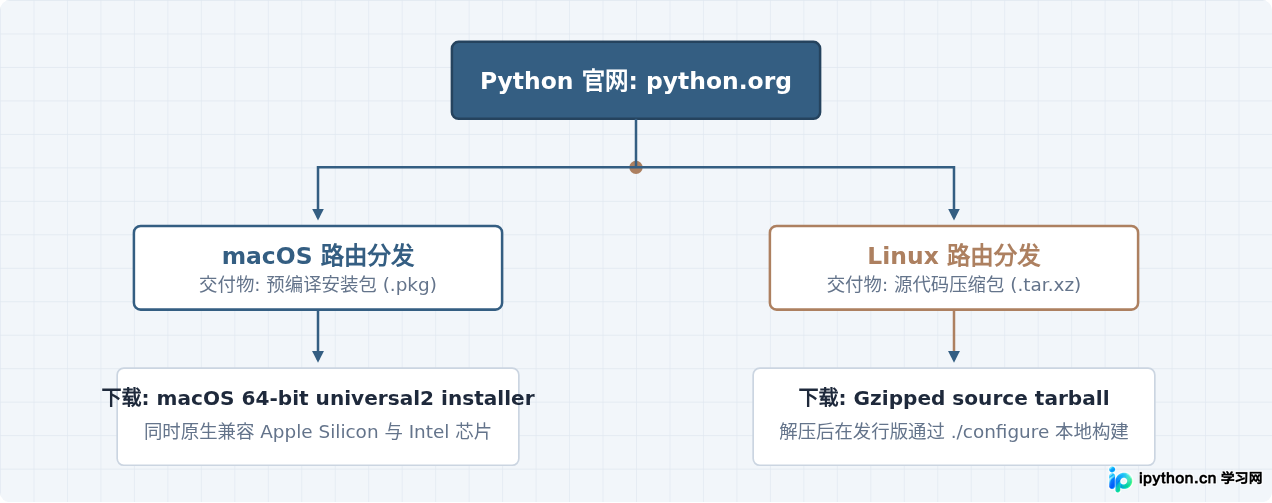
详细介绍如何在Python官方网站(python.org)根据macOS芯片架构与Linux发行版环境,查找、筛选并下载正确的Python安装包或源码包。
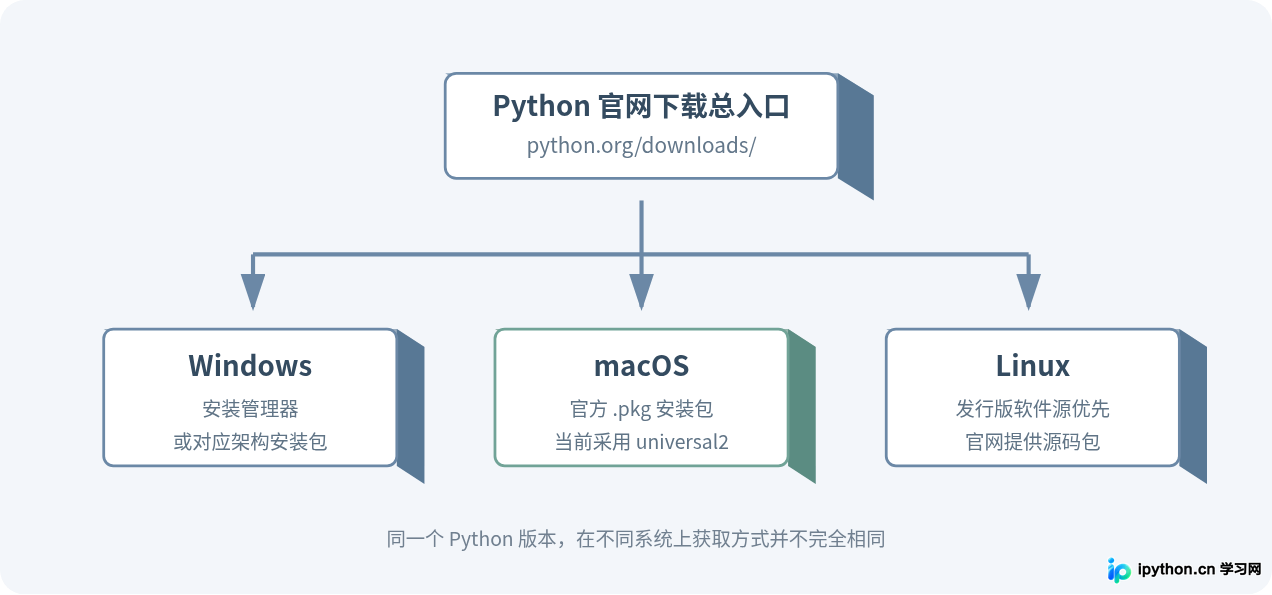
介绍Python官网下载入口,以及Windows、macOS、Linux对应的安装包和源码包获取方法,说明64位、ARM64、universal2、源码包的区别,并提供下载后的版本验证方法。
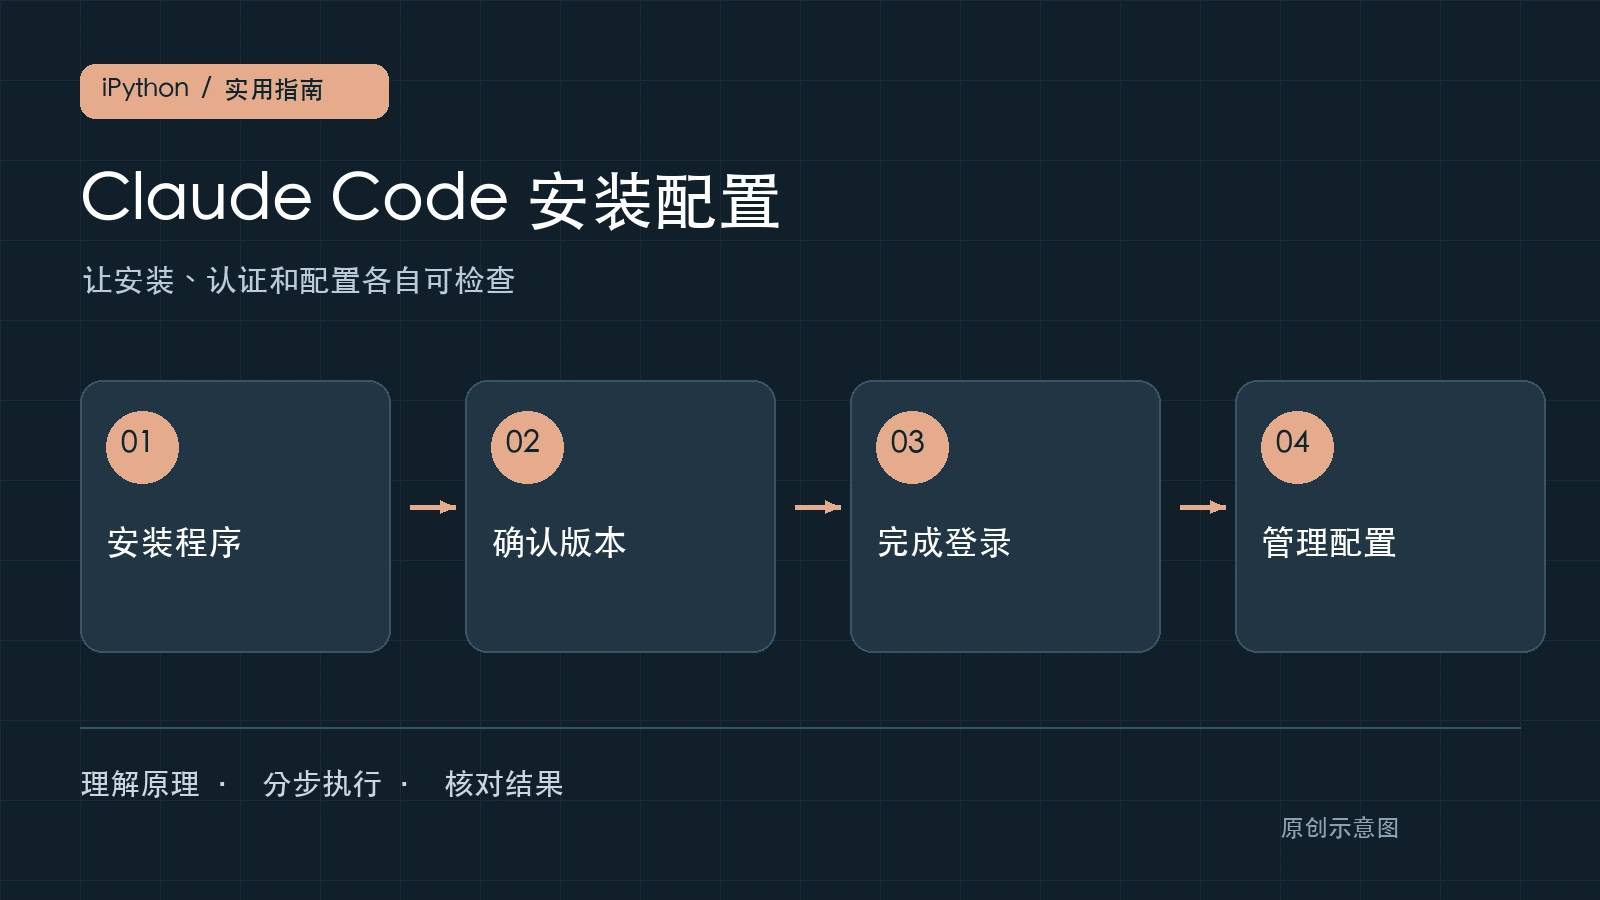
安装 Claude Code 最容易被忽略的一步,是确认你正在配置哪一个环境。Windows 原生终端、WSL、macOS 和远程服务器可能拥有不同的程序、账户状态与配置文件。先选定项目真正运行的位置,再安装和登录,后续会省去很多重复排查。
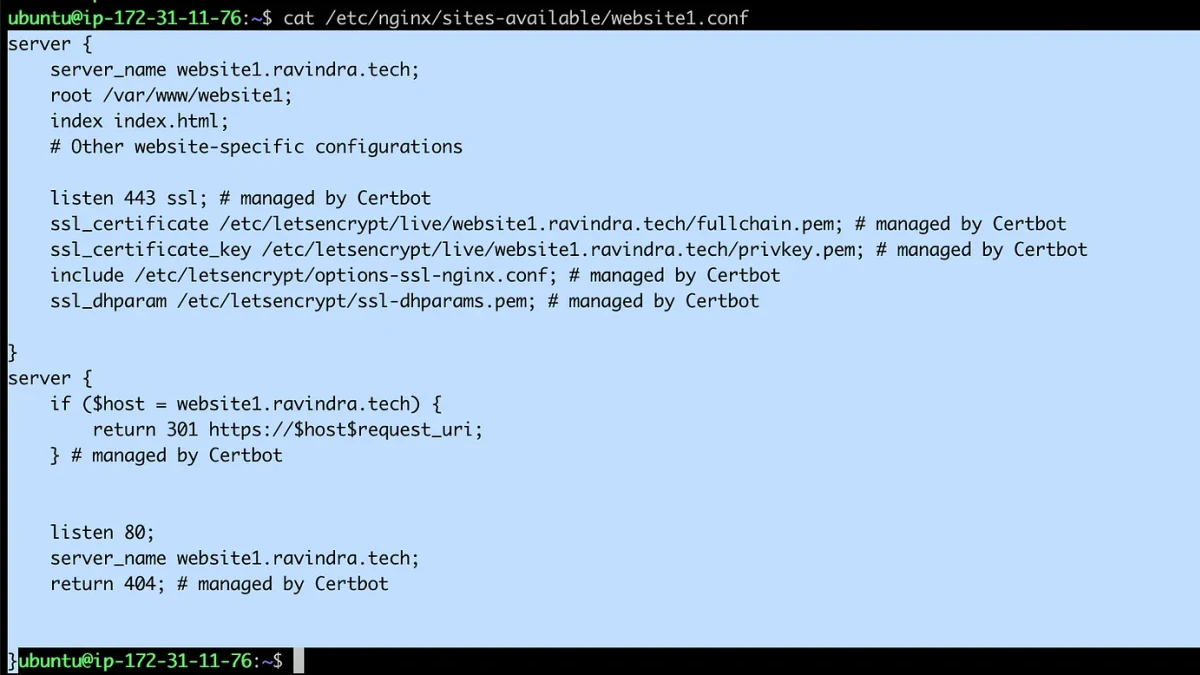
从域名控制权验证、证书申请,到 Nginx/Apache 部署、HTTPS 验证与自动续期,按实际运维流程梳理完整配置路径,并集中说明证书链、私钥权限、DNS/端口验证、续期失败等常见坑。Let’s Encrypt 通过 ACME 实现自动化签发与续期,Certbot 是官方推荐的常用客户端之一。 Let's Encrypt +1
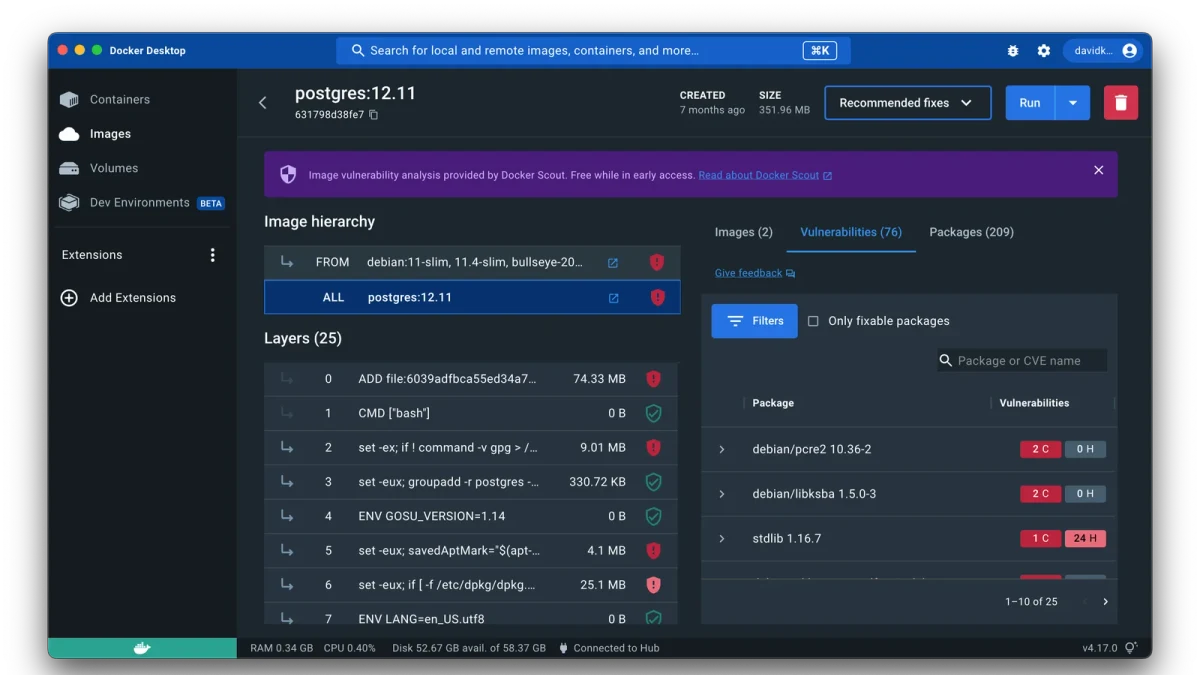
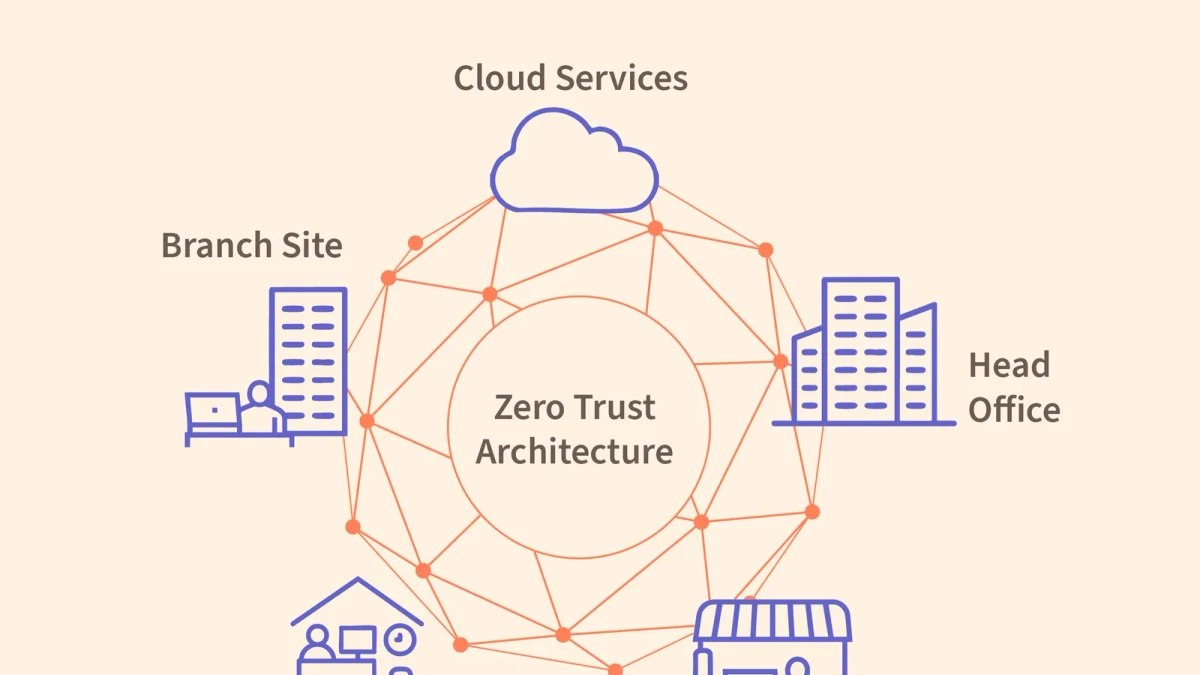
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
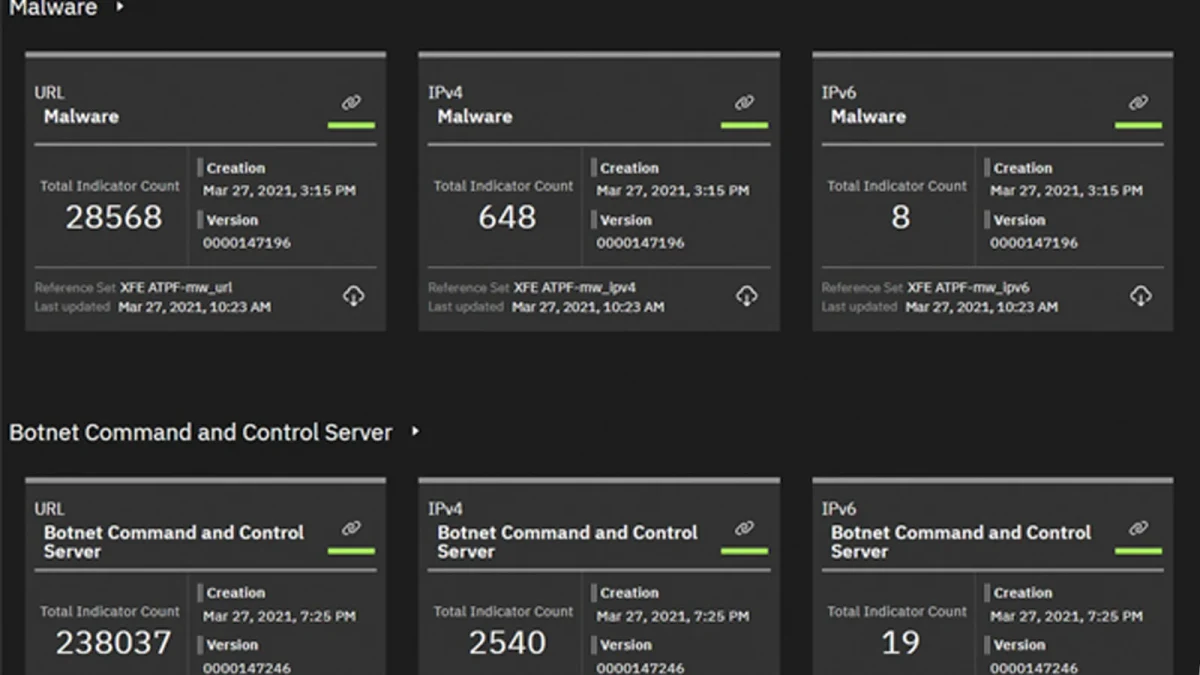
从“攻击者如何进入”到“系统如何防住、如何验证防御是否有效”,用通俗且可操作的方式梳理网络安全核心知识。内容覆盖钓鱼与账号攻击、漏洞与注入、恶意软件及拒绝服务等常见威胁,并结合纵深防御、最小权限、补丁管理、输入验证、日志监控等机制,帮助读者建立完整的安全防护思路。
从网络、操作系统与编程基础,到漏洞分析、安全工具链,再到检测响应与实战验证,系统梳理网络安全工程师真正需要掌握的能力,并突出“会原理、能操作、可验证、少踩坑”的学习路径。
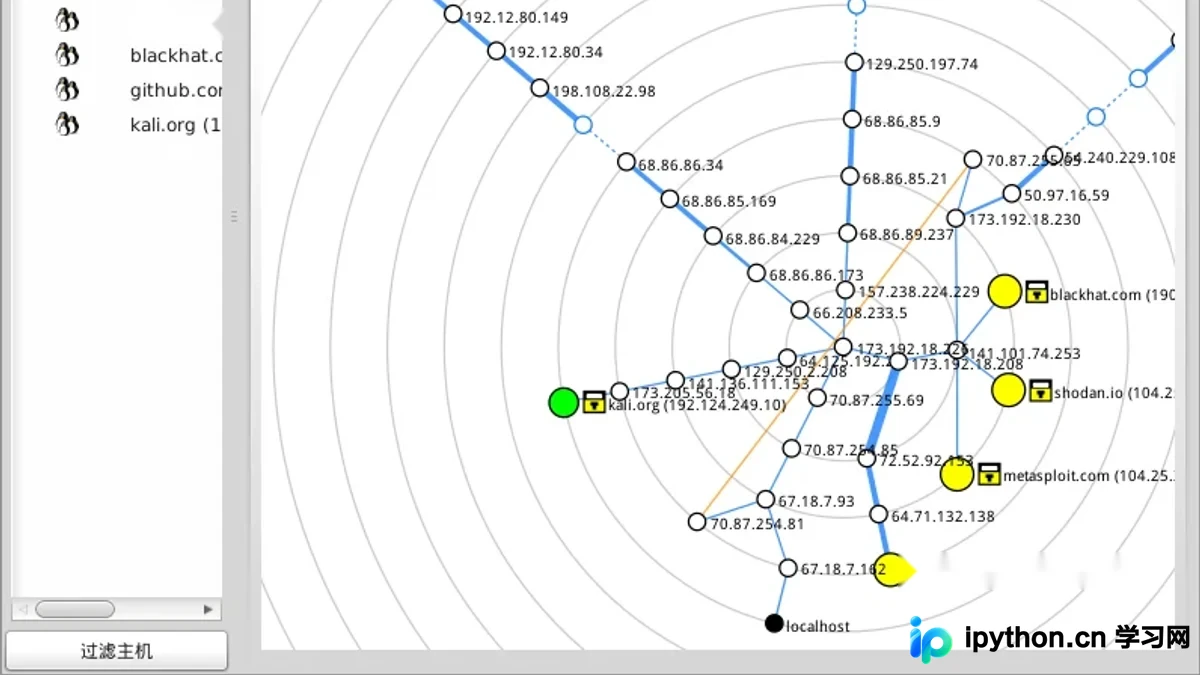
以“基础知识→核心技能→实战训练→能力验证与避坑”为主线,帮助零基础或转行读者建立清晰的网络安全技能树,并通过可操作的实验资源检验学习成果。
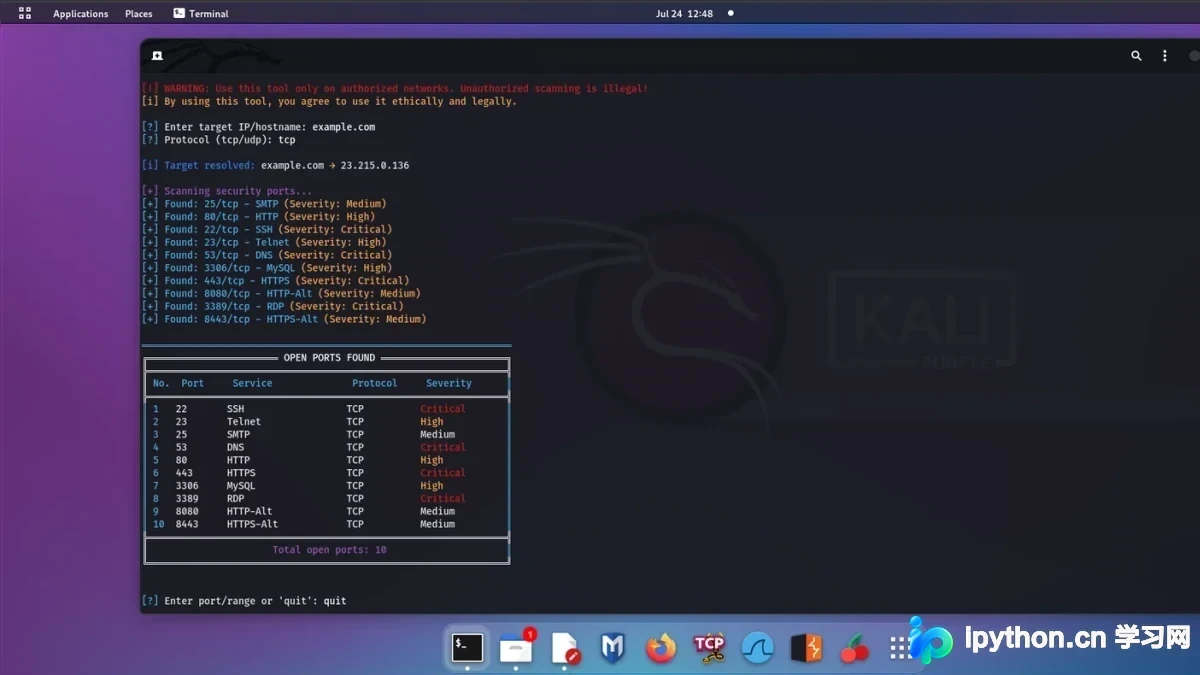
从前端、后端到数据库与部署平台,梳理网站开发中常见的编程语言、框架与平台如何协作,并用一套清晰流程帮助读者完成技术选型、开发、测试验证与上线,避免只看语言热度而忽略项目需求。
详解Codex通过SSH连接Linux云服务器的完整流程,涵盖密钥配置、远端安装、设备代码登录、桌面端远程项目与连接故障排查。