

网络安全自学路线:2024年最新学习资源与技能树解析

打牢基础:计算机、网络与Linux核心知识
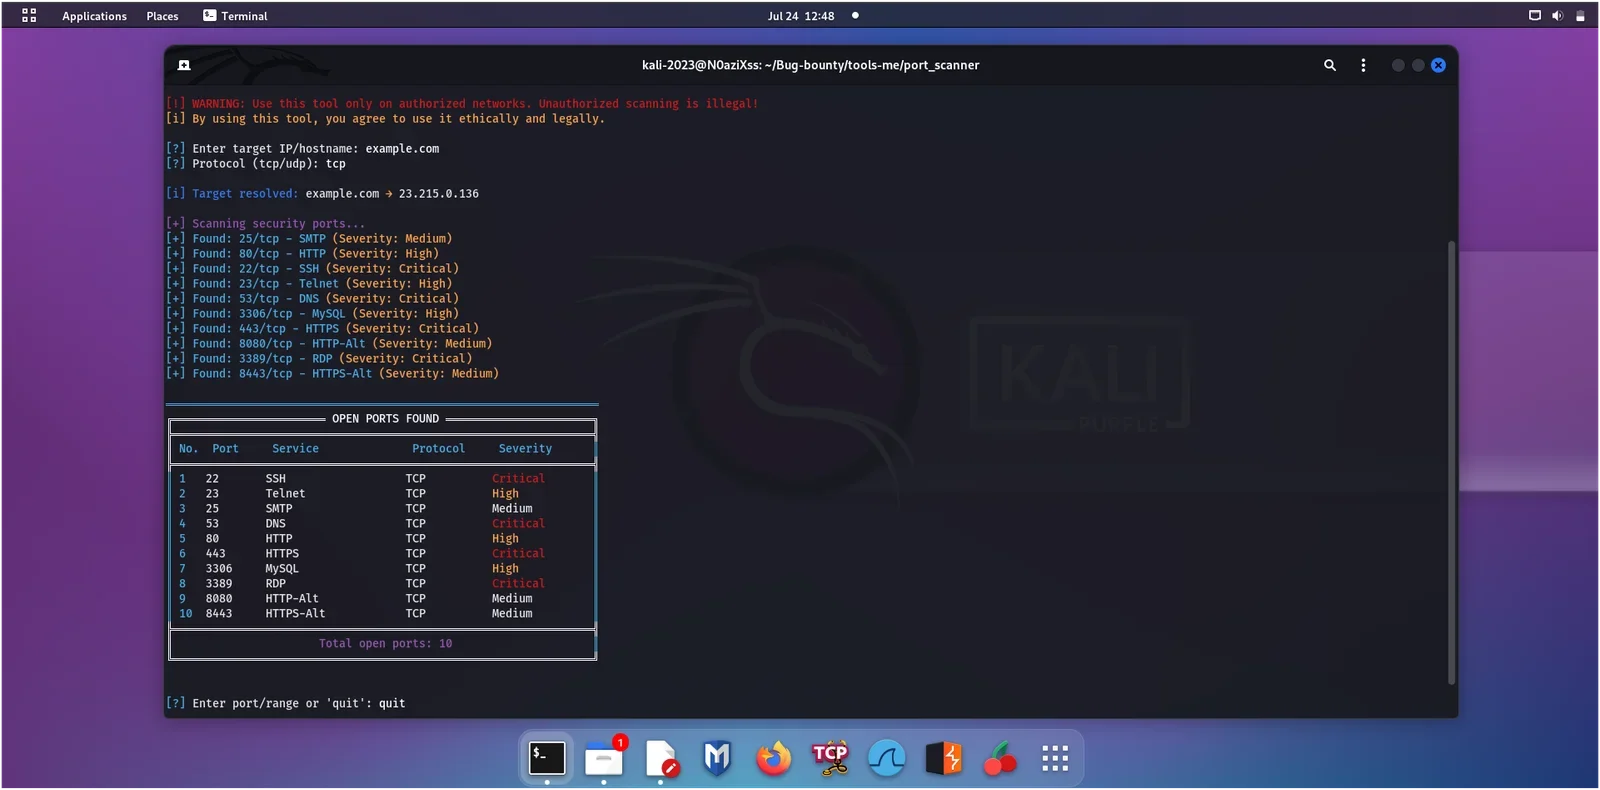
在深入渗透工具之前,必须构建坚实的底层技术底座。首先,需理解计算机组成原理与操作系统基础,明确内存、CPU与磁盘I/O的工作机制,这是分析漏洞影响范围的前提。其次,重点掌握网络协议栈,特别是TCP/IP模型与HTTP/HTTPS协议。你需要深入理解三次握手、四次挥手的过程,以及DNS解析的完整链路,因为绝大多数Web攻击都发生在应用层。同时,熟悉常见端口(如80, 443, 22, 3389)及其对应的服务特性至关重要。最后,Linux是安全领域的主流操作系统,必须熟练掌握常用命令(如ls, grep, awk, netstat)及基础Shell脚本编写能力,以便自动化处理日志或批量执行任务。建议学习顺序为:计算机硬件基础 -> 网络协议详解 -> Linux系统操作,避免一上来就盲目下载工具包,导致知其然不知其所以然。
建立技能树:Web安全、系统安全与安全分析
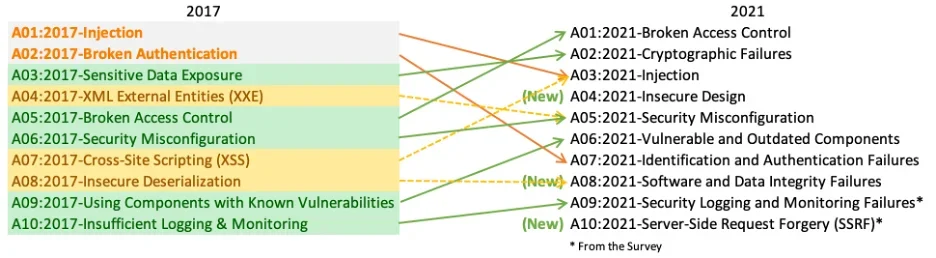
网络安全是一个庞大的领域,初学者应根据兴趣与职业规划构建技能树。Web安全是入门最快且需求最大的方向,核心在于掌握OWASP Top 10漏洞(如SQL注入、XSS、CSRF)的原理与修复方案。系统安全则侧重于主机加固、权限提升与漏洞利用,需熟悉Windows与Linux的权限模型及常见服务配置缺陷。安全分析(SecOps)方向强调日志分析与威胁狩猎,需结合MITRE ATT&CK框架,理解攻击者的战术技术过程(TTPs),从海量日志中识别异常行为。不同职业方向的取舍建议如下:若偏向技术深度与快速上手,首选Web安全;若对底层机制感兴趣且具备运维经验,可选择系统安全;若擅长数据处理与宏观监控,安全分析是理想选择。理解这些框架并非为了死记硬背,而是为了建立攻击与防御的对应关系,从而在实战中灵活切换视角。
从看懂到会做:搭建安全实验室与实战训练
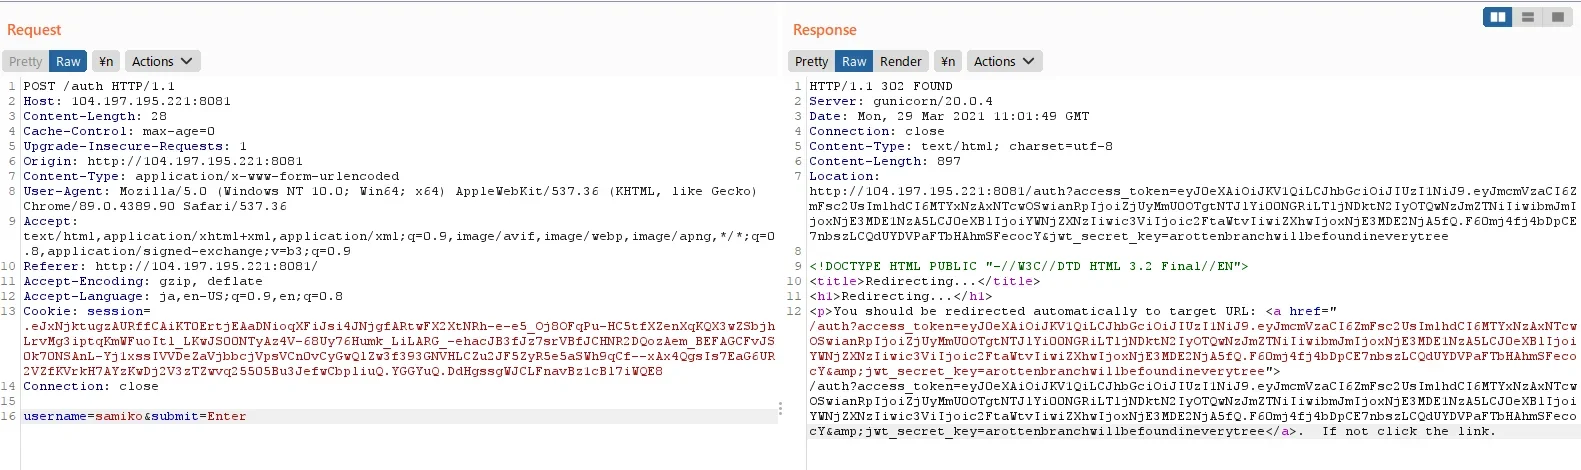
理论必须通过实践来巩固,搭建个人安全实验室是必经之路。推荐使用VMware或VirtualBox创建虚拟机,部署Kali Linux作为攻击机,Windows Server或常见CMS系统作为靶机。对于Web安全初学者,强烈推荐PortSwigger Web Security Academy,它提供了免费的、基于浏览器的交互式实验环境,涵盖从基础到高级的漏洞复现,无需配置复杂环境即可上手。对于更综合的实战训练,TryHackMe提供了分层级的学习路径(Learning Paths),从“Pre-Security”到“Offensive Pentesting”,引导用户完成从端口扫描到提权的完整流程。在实验过程中,务必确保仅在授权环境(如本地虚拟机或在线靶场)进行操作,避免对真实互联网目标造成意外影响。通过复现CVE漏洞、分析网络流量(使用Wireshark)以及使用Burp Suite进行Web测试,将抽象的知识转化为肌肉记忆,是提升实战能力的关键步骤。
验证学习成果:项目作品、能力检查与学习避坑
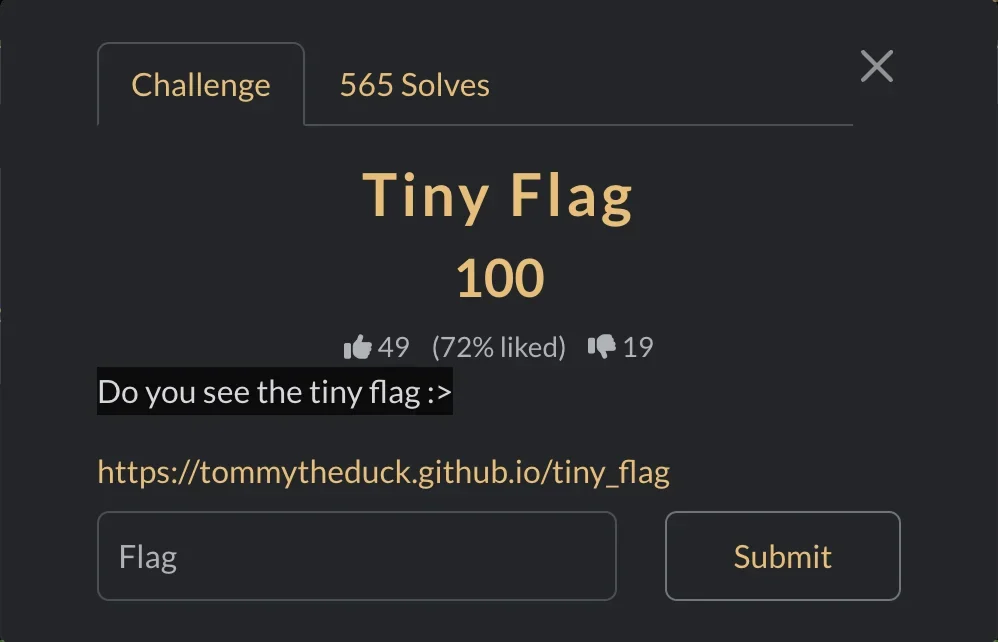
验证能力的最佳方式不是堆砌证书,而是展示可验证的项目作品与实战记录。建议构建个人技术博客或GitHub仓库,定期发布漏洞分析报告、CTF(Capture The Flag)解题思路或自建靶场的配置文档。例如,你可以尝试独立完成一个小型Web应用的渗透测试,并输出一份包含漏洞发现、利用过程及修复建议的专业报告。常见误区包括:工具至上主义(认为拥有工具就等于拥有能力)、资源收藏癖(收藏无数教程却从不打开)、只看视频不动手、忽视基础协议细节以及在未经授权的真实目标上进行测试。为避免这些坑,应保持“动手优先”的原则,每学一个知识点立即在实验室验证。同时,网络安全更新迅速,需关注官方CVE数据库、安全厂商博客及社区动态,定期更新知识库,确保持续学习的能力与视野的开阔。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









