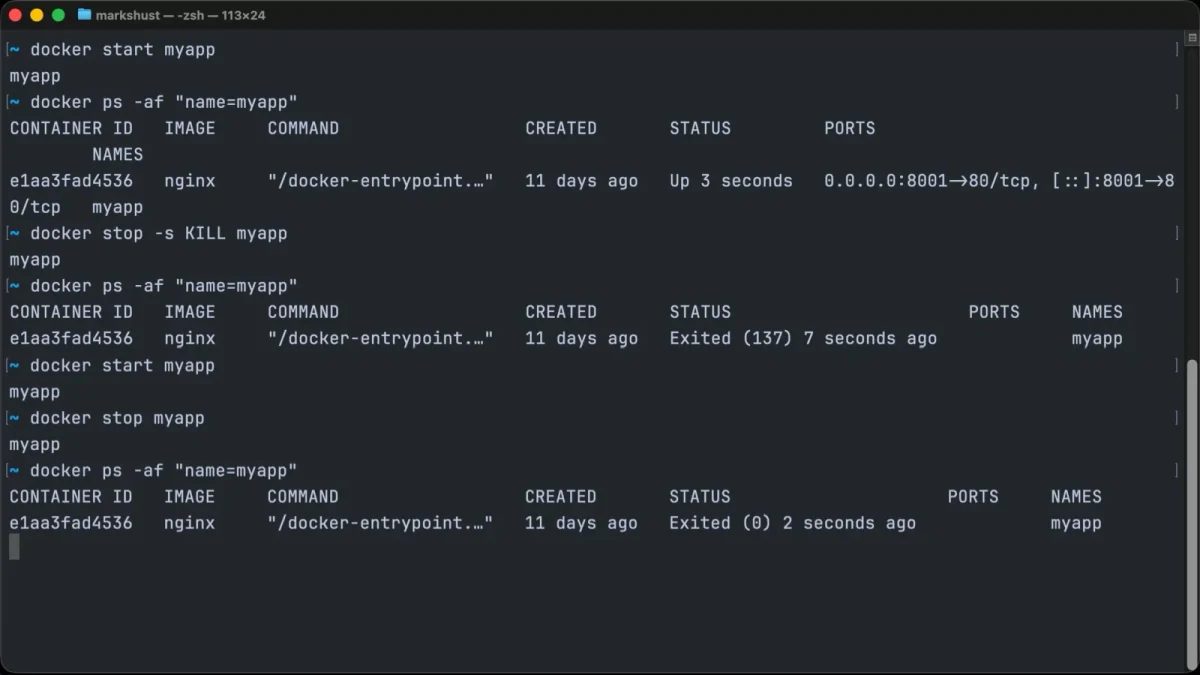
Linux用户管理:useradd与usermod参数
系统讲清Linux用户创建与修改的核心参数、典型操作、结果验证及常见权限与配置陷阱,帮助读者从会用命令到能安全管理用户。
2026-09-10
4


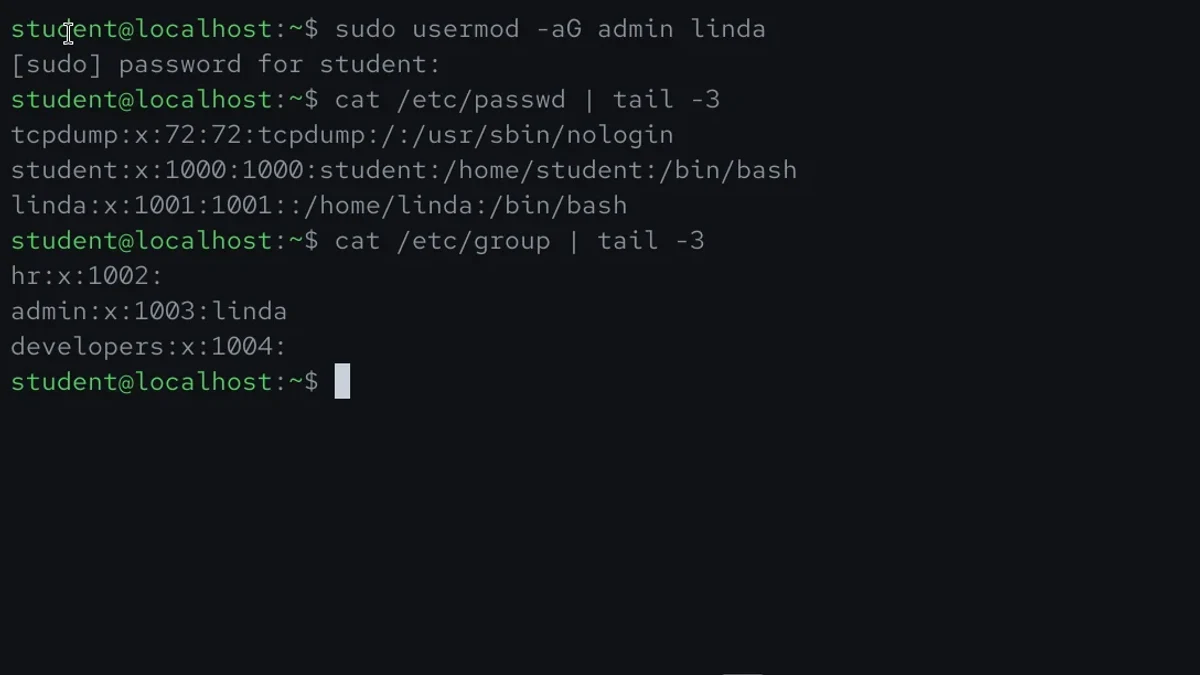
介绍 systemd 启动项管理的核心概念,围绕 systemctl enable、disable 展开服务设置、状态验证与常见误区,帮助读者安全管理 Linux 服务的开机自启。
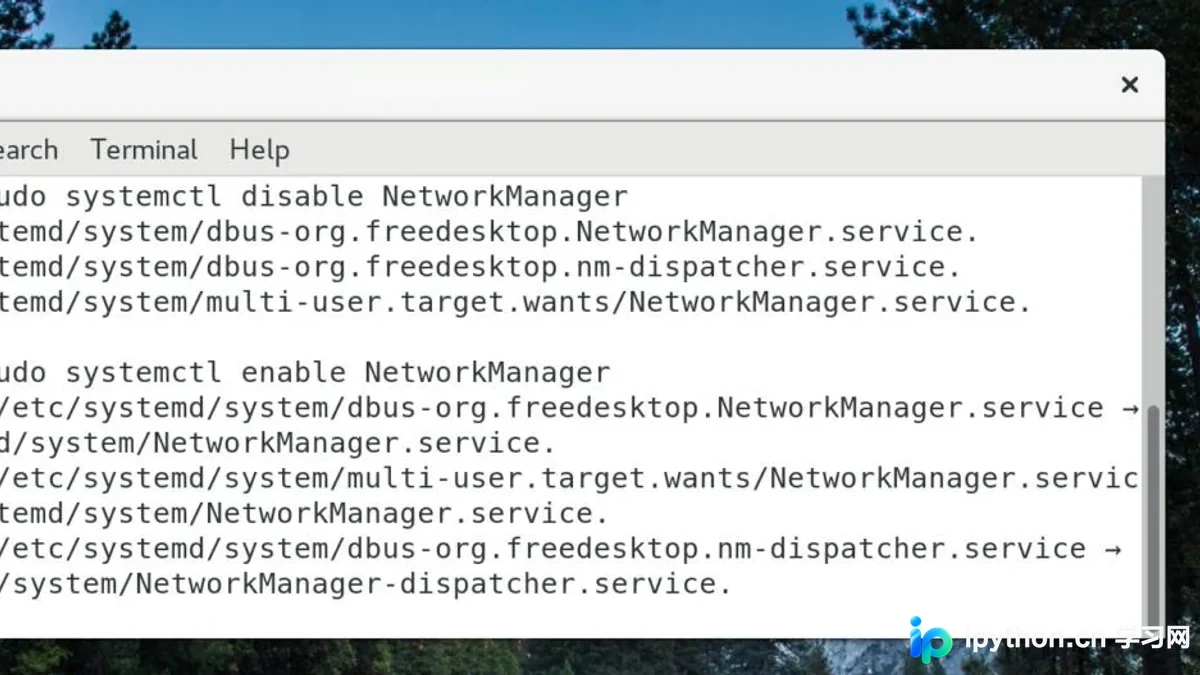
从SQL防火墙的基本原理出发,梳理SQL Firewall如何识别异常语句、建立允许规则并执行行为阻断,重点覆盖实际部署、效果验证与常见误区,帮助读者建立从“识别”到“阻断”的完整安全防护思路。
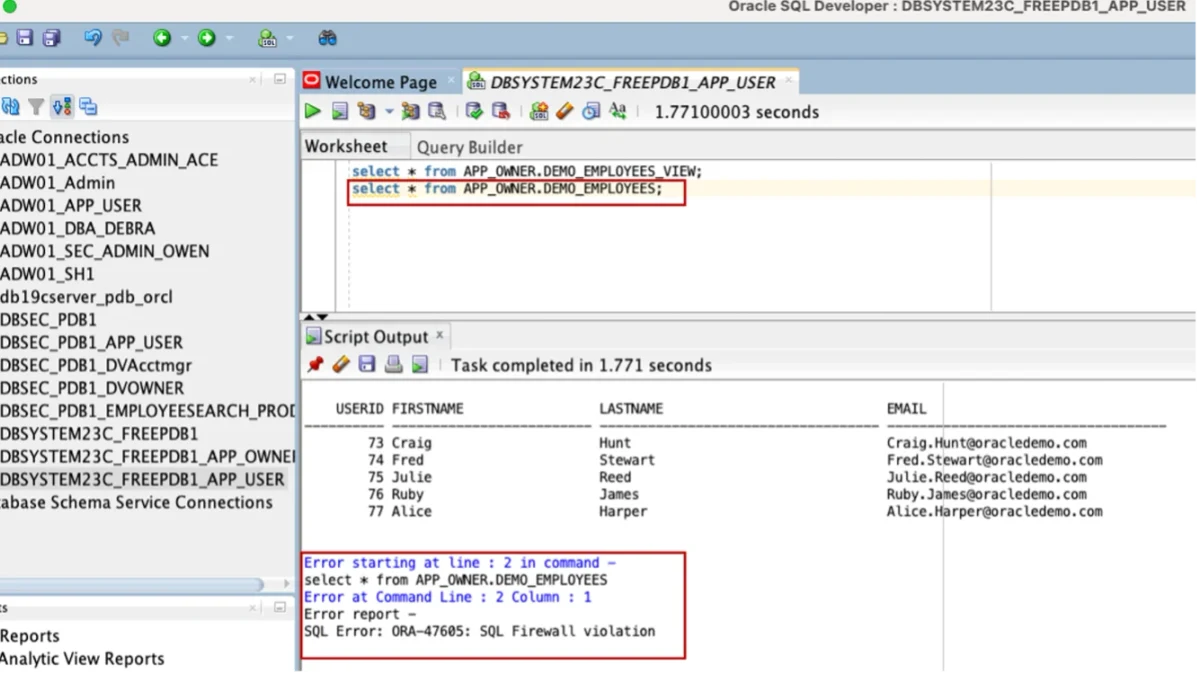
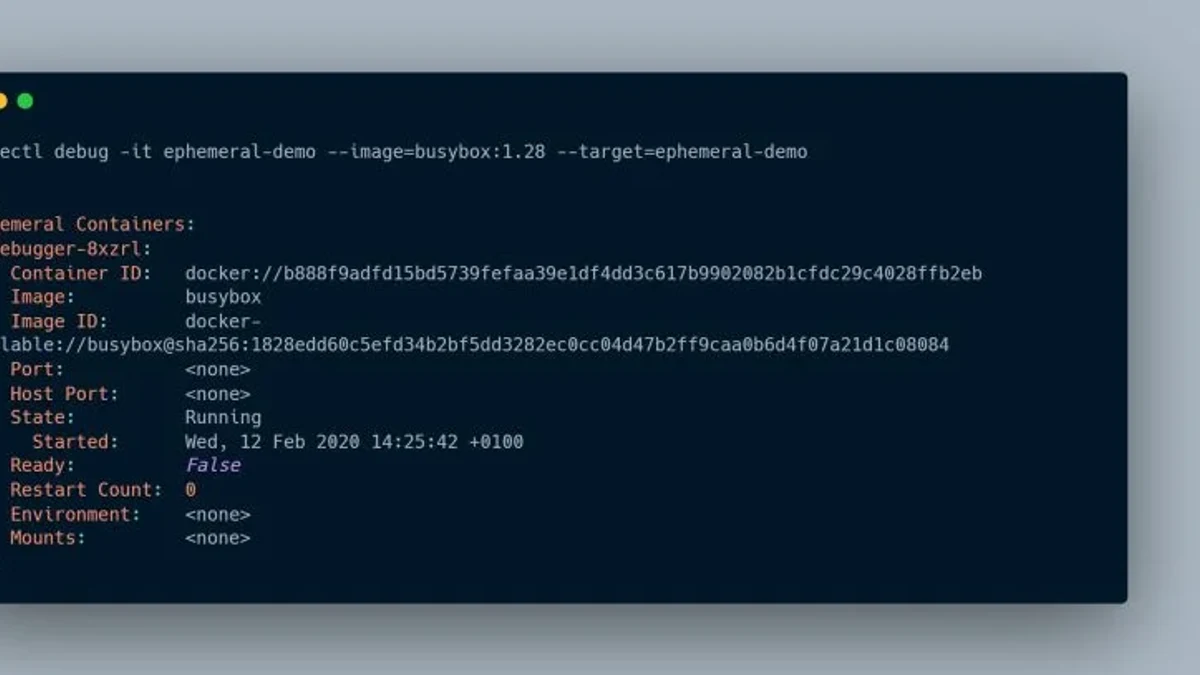
介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。
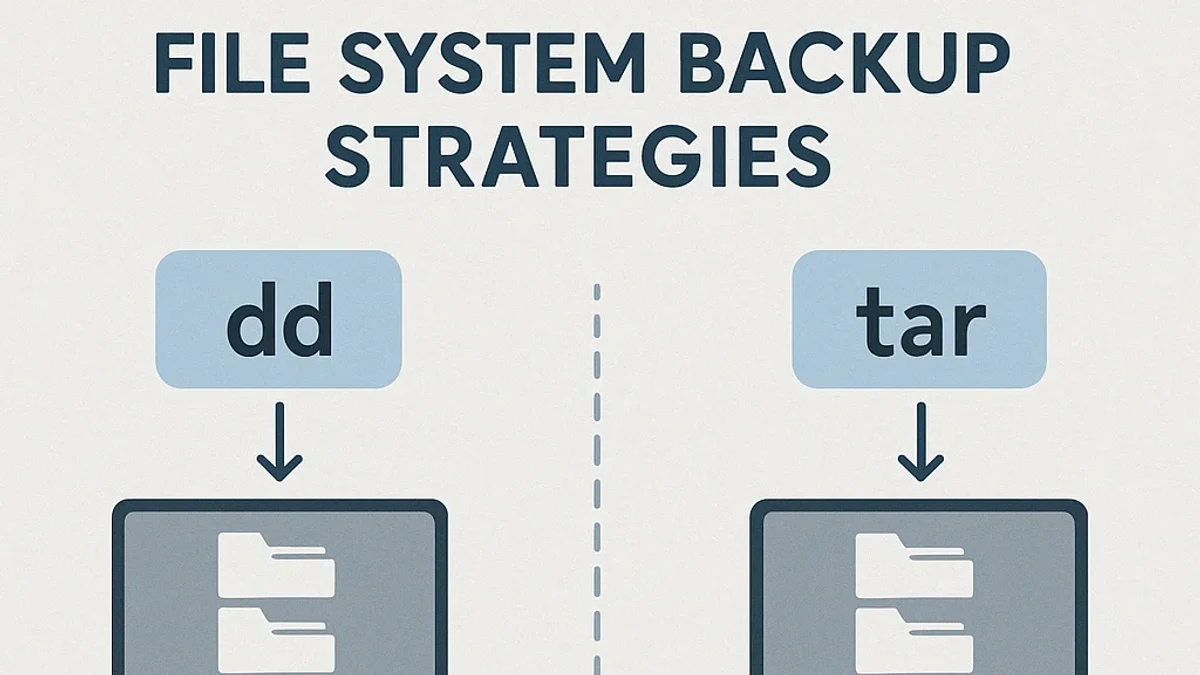
围绕“文件级归档”与“块级磁盘镜像”两种思路,帮助读者理解 tar 与 dd 的备份边界、实际操作、恢复验证及常见风险,并根据系统迁移、灾难恢复、文件级恢复等场景做出选择。
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。
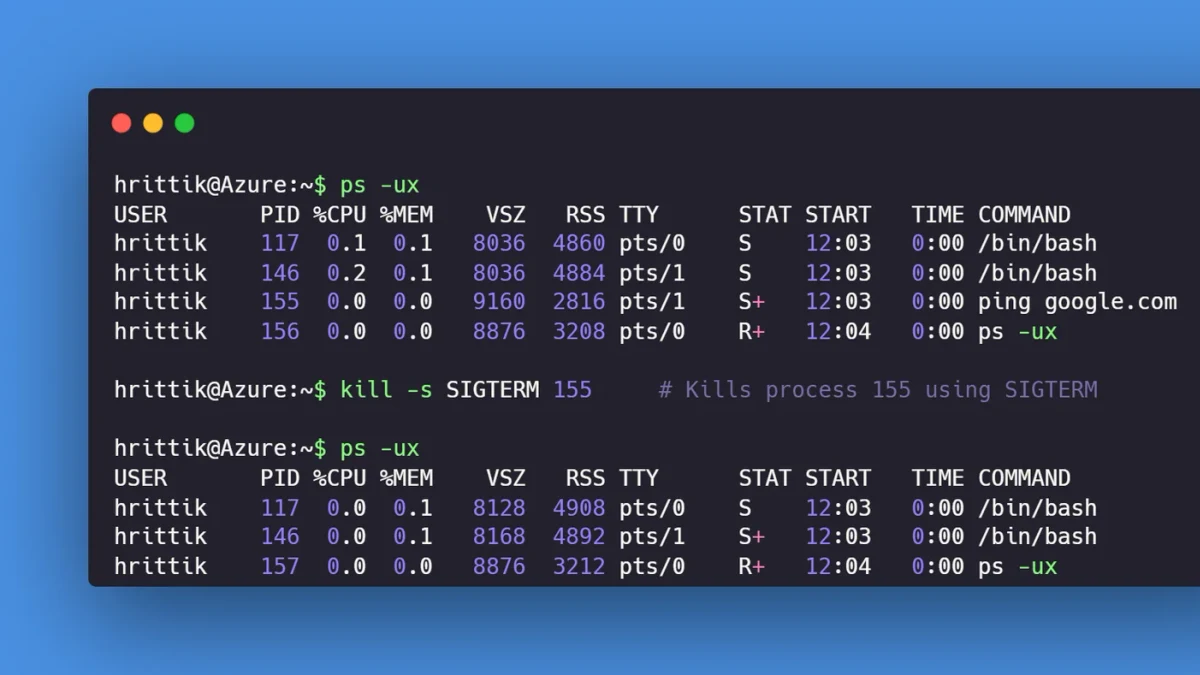
从Linux进程信号的基本机制出发,掌握kill发送信号、trap在Shell中捕获信号的方法,并通过可验证的实验理解优雅退出、脚本清理与常见避坑。
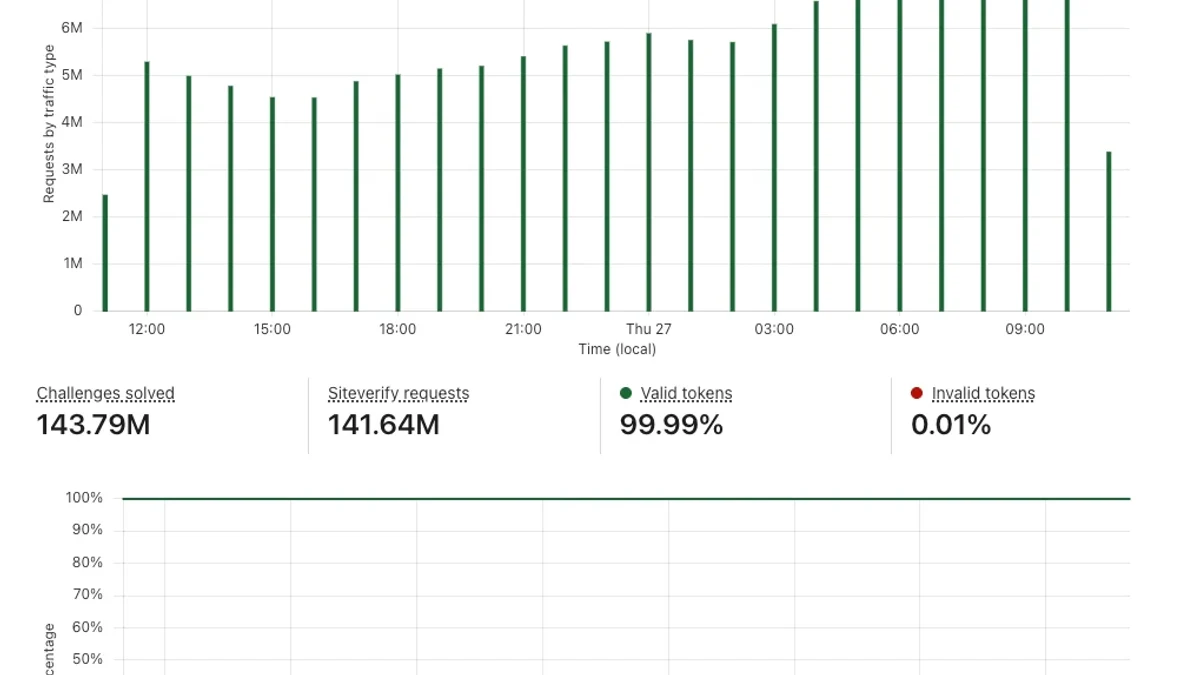
从验证码绕过的常见风险出发,系统梳理CAPTCHA的工作机制、安全边界、攻击面与防护方法,帮助网站开发者、安全人员建立可验证、可监控、可持续优化的验证码安全体系。
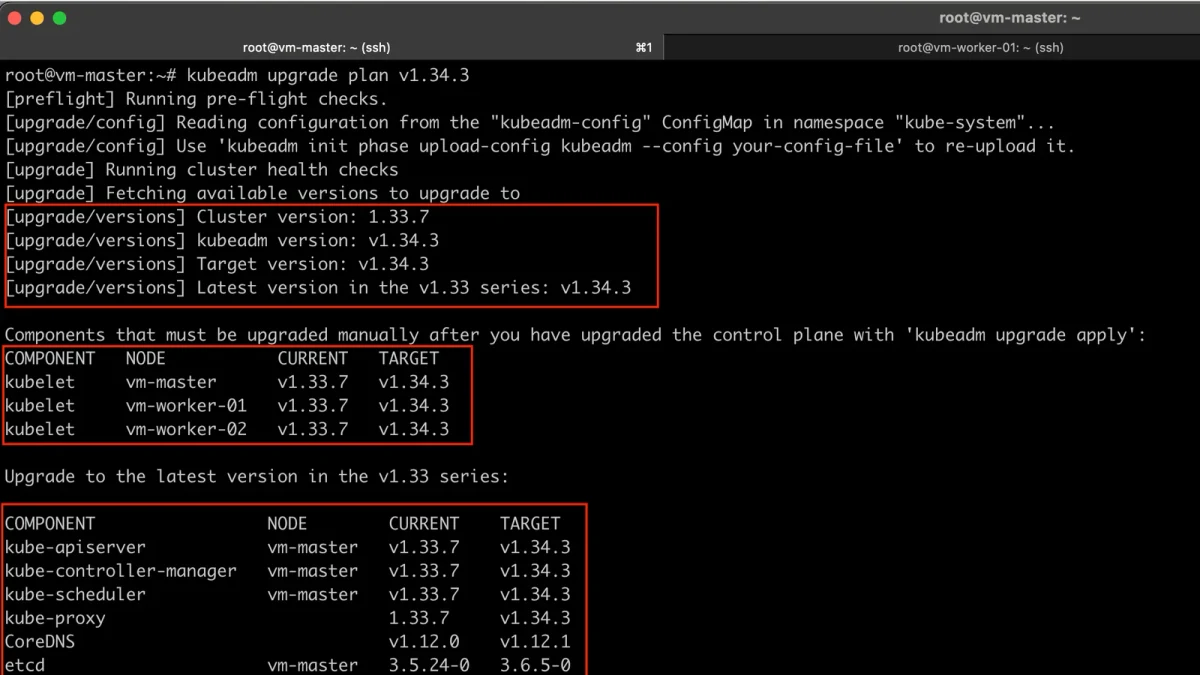
系统梳理 Kubernetes 集群版本升级的完整路径,重点覆盖升级前评估与备份、版本选择、控制平面与工作节点升级、升级后的健康检查,以及常见兼容性和操作风险。以 kubeadm 集群为主要示例,并提醒不同部署方式需采用对应升级流程。
从多阶段构建的核心原理出发,结合 Dockerfile 实践、镜像体积验证与常见误区,系统介绍如何在保证应用可运行和可维护的前提下减少最终镜像体积。
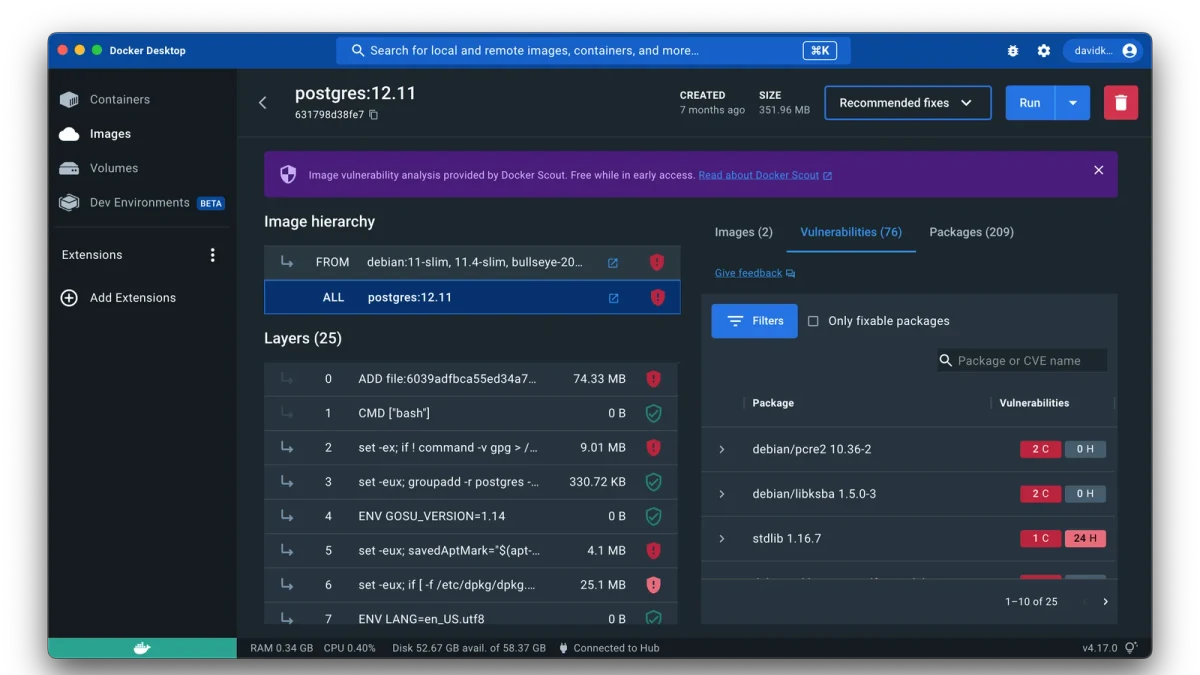
介绍 Docker checkpoint 的核心原理、实际操作、恢复验证与常见限制,帮助读者建立从创建快照到恢复容器的完整操作路径。