

HTTPS证书配置指南:申请、部署与自动续期

准备域名与选择证书申请方式
HTTPS/TLS 证书的核心作用是为客户端与服务端之间的通信建立加密通道,防止数据在传输过程中被窃听或篡改,同时通过权威机构验证服务器身份,消除中间人攻击风险。申请前需确保已拥有域名的完全控制权,并能正常解析至目标服务器 IP。根据业务规模,可选择单域名证书、多域名(SAN)证书或泛域名(*.example.com)证书。目前主流采用 ACME 协议自动化签发,常用客户端包括官方推荐的 Certbot 与轻量级的 acme.sh。验证方式主要分为 HTTP-01 与 DNS-01:HTTP-01 需在服务器 80 端口开放并允许 CA 访问 /.well-known/acme-challenge/ 路径下的验证文件,适用于常规 Web 服务;DNS-01 则要求通过 API 或手动在域名解析商处添加特定 TXT 记录,该方式支持泛域名申请,且无需开放 80 端口,适合内网服务或防火墙严格限制的场景。选择时需结合服务器环境、网络策略与证书类型综合评估。
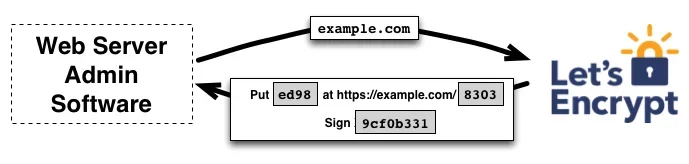
申请证书并部署到 Web 服务器
在主流 Linux 发行版中,可通过包管理器直接安装 Certbot 及对应插件,例如 Ubuntu 执行 apt install certbot python3-certbot-nginx。安装完成后,使用 certbot certonly --webroot -w /var/www/html -d example.com 发起申请,客户端将自动完成 ACME 挑战并生成证书文件。为保障生产环境的安全与可维护性,不建议在 Web 服务器配置中直接引用 /etc/letsencrypt/live/ 下的动态软链接,而应将生成的 fullchain.pem(完整证书链)与 privkey.pem(私钥)复制至 /etc/nginx/ssl/ 或 /etc/apache2/ssl/ 等标准生产目录。私钥权限必须严格限制为 600(仅 root 可读写),证书链文件设为 644。以 Nginx 为例,在虚拟主机配置中需添加 listen 443 ssl;,并指定 ssl_certificate /etc/nginx/ssl/fullchain.pem; 与 ssl_certificate_key /etc/nginx/ssl/privkey.pem;。Apache 则对应配置 SSLCertificateFile 与 SSLCertificateKeyFile 指令。配置完成后执行 nginx -t 或 apachectl configtest 验证语法,确认无误后重载服务使 HTTPS 端口生效。
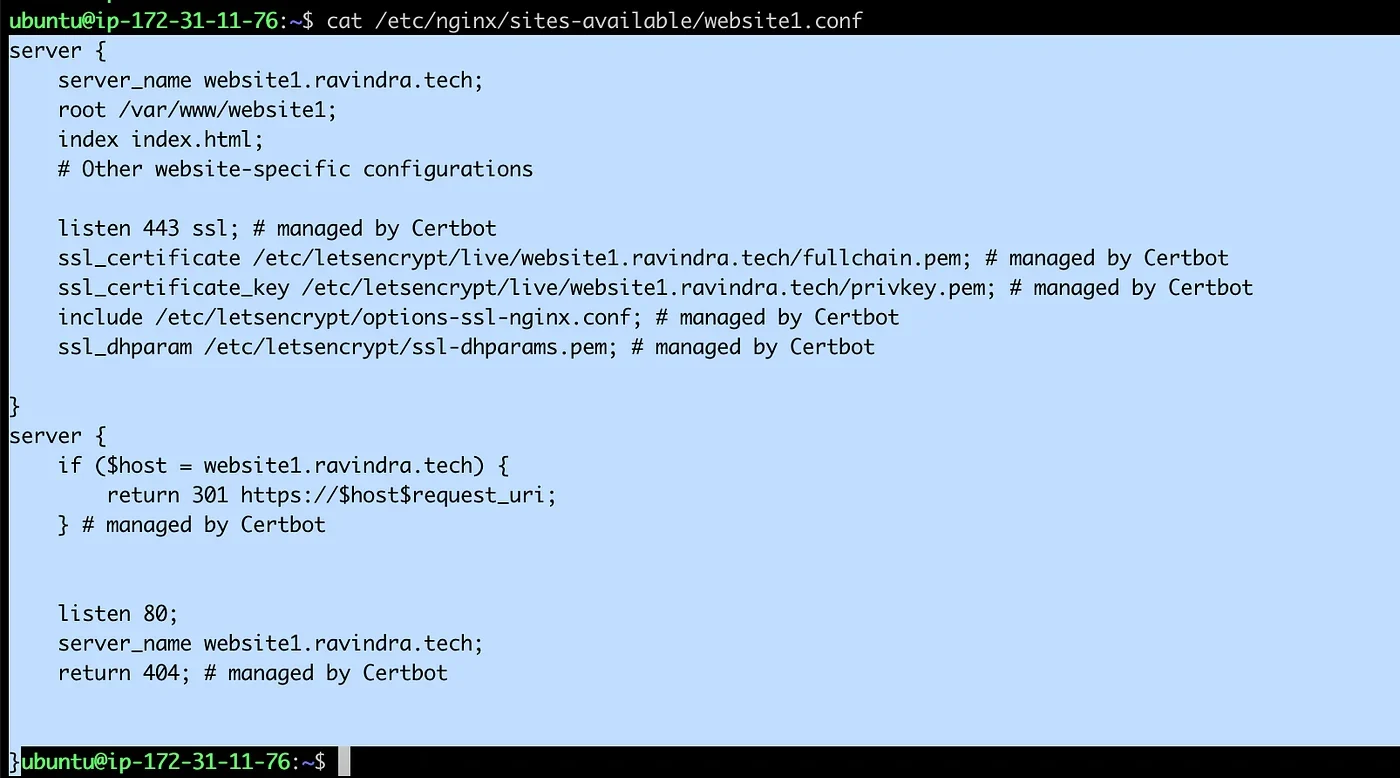
验证 HTTPS 配置并处理常见故障
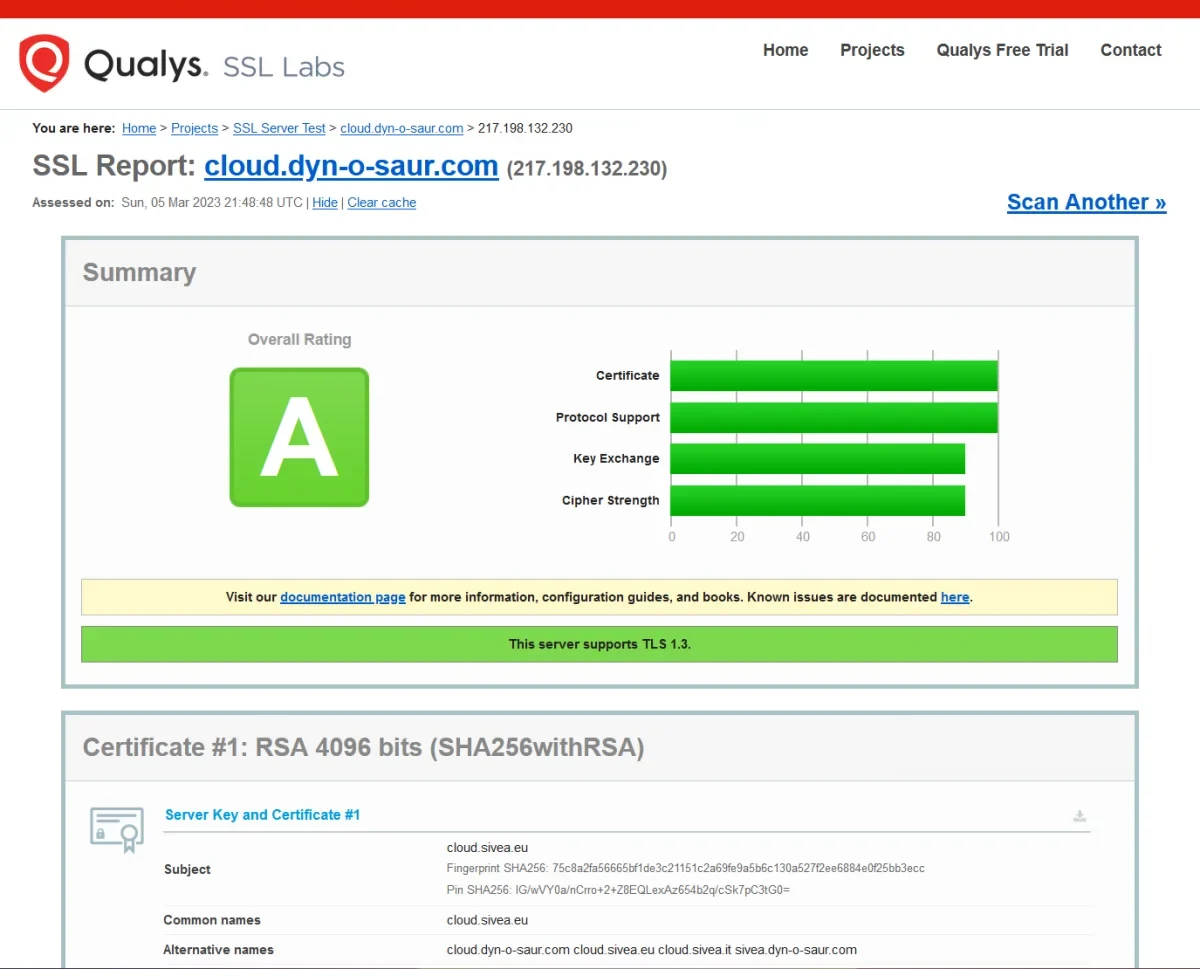
部署完成后需多维度验证 HTTPS 状态。首先通过浏览器访问目标域名,确认地址栏显示安全锁标志,点击证书详情核对域名是否匹配 SAN 列表、有效期是否正常且未过期。其次,使用终端命令 openssl s_client -connect example.com:443 -servername example.com 查看握手过程,重点检查 Verify return code: 0 (ok) 及证书链是否完整包含根证书与中间证书。若发现证书不受信任或移动端报错,通常因未正确配置 fullchain.pem 导致中间证书缺失。同时需验证 HTTP 到 HTTPS 的 301 重定向是否生效。高频故障排查包括:域名解析未生效或指向错误 IP;服务器防火墙或云安全组拦截了 80/443 端口;ACME 验证阶段因权限不足导致 .well-known 目录返回 403;DNS-01 验证时 TXT 记录未正确添加或 TTL 过长未刷新;以及页面加载时混入 HTTP 协议的静态资源导致浏览器拦截。可借助 SSL Labs 在线检测工具获取详细评级与修复建议,确保协议版本、加密套件与证书链均符合现代安全标准。
配置自动续期与续期失败防护
Let’s Encrypt 签发的证书有效期固定为 90 天,依赖人工手动续期极易导致线上服务中断。现代 ACME 客户端默认会创建 systemd timer 或 cron 定时任务,通常每日执行两次续期检查。运维人员应首先执行 certbot renew --dry-run 模拟续期流程,确认挑战验证与证书生成无报错。为确保新证书立即生效,必须在续期配置中绑定部署钩子,例如在 /etc/letsencrypt/renewal/ 对应配置文件中添加 renew_hook = systemctl reload nginx,或使用 --deploy-hook 参数,避免证书已在后台续期但 Web 进程仍加载旧文件的典型故障。此外,需建立续期失败防护机制:通过 certbot certificates 定期输出证书列表并解析到期时间,结合 Shell 脚本或 Prometheus 监控实现提前 15 天告警;同时配置日志轮转与错误监控,重点跟踪 /var/log/letsencrypt/letsencrypt.log 中的 Failed 关键字。当 DNS 变更、API 密钥过期或网络策略调整导致续期失败时,告警系统应第一时间通知运维介入,保障 HTTPS 服务的连续性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









