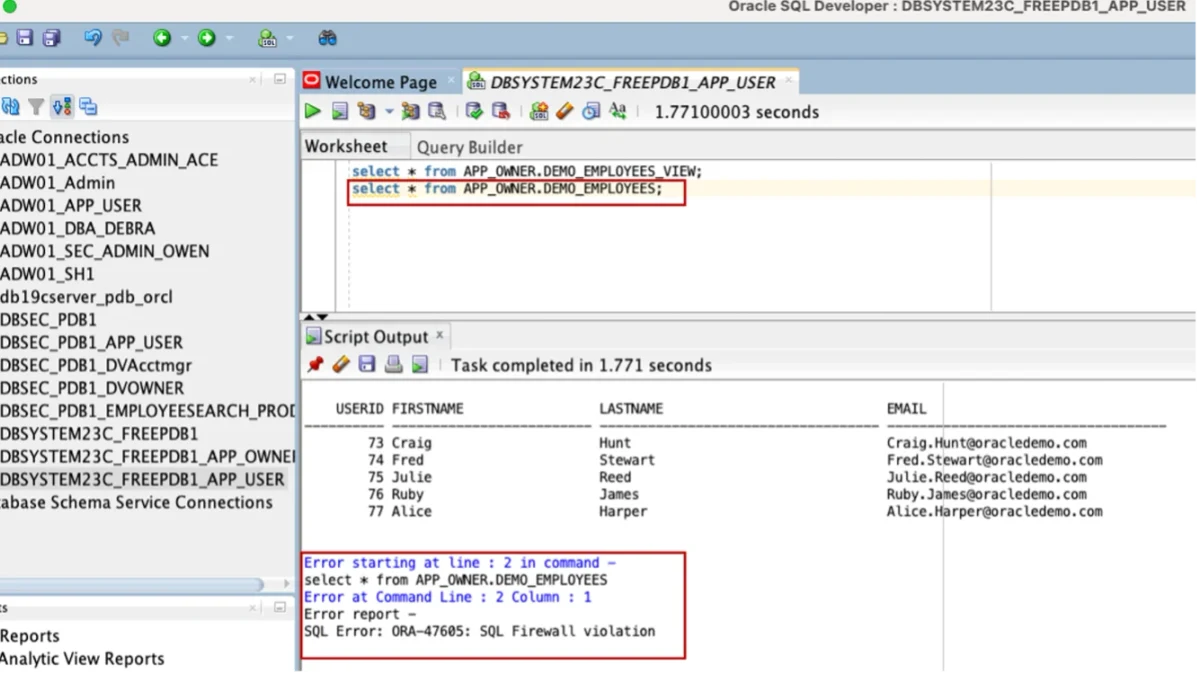
Python日志过滤:Filter与自定义日志等级
从日志过滤的基本机制出发,结合logging.Filter与自定义日志等级,完成筛选、扩展和验证,并集中说明常见实现误区。
2026-09-10
24

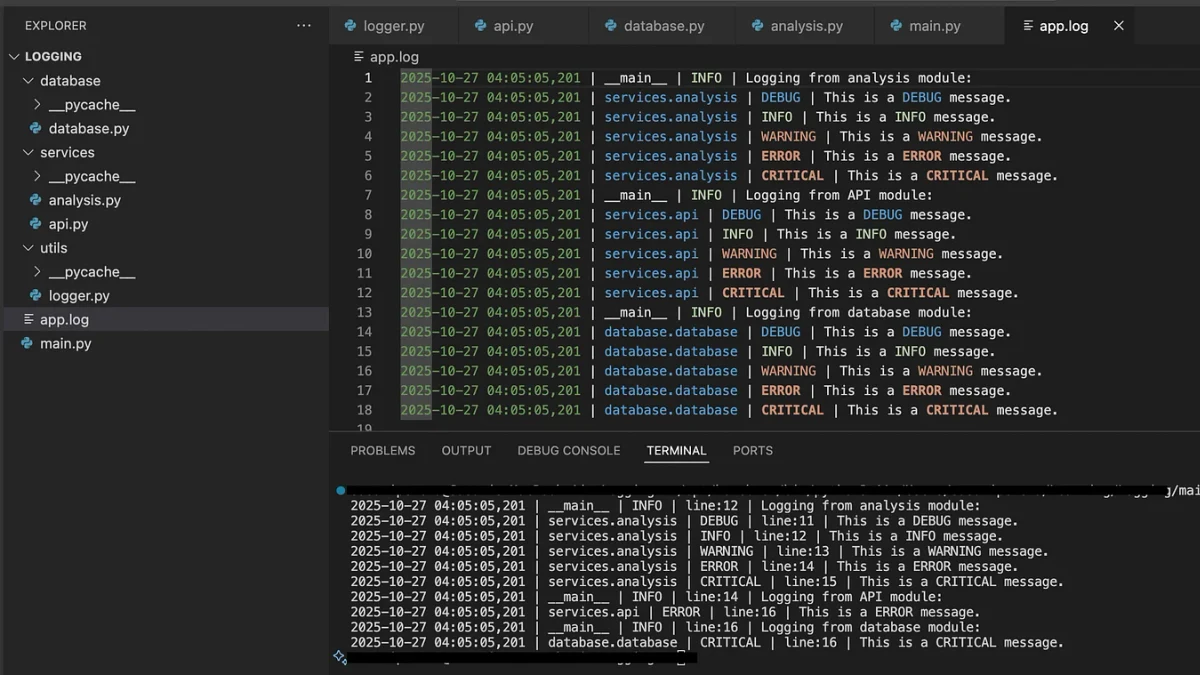
从未授权访问的核心概念出发,梳理API权限校验的正确实现、测试验证方法与常见避坑点,帮助开发与安全人员建立从发现问题到修复和复测的完整思路。
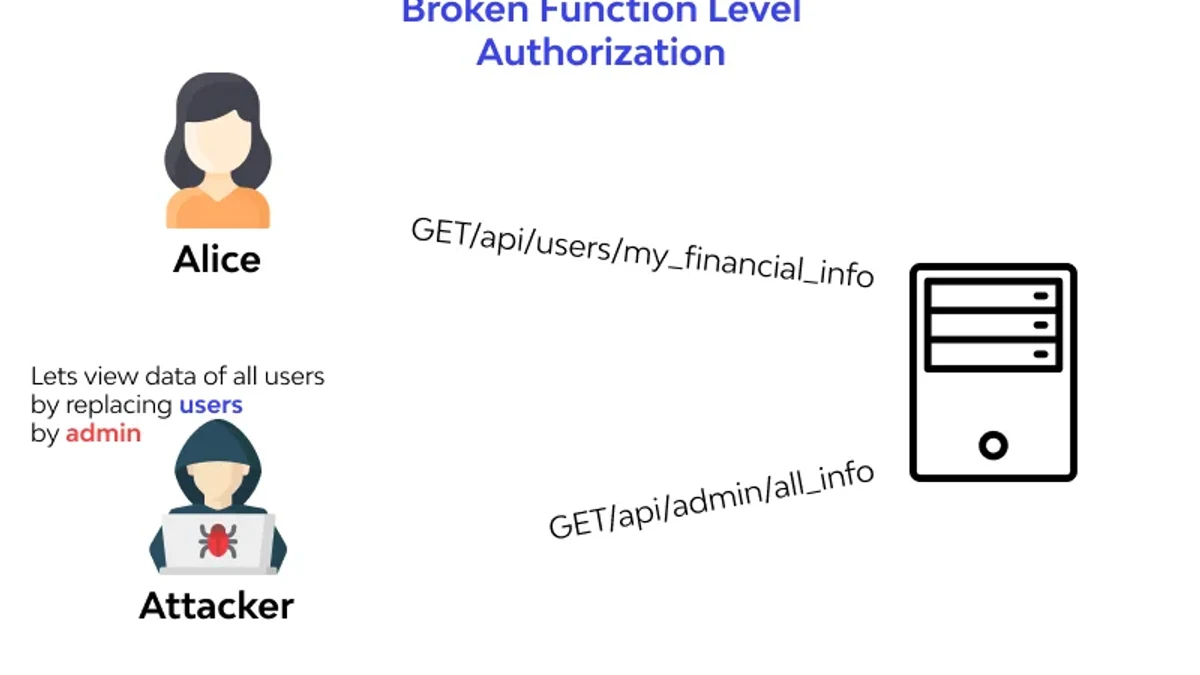
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
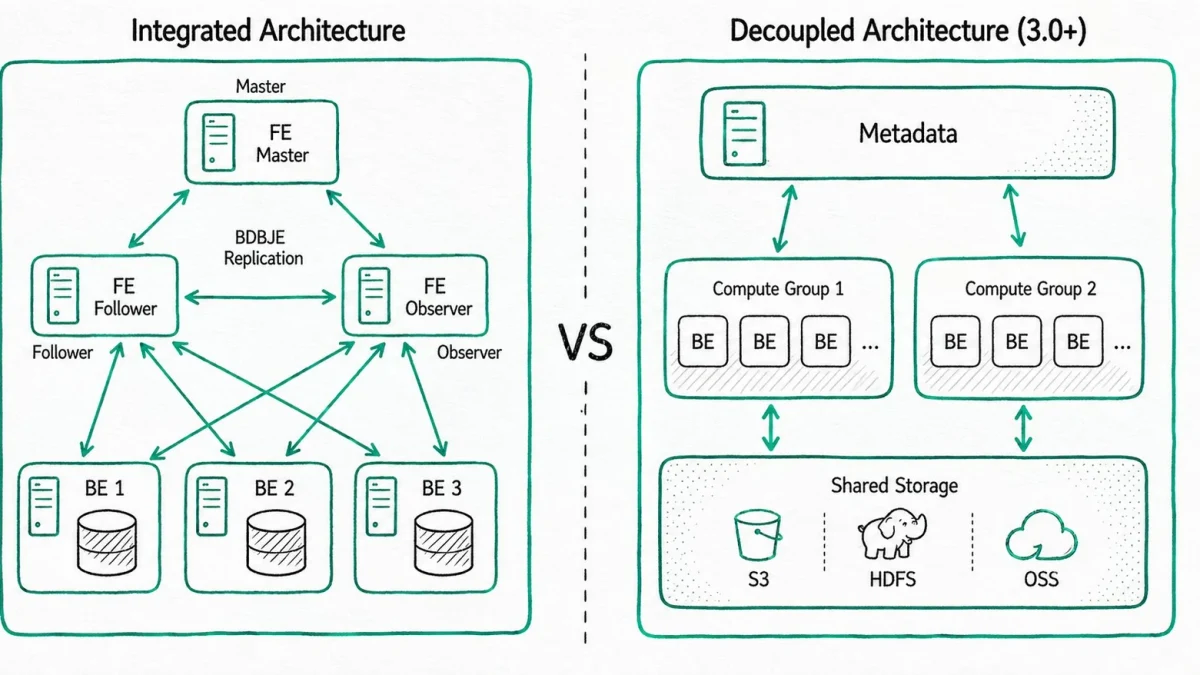
从架构定位、核心能力、典型操作、性能验证与选型避坑五个步骤,对比 ClickHouse 与 Apache Doris 在大数据分析场景中的差异,帮助读者理解两者适用边界,并建立可落地的选型与验证方法。
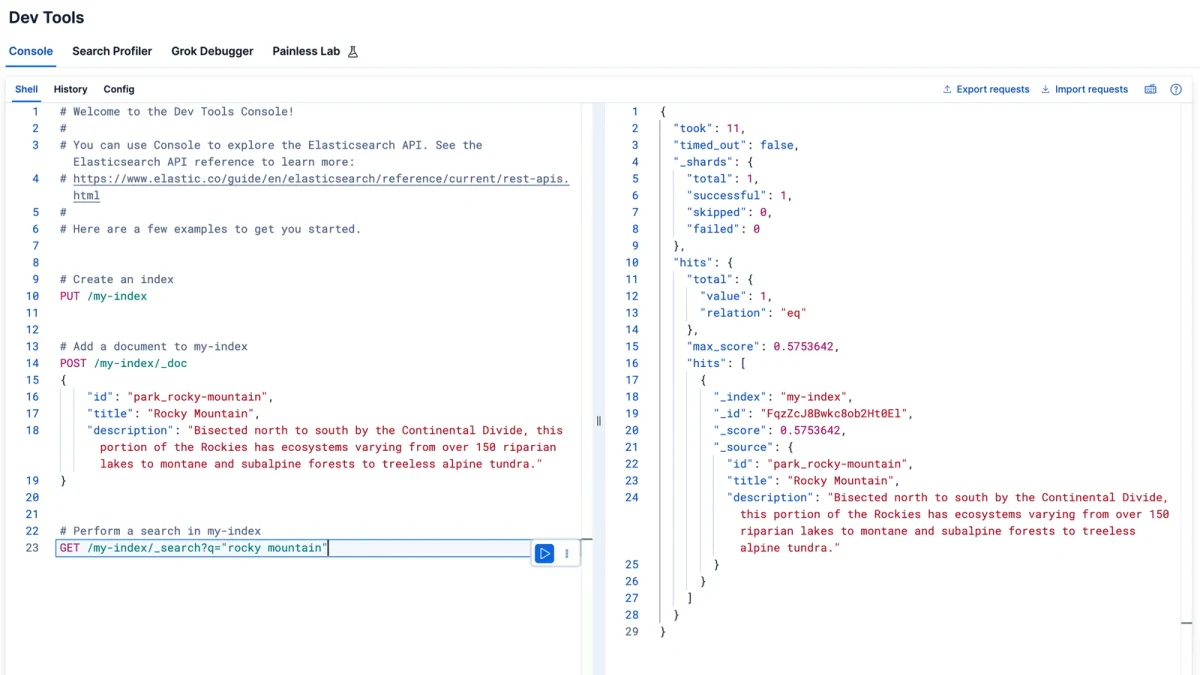
对比 Elasticsearch 与 MySQL FULLTEXT 的核心原理、适用场景、基础操作和效果验证,帮助读者根据数据规模、查询复杂度与运维成本选择合适的全文检索方案,并避开常见配置与性能陷阱。
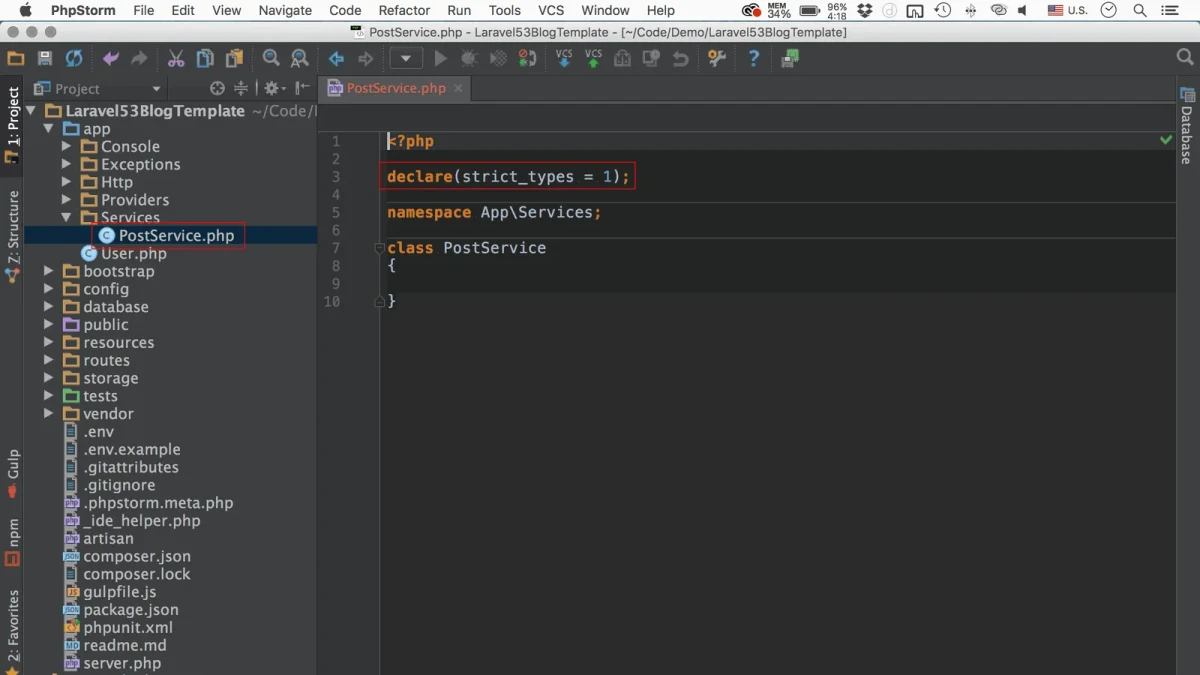
理解PHP严格类型模式的作用、启用方式与实际边界,通过参数传递、返回值和调用场景验证行为,并掌握常见误区与兼容旧代码时的避坑方法。
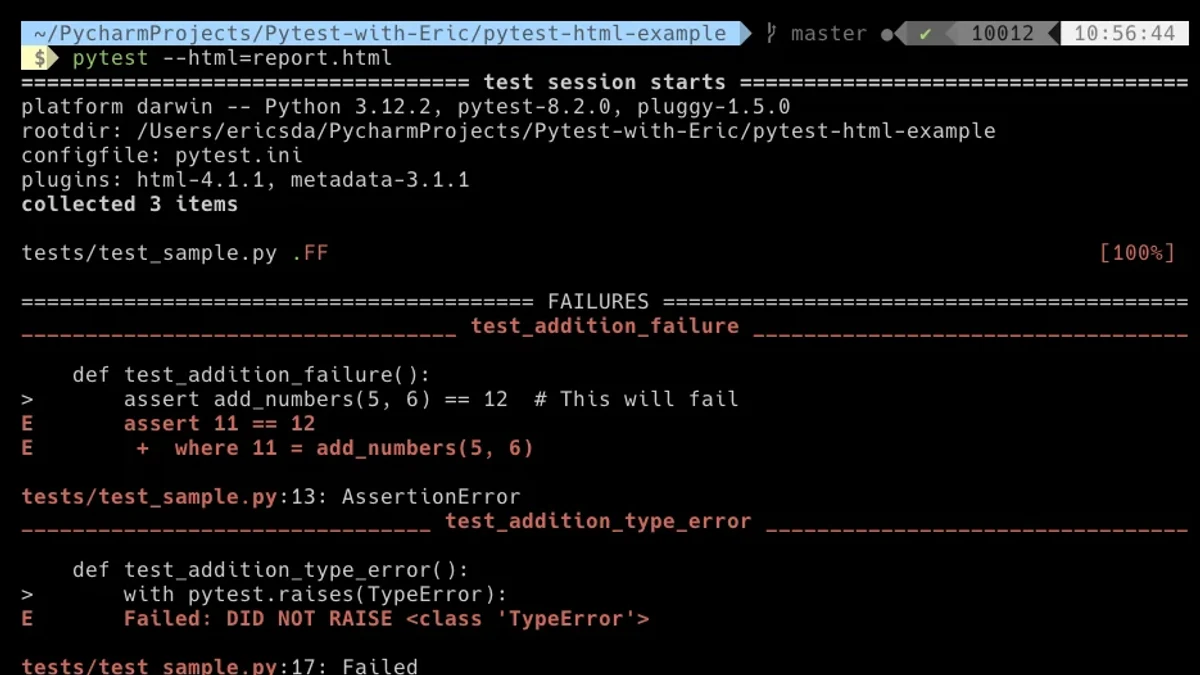
从测试报告的基本概念入手,使用Python测试工具生成JUnit XML与HTML报告,并通过结果验证、CI集成和常见问题排查,帮助读者建立一套可复用的测试报告输出流程。
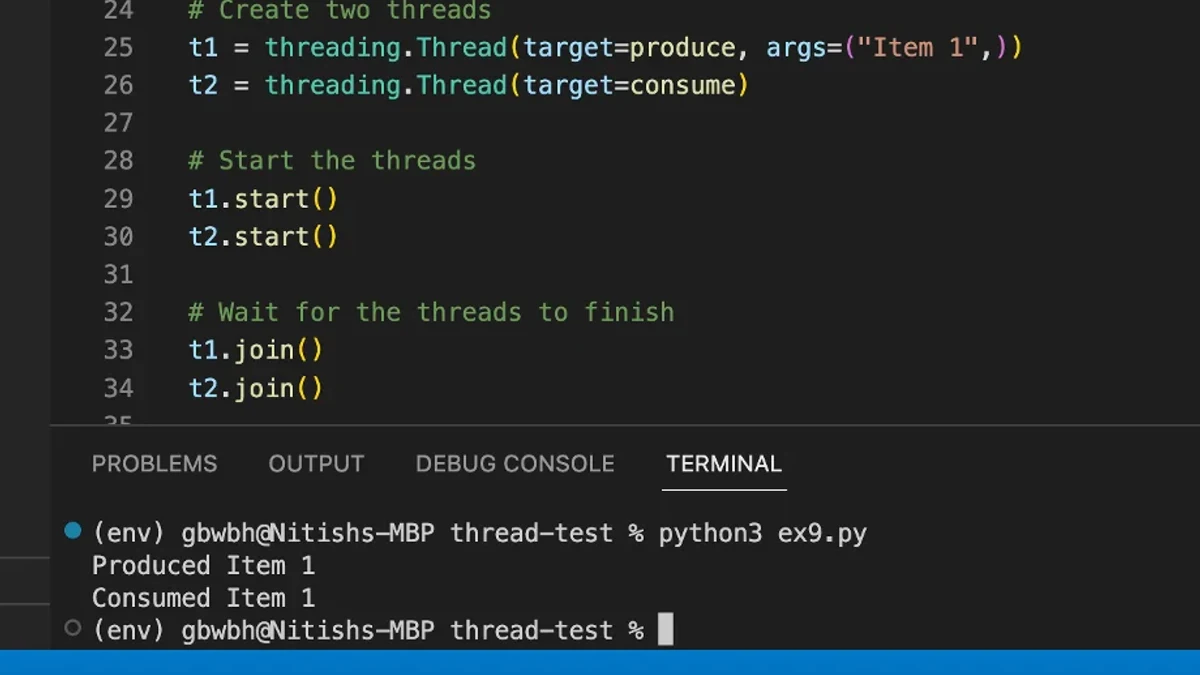
系统梳理 Python 中 RLock 与 Condition 的核心概念、典型用法、线程协作方式,并通过可验证的示例帮助读者理解何时使用、如何正确组合以及如何避免常见并发陷阱。
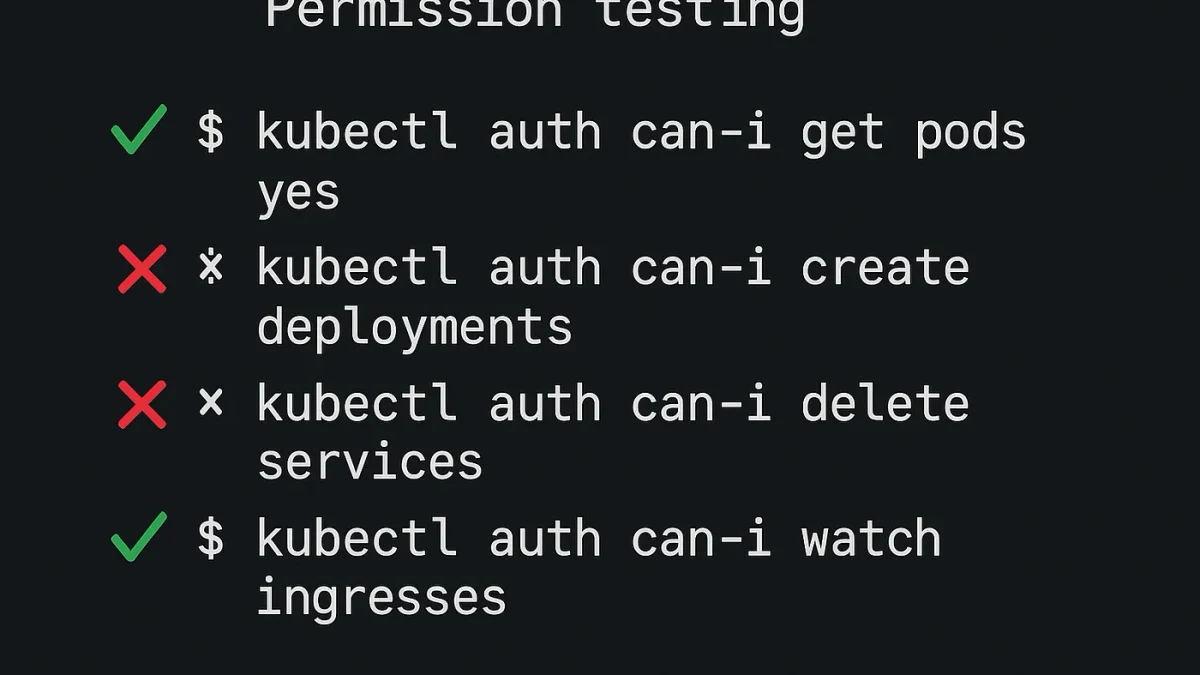
从 Role、ClusterRole 与 Binding 的关系入手,逐步完成命名空间级和集群级授权,并通过 kubectl 验证权限,重点避开绑定范围、roleRef 与过度授权等常见坑。
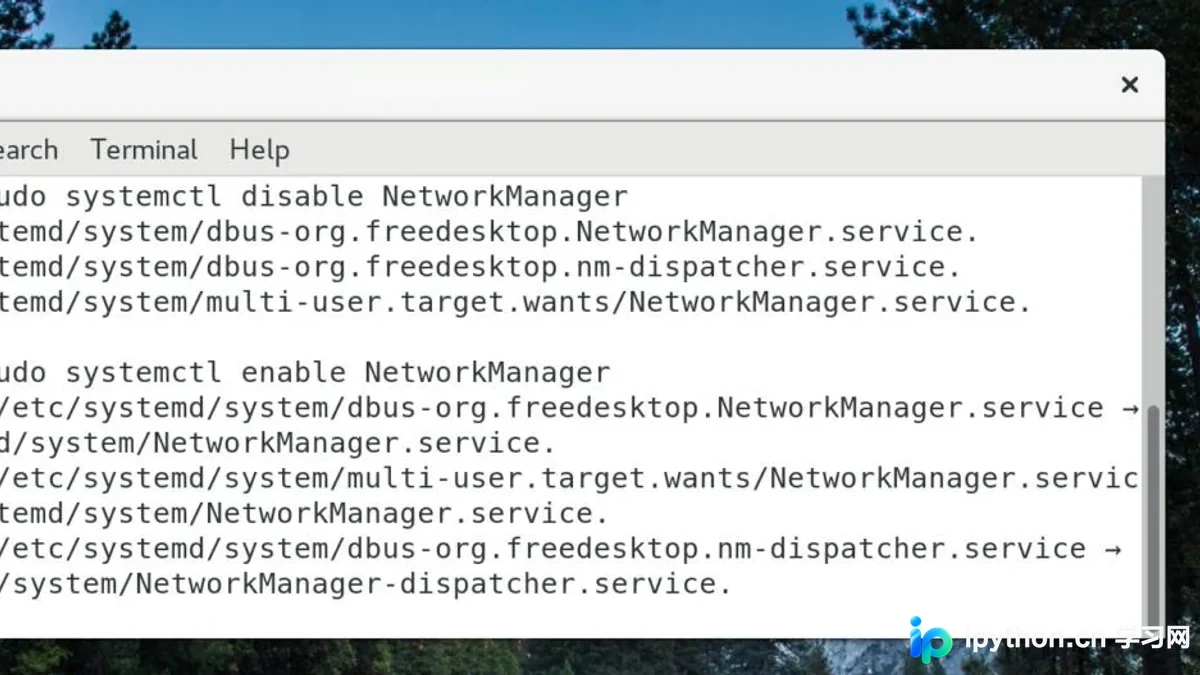
介绍 systemd 启动项管理的核心概念,围绕 systemctl enable、disable 展开服务设置、状态验证与常见误区,帮助读者安全管理 Linux 服务的开机自启。
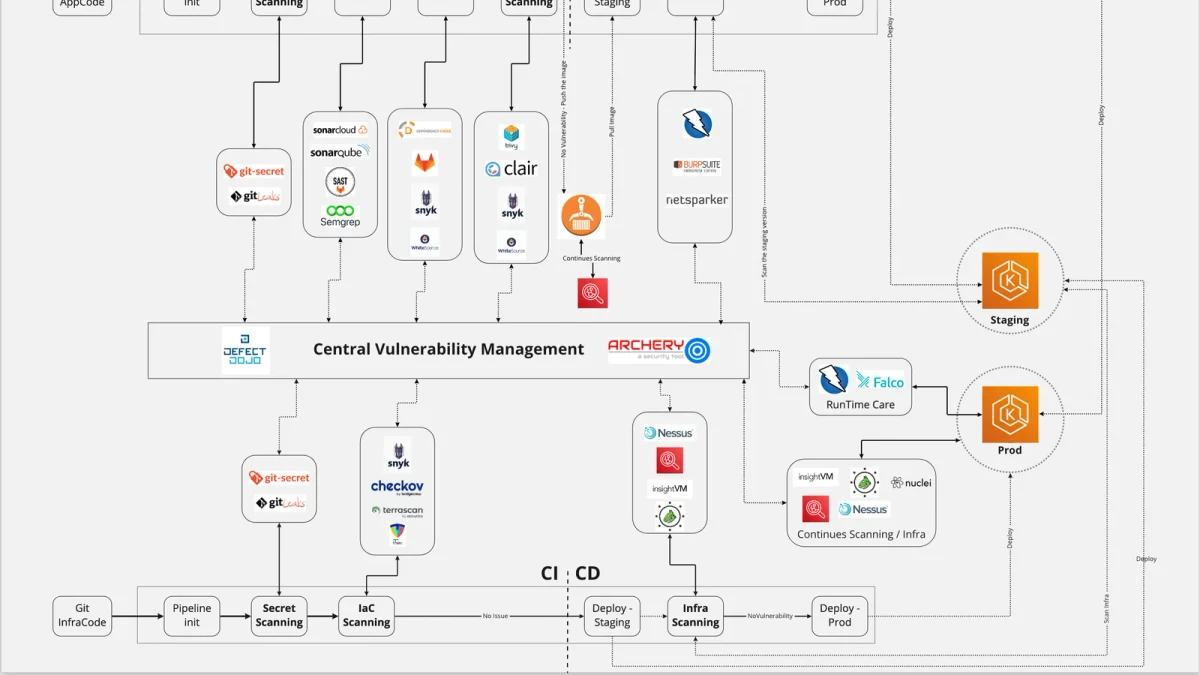
从SQL防火墙的基本原理出发,梳理SQL Firewall如何识别异常语句、建立允许规则并执行行为阻断,重点覆盖实际部署、效果验证与常见误区,帮助读者建立从“识别”到“阻断”的完整安全防护思路。