

数据库SQL防火墙:SQL Firewall与行为阻断

SQL Firewall是什么:从SQL识别到行为阻断
SQL防火墙(SQL Firewall)是一种部署在应用层与数据库层之间的第七层安全网关,核心能力在于对SQL协议进行深度解析与语义分析。与传统网络防火墙仅基于IP、端口和协议进行访问控制不同,SQL防火墙聚焦于SQL语句本身的内容与执行意图;与数据库内置的权限控制(如GRANT/REVOKE)相比,它不依赖静态账号权限,而是基于语句模式进行动态拦截。其工作链路通常包含四个环节:流量接入、SQL语法树解析、基线/白名单匹配、策略执行。当应用发起查询时,防火墙首先提取SQL模板(将具体参数替换为占位符),随后与已建立的允许规则库进行比对。若匹配成功则放行;若偏离基线或命中高危特征(如未授权DDL、SQL注入特征、越权查询),则触发实时告警或直接阻断连接。这种“识别-比对-决策-执行”的闭环,使安全团队能够精准管控数据访问行为,弥补传统边界防护与账号权限管理的盲区。
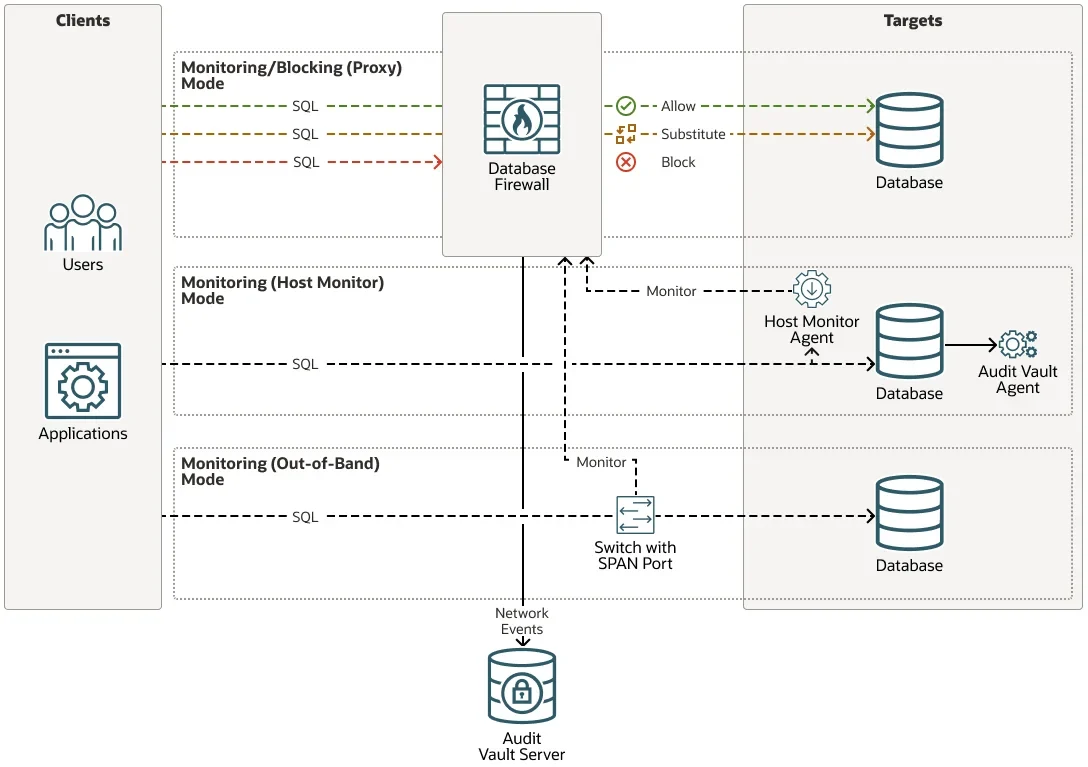
如何配置SQL Firewall:建立规则并启用阻断
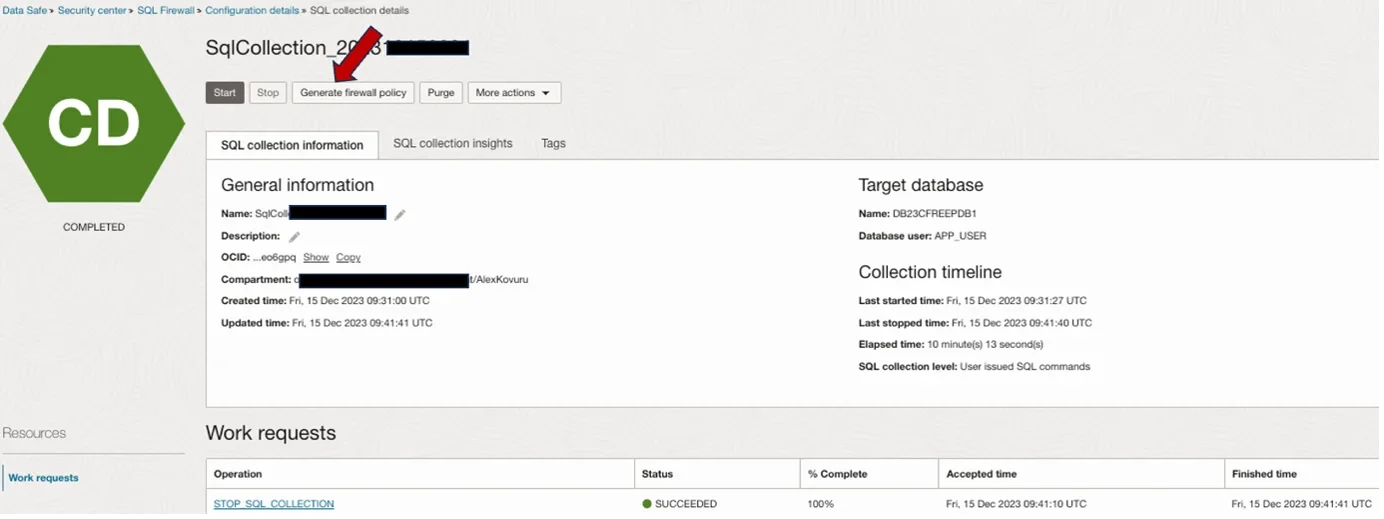
部署SQL防火墙后,配置的核心在于“先学习、后管控、再阻断”。第一步是开启流量学习与基线采集模式,在业务低峰期或测试环境运行至少一个完整业务周期,让系统自动捕获所有正常执行的SQL语句,并自动泛化为参数化模板(如将WHERE id = 100转为WHERE id = ?)。第二步是规则梳理与策略配置,将采集到的模板导入白名单库,剔除临时调试语句,并为不同业务模块划分独立规则集。同时需配置异常处理策略,明确低风险语句仅记录日志,中高风险语句触发实时告警,高危语句(如DROP、TRUNCATE、无WHERE条件的批量更新)直接拦截。第三步是灰度验证,在“监控模式”下观察误报率与规则覆盖率,确认所有核心业务路径均被正确放行。最后,在规则完备且经过充分压测后,方可将策略切换至“阻断模式”。上线前的规则准备至关重要,遗漏任何一条核心业务SQL模板,都可能导致生产环境服务中断。
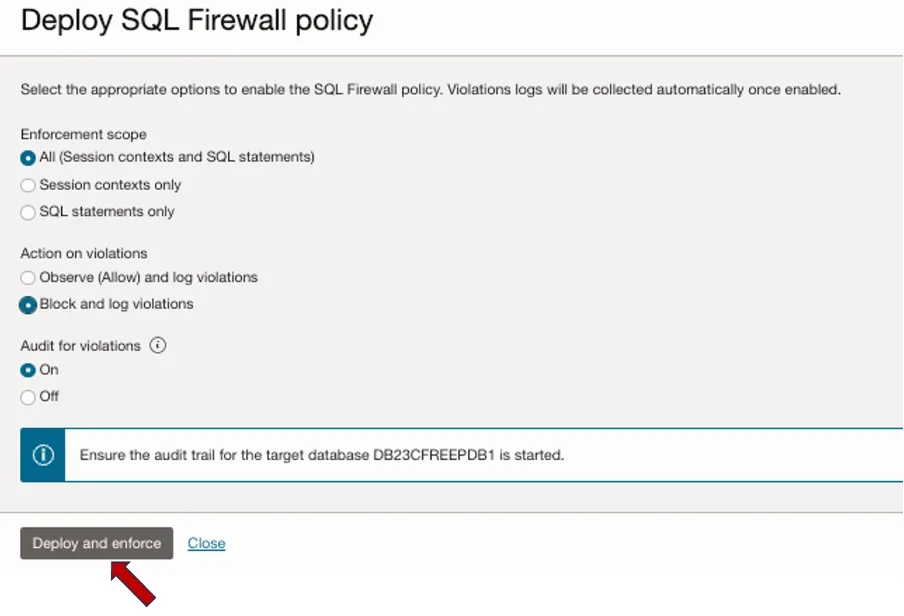
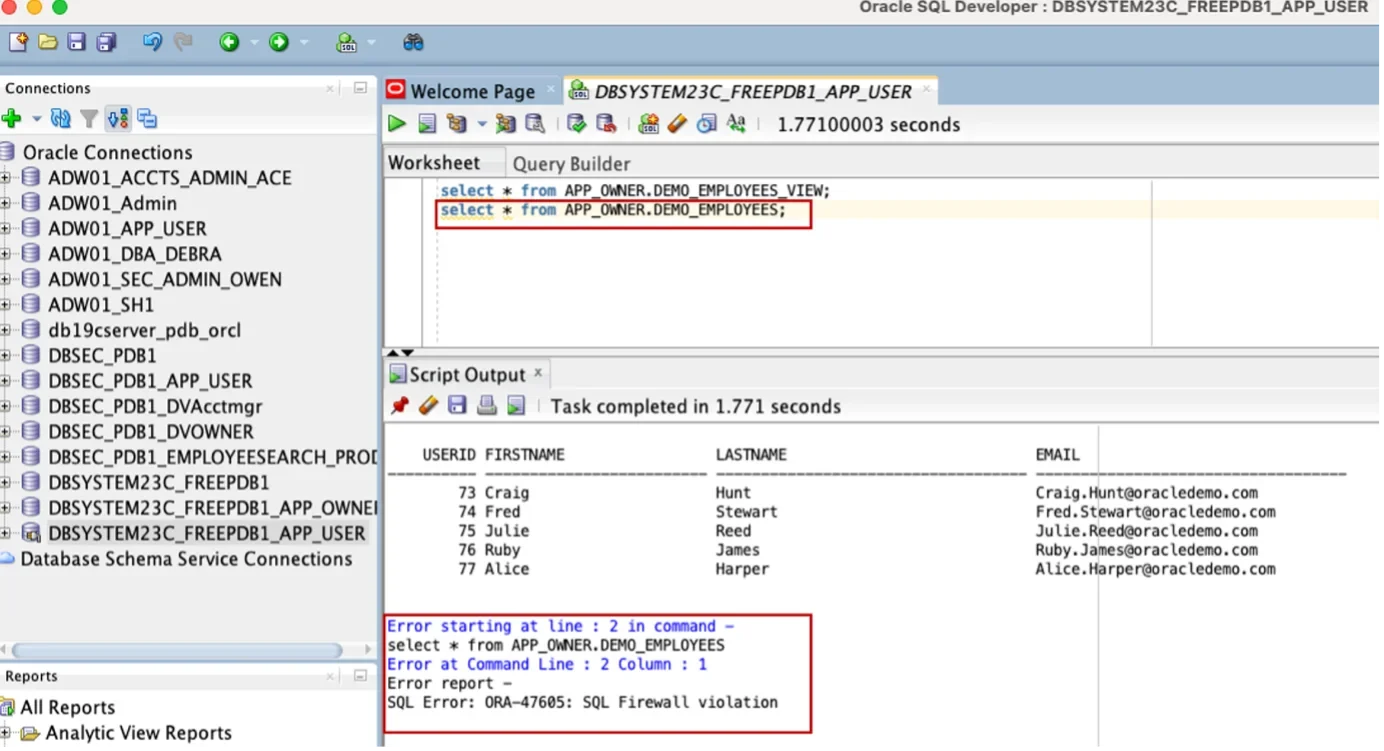
如何验证防护效果:正常SQL放行与异常SQL阻断
验证防护效果需遵循“正向放行+反向拦截”的可复现测试流程。首先,使用标准业务客户端执行常规查询,例如SELECT order_id, amount FROM orders WHERE user_id = ? AND status = 'active',观察防火墙控制台是否显示“放行”状态,并核对数据库执行日志确认请求完整到达。其次,模拟异常与高风险场景进行反向验证:构造越权查询(如篡改user_id参数尝试访问他人数据)、注入攻击(如' OR 1=1 --)或高危操作(如DELETE FROM logs),此时防火墙应立即返回拦截响应,并在应用端抛出明确的连接拒绝或SQL语法错误。验证过程中,必须重点检查三类记录:一是防火墙自身的拦截日志与告警事件,确认策略命中准确;二是数据库侧的审计日志,确认异常语句未实际执行;三是应用端响应时间与错误码,确保阻断行为未引发级联故障。通过对比预期与实际结果,可量化评估防护策略的有效性与误判率。
上线避坑:误阻断、规则漂移与性能影响
SQL防火墙上线后常面临误阻断、规则漂移与性能损耗三大挑战。业务迭代或ORM框架升级常导致SQL结构微调(如字段顺序变化、隐式类型转换),若白名单未同步更新,极易引发误阻断;反之,若为求省事配置过宽规则(如允许SELECT * FROM %),则会使防护形同虚设。此外,定时批量任务或低频存储过程易在基线采集期被遗漏,上线后触发拦截。在性能方面,SQL语法解析与正则匹配会引入额外延迟,高并发场景下可能成为瓶颈。应对策略需遵循“灰度上线、持续观察、动态调优、快速回滚”原则:初期保持监控模式运行1至2周,通过日志分析误报根因并收紧规则;建立定期规则审查机制,结合CI/CD流程同步更新SQL模板;针对批量任务设置独立豁免策略或时间窗口;部署前进行全链路压测评估CPU与内存开销。一旦出现大面积误拦截,应支持一键降级至仅告警模式,保障业务连续性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









