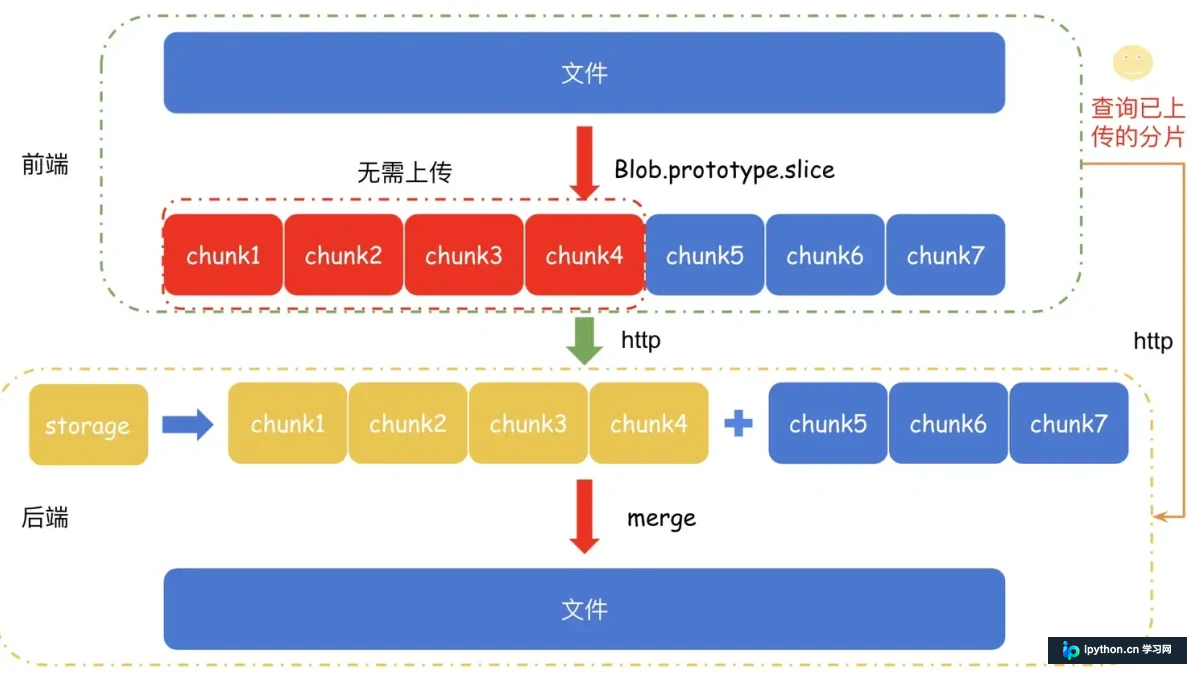
Docker跨主机网络:overlay与etcd存储
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
2026-09-10
18

从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
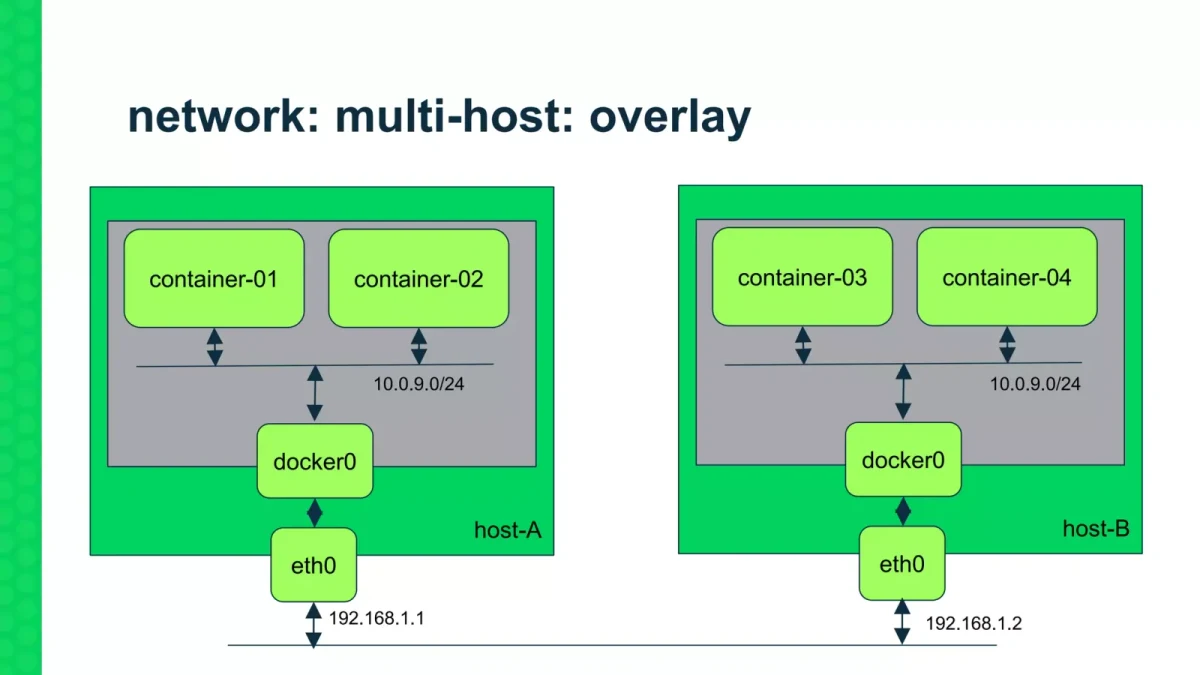
从datetime基础对象到pytz时区转换,系统掌握Python日期时间的创建、时区处理、格式化与验证,并重点避开naive/aware datetime混用、错误时区赋值等常见坑。
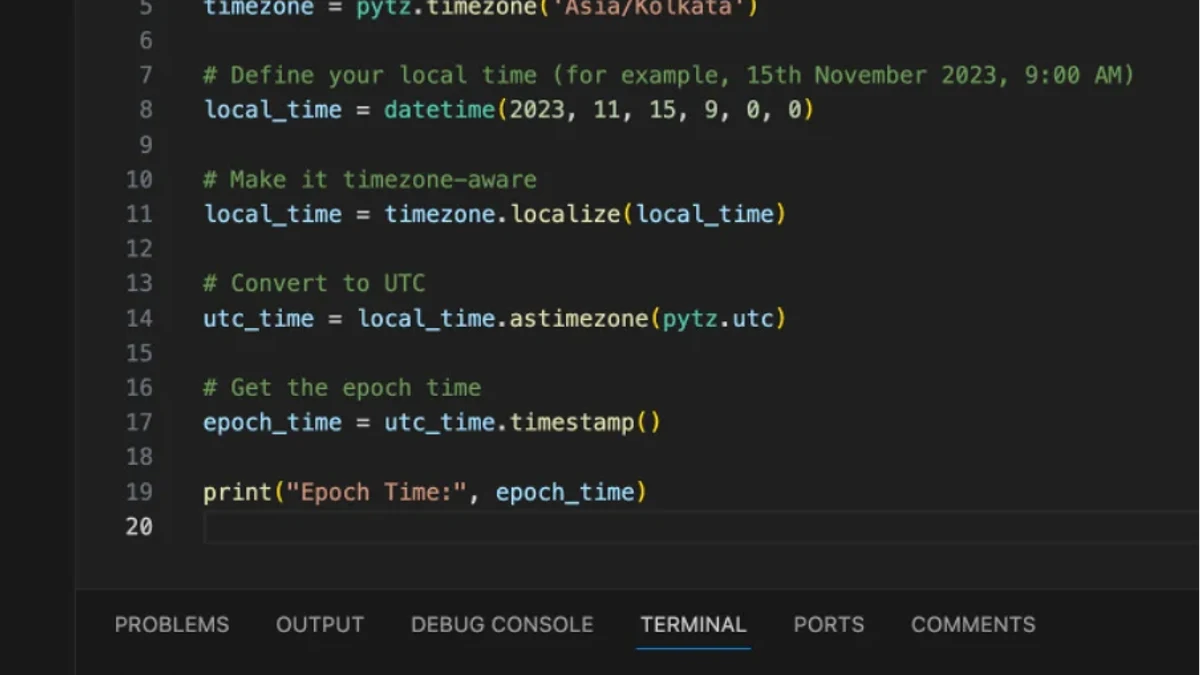
本文面向网络安全学习者与授权渗透测试人员,介绍Nmap与SQLmap的核心用途、基本操作、结果验证及常见避坑方法,并强调仅在获得明确授权的目标环境中进行测试。
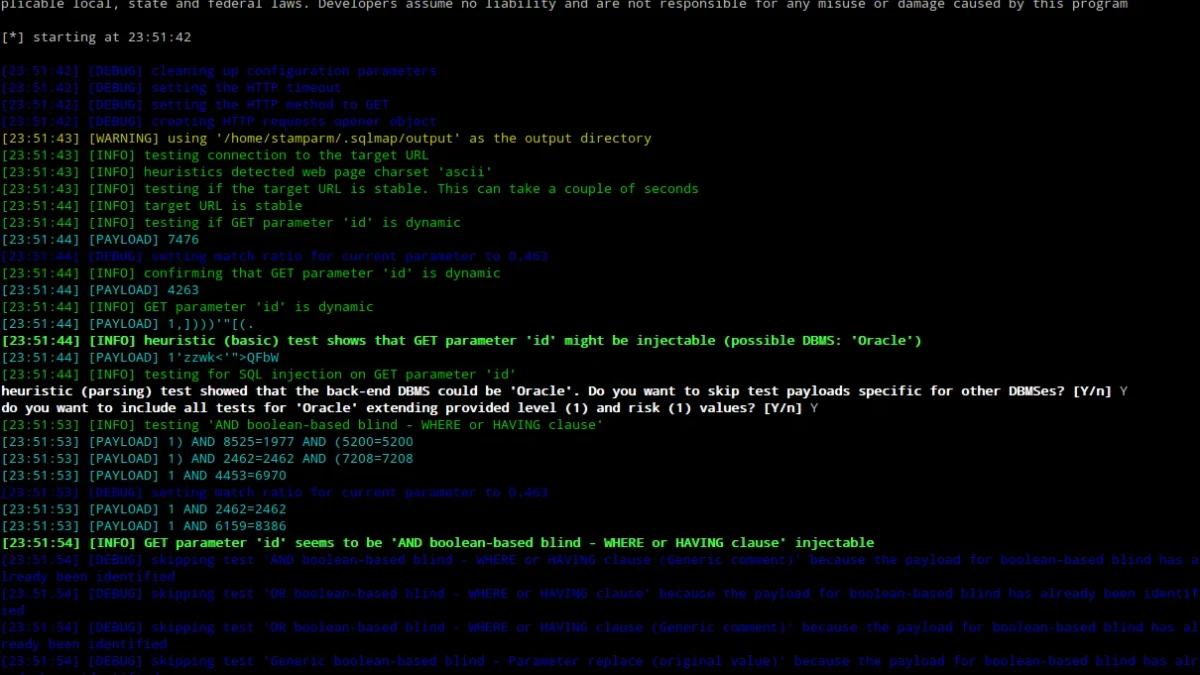
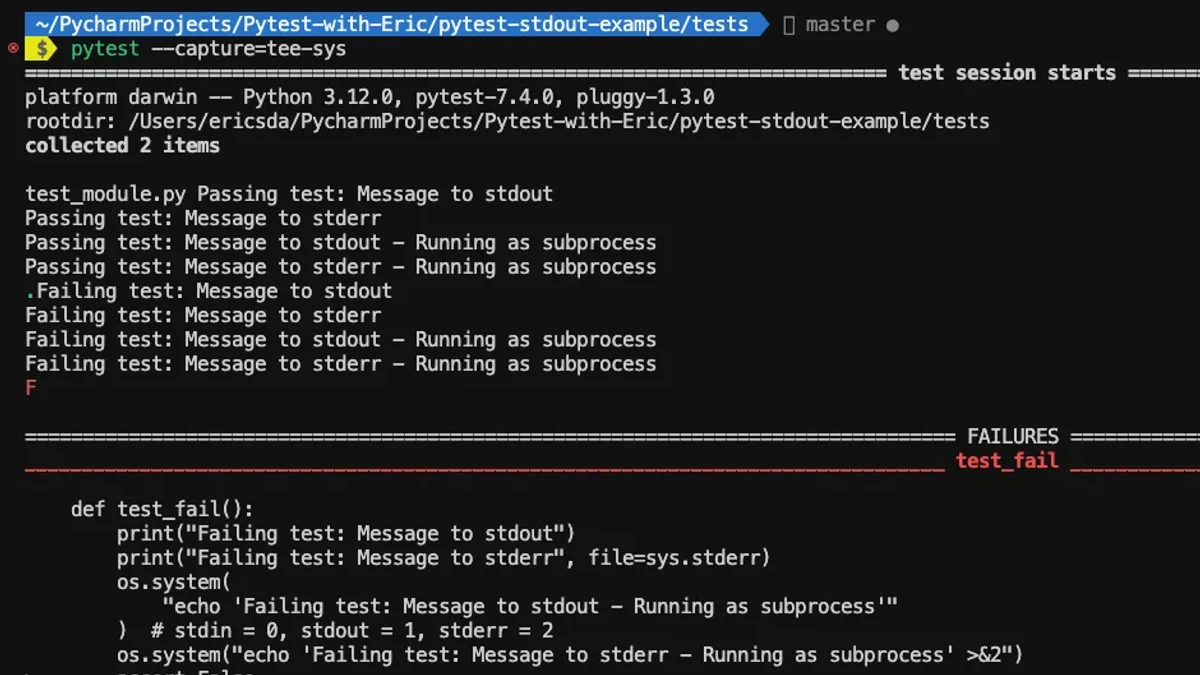
围绕 pytest 中标准输出(stdout)的捕获机制,介绍如何查看、关闭或控制输出,并通过测试验证实际行为,同时总结常见误区与调试实践。
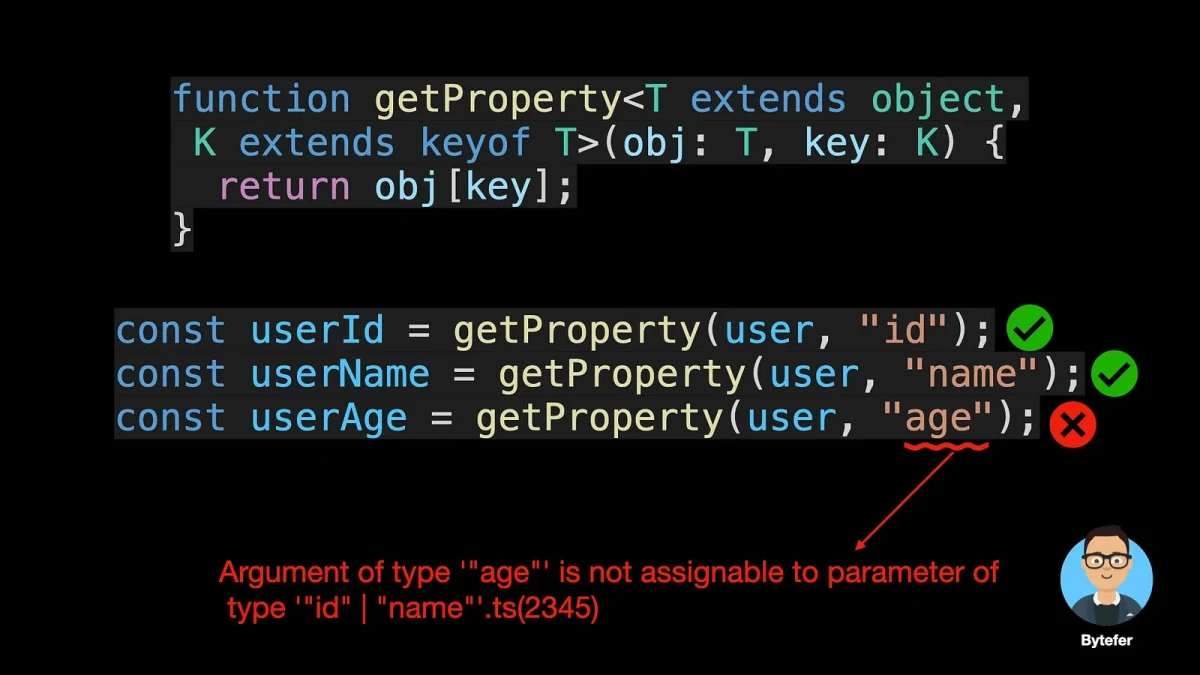
从类型参数的基本作用出发,系统理解 TypeScript 泛型中的 extends 约束、类型推断与常见使用方式,并通过可验证的代码场景掌握如何设计更安全、可复用的泛型类型。
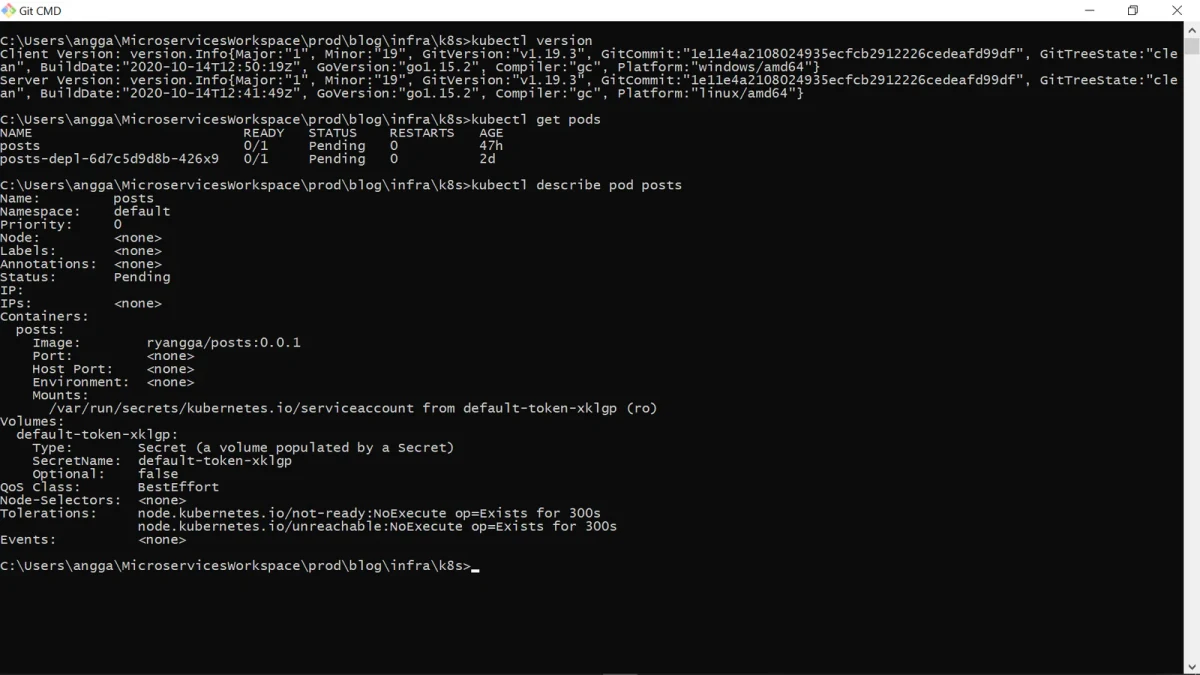
从 DaemonSet 的核心机制出发,依次讲清适用场景、YAML 部署、节点选择与调度、状态验证和常见避坑,帮助读者完成一次可验证的节点级守护进程部署。DaemonSet 的核心特征是确保所有或指定节点运行一个 Pod 副本,适合日志采集、节点监控、网络组件等节点本地能力。 Kubernetes +1
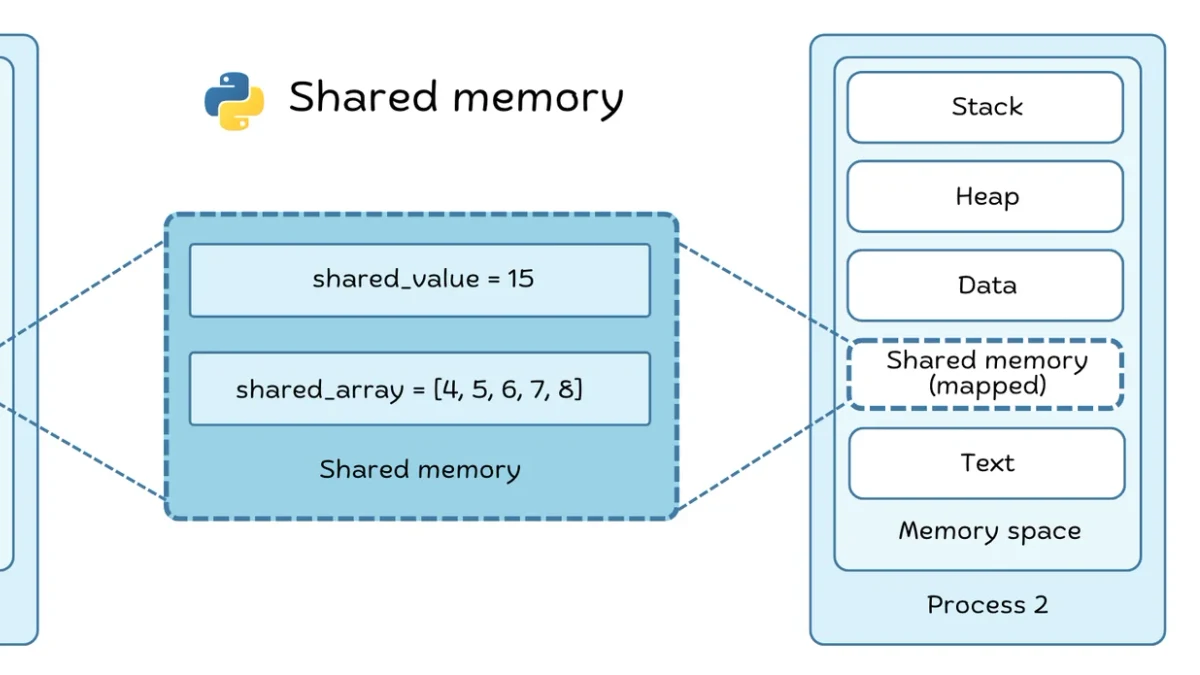
从多进程间的数据传递与协作出发,系统介绍 multiprocessing.Queue 与共享内存的核心用法、适用场景、并发安全问题及验证方法,帮助读者建立可实际落地的进程间通信方案。
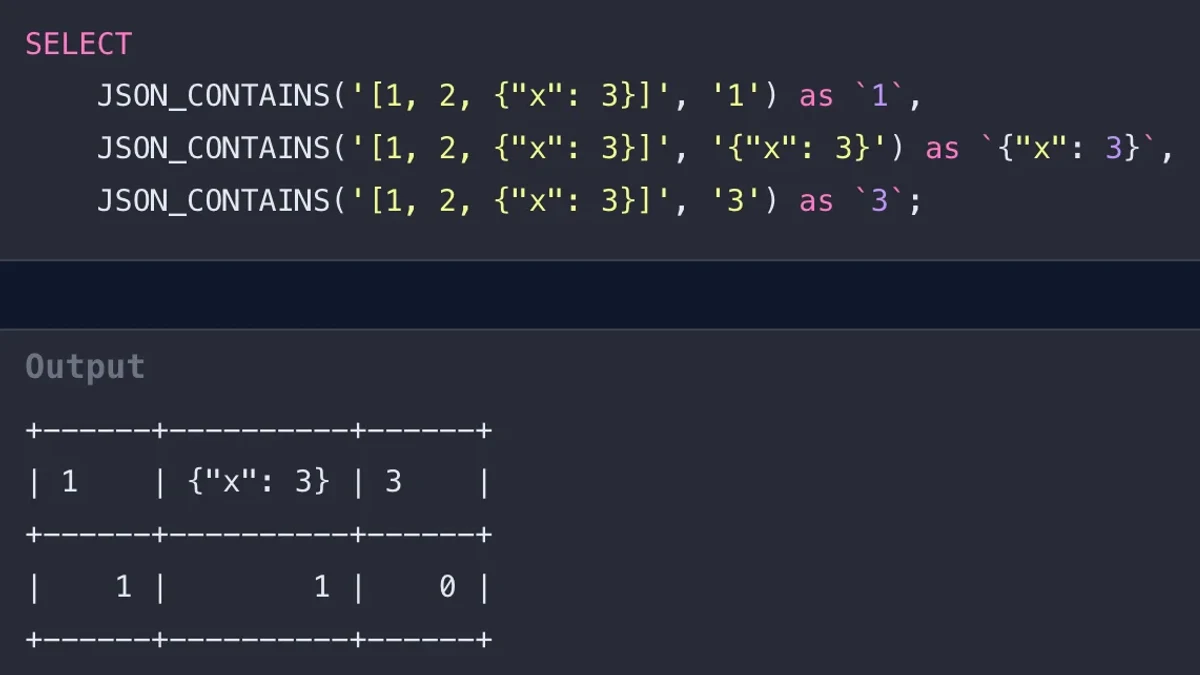
从JSON字段的基本读取入手,掌握JSON_EXTRACT与JSON_CONTAINS的核心语法、典型查询场景、结果验证方式,以及路径、类型和索引等常见坑。
从理解网络路径与延迟丢包指标入手,结合traceroute定位故障节点,再用mtr持续验证链路质量,最后总结常见误判与排查避坑。
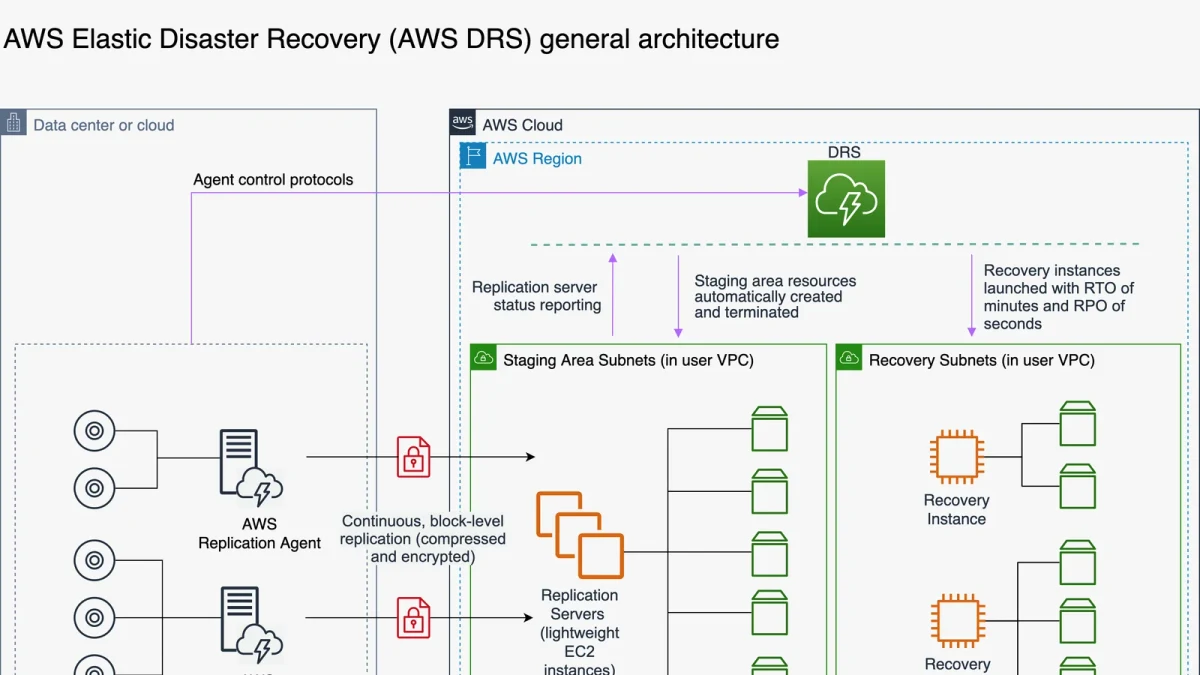
围绕一次完整的数据库恢复演练,说明如何设定RTO/RPO目标、设计可执行的恢复方案、实施演练并用实际数据验证指标,重点覆盖常见误区与风险控制。
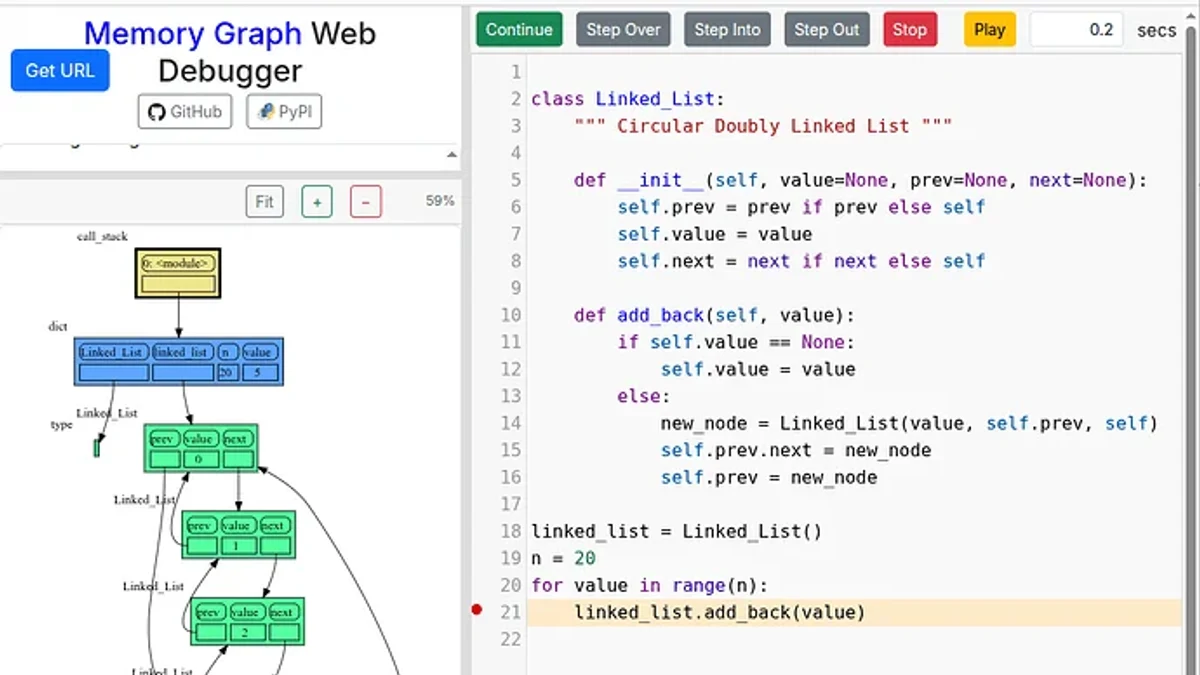
从“内存为什么不释放”这一常见问题切入,系统梳理Python垃圾回收机制、对象引用链与循环引用,并通过gc模块定位、验证和处理疑似内存泄漏,帮助读者建立可操作的排查思路。
从浏览器分片、PHP服务端接收与临时存储,到分片合并、上传进度反馈和异常重试,完整规划一套适合大文件上传的实现思路,并重点覆盖文件校验、并发控制、断点续传与安全避坑。