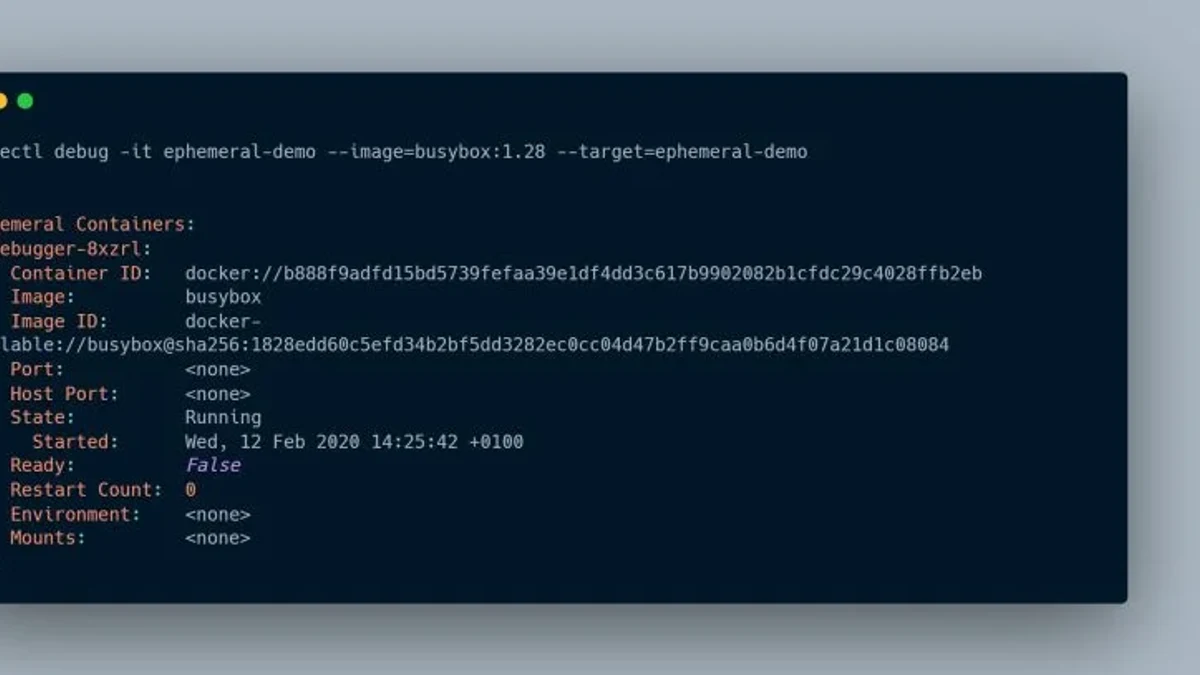
Kubernetes故障排查:ephemeral容器调试
介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。
2026-09-10
23

介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。
围绕“文件级归档”与“块级磁盘镜像”两种思路,帮助读者理解 tar 与 dd 的备份边界、实际操作、恢复验证及常见风险,并根据系统迁移、灾难恢复、文件级恢复等场景做出选择。
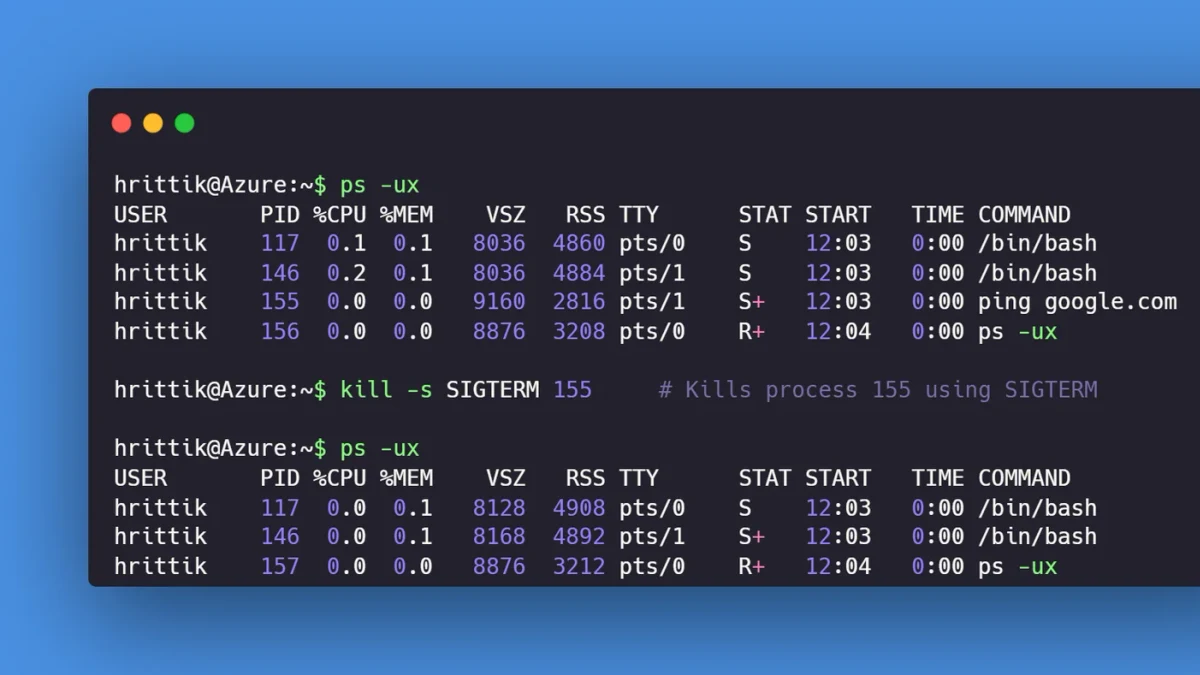
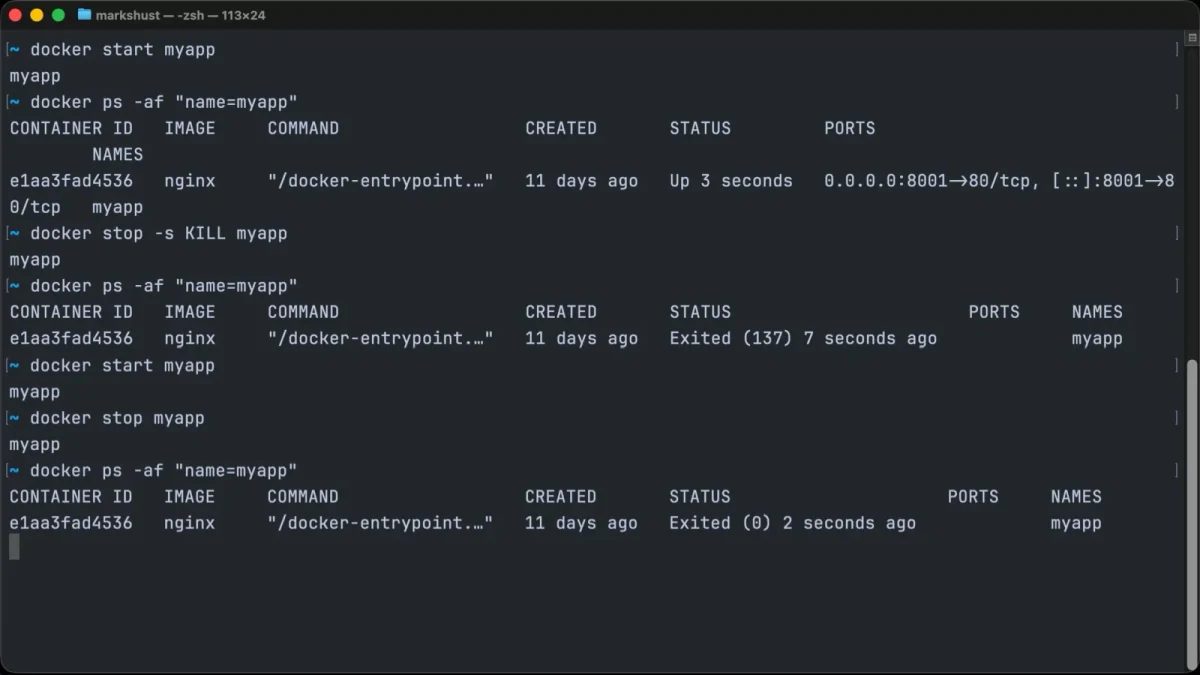
从Linux进程信号的基本机制出发,掌握kill发送信号、trap在Shell中捕获信号的方法,并通过可验证的实验理解优雅退出、脚本清理与常见避坑。
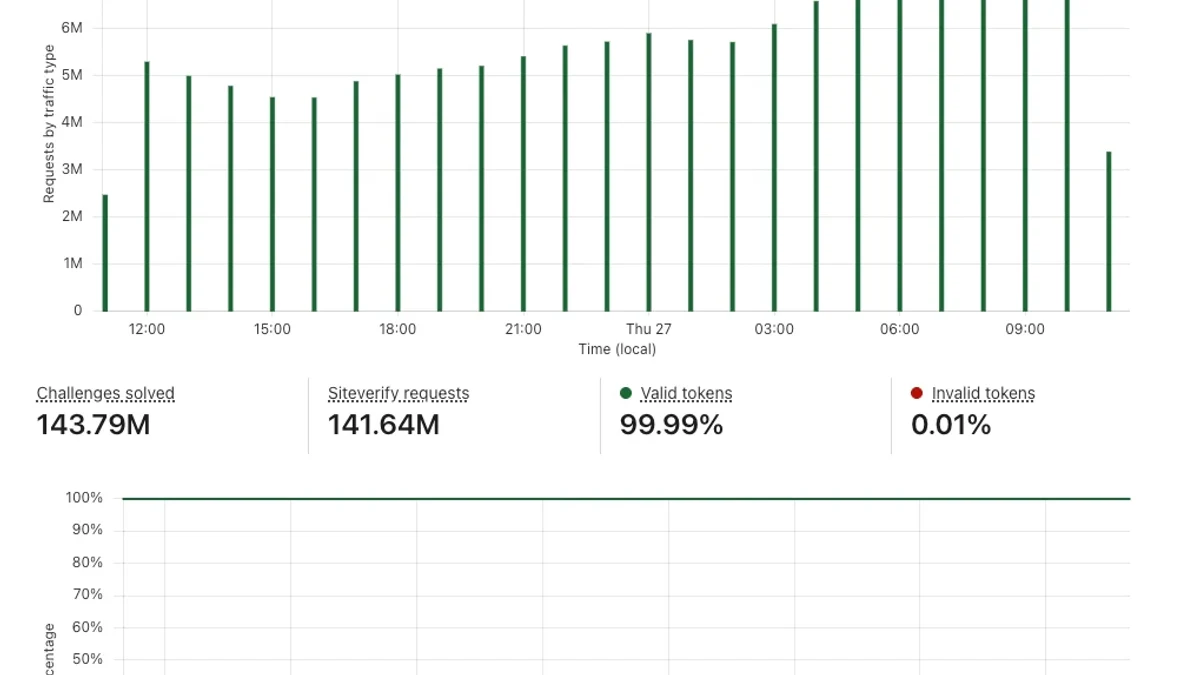
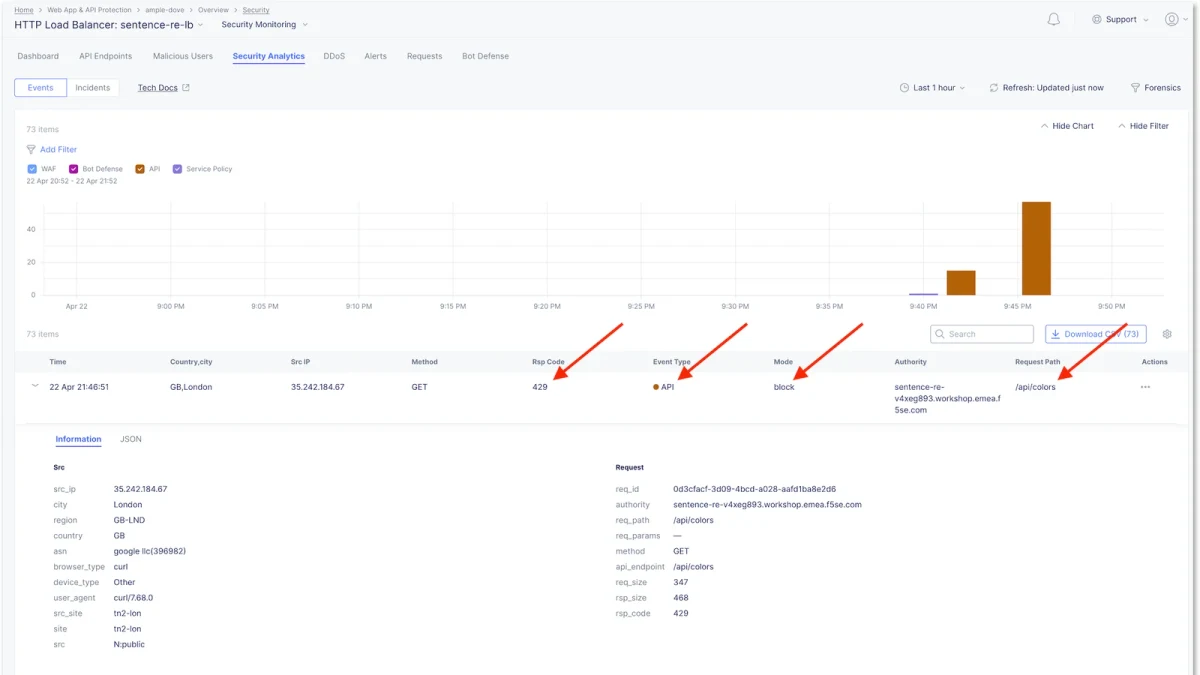
从验证码绕过的常见风险出发,系统梳理CAPTCHA的工作机制、安全边界、攻击面与防护方法,帮助网站开发者、安全人员建立可验证、可监控、可持续优化的验证码安全体系。
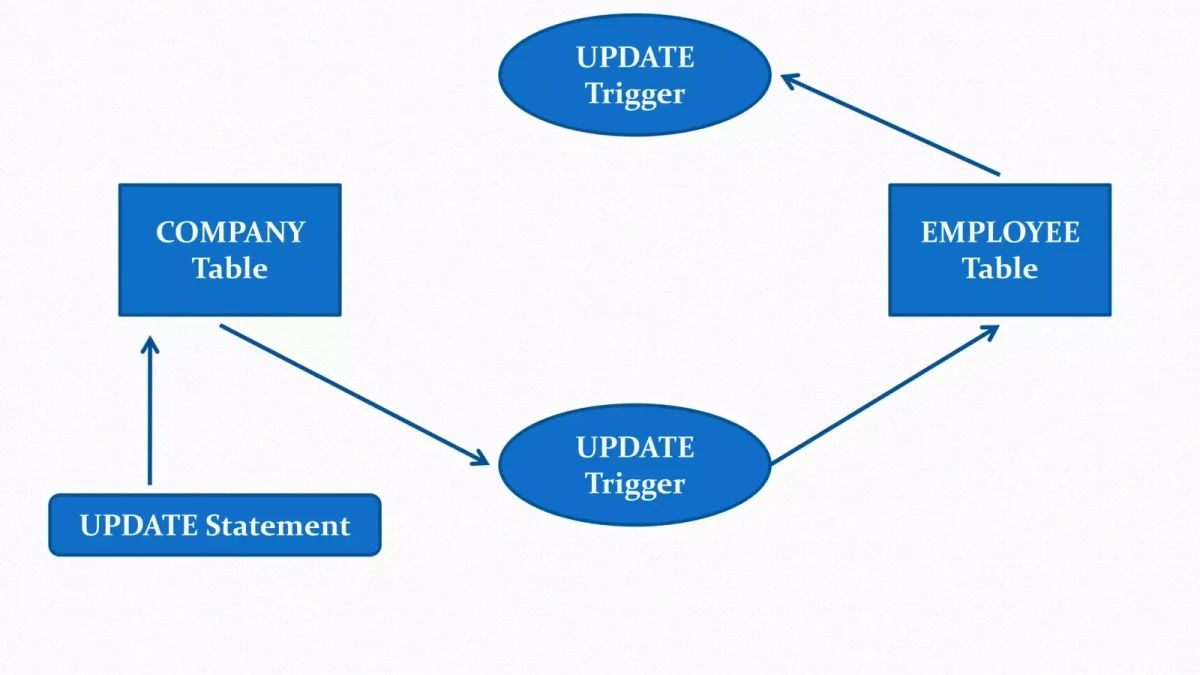
从触发时机、典型写法到执行验证与常见陷阱,系统理解 MySQL BEFORE 与 AFTER 触发器的区别,并掌握实际使用时如何选择。
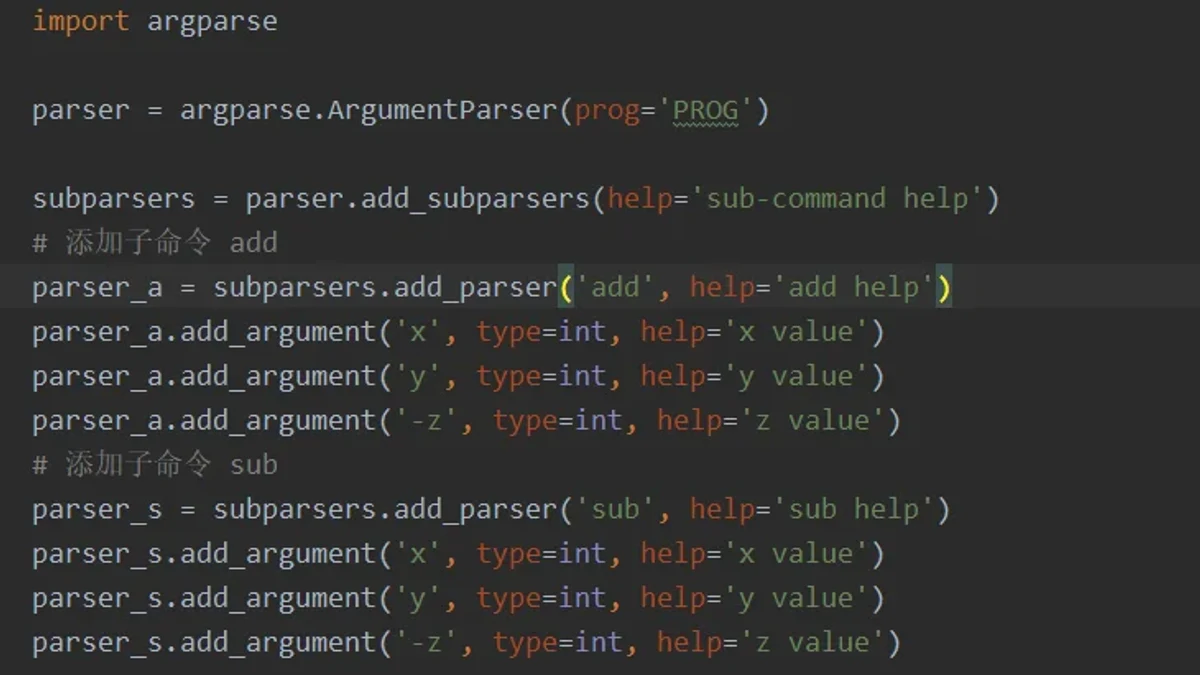
从命令行参数、子命令与参数组织入手,逐步构建一个可扩展的 Python CLI,并通过实际运行验证解析结果,同时总结常见设计误区与避坑方法。
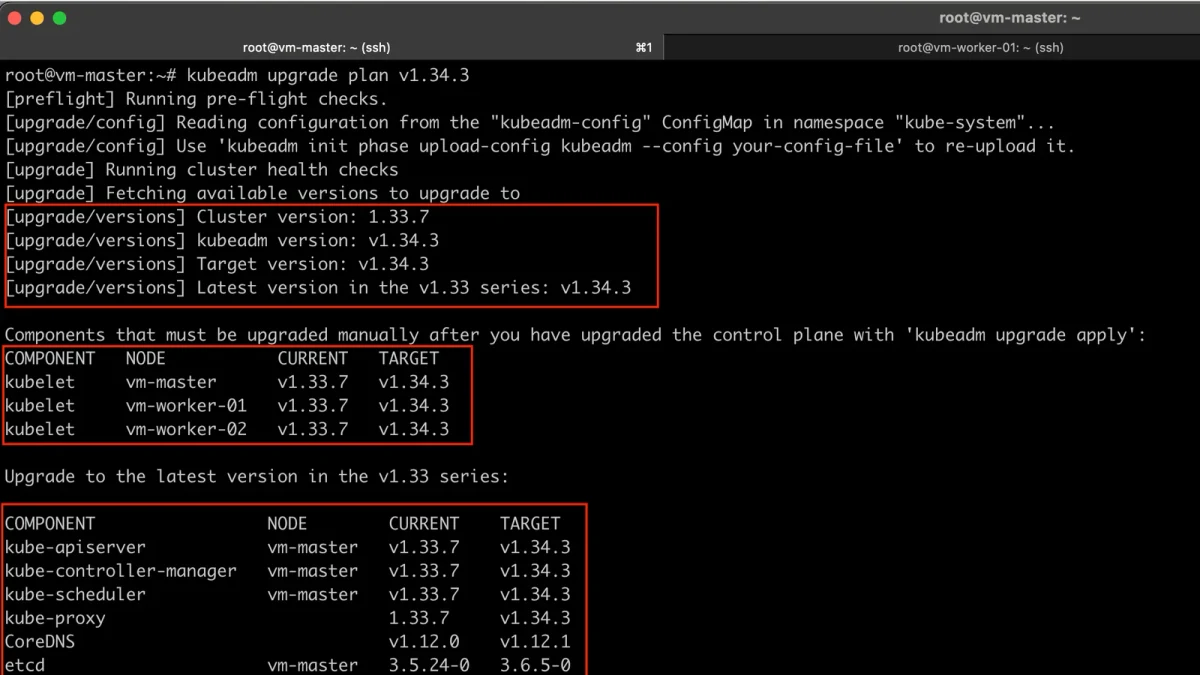
系统梳理 Kubernetes 集群版本升级的完整路径,重点覆盖升级前评估与备份、版本选择、控制平面与工作节点升级、升级后的健康检查,以及常见兼容性和操作风险。以 kubeadm 集群为主要示例,并提醒不同部署方式需采用对应升级流程。
介绍 Docker checkpoint 的核心原理、实际操作、恢复验证与常见限制,帮助读者建立从创建快照到恢复容器的完整操作路径。
对比Black与autopep8的格式化理念、实际操作和团队使用差异,帮助Python开发者根据项目需求做出选择,并建立可验证、可持续的代码格式化流程。