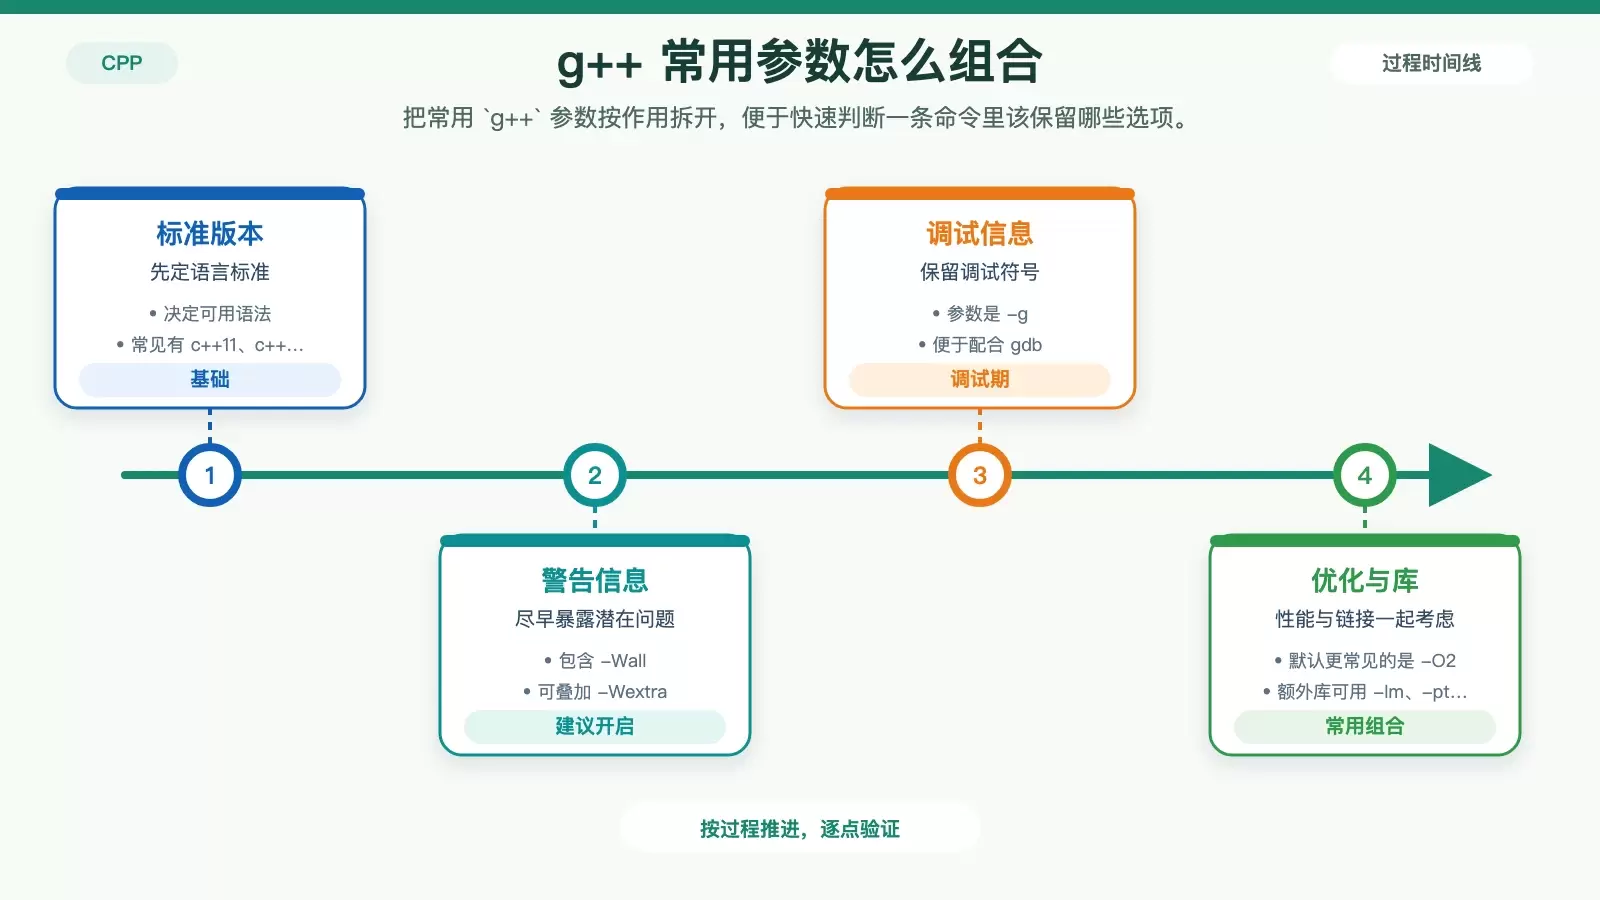
Ubuntu 下如何配置 C++ 编译选项:从 g++ 到 CMake 的实用做法
在 Ubuntu 上配置 C++ 编译选项,关键不只是会写 `g++` 命令,更在于按项目规模选择合适的构建方式。本文从命令行、Makefile、CMake 到 IDE 配置逐步梳理,保留常用选项、示例命令和配置文件,帮助你判断不同场景下该怎么配、为什么这样配。
2026-08-25
115

在 Ubuntu 上配置 C++ 编译选项,关键不只是会写 `g++` 命令,更在于按项目规模选择合适的构建方式。本文从命令行、Makefile、CMake 到 IDE 配置逐步梳理,保留常用选项、示例命令和配置文件,帮助你判断不同场景下该怎么配、为什么这样配。
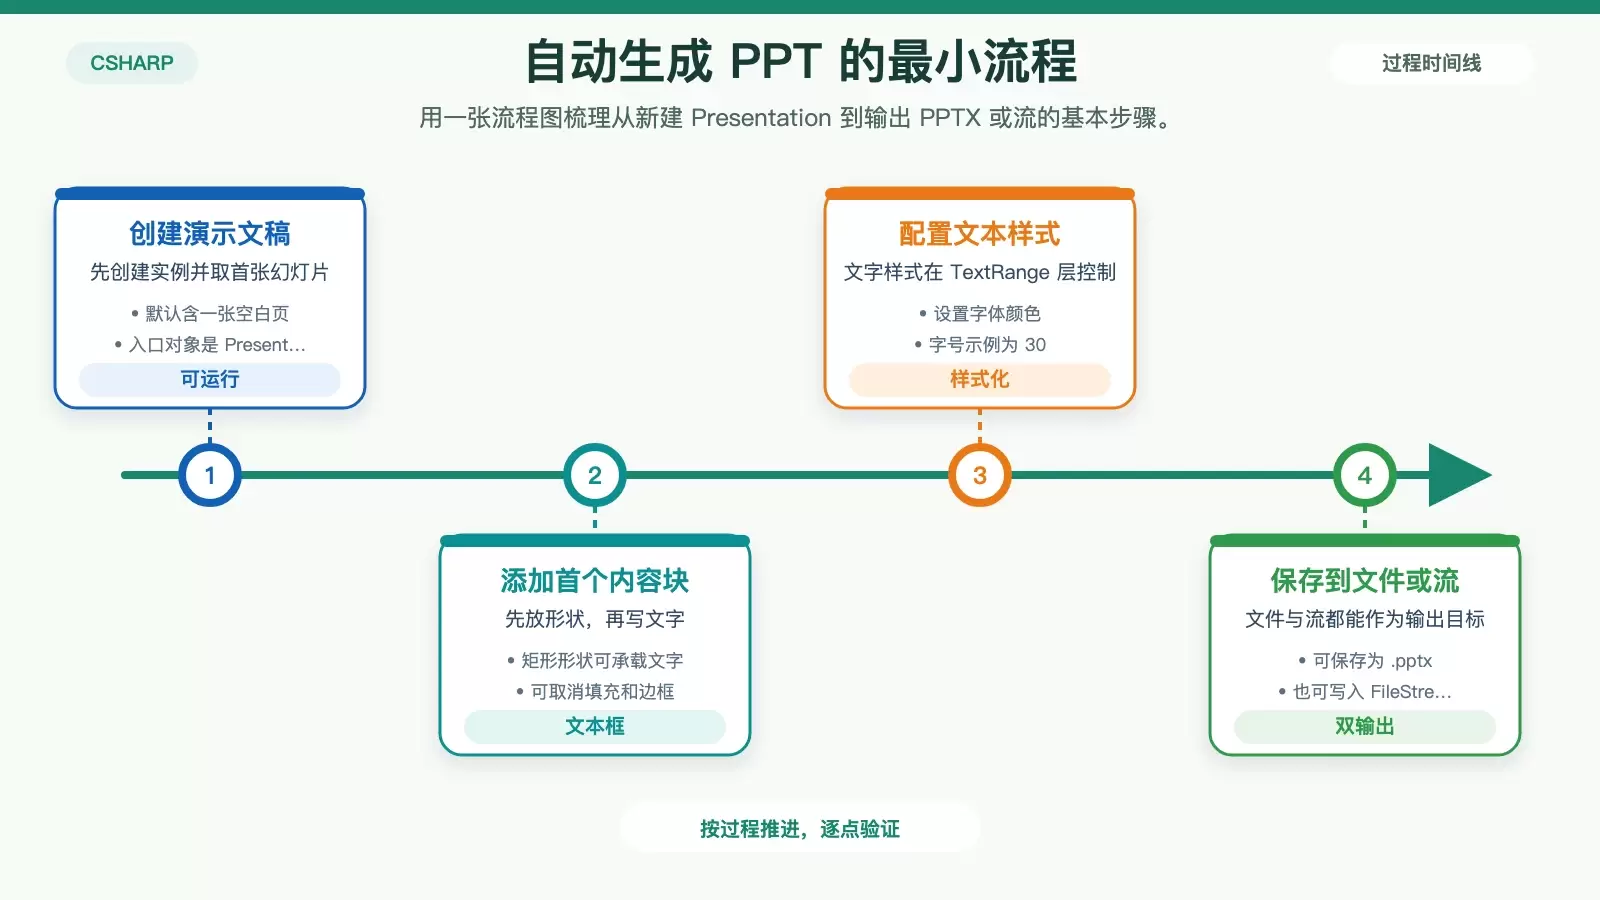
本文用 C# 与 Spire.Presentation for .NET 为主线,梳理自动生成 PowerPoint 的基本做法:从安装库、创建演示文稿,到插入文本、图片、形状,再到模板复用、PDF 导出和异常处理。读完后,你可以判断它是否适合批量报告、动态更新和标准化输出场景。
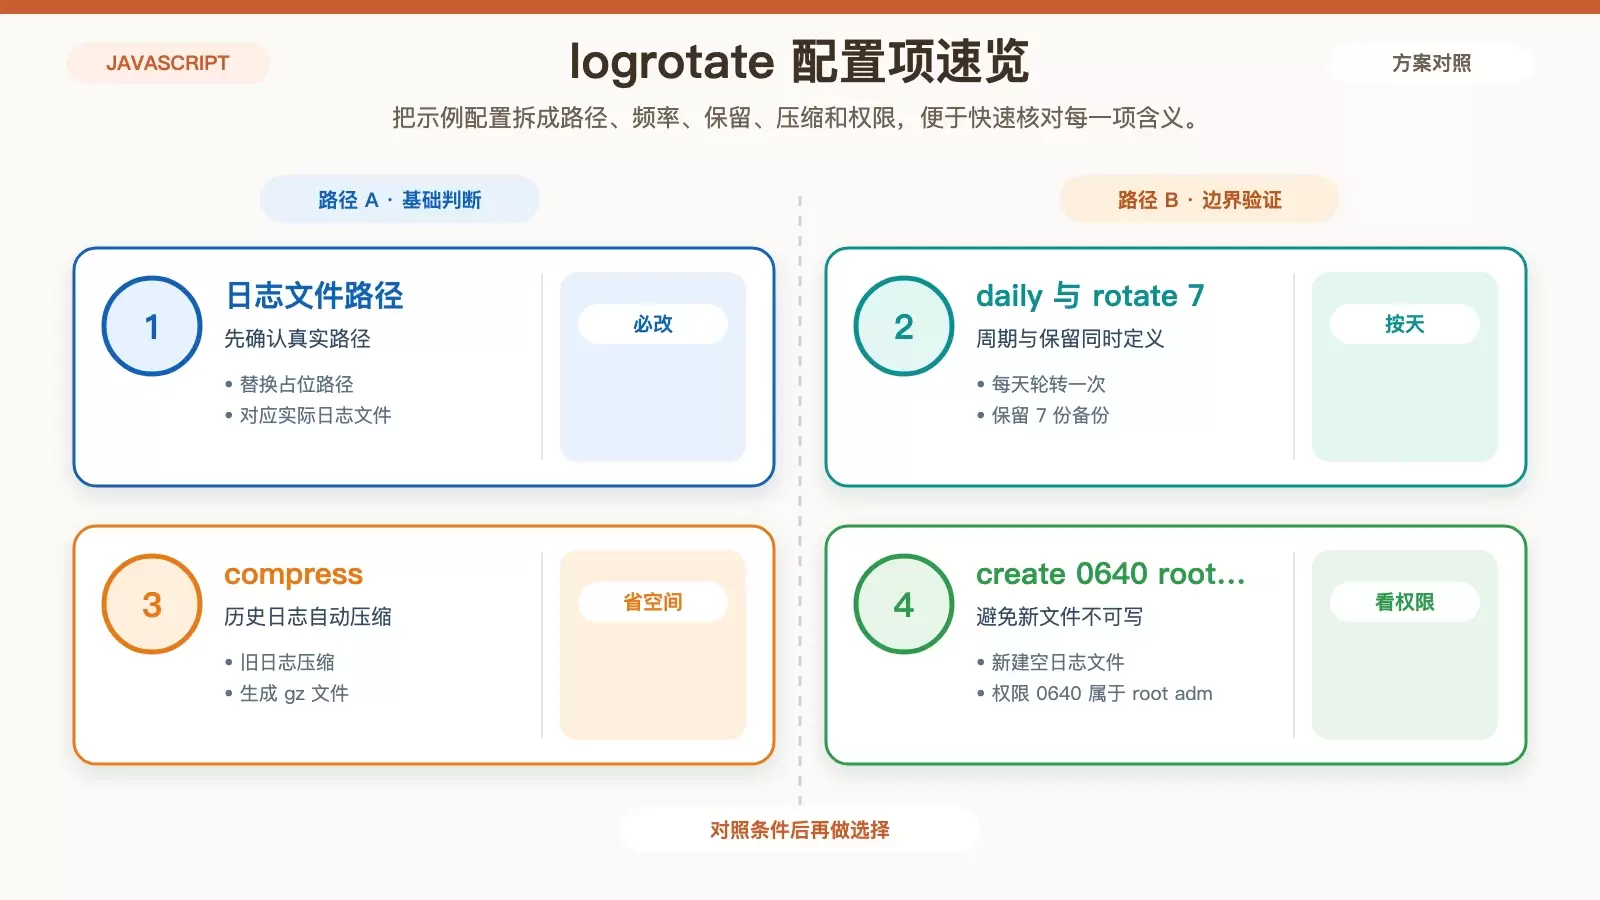
在 Debian 上管理 Node.js 日志,核心就是用 logrotate 接管轮转、压缩和保留策略。本文按实际部署顺序整理安装检查、日志输出前提、配置文件写法与手动验证方法,并解释 daily、rotate 7、compress 等参数分别解决什么问题。
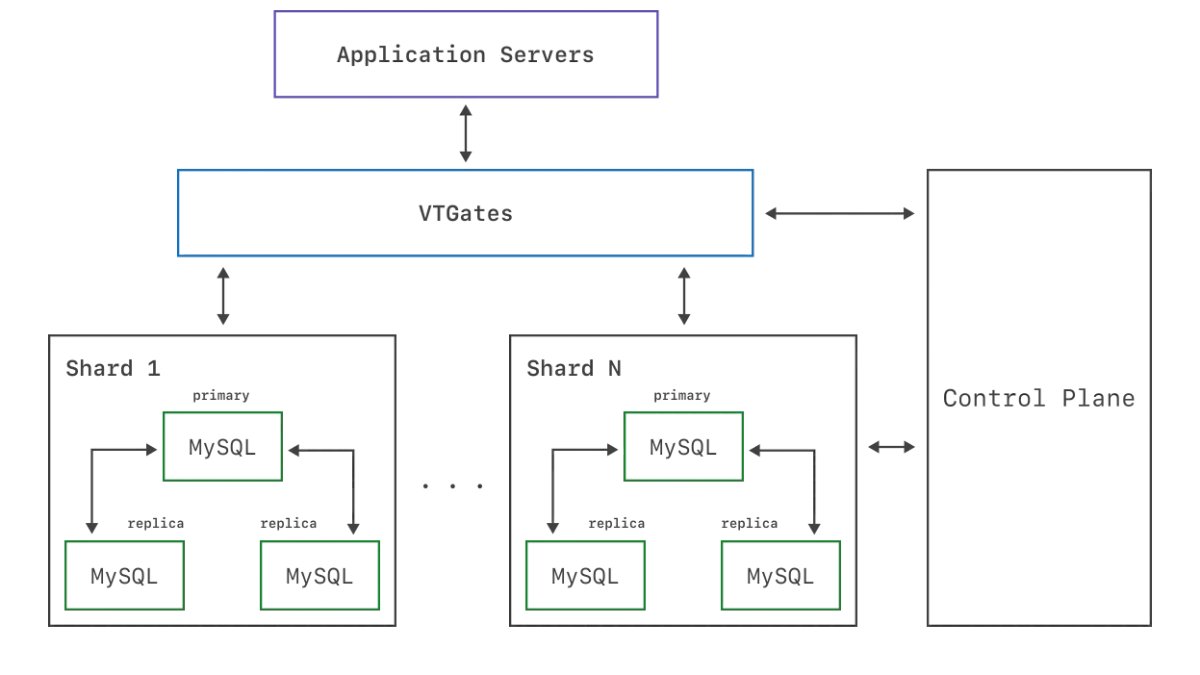
从分库分表的核心概念出发,对比 ShardingSphere 与 Vitess 的架构、分片路由、部署接入、扩容迁移与适用场景,帮助读者完成技术选型并规避常见坑。
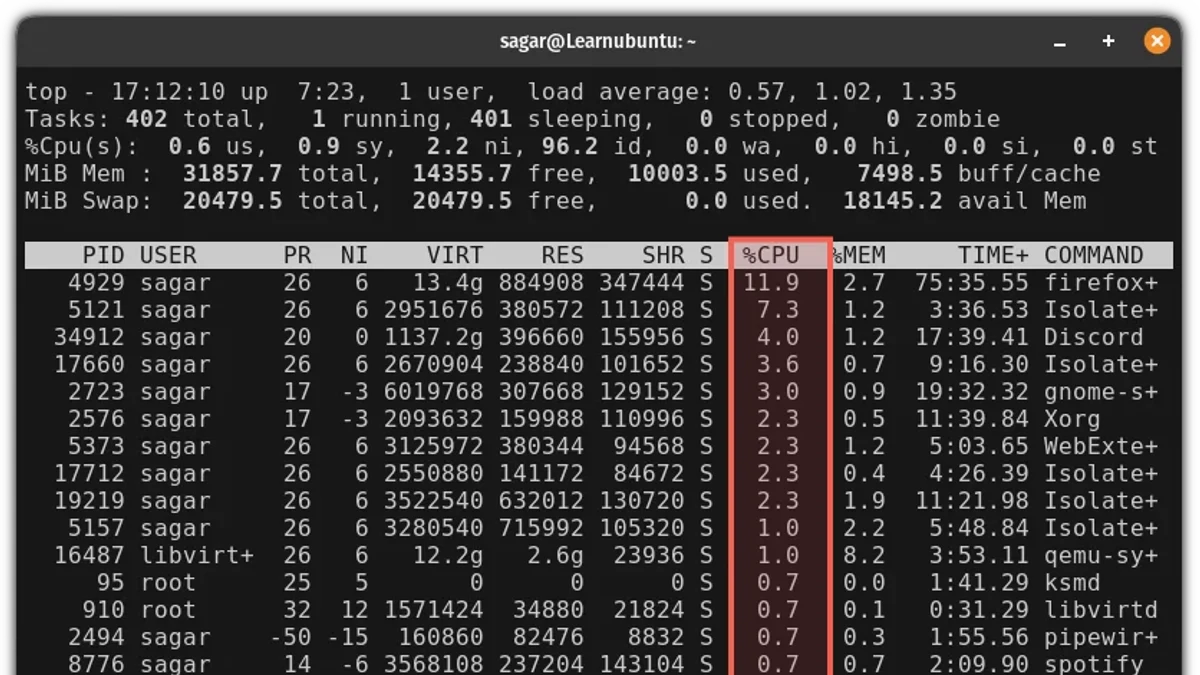
从系统负载、CPU、内存、进程与I/O等核心维度入手,结合top和vmstat建立一套“发现异常—定位瓶颈—验证结论”的Linux性能监控方法,并梳理常见误判与排查避坑点。
围绕SQL从开发提交、规范检查、审核审批到上线验证的完整流程,帮助开发与DBA明确审核标准、工单操作和常见风险,建立可追溯、可验证、可回滚的数据库变更机制。
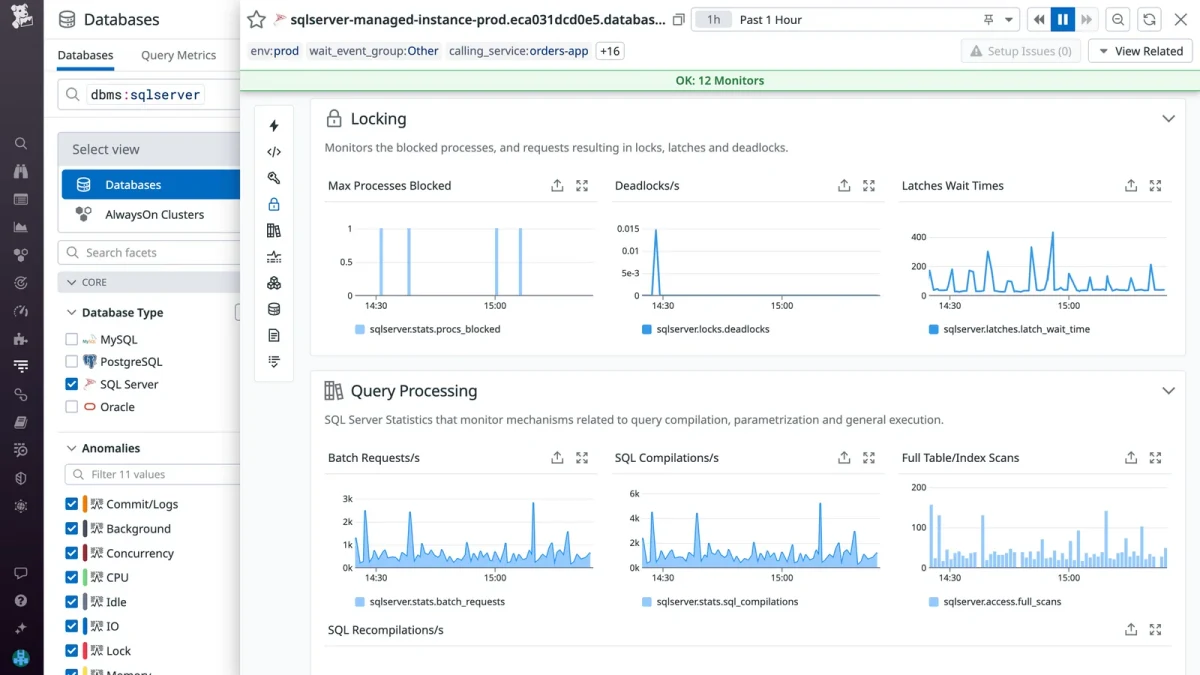
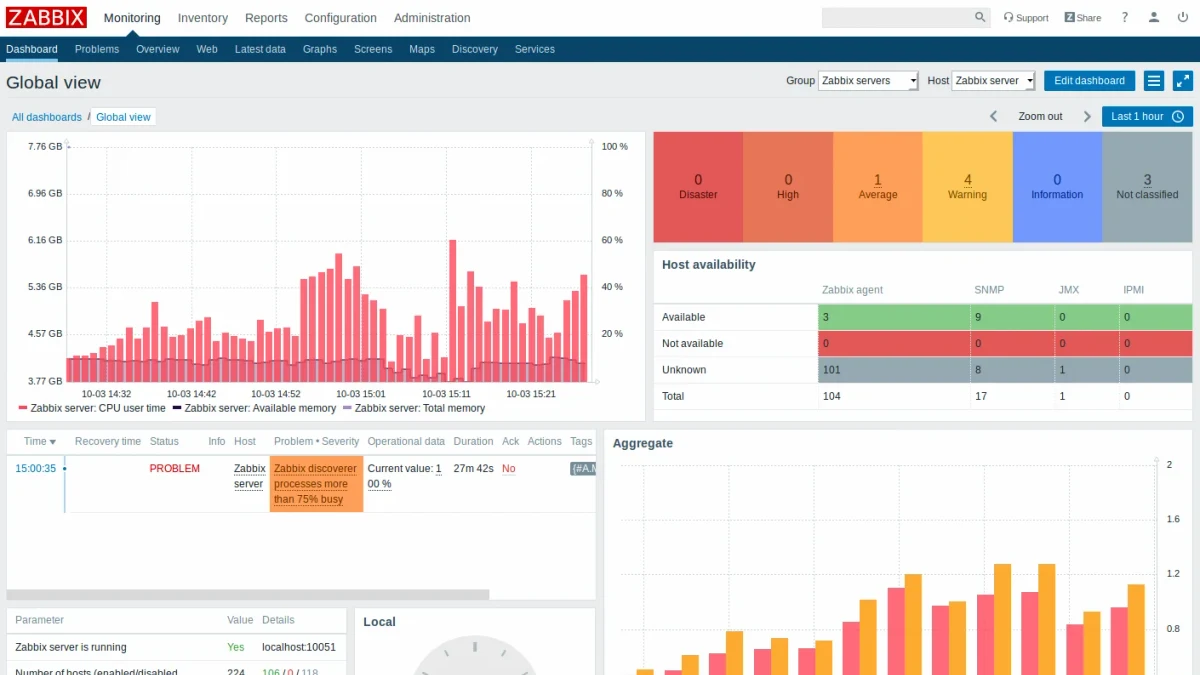
围绕数据库监控场景,对比 Zabbix 与 Percona PMM 的定位、能力、部署与验证方式,帮助读者根据数据库类型、监控深度和运维团队需求做出选择,并规避常见的监控盲区与部署误区。
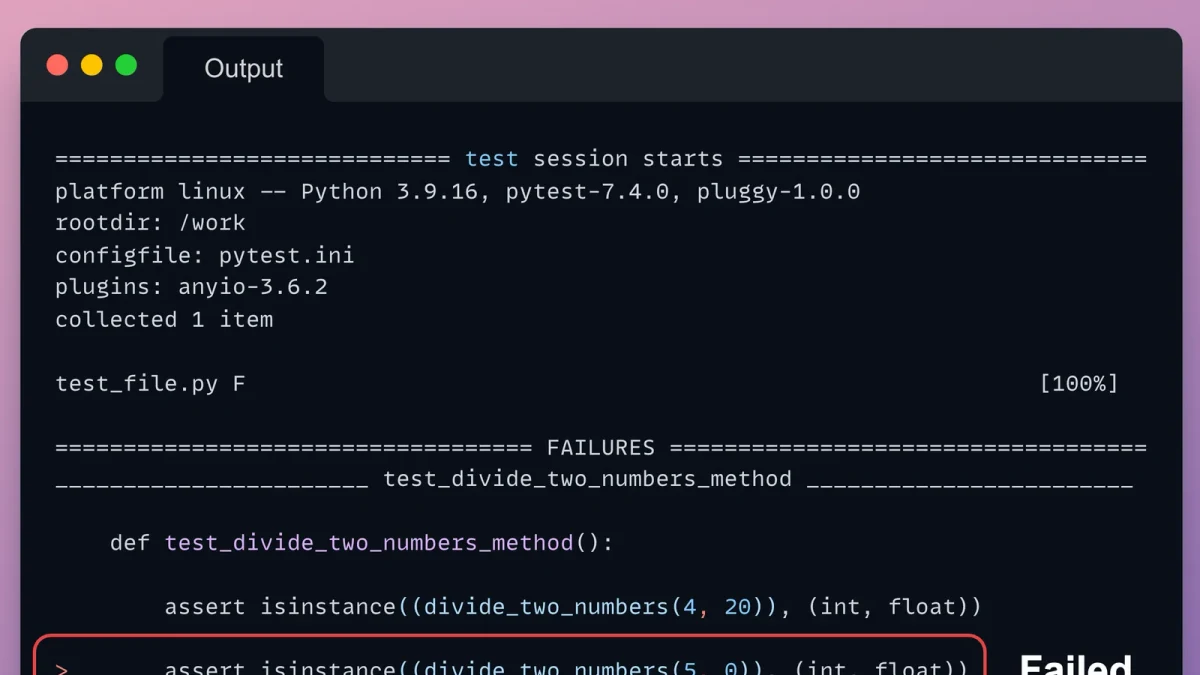
介绍Python测试场景中quiet模式与输出抑制的区别、常用实现方式,以及如何验证静默是否真正生效,帮助读者在保留测试结果的同时减少无关终端输出。
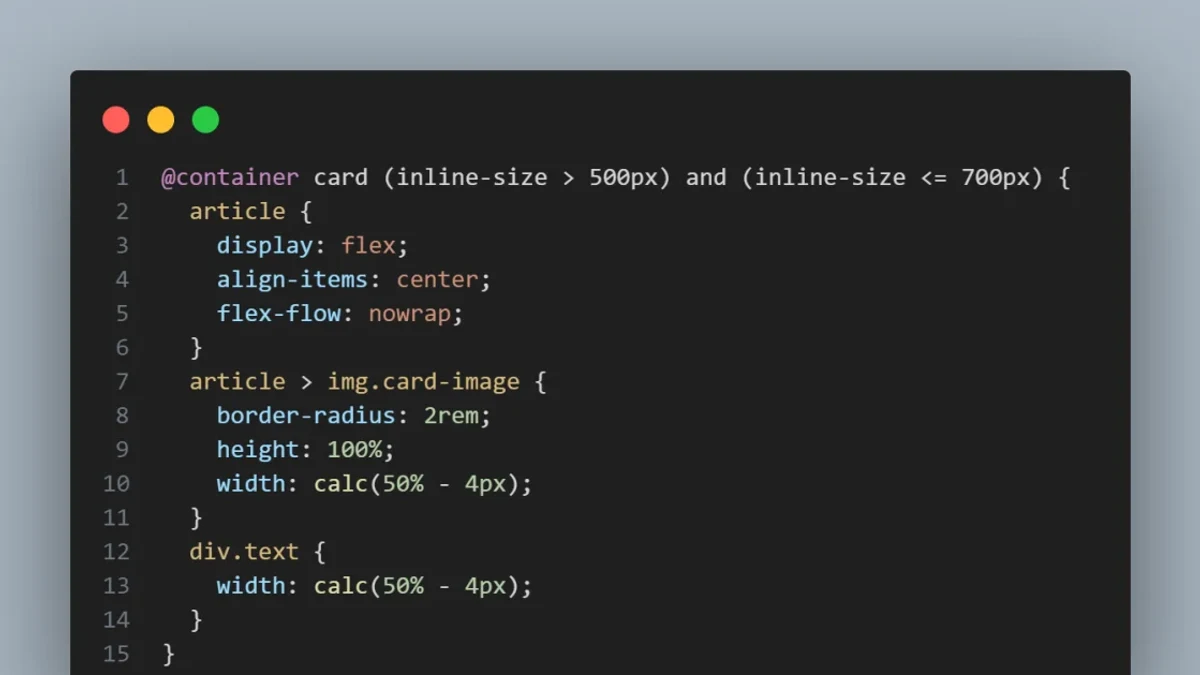
从传统媒体查询的局限出发,系统掌握容器查询(Container Queries)与 clamp() 的核心语法、组合方式和实际响应式布局策略,并通过验证与常见避坑确保方案稳定落地。
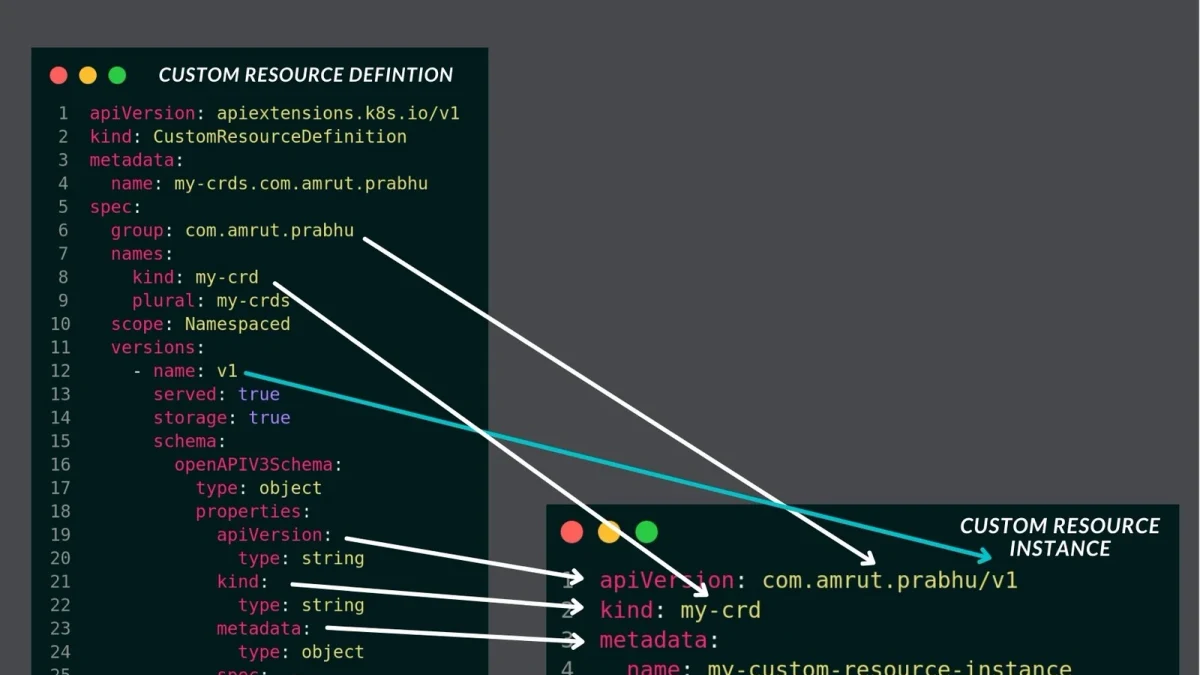
从 Kubernetes API 扩展与声明式控制的视角,理解 CRD、CR、Controller 与 Operator 的关系,并通过一个最小可运行案例串起定义资源、编写调谐逻辑、部署验证和常见避坑。
从容器安全基础出发,梳理镜像漏洞扫描的核心流程、风险验证与修复方法,帮助读者建立从镜像构建、扫描、处置到上线验证的完整安全闭环,并避开常见误区。