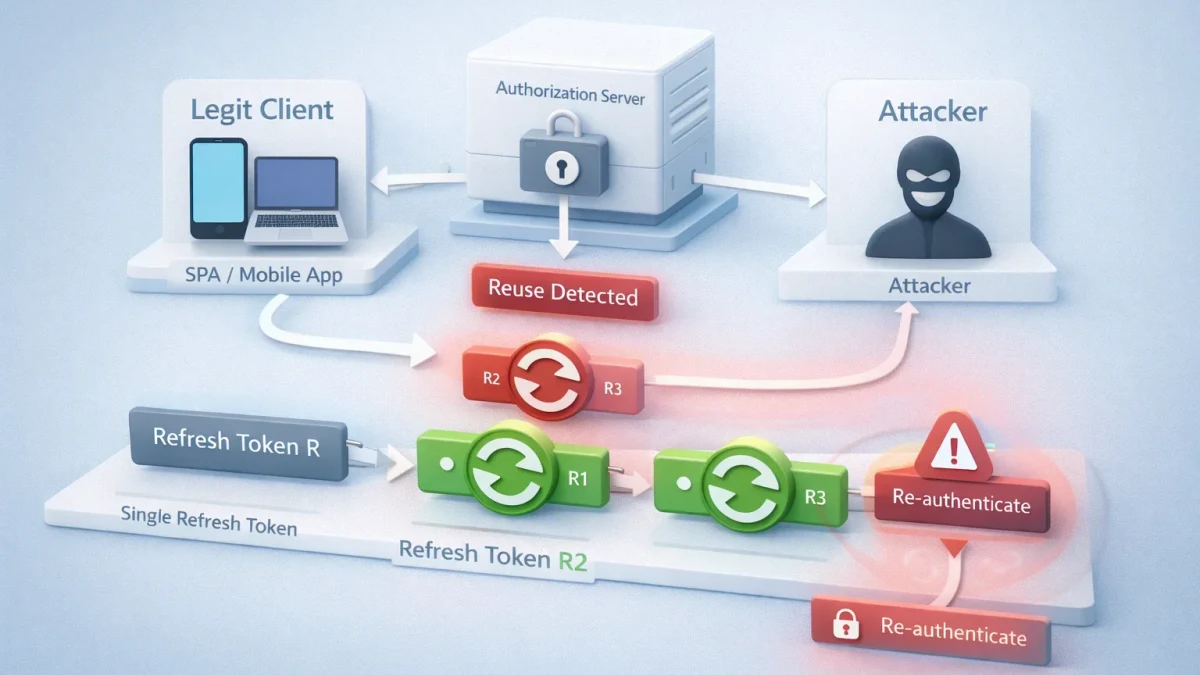
前后端身份认证:JWT黑名单与刷新令牌轮转
从JWT无状态认证的优势与局限出发,系统规划登录、访问令牌校验、JWT黑名单、刷新令牌轮转及异常吊销机制,并通过测试验证完整认证链路,同时总结令牌泄露、重放攻击、轮转竞态和存储安全等常见坑。
2026-09-09
26

从JWT无状态认证的优势与局限出发,系统规划登录、访问令牌校验、JWT黑名单、刷新令牌轮转及异常吊销机制,并通过测试验证完整认证链路,同时总结令牌泄露、重放攻击、轮转竞态和存储安全等常见坑。
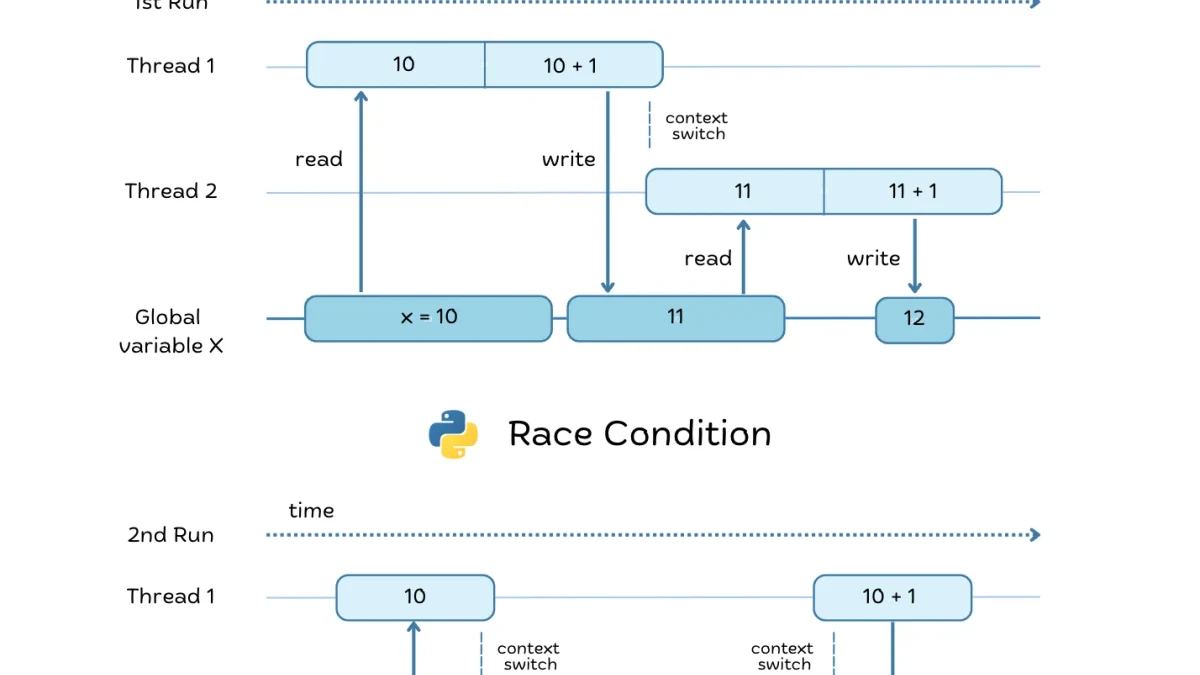
从线程池的核心概念出发,掌握 concurrent.futures.ThreadPoolExecutor 的基本用法、任务提交与结果获取,并通过实际场景验证并发效果,同时避开共享数据、异常处理和线程数量设置等常见坑。
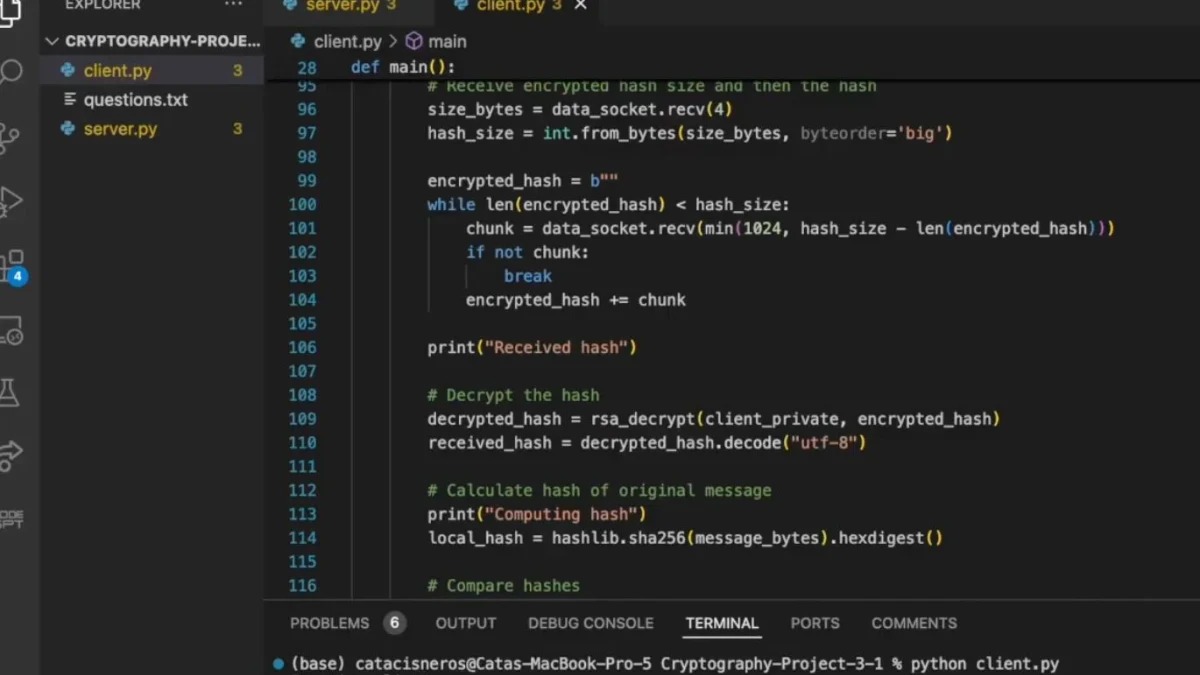
从哈希、密码学与加密的基本区别出发,系统介绍 Python 中 hashlib 与 cryptography 的典型用法,并通过可验证的示例说明如何选择算法、完成加解密与安全存储,同时梳理常见误区与实践中的安全注意事项。
从异步任务中的上下文隔离问题出发,介绍 Python contextvars 的核心概念、基本操作与异步场景实践,并通过可验证示例说明它与全局变量、threading.local 的区别,同时总结常见使用误区。
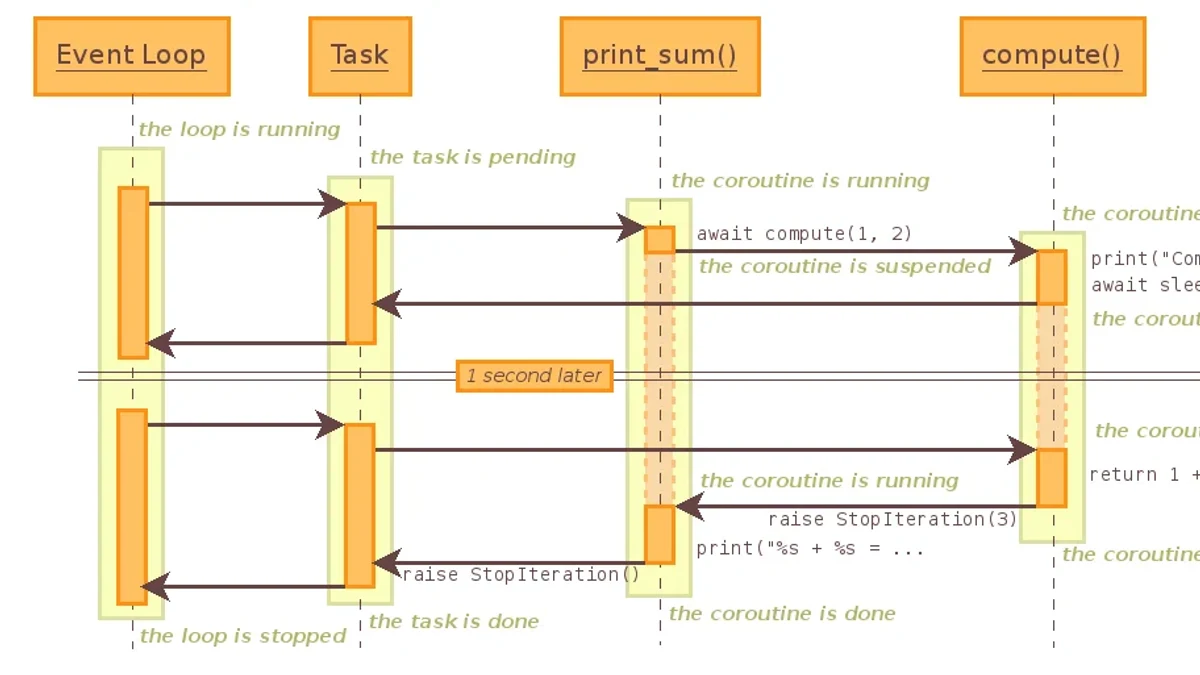
围绕数据库大版本升级场景,对比原地升级与逻辑迁移两种路径,从适用条件、实施操作、风险控制到升级后验证进行系统梳理,帮助读者选择更稳妥的升级方案。
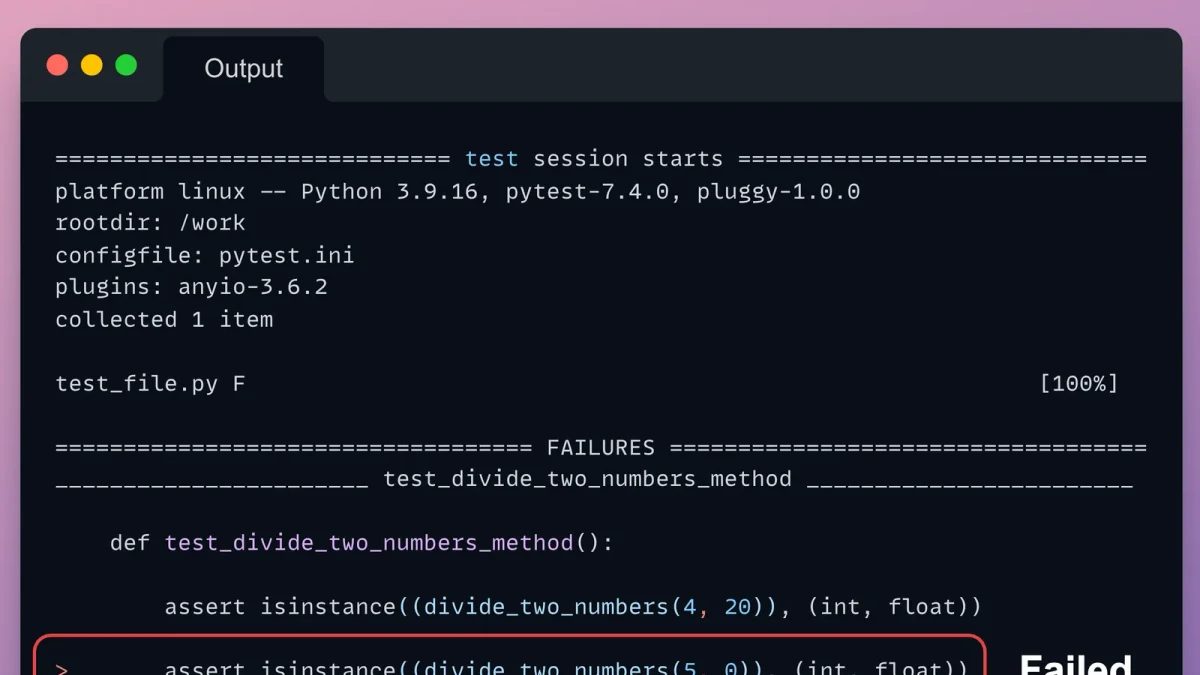
掌握pytest.raises的上下文检查方式,从基础异常断言、异常对象与消息校验,到参数化测试、异常类型选择及常见误区,建立可靠的Python异常测试方法。
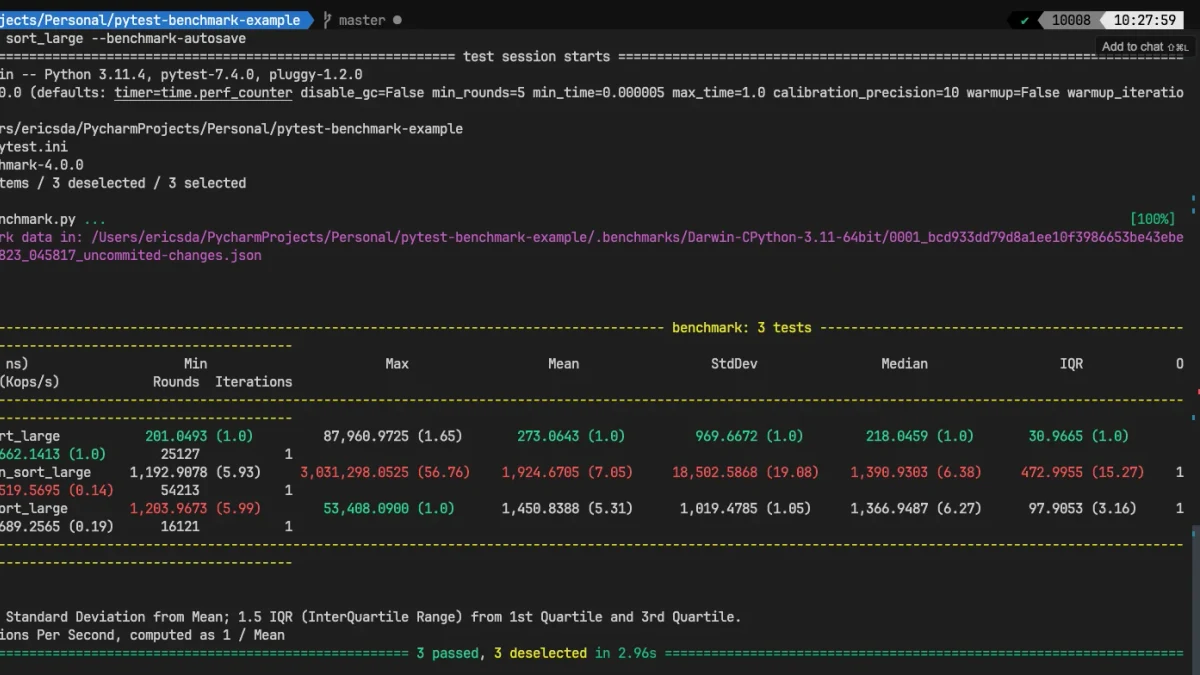
介绍如何使用pytest-benchmark为Python代码建立可重复的性能基准,通过基准测试、对比分析和结果验证定位性能差异,同时避免测试环境、数据规模和统计方式带来的误判。
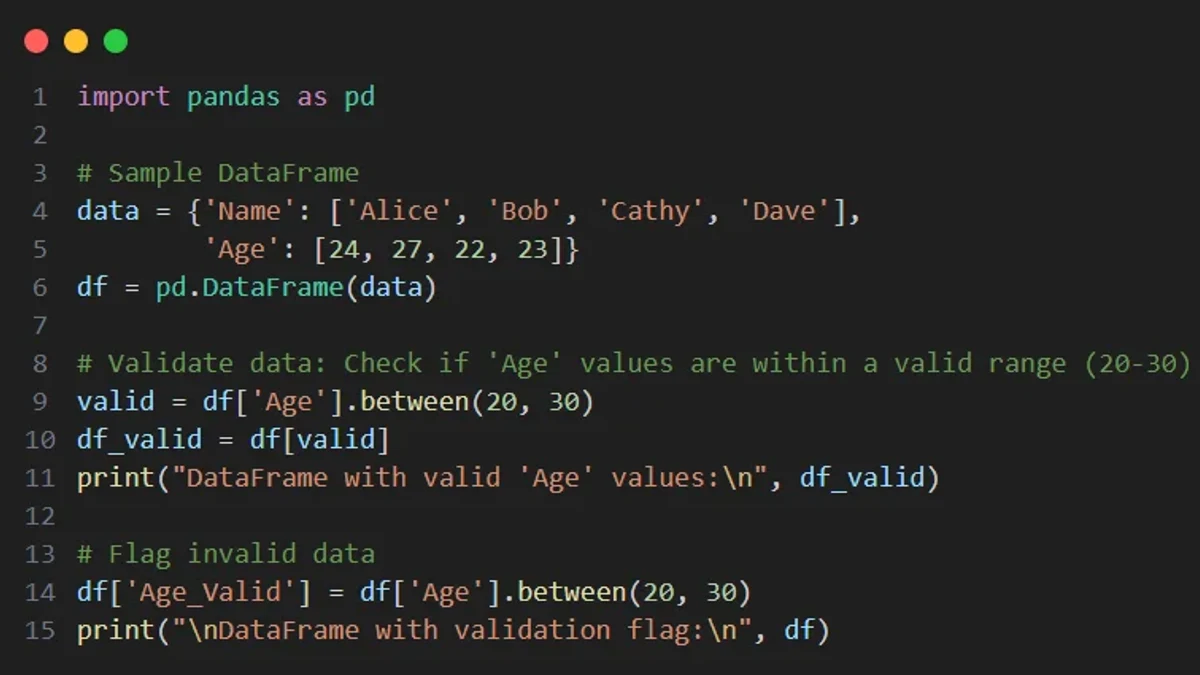
系统掌握使用Python与Pandas进行数据清洗的方法,从识别缺失值、选择合理的填补或删除策略,到检测异常值并验证清洗效果,避免因盲目处理导致数据偏差。
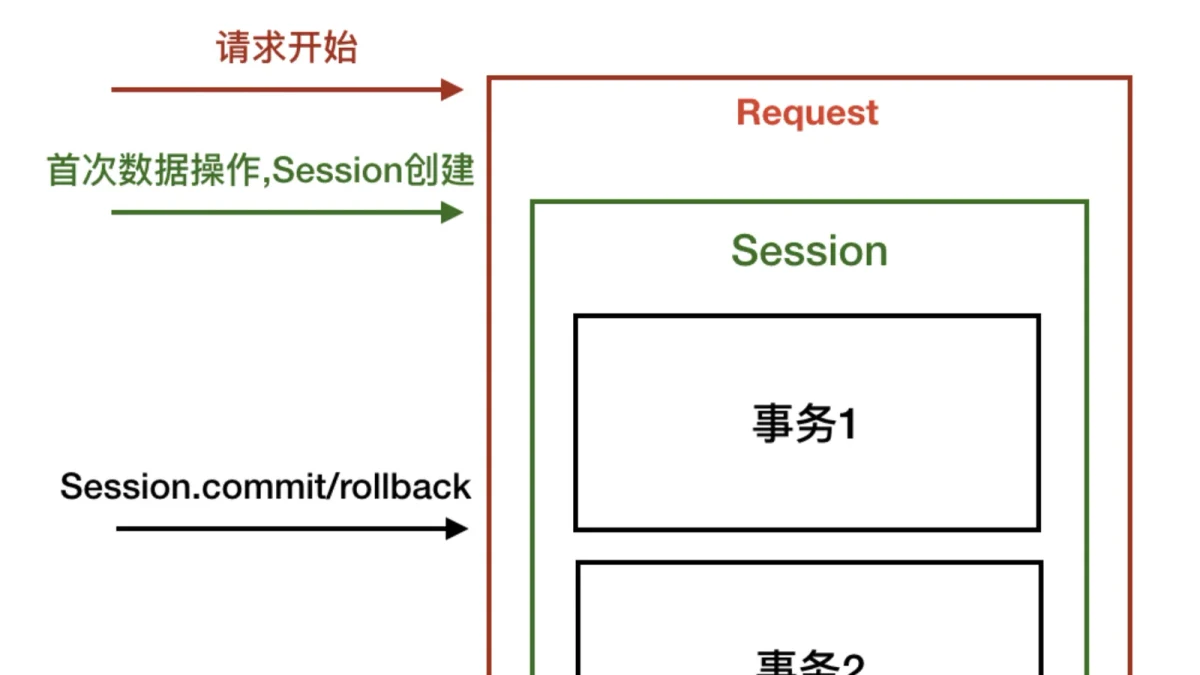
从Session生命周期、事务边界与提交回滚入手,掌握SQLAlchemy中数据库操作的正确会话管理方式,并通过验证与常见避坑建立稳定的事务处理习惯。
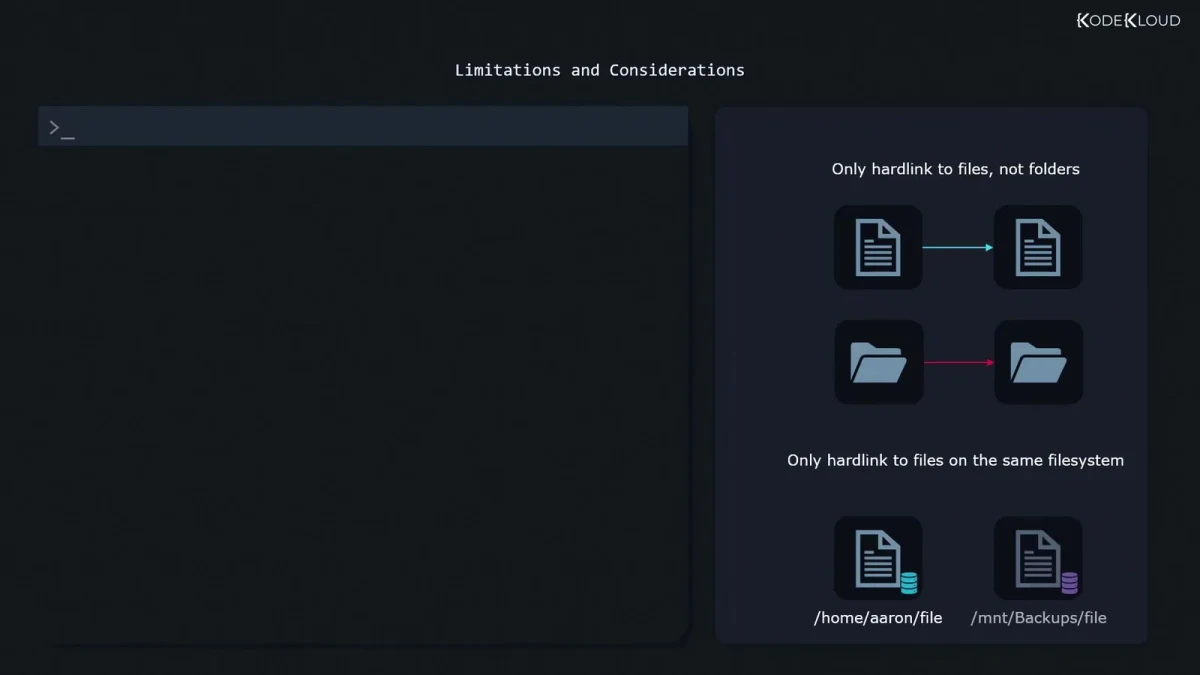
从inode与目录项的关系出发,掌握Linux软链接和硬链接的创建、查看、删除与行为差异,并通过实验验证链接对文件内容、inode和文件删除的影响,同时避开跨文件系统、目录硬链接等常见误区。
从查找原理、常用命令、实际性能测试和使用避坑四个方面,对比Linux中find与locate的效率差异,帮助读者根据文件数量、实时性和查询条件选择合适的工具。