

下载Python安装包时怎么验证文件完整性与安全性
详细介绍在从官网下载Python安装包后,如何通过SHA-256哈希值核对完整性,以及利用GPG数字签名和系统代码签名验证来源真实性与安全性的具体操作步骤与命令示例。
一、区分“完整性”与“安全性”的核心差异
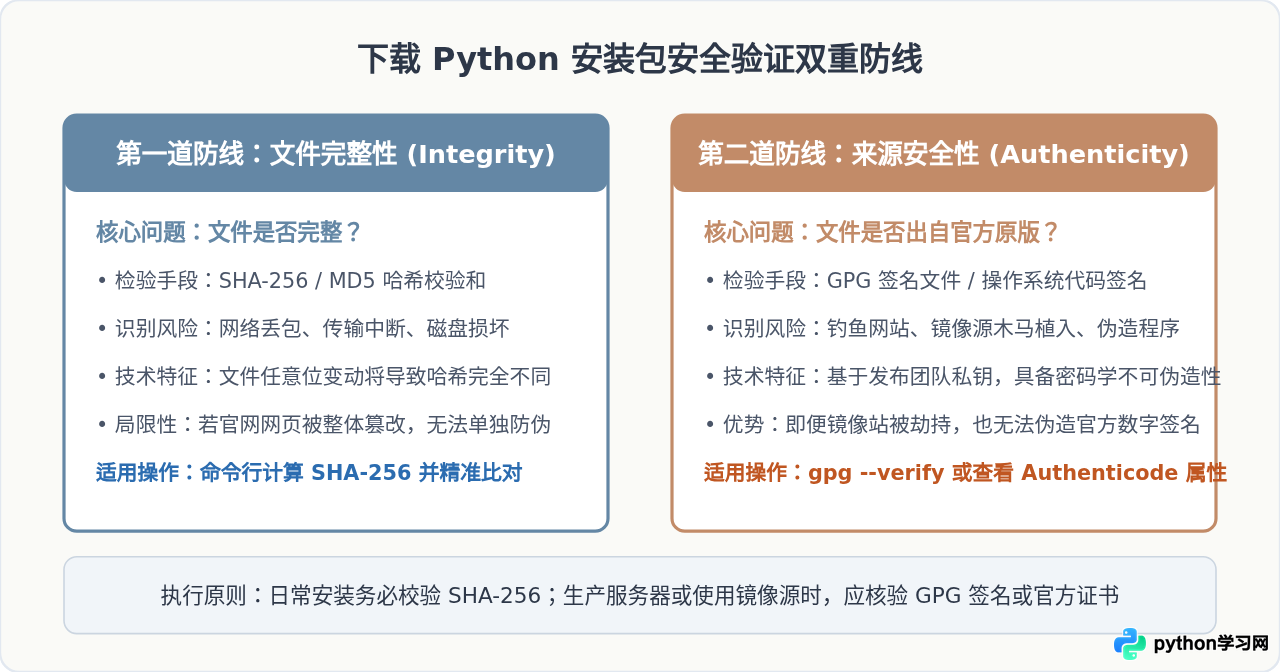
在实际下载与部署软件的过程中,很多用户容易将“校验哈希”与“保证安全”混为一谈。理解它们的分工是建立正确验证流程的前提:
- 完整性(Integrity)关注“文件是否被改动或缺损”: 通过 SHA-256 等哈希函数,可以把任意大小的文件压缩生成一串固定长度(64位十六进制字符)的摘要值。哈希函数具备雪崩效应,文件即使只有一个二进制位发生翻转,生成的哈希值也会完全不同。这能有效排查因网络抖动、下载软件分块组装错误或磁盘写入故障引起的文件损坏。
- 安全性与来源真实性(Authenticity)关注“文件是谁发布的”: 如果攻击者有能力篡改下载网页或在非官方渠道提供替换后的安装包,他们同样可以把网页上的 SHA-256 字符串同步替换为恶意安装包的哈希值。此时,单看哈希值完全匹配,但文件已经不再安全。要确认文件来自 Python 官方核心团队,必须依赖非对称加密体系——即 Python 发布经理持有的 OpenPGP 私钥签名,或经权威 CA 签发的微软 Authenticode / 苹果 Developer ID 代码签名。
二、验证完整性:计算并比对 SHA-256 哈希值
计算与比对哈希值是门槛最低且最推荐在每次下载后执行的步骤。操作分为三个具体动作:获取官方基准值、在本地计算安装包哈希值、进行字符核对。
1. 获取官方公布的基准哈希值
访问 Python 官方发布页面(https://www.python.org/downloads/),点击具体版本(例如 Python 3.12.x 或 3.11.x)进入其 Release 说明页。滑动至页面底部的 Files 表格,表格中清晰列出了每个平台安装包的文件名以及对应的 MD5 Checksum 与 SHA-256 Checksum。
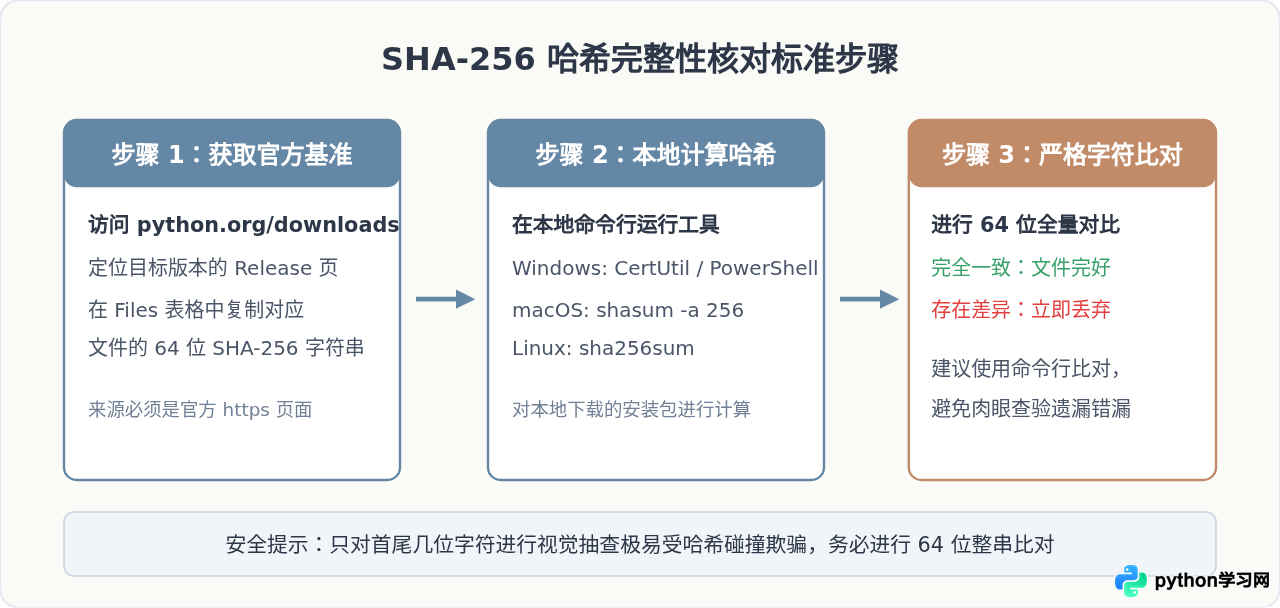
2. 各系统计算哈希值的命令与示例
(1) Windows 系统环境
在 Windows 中无需安装第三方软件,可直接使用内置的命令提示符(CMD)或 PowerShell:
方式 A:PowerShell(推荐)
# 打开 PowerShell 并执行 Get-FileHash
Get-FileHash -Algorithm SHA256 "C:\Users\Username\Downloads\python-3.12.2-amd64.exe"
输出示例:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          5B48B3067FE5136A5B4C3332D6E35F4C74DA5559858A9F6A44B5B4DCF5E97D45 C:\Users\Username\Downloads\python-3.12.2-amd64.exe
方式 B:命令提示符 CMD(CertUtil 工具)
certutil -hashfile "C:\Users\Username\Downloads\python-3.12.2-amd64.exe" SHA256输出示例:
SHA256 的 python-3.12.2-amd64.exe 哈希:
5b48b3067fe5136a5b4c3332d6e35f4c74da5559858a9f6a44b5b4dcf5e97d45
CertUtil: -hashfile 命令成功完成。肉眼对比长达 64 位的字符串不仅费力而且容易失误。可以将官网复制的哈希与计算结果直接做布尔判断:
(Get-FileHash "python-3.12.2-amd64.exe" -Algorithm SHA256).Hash -eq "5B48B3067FE5136A5B4C3332D6E35F4C74DA5559858A9F6A44B5B4DCF5E97D45"True,代表哈希绝对吻合;若返回 False,说明文件存在差异。
(2) macOS 系统环境
打开“终端”(Terminal),使用系统自带的 shasum 命令:
shasum -a 256 ~/Downloads/python-3.12.2-macos11.pkg输出示例:
9f9c7336d3eb81a4a1599577f80dd037740e53a55e2e428c03531bcfbb91ea83 /Users/username/Downloads/python-3.12.2-macos11.pkg(3) Linux / Unix 系统环境
在 Linux 终端中,使用 GNU coreutils 提供的标准工具 sha256sum:
sha256sum Python-3.12.2.tar.xz输出示例:
be2811a9681e0c0261f923033d4557d38376e54fb71224f4e723555f5dd0f90a Python-3.12.2.tar.xz
如果在当前目录下载了包含校验和的文件(如 checksums.txt),可以直接运行自动化检验:
sha256sum -c checksums.txt 2>&1 | grep OK三、验证安全性:使用 GPG 数字签名核验发布者身份
哈希校验只能确认文件与发布页上的字符串一致,但无法证明该字符串与文件的真实发布者。Python 官方为了防范中间人攻击、镜像污染和非法篡改,为每个发布的安装文件都提供了同名的 .asc 独立的 OpenPGP 签名文件。
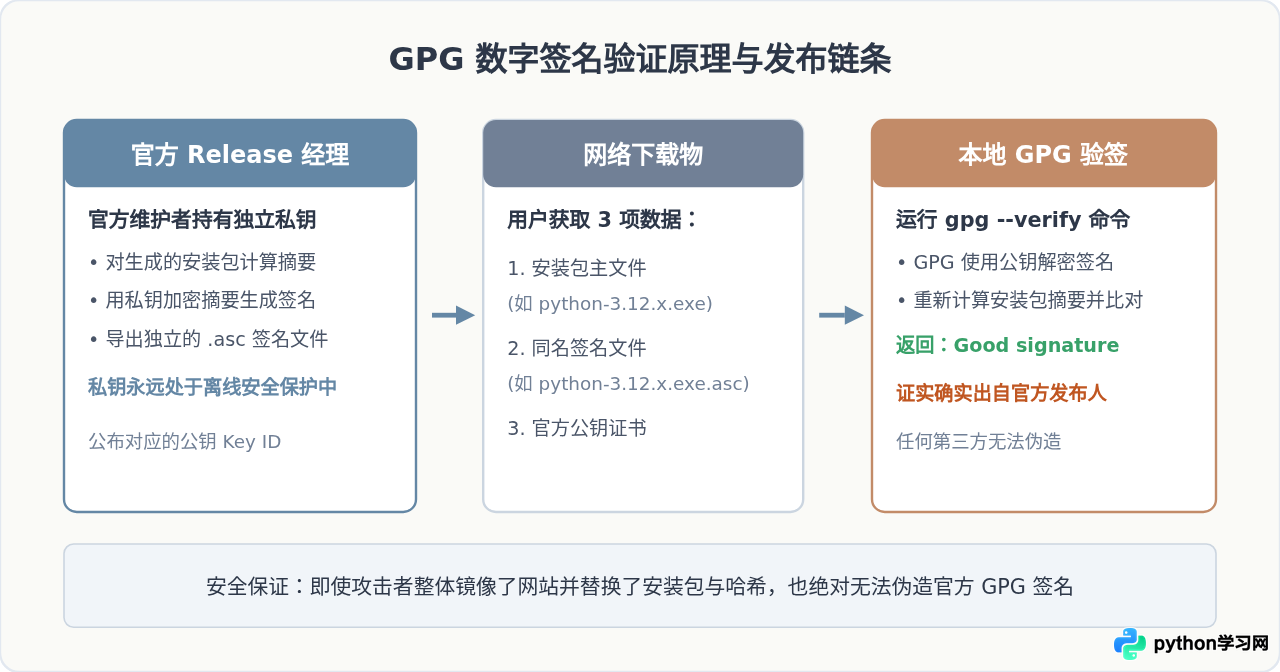
1. 获取 Python 官方发布经理的公钥
Python 官方在 https://www.python.org/downloads/ 页面明确说明了负责各版本发行的 Release Managers 及其公钥信息(例如 Thomas Wouters 负责 3.12/3.13、Pablo Galindo Salgado 负责 3.10/3.11、Łukasz Langa 负责 3.8/3.9、Ned Deily 负责 3.6/3.7)。
你可以直接通过公钥服务器拉取官方发布者的公钥(以负责 3.12 的 Thomas Wouters 为例,Key ID 可以在官网说明中查到):
# 从标准公钥服务器拉取指定 Key ID 的公钥
gpg --keyserver hkps://keyserver.ubuntu.com --recv-keys A035C8C19219BA821ECEA86B64E628F8D684696D
2. 下载安装包与对应的 .asc 签名文件
在官网 Files 表格中,每个下载项旁边都有一个 GPG 链接。右键另存为,将 .asc 签名文件下载到与安装包相同的本地目录下。
例如目录下有两个对应文件:
python-3.12.2-amd64.exepython-3.12.2-amd64.exe.asc
3. 执行 GPG 验证命令
在文件所在目录下执行 gpg --verify:
gpg --verify python-3.12.2-amd64.exe.asc python-3.12.2-amd64.exe验证成功的输出示例:
gpg: Signature made 02/06/24 21:30:15 UTC
gpg:                using RSA key A035C8C19219BA821ECEA86B64E628F8D684696D
gpg: Good signature from "Thomas Wouters <thomas@python.org>" [unknown]
Primary key fingerprint: A035 C8C1 9219 BA82 1ECE A86B 64E6 28F8 D684 696D在看到
Good signature(完好的签名)之后,GPG 通常会紧接着提示一条警告:WARNING: This key is not certified with a trusted signature! There is no indication that the signature belongs to the owner.这并不是错误。 这只表示你的本地 GPG 信任网络(Web of Trust)中,还没有你亲自签发过信任关系的密钥为该公钥背书。只要指纹(Fingerprint)与官网公布的官方发布经理指纹完全一致,即可确认为真实安全文件。
四、操作系统的集成式代码签名验证(便捷免安装)
如果你在 Windows 或 macOS 环境下未安装 GPG 工具,可以直接使用操作系统原生集成的代码签名机制核实安全性。
1. Windows 系统的 Authenticode 数字签名检查
官方提供的 Windows 离线安装包(.exe)均已由 Python 软件基金会进行过数字签名。验证方式如下:
- 在 Windows 资源管理器中右键点击下载的
python-x.y.z-amd64.exe文件,选择 属性。 - 在弹出的对话框顶部切换到 数字签名(Digital Signatures)选项卡。
- 在签名列表中查看签名人名称,官方原版应清晰标注为 Python Software Foundation。
- 选中该项并点击 详细信息,系统会提示
此数字签名正常 (This digital signature is OK)。
2. macOS 系统的 Gatekeeper 与 codesign 检查
macOS 的 .pkg 安装包具有 Apple Developer ID 签名并经过官方公证(Notarized)。除了系统双击时的内置安全检测外,还可以在终端中通过 pkgutil 或 spctl 命令进行精准核实:
# 检查 pkg 安装包的证书签名链
pkgutil --check-signature ~/Downloads/python-3.12.2-macos11.pkg
输出示例:
Package "python-3.12.2-macos11.pkg":
   Status: signed by a developer certificate issued by Apple for distribution
   Signed with a trusted timestamp on: 2024-02-06 21:18:42 +0000
   1. Developer ID Installer: Python Software Foundation (B2AUKN7VN2)
   2. Developer ID Certification Authority
   3. Apple Root CA
看到 Developer ID Installer: Python Software Foundation 且证书状态正常,说明文件确由官方构建并签发,具备完全的安全背书。
五、全平台验证方案对比与安全检查清单
根据不同的系统环境与安全级别要求,可参考下表的方案组合及自检清单开展验证:
| 操作系统平台 | 完整性验证工具 (Hash) | 来源安全性验证工具 (签名/证书) | 适用环境与推荐级别 |
|---|---|---|---|
| Windows (.exe) | PowerShell Get-FileHash 或 CMD CertUtil |
文件属性中的 数字签名 (Authenticode) | 日常开发必备,操作极其直观 (★★★★★) |
| macOS (.pkg) | 终端命令 shasum -a 256 |
pkgutil --check-signature 或系统 Gatekeeper |
开箱即用,系统原生安全审计 (★★★★★) |
| Linux / 源码 (.tar.xz) | 终端命令 sha256sum |
命令行工具 gpg --verify 与官方公钥 |
生产服务器部署与合规审查首选 (★★★★★) |
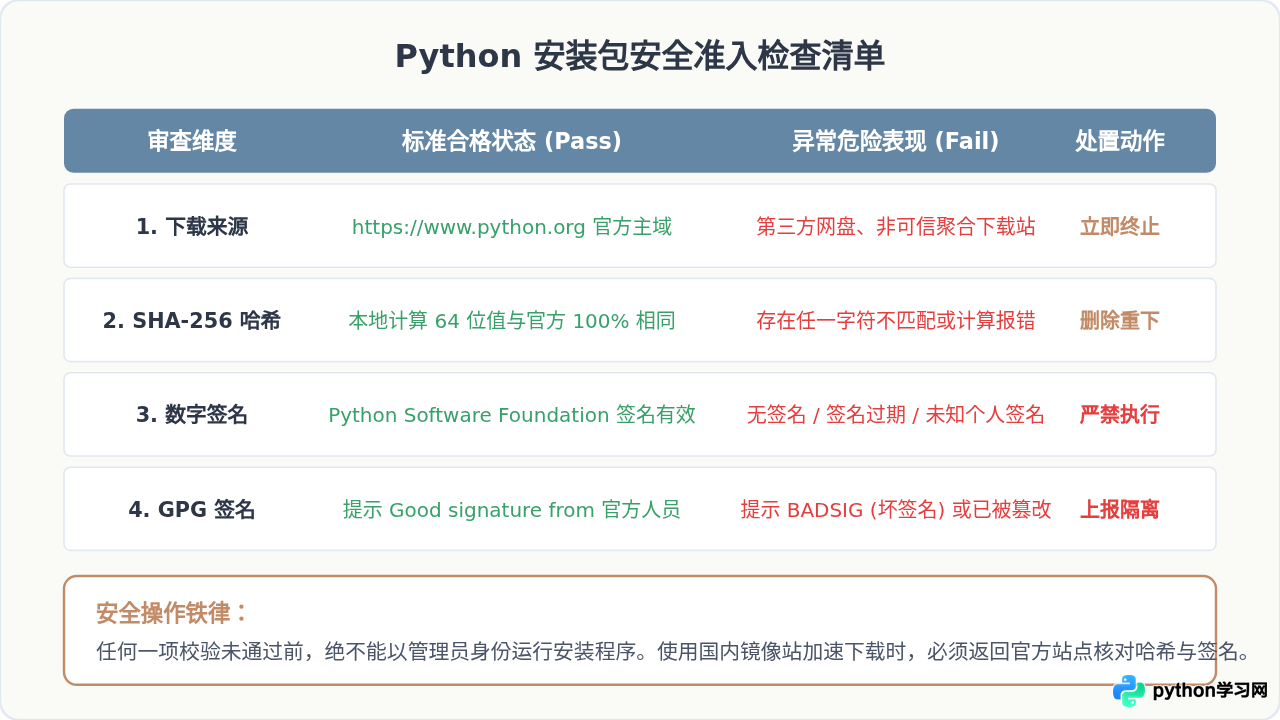
六、常见疑难问题排查
1. 如果计算出的哈希值不一致,最可能的原因是什么?
排在第一位的原因是网络下载不完整。大文件下载过程中如果遇到网络拥堵或被下载器提前截断,文件体积可能只相差几个字节,肉眼难以察觉但哈希值会完全改变。此时应彻底删除该文件,清除浏览器缓存或更换网络重试。如果重试多次哈希依然与官网不符,说明网络链路中存在透明代理劫持,请立即停止下载并排查网络环境。
2. 使用国内高校或云厂商镜像站下载,如何保证安全?
国内镜像源(如清华源、阿里源、华为源等)在同步官方文件时能大幅提高国内下载速率。但无论从何处下载安装包,千万不要直接信任镜像站页面自建的哈希列表。正确的做法是:在镜像站下载 .exe 或 .tar.xz 安装包后,打开 Python 官网原站(python.org),用官网公布的基准 SHA-256 或官方 GPG 密钥来核对从镜像站下载的文件。只要官方哈希或 GPG 签名匹配无误,该文件就是绝对安全的官方原版。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









