

在线运行Python代码安全吗?隐私风险与功能局限分析
深入分析在线运行Python代码的底层实现机制、数据隐私风险与功能局限,提供实操性强的脱敏防护步骤与环境选型策略。
在线运行 Python 代码在验证基础语法、做轻量算法练习和共享代码片段时具备极佳的便利性,但其安全性取决于底层的沙箱隔离机制与用户所处理的数据类型。如果直接在公共在线工具中粘贴含有真实密钥、用户数据或商业算法的代码,将产生不可逆的隐私泄露风险;同时,平台设定的网络阻断、内存上限和无状态生命周期,也使其无法承载完整的工程化任务。
一、底层机制:云端沙箱与浏览器端Wasm的双重架构
判断在线运行环境是否安全,首先需要了解平台的计算发生在哪里。目前主流的在线 Python 运行环境主要分为两类:基于远程服务器的容器化沙箱,以及基于浏览器端 WebAssembly 的本地执行引擎。两者的安全边界与数据暴露路径有着本质区别。
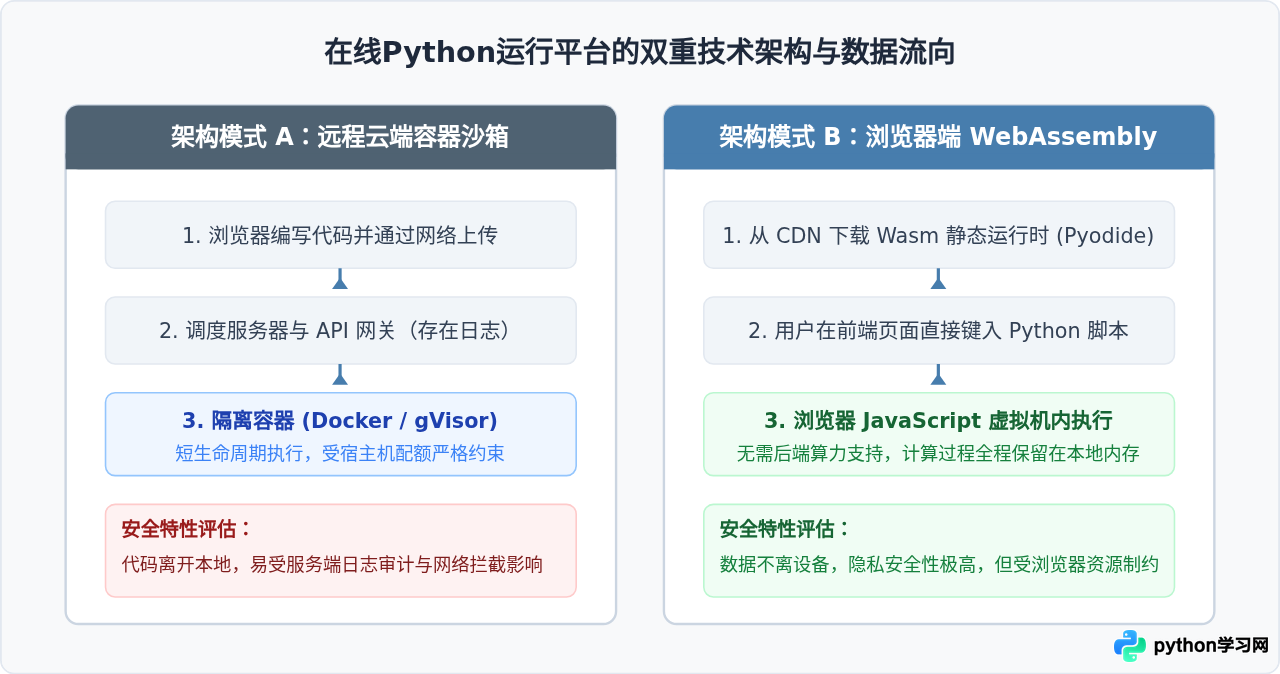
在远程云端容器模式下,用户点击“运行”时,代码会通过 HTTPS POST 请求发送到平台后端。后端调度器在几百毫秒内唤醒一个轻量容器或 MicroVM(如 Firecracker、gVisor),在受控环境里执行代码并将控制台输出重定向返回。这意味着用户的代码必然离开本地终端,并在第三方服务器的内存中停留。
在浏览器端 Wasm 模式下(例如基于 Pyodide 的平台),Python 解释器本身已被编译为 WebAssembly 字节码并在本地浏览器中运行。代码执行完全由本地 CPU 与内存承担,没有代码上传过程。不过,受浏览器沙箱限制,这类环境通常不支持多线程深度优化,也不允许直接建立原始 TCP 连接。
二、核心隐患:代码隐私泄露与平台共享风险
对于大部分面向公众开放的免费在线工具,服务协议中往往包含匿名日志收集与请求追踪条款。若忽视这一点,容易在以下几个方面产生安全事故:
- 硬编码敏感凭证泄露:许多开发者在测试 API 交互时,习惯性将
API_KEY = "sk-..."或数据库连接串直接写入脚本。这些信息一旦上传,会被服务端的请求日志、WAF 流量监控甚至第三方分析 SDK 捕获。 - 代码分享链接的公网索引:主流平台(如 Replit、Pastebin 类工具)通常默认或一键提供“分享链接”。若无意中将私有代码设为公开,搜索引擎蜘蛛会快速抓取,导致敏感逻辑暴露在公网。
- 多租户隔离逃逸风险:公有云沙箱虽然有 Linux cgroups、seccomp 及命名空间隔离,但低成本平台若未能及时跟进内核漏洞补丁,极端情况下可能存在同宿主机相邻容器的信息泄露风险。
三、功能局限:无法逾越的沙箱安全墙
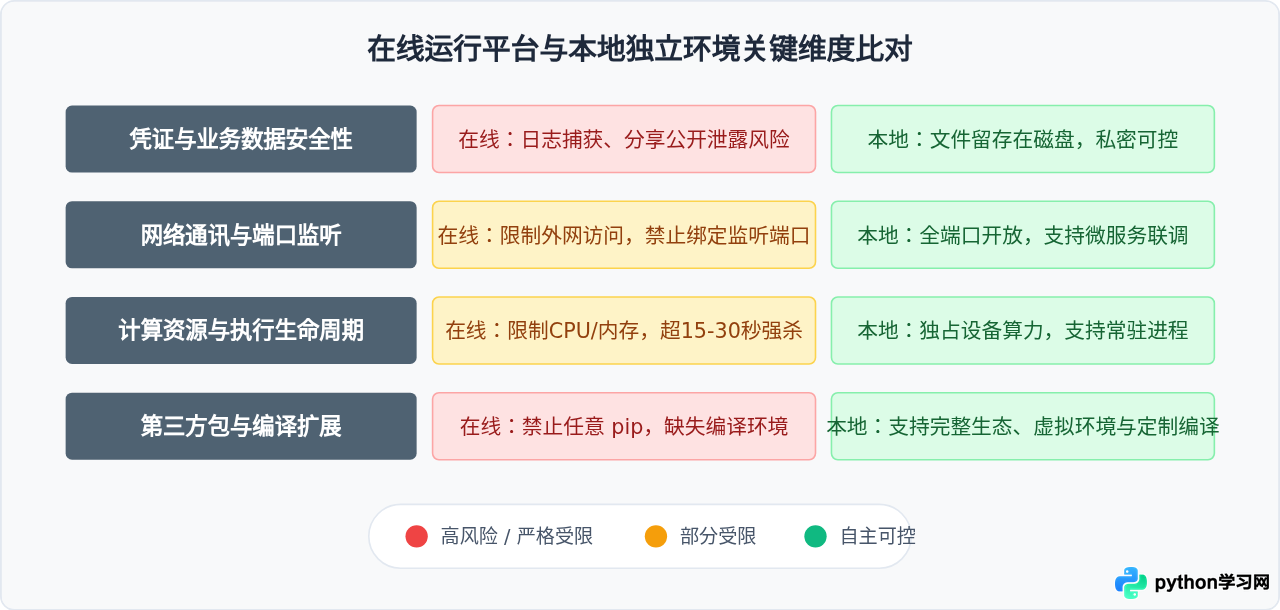
为了防止恶意用户将在线平台变成攻击跳板或挖矿集群,平台方会对执行环境进行严苛的限制。这些限制是平台维持安全运作的必要手段,但也直接构成了其功能局限:
1. 系统调用与网络 I/O 拦截
大多数在线环境通过 Linux seccomp 过滤规则禁用了大量敏感系统调用,如 fork 炸弹防御、直接挂载文件系统等。同时,平台会封锁入站流量并限制出站目标端口,导致无法进行 Flask/FastAPI 本地调试,也不能调用自定义内网服务的 RPC 接口。
2. 临时文件系统与无状态存储
容器实例在单次执行完毕后会立刻销毁,其挂载的 /tmp 目录也会被清空。如果脚本涉及大文件读写、SQLite 数据库持久化或者分步训练模型,下一次运行必须从头开始,无法保留中间状态。
3. 严格的算力配额与超时强杀
在线解释器通常将单次运行时间硬性限制在 15 秒至 60 秒之间,内存限制在 256MB 至 1GB 之间。一旦脚本触发高耗时循环或占用大数组,守护进程会直接发送 SIGKILL 信号强行终止进程,并抛出 MemoryError 或 Timeout Killed 提示。
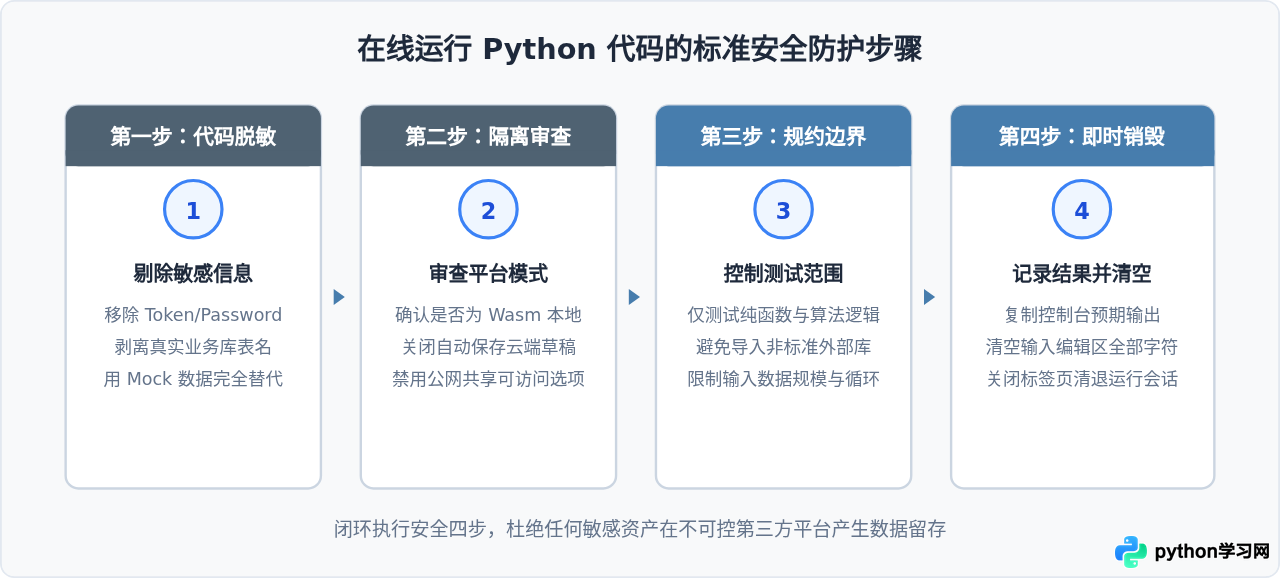
四、规避风险:在公共平台安全测试代码的四步操作法
当需要临时借助在线平台排查算法或验证语言特性时,执行严格的脱敏与隔离流程是确保隐私安全的核心前提。
示例:如何在测试前安全地构造 Mock 数据
假设需要验证一个处理用户订单折扣的复杂函数,千万不要直接将带有真实客户姓名和手机号的数据集合上传。应使用完全虚拟的占位数据进行结构对齐:
# 错误做法:直接携带生产敏感信息测试
# customer_data = {"name": "张三", "id_card": "1101011990...", "phone": "1380000..."}

# 正确做法:使用纯结构化 Mock 数据测试函数逻辑
def calculate_discount(order_amount, is_vip):
    if is_vip and order_amount >= 100:
        return order_amount * 0.85
    return order_amount

mock_orders = [
    {"mock_id": "test_001", "amount": 120.0, "vip": True},
    {"mock_id": "test_002", "amount": 80.0, "vip": False}
]

for order in mock_orders:
    final_price = calculate_discount(order["amount"], order["vip"])
    print(f"ID: {order['mock_id']}, Final: {final_price}")
五、场景决策与替代方案总结
在线工具并非洪水猛兽,核心在于建立清晰的使用边界。以下决策表列出了日常开发中适合与禁止使用在线环境的场景,并给出了高安全要求场景下的本地替代路径:
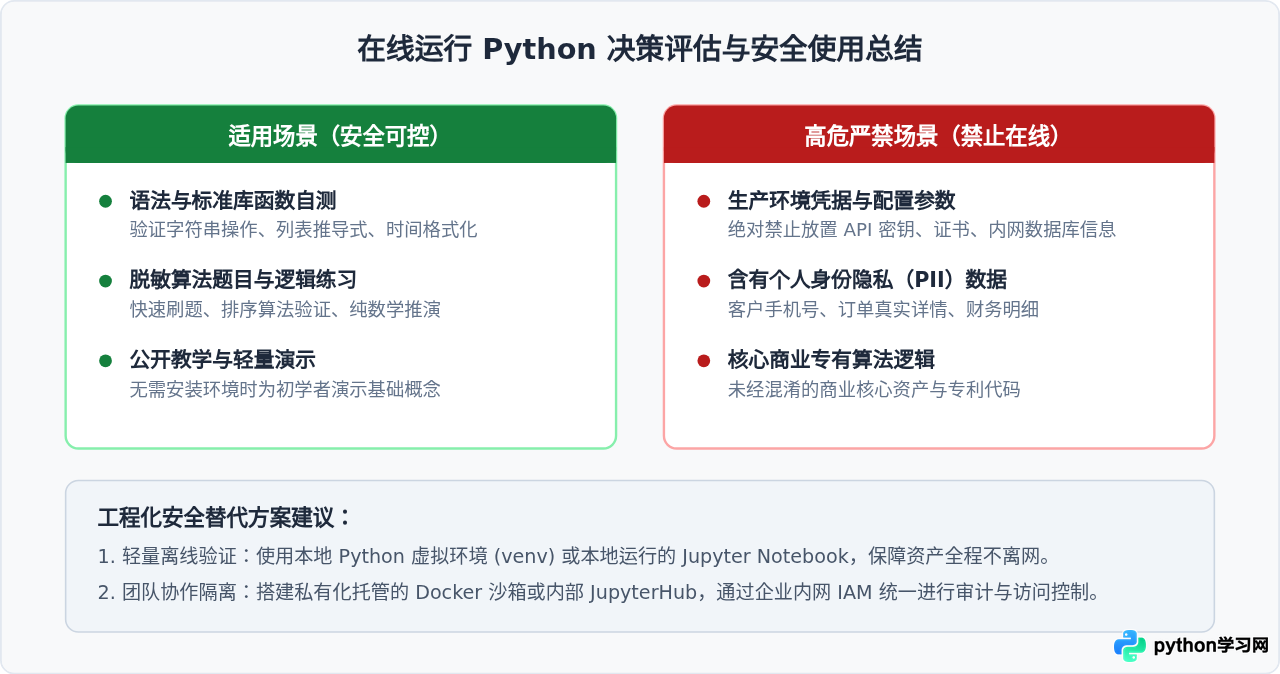
综上所述,在线运行 Python 代码本身并不等同于“危险”,但它的安全性完全依赖于使用者的风险意识。在享受免配置便利的同时,牢记“无凭据、无隐私、无敏感业务”的防护准则,方能兼顾灵活性与资产安全。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









