

Linux(Ubuntu/CentOS)安装Python及多版本共存管理方法
在 Linux 服务器与开发机上,安装新版本 Python 并保持多版本平稳共存的核心原则只有一条:绝对不要直接覆盖或篡改系统自带的 Python 解析器。本文将分别针对 Ubuntu 与 CentOS 两大主流发行版,完整介绍底层依赖准备、源码安全编译(altinstall 机制)、多版本管理利器 pyenv 的部署方式,以及项目级虚拟隔离的最佳落地实践。
一、为什么不能动系统默认 Python:核心隔离机制
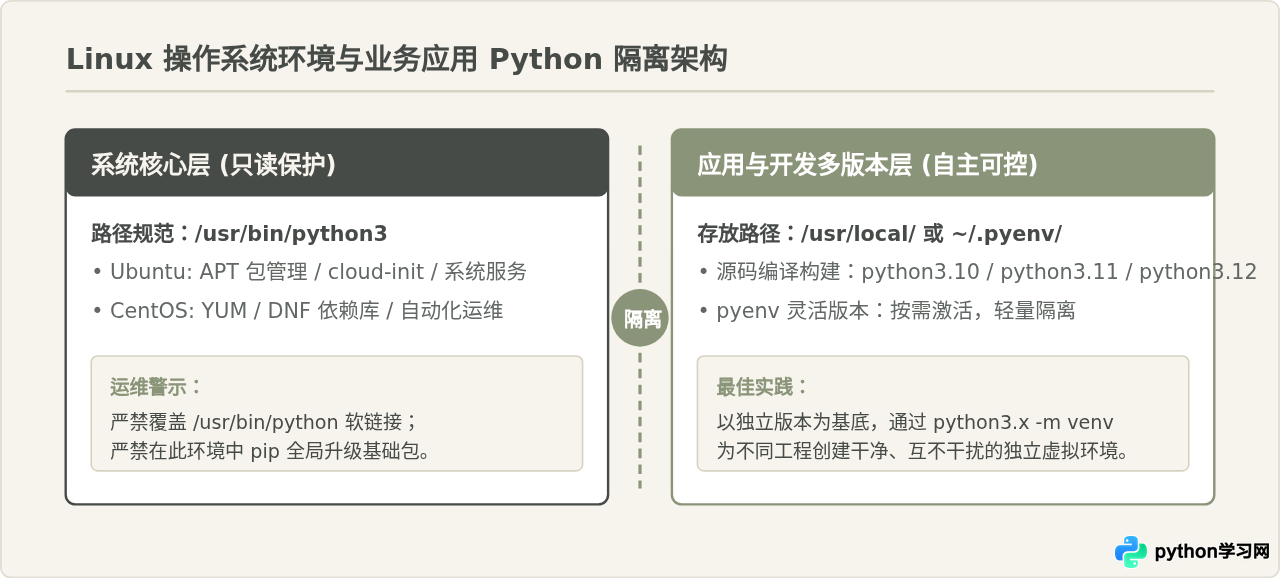
很多初学者在需要使用高版本 Python 时,习惯直接通过软链接将 /usr/bin/python 或 /usr/bin/python3 强行指向新安装的 Python 解释器。这种做法在 Linux 系统中极度危险。
在 Ubuntu 体系中,系统的包管理前端(如 apt、software-properties-common)、网络配置脚本以及各类系统后台守护组件均硬编码绑定了特定的系统 Python 版本(例如 Ubuntu 22.04 深度绑定 Python 3.10)。在 CentOS 7 或 CentOS 8/Stream 体系中,核心系统管理工具 yum、dnf 与 cloud-init 更是直接依赖系统内置的 Python 库。一旦强行替换默认软链接或覆盖安装,会导致 apt-get 或 yum 直接抛出语法错误或模块缺失异常,甚至导致系统无法正常更新与维护。
因此,多版本共存的第一铁律是:系统归系统,应用归应用。新版本的 Python 必须安装在独立的路径树中(如 /usr/local/ 或用户家目录),并通过明确的版本号二进制命令或虚拟环境进行调用。
二、底层依赖编译环境准备(Ubuntu 与 CentOS)
无论是直接下载官方源码手动编译,还是通过自动化工具 pyenv 进行管理,Linux 下安装新版本 Python 通常都涉及本地源码编译。Python 包含大量的 C 扩展模块(例如处理加密连接的 ssl、压缩解压的 zlib、动态库调用的 ffi 以及交互式终端的 readline)。如果在编译前缺少对应的系统头文件,编译出来的 Python 将丢失关键核心库,导致后续执行 pip install 时报 pip is configured with locations that require TLS/SSL 严重错误。
1. Ubuntu / Debian 系统依赖配置
在 Ubuntu 20.04 / 22.04 / 24.04 上,先刷新 APT 缓存,然后安装 build-essential 及相关头文件:
sudo apt update
sudo apt install -y build-essential libssl-dev zlib1g-dev \
    libbz2-dev libreadline-dev libsqlite3-dev wget curl llvm \
    libncursesw5-dev xz-utils tk-dev libxml2-dev libxmlsec1-dev \
    libffi-dev liblzma-dev
2. CentOS / RHEL 系统依赖配置
在 CentOS 7 / 8 / Stream 或 Rocky Linux / AlmaLinux 上,需要安装开发工具包组及对应 -devel 依赖包。对于 CentOS 7,系统自带的 OpenSSL 1.0.2 版本过旧(Python 3.10+ 要求 OpenSSL 1.1.1 及以上),安装前需特别注意:
# CentOS 7 / 8 通用开发依赖
sudo yum groupinstall -y "Development Tools"
sudo yum install -y zlib-devel bzip2-devel bzip2-devel openssl-devel \
    ncurses-devel sqlite-devel readline-devel tk-devel gdbm-devel \
    db4-devel libpcap-devel xz-devel libffi-devel wget
示例说明
若在 CentOS 7 上编译 Python 3.10 或更高版本,建议额外通过 EPEL 源安装 openssl11-devel,并在编译配置中显式指定 --with-openssl 路径。
三、方案一:源码编译与 altinstall 安全安装(适合生产服务器)
在没有外网访问权限、追求绝对纯净、或需要在多台服务器上以标准化方式部署统一环境时,直接从 Python 官方镜像下载源码编译是业界最稳固的方案。
1. 获取源码并解压
以安装 Python 3.11.9 为例(读者可根据实际需求替换为所需的小版本号):
cd /tmp
wget https://www.python.org/ftp/python/3.11.9/Python-3.11.9.tgz
tar -xf Python-3.11.9.tgz
cd Python-3.11.9
2. 配置与优化参数
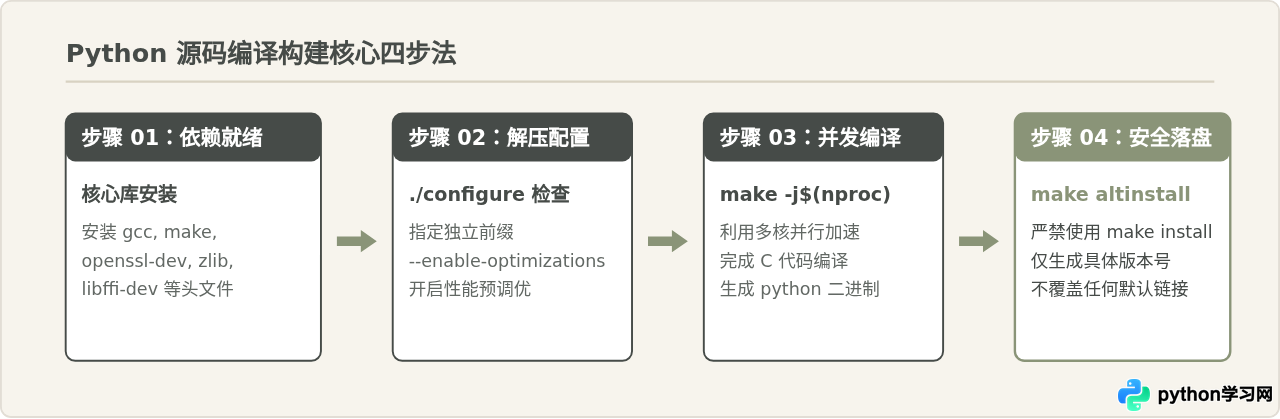
执行配置脚本时,通过 --enable-optimizations 开启 PGO(Profile Guided Optimization)和 LTO 编译优化,这会使编译后的解释器性能提升约 10%-20%:
./configure --enable-optimizations3. 执行编译与安全安装
关键要点:执行安装时必须使用 altinstall,决不可使用 make install。
传统的 make install 会自动创建名为 python3 和 pip3 的符号链接,如果系统的 PATH 中 /usr/local/bin 优先于 /usr/bin,便会直接抢占系统默认解释器。而 make altinstall 只会生成带具体版本后缀的可执行文件 python3.11 与 pip3.11,完全规避冲突。
# 获取当前机器 CPU 核心数进行多线程编译,随后执行 altinstall
make -j$(nproc)
sudo make altinstall
4. 验证安装结果与关键模块
安装完成后,检查可执行文件位置与版本,并即时验证核心 C 模块是否正常内置:
# 查看版本与位置
/usr/local/bin/python3.11 --version
which python3.11

# 验证关键模块(如果无报错退出则表示依赖编译完全正常)
python3.11 -c "import ssl, sqlite3, zlib, bz2, lzma; print('Core modules check passed!')"/usr/local/bin/python3.11
Core modules check passed!
四、方案二:基于 pyenv 的多版本自由切换(适合开发与测试环境)
如果是在日常开发机器、CI/CD 节点或测试机上,需要频繁在 Python 3.8、3.9、3.10、3.11、3.12 之间来回切换,手动源码编译与维护路径会显得繁琐。此时 pyenv 是最理想的多版本管理工具。
1. pyenv 的核心机制:Shims(垫片)
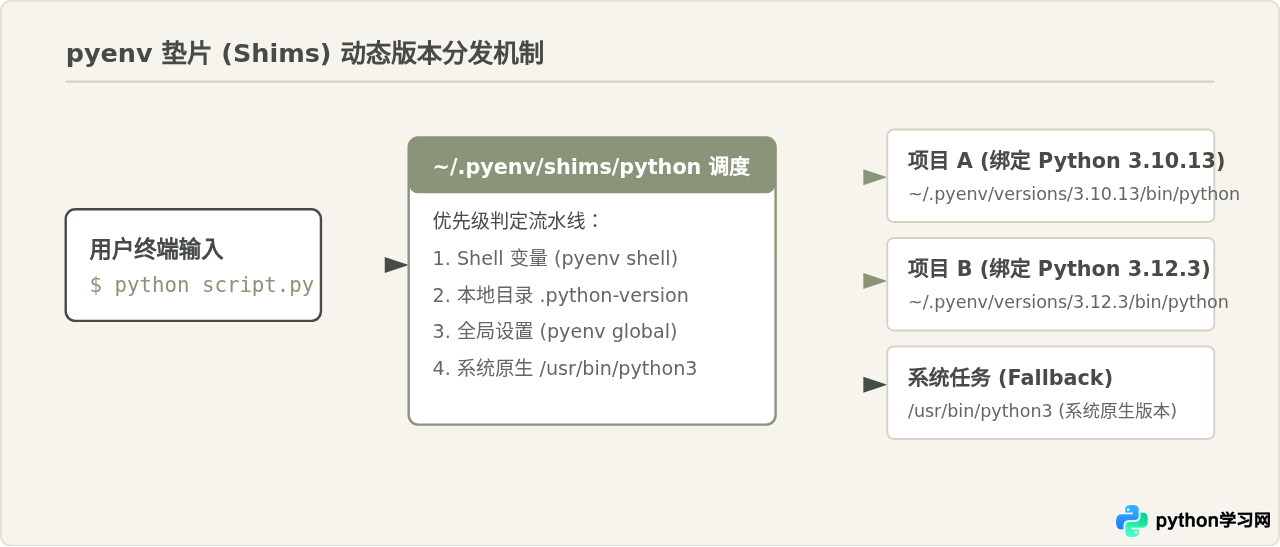
pyenv 不修改任何系统自带文件,它通过在用户的 PATH 环境变量最前端注入一个垫片目录(~/.pyenv/shims)。当用户在终端输入 python 时,实际上执行的是 pyenv 垫片脚本,垫片会依次检查:
- 当前 Shell 环境变量
PYENV_VERSION - 当前目录及上级目录中的
.python-version文件(局部生效) - 用户全局配置文件
~/.pyenv/version(全局生效) - 如果均未指定,则直接透传回系统原生
/usr/bin/python3
2. pyenv 的一键安装与环境变量配置
官方提供了极其便捷的安装脚本(本质是将仓库克隆到用户家目录的 ~/.pyenv 下):
curl https://pyenv.run | bash安装完成后,需将 pyenv 的环境变量写入 Shell 配置文件。根据当前使用的终端 Shell(如 Bash 或 Zsh),将以下代码追加到 ~/.bashrc 或 ~/.zshrc 中:
# pyenv 配置
export PYENV_ROOT="$HOME/.pyenv"
[[ -d $PYENV_ROOT/bin ]] && export PATH="$PYENV_ROOT/bin:$PATH"
eval "$(pyenv init -)"
执行 source ~/.bashrc 使配置立刻在当前终端生效。
3. pyenv 常用管理指令
掌握以下几条核心命令即可从容管理数十个 Python 版本:
# 1. 查看可安装的所有 Python 版本列表
pyenv install --list | grep "^  3\."

# 2. 安装指定版本(后台会自动调用当前系统的依赖编译安装)
pyenv install 3.10.14
pyenv install 3.12.3

# 3. 查看当前系统已安装的所有版本
pyenv versions

# 4. 设置全局版本(只影响当前普通用户,不影响 root 与系统守护进程)
pyenv global 3.12.3

# 5. 针对某个项目目录设置局部版本(只在该目录及其子目录生效)
cd /path/to/my_project
pyenv local 3.10.14
python --version   # 此时自动切换为 3.10.14
五、两种主流管理方案的选型对比
选择“源码 altinstall”还是“pyenv”,应根据实际生产与开发场景决定:
| 对比维度 | 源码编译 altinstall | pyenv 版本管理 |
|---|---|---|
| 适用场景 | 生产服务器、Docker 镜像构建、无外网隔离机 | 日常开发机、测试机、多版本兼容性验证环境 |
| 安装权限 | 需要 sudo / root 权限写入 /usr/local |
仅需普通用户权限,安装于 $HOME/.pyenv |
| 系统影响 | 完全独立生成 python3.x,对系统 0 干扰 |
通过垫片接管当前用户的 python 命令 |
| 多版本切换 | 需手动输入完整路径或 python3.x 显式调用 |
支持 pyenv local 随目录自动静默切换 |
| 维护复杂度 | 卸载需手动删除 /usr/local 下的相关二进制和库 |
一条 pyenv uninstall 3.x.x 即可彻底删除 |
六、终极隔离守则:结合 venv 构建项目级虚拟环境
无论是通过源码安装在 /usr/local/bin/python3.11,还是通过 pyenv 安装在 ~/.pyenv/versions/3.11.9,它们都属于“底层解释器”。在实际开发与部署中,决不能直接使用 pip install 往这些解释器本身的全局 site-packages 里无节制塞入第三方包。
不同项目可能依赖同一第三方包的不同版本(例如 Django 3.2 与 Django 4.2)。正确的做法是:使用目标解释器的 venv 模块,为每个工程创建独立的虚拟环境。
1. 基于指定版本创建 venv
# 场景 A:使用源码编译出的独立版本创建虚拟环境
/usr/local/bin/python3.11 -m venv /opt/envs/project_a_env

# 场景 B:使用 pyenv 指定版本创建虚拟环境
~/.pyenv/versions/3.10.14/bin/python -m venv ~/envs/project_b_env
2. 激活与安全使用
# 激活虚拟环境
source /opt/envs/project_a_env/bin/activate

# 此时控制台前缀会显示 (project_a_env)
# 内部的 python 与 pip 已完全指向该独立沙箱
which python
pip install requests flask

# 退出虚拟环境
deactivate/opt/envs/project_a_env/bin/python
(project_a_env) user@host:~$ which pip
/opt/envs/project_a_env/bin/pip
七、常见排查与避坑指南
如果在安装第三方库时遭遇 SSL: CERTIFICATE_VERIFY_FAILED 或 No module named '_ssl',说明在执行 ./configure 时没有正确检测到系统的 OpenSSL 开发包。在 Ubuntu 下请确保已安装 libssl-dev;在 CentOS 下请确保已安装 openssl-devel(若为 CentOS 7 编译 Python 3.10+,需安装 openssl11-devel 并配置 --with-openssl=/usr/include/openssl11)。修复依赖后必须重新执行 make && make altinstall。
若前期已经不小心修改了默认软链接导致系统包管理报错,切勿慌乱重新格式化。在 Ubuntu 上,系统默认的 python3 实际上指向的是带具体版本号的文件(如 /usr/bin/python3.10)。只需执行:
sudo ln -sf /usr/bin/python3.10 /usr/bin/python3在 CentOS 7 上,/usr/bin/python 默认必须是 Python 2.7。只需通过软链接将其恢复指向 /usr/bin/python2.7,yum 即可立即恢复工作。
在编写 /etc/systemd/system/myapp.service 开机自启服务时,由于 systemd 默认不会加载用户的 .bashrc 环境变量,直接配置 ExecStart=python app.py 会导致找不到解释器或调用到系统底层错误版本。必须显式写出虚拟环境中的完整绝对路径,例如:
ExecStart=/opt/envs/project_a_env/bin/python /var/www/myapp/main.py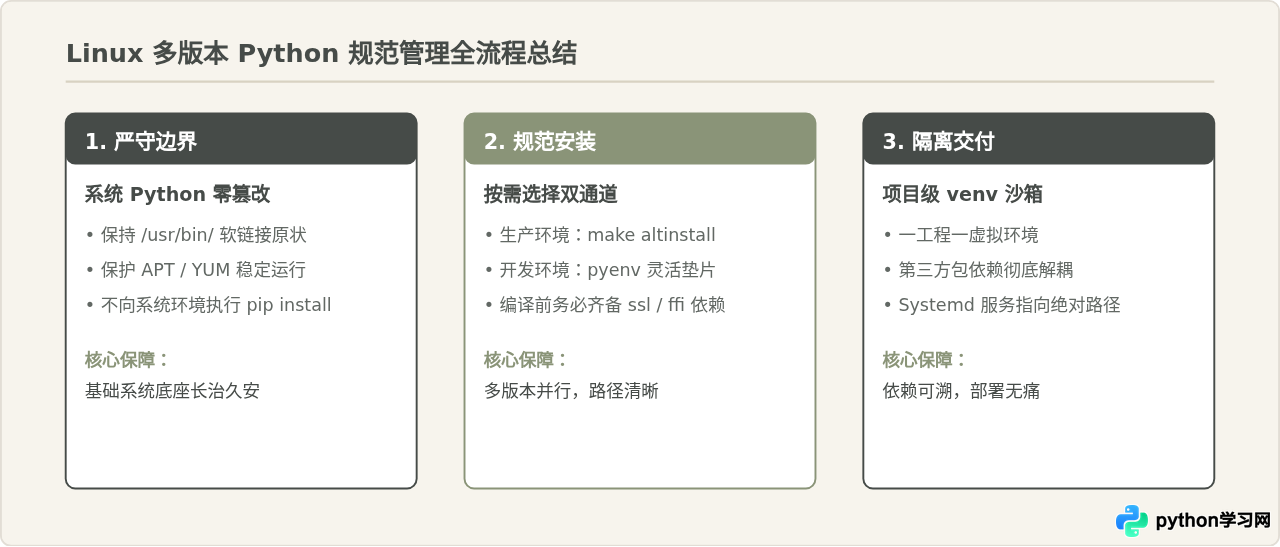
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









