网络安全:漏洞扫描器OpenVAS配置
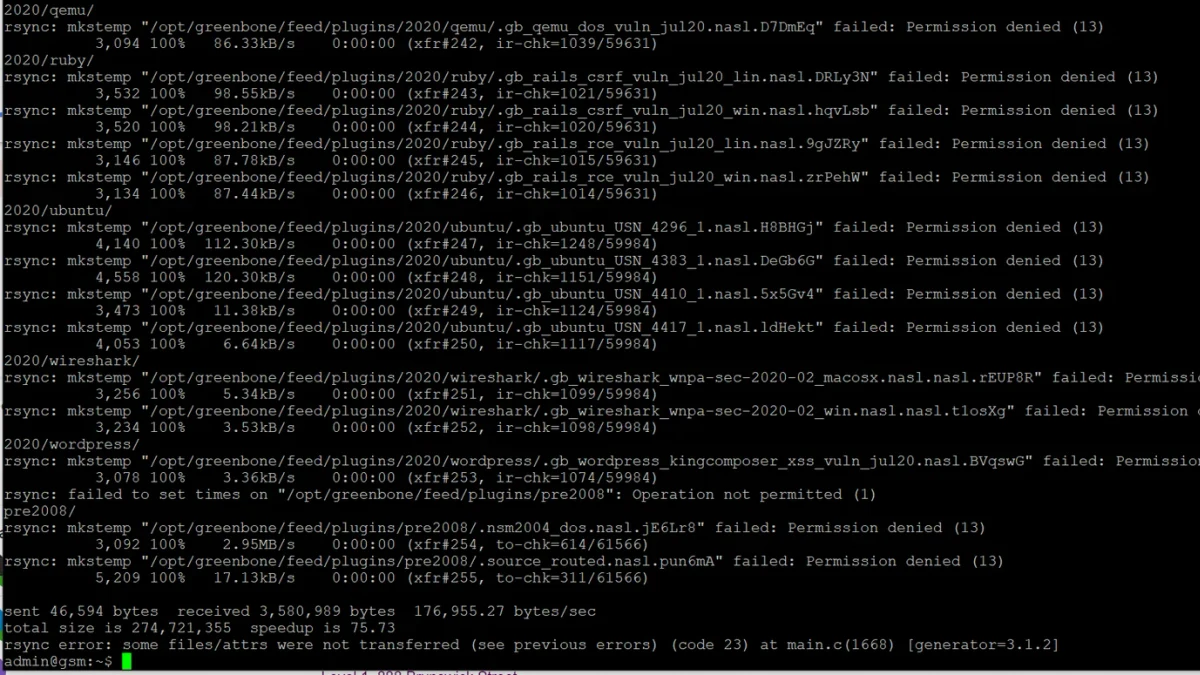
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
2026-09-09
4

介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
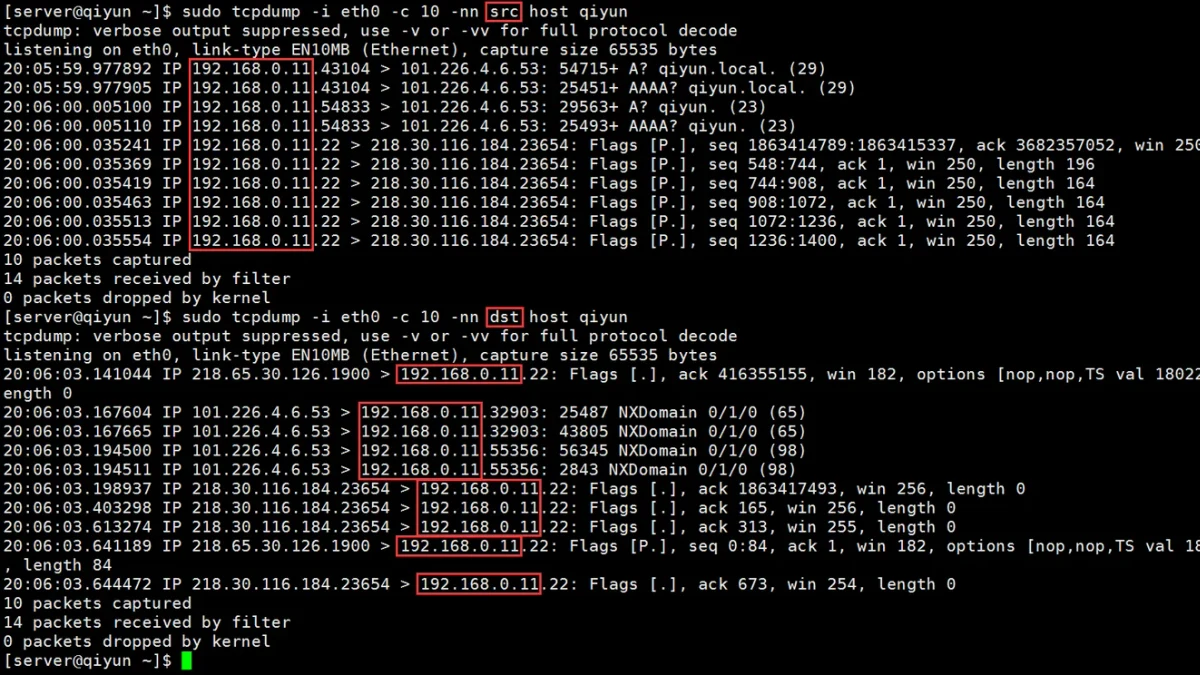
从tcpdump抓取网络数据包入手,掌握按网卡、协议、IP、端口和方向进行精准过滤,再将抓包文件交给Wireshark进行可视化分析,完成从采集、筛选、定位到验证的完整排障流程,并覆盖常见过滤错误与抓包避坑。
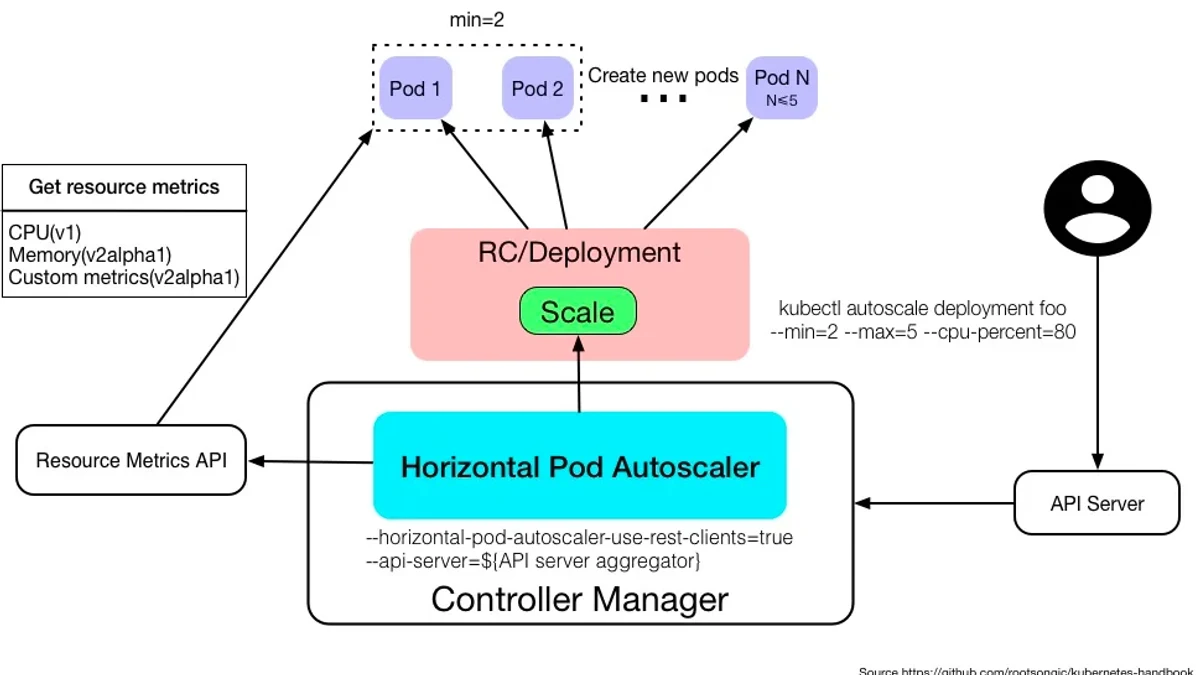
介绍 Kubernetes HorizontalPodAutoscaler(HPA)的工作原理,并以 Deployment + CPU 指标为例完成 Metrics Server 准备、HPA 配置、扩缩容验证及常见问题排查。HPA 通过指标自动调整工作负载的 Pod 副本数,资源指标通常通过 metrics.k8s.io API 获取。
理解 Docker Compose 中 depends_on 的启动依赖机制,结合 healthcheck 实现“服务健康后再启动依赖服务”,并通过实际配置与验证方法掌握常见坑点。
从告警路由、分组、抑制到验证,系统梳理Alertmanager如何减少告警噪声,并通过典型配置与避坑方法建立可维护的告警通知策略。
掌握awk与sed的核心语法、常用文本处理场景及组合使用方法,并通过实际命令完成文本筛选、列处理、替换和批量修改,同时注意正则、引号、原文件修改等常见问题。
从云环境安全边界与身份访问控制入手,系统梳理IAM用户、角色、策略和最小权限的配置方法,并通过权限验证、审计与常见误区帮助建立可落地的云安全权限管理体系。
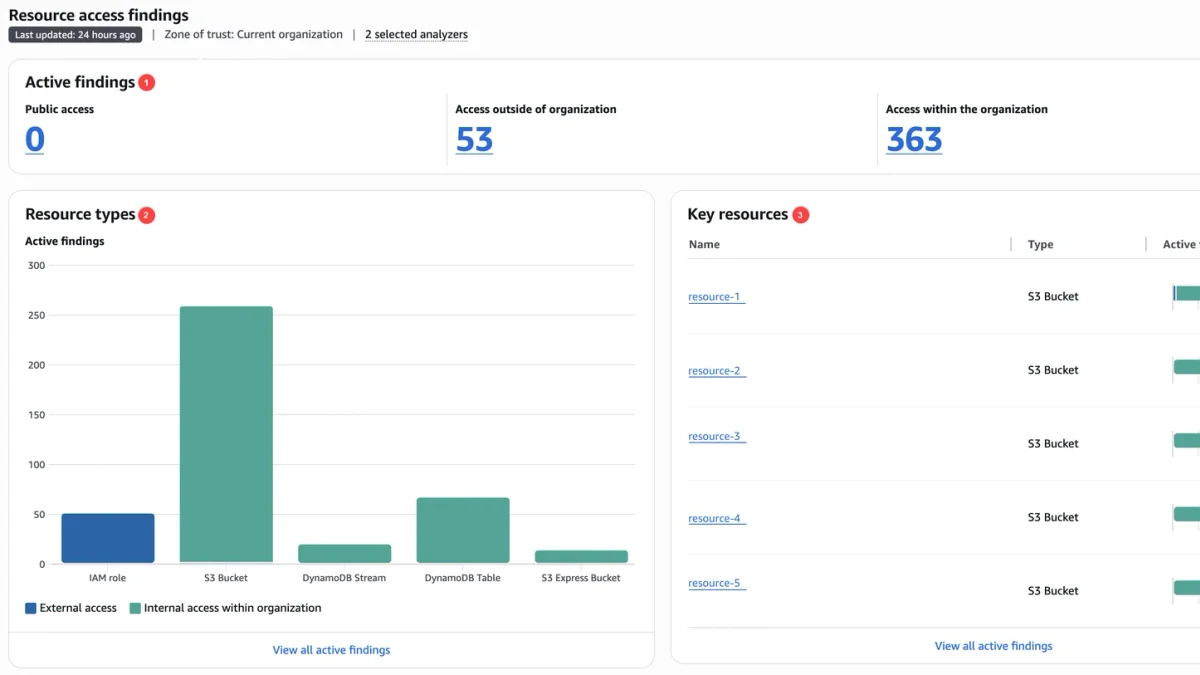
从安全事件识别、应急处置、漏洞修复到结果验证,建立一套适合入门者的应急响应与漏洞修复基础流程,并重点说明证据保留、变更风险和常见避坑点。
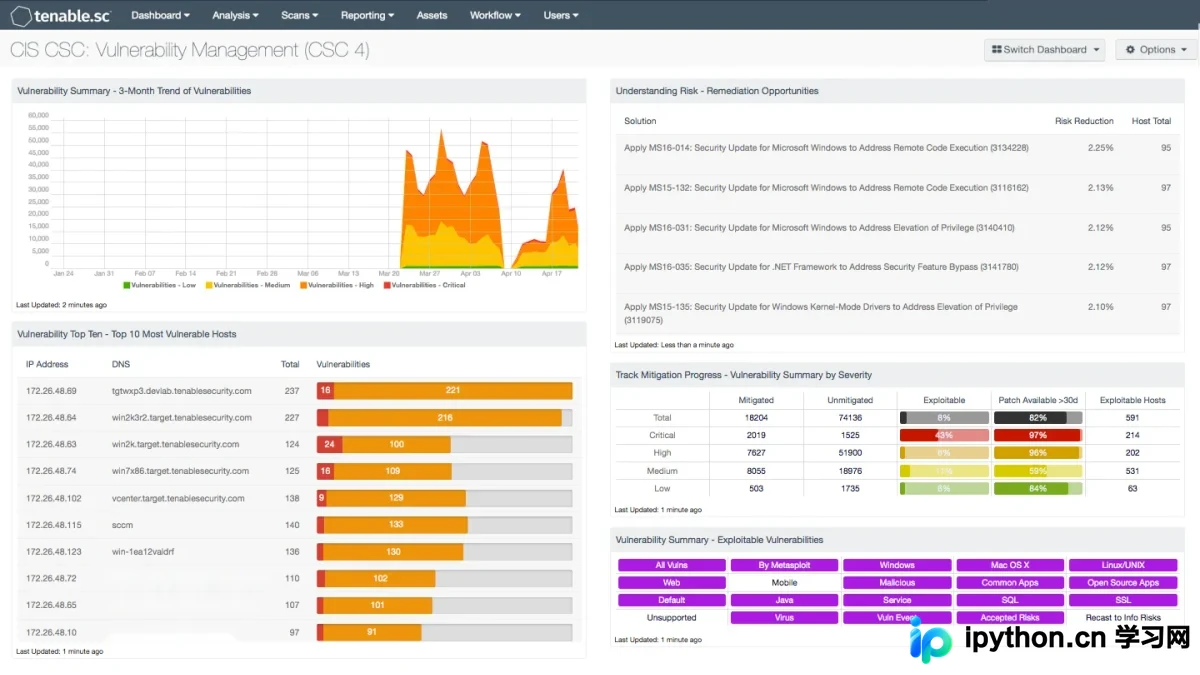
系统梳理Docker容器管理中的高频故障,从错误识别、日志定位到网络与资源问题排查,结合命令验证和修复思路帮助运维人员快速定位容器无法启动、访问异常、资源不足等常见问题,并总结日常运维中的避坑要点。
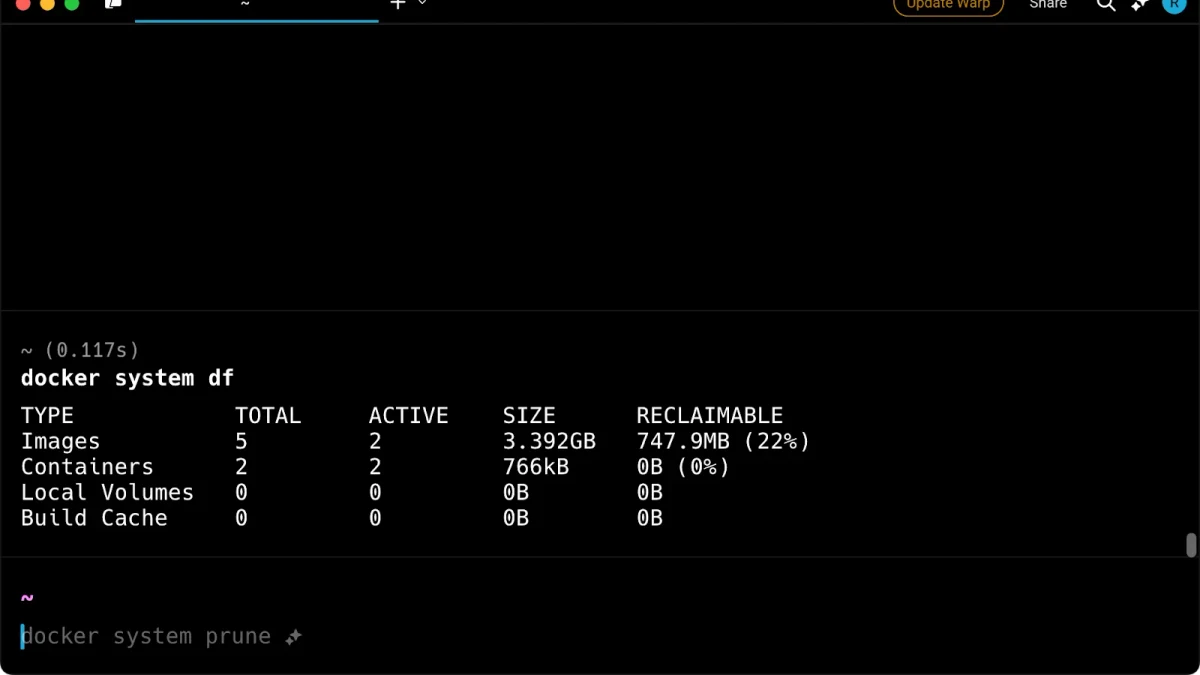
从面向对象设计原则出发,搭建可运行的设计模式示例项目,逐步实践创建型、结构型和行为型常用设计模式,并通过完整案例、运行结果与常见问题排查验证设计效果。
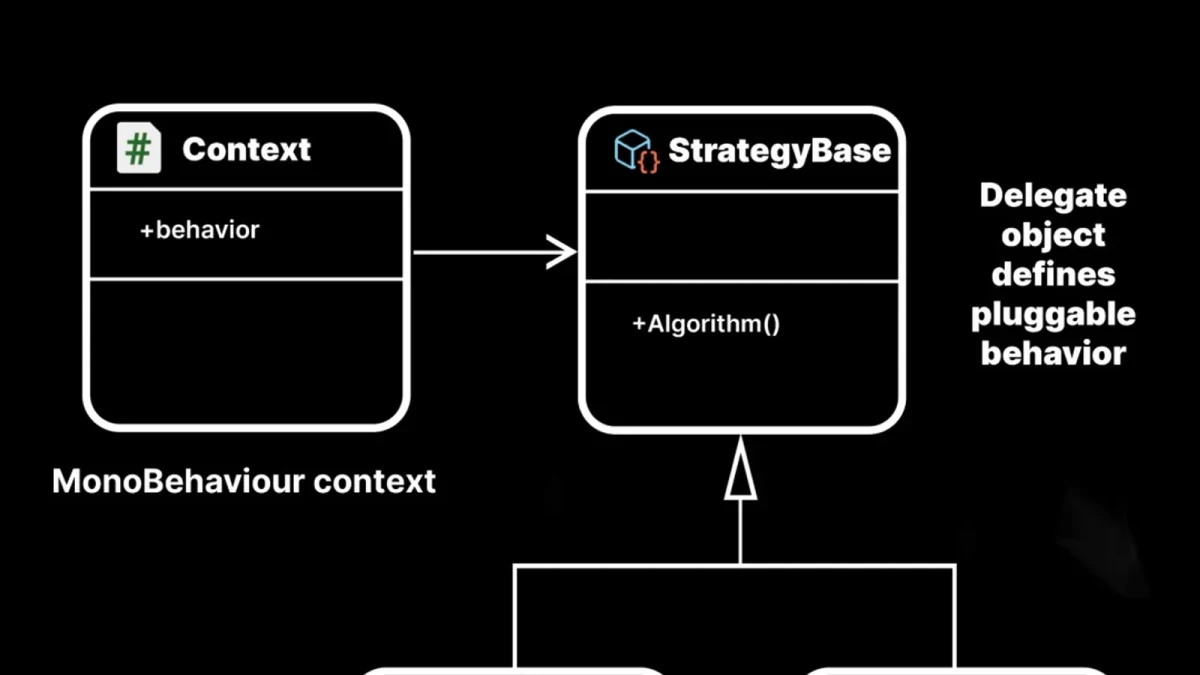
围绕封装、访问修饰符与数据访问边界,系统梳理进阶开发中的性能优化方法、设计实践、代码验证及高频误区,帮助读者写出更安全、清晰且易维护的面向对象代码。