全栈开发必学指南:HTML语义化布局进阶技巧:性能优化、最佳实践与避坑要点
从语义化结构优化、可访问性与SEO实践,到页面性能验证和常见误区排查,系统掌握HTML语义化布局的进阶方法,帮助全栈开发者构建结构清晰、易维护且高性能的网页。
2026-09-08
6

从语义化结构优化、可访问性与SEO实践,到页面性能验证和常见误区排查,系统掌握HTML语义化布局的进阶方法,帮助全栈开发者构建结构清晰、易维护且高性能的网页。
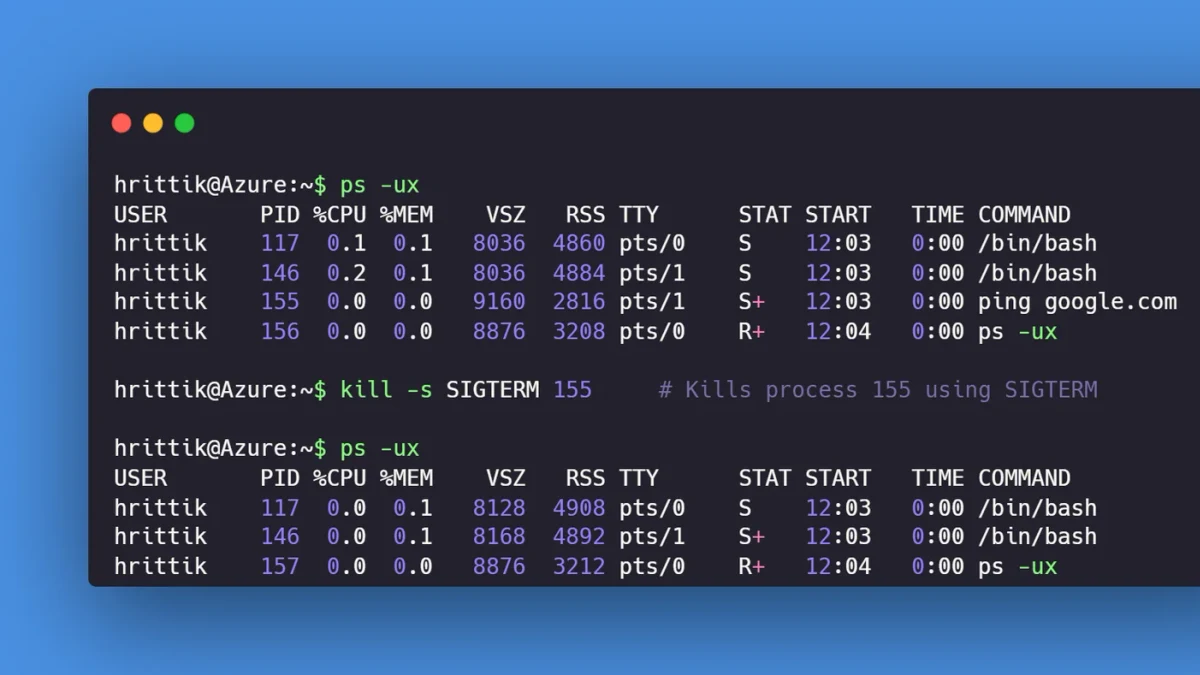
从Linux进程信号的基本机制出发,掌握kill发送信号、trap在Shell中捕获信号的方法,并通过可验证的实验理解优雅退出、脚本清理与常见避坑。
从理解网络路径与延迟丢包指标入手,结合traceroute定位故障节点,再用mtr持续验证链路质量,最后总结常见误判与排查避坑。
从前端构建、后端服务、数据库与服务器环境入手,完整梳理全栈项目从本地开发到线上部署的基本流程,并通过域名访问、接口请求和数据库连接验证部署结果,同时总结环境配置、端口、安全与常见故障等避坑要点。
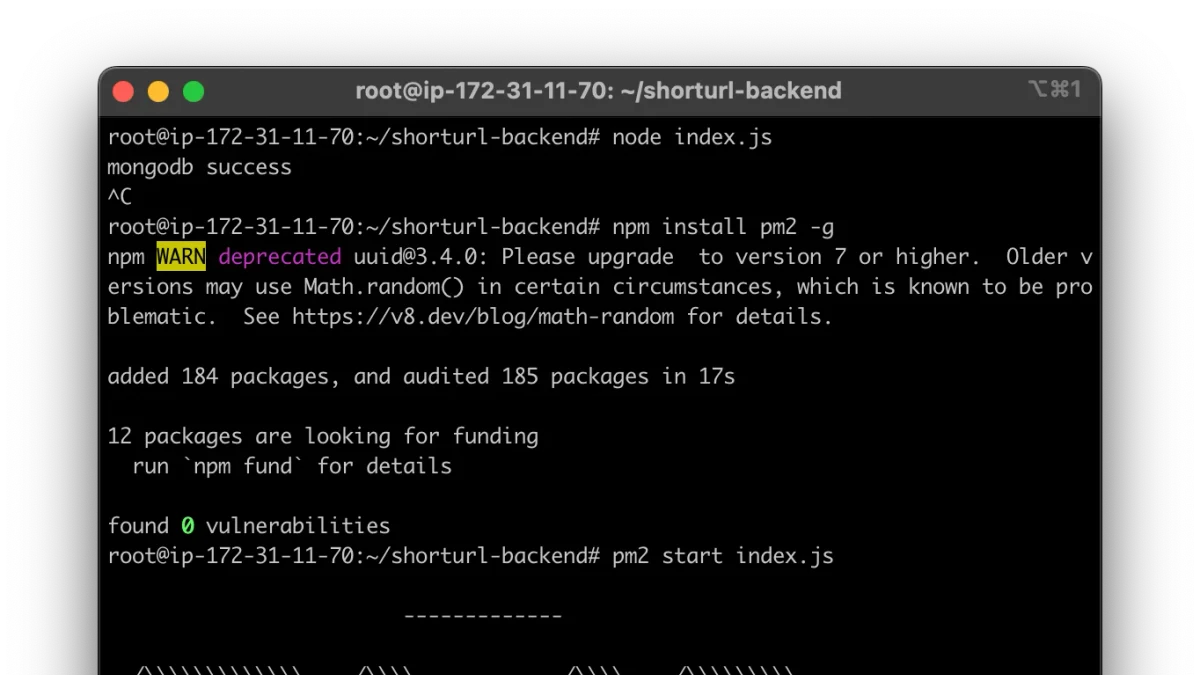
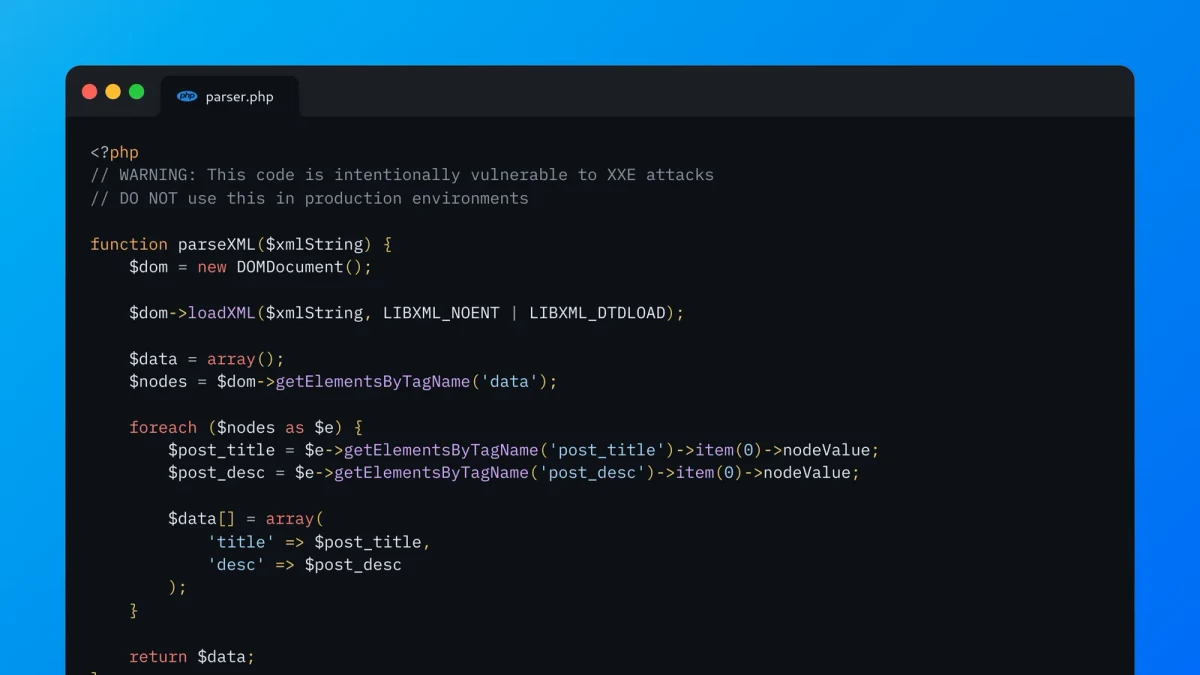
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
从 Docker 容器的前台(foreground)与后台(detached)运行模式入手,说明两种模式的区别、常用切换操作、状态验证及容易踩坑的命令与进程问题,帮助读者快速掌握实际使用方法。
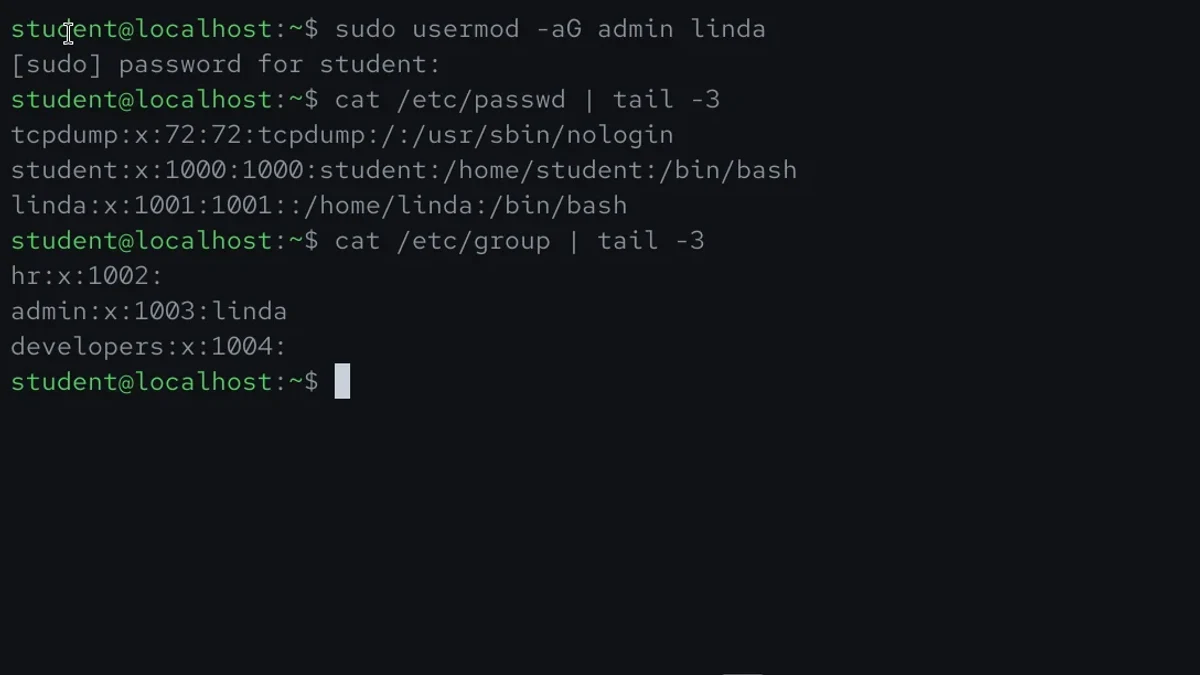
介绍 systemd 启动项管理的核心概念,围绕 systemctl enable、disable 展开服务设置、状态验证与常见误区,帮助读者安全管理 Linux 服务的开机自启。
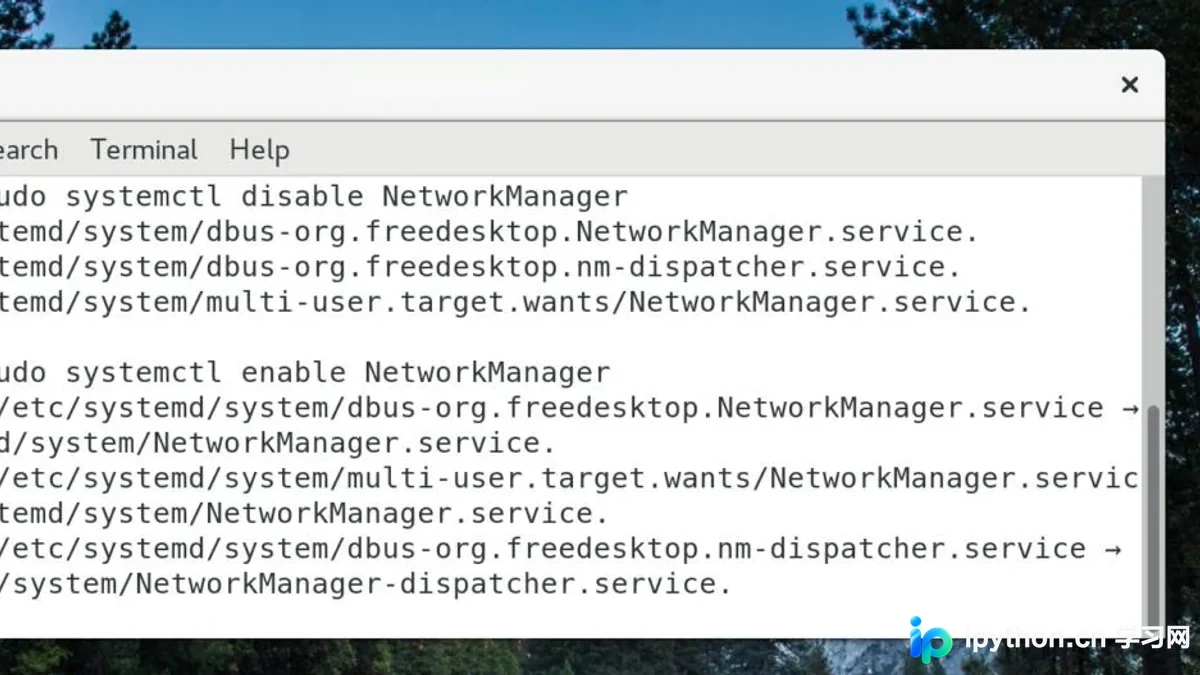
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。
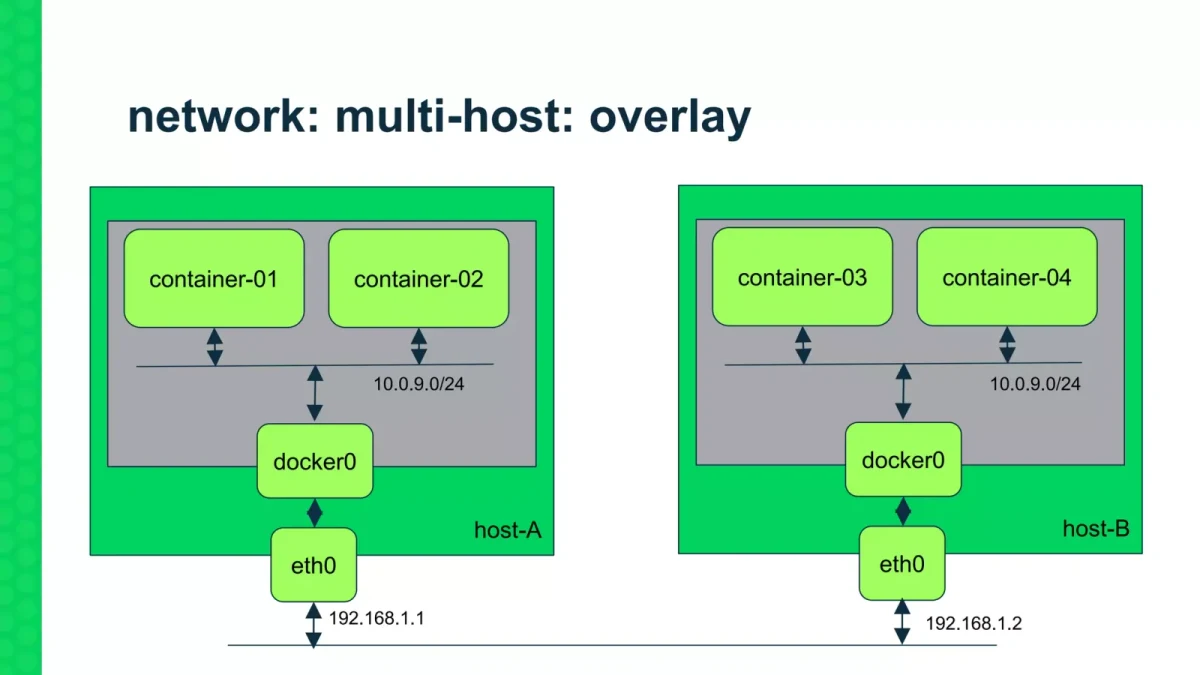
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。