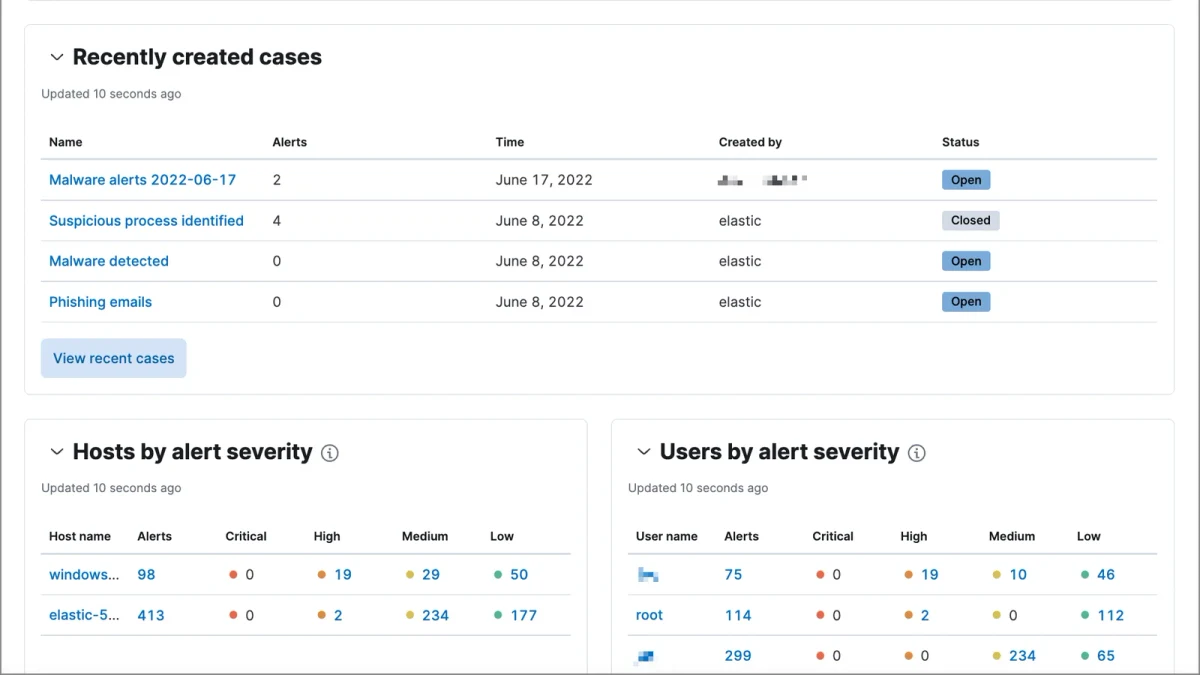
网络安全:应急响应与取证流程
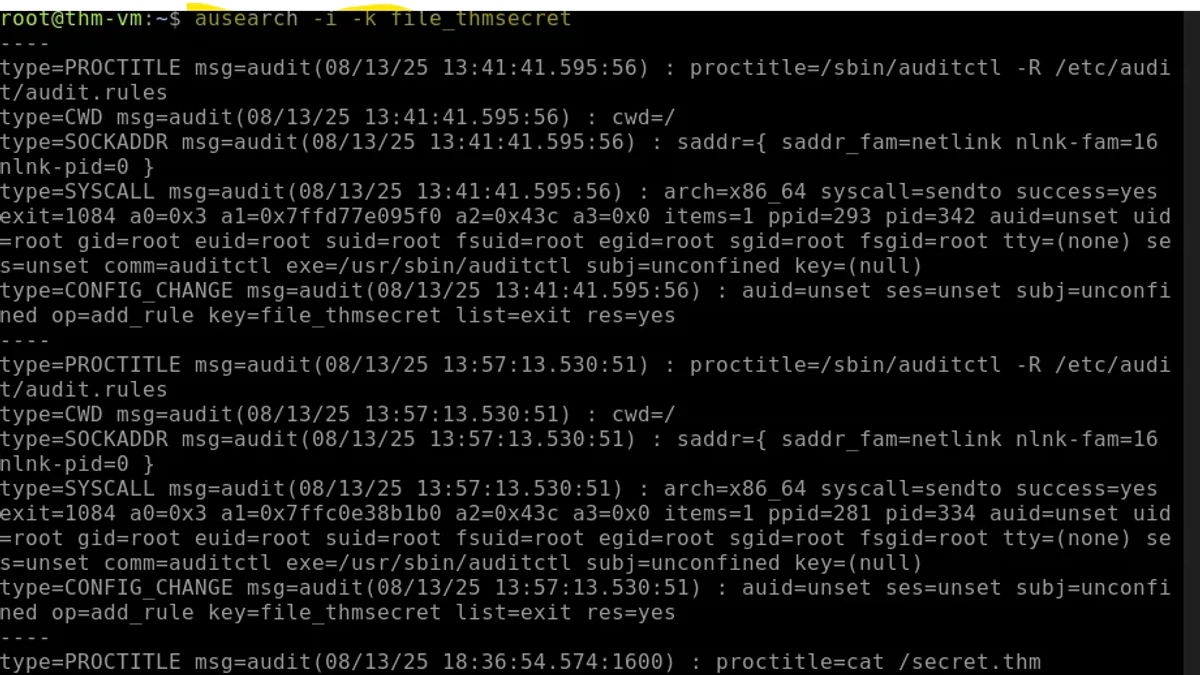
系统梳理安全事件从发现、研判、遏制到证据保全、分析复盘的完整流程,帮助安全人员在降低损失的同时保留可靠证据,并避免常见取证误区。
2026-09-09
6

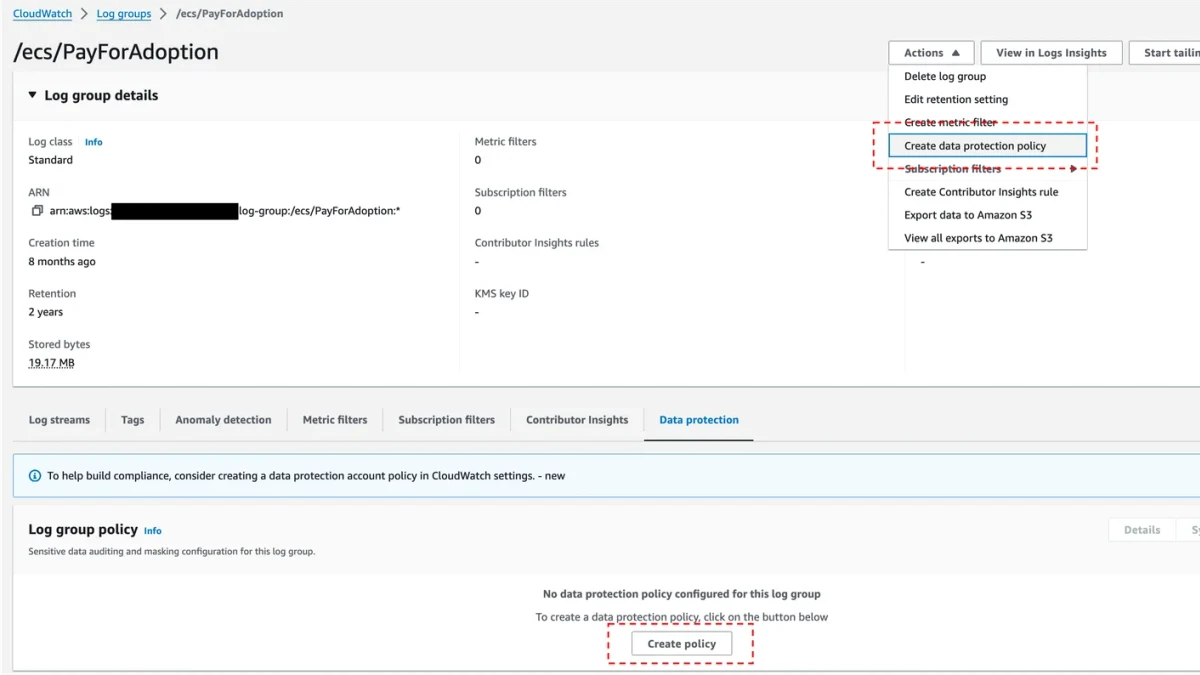
系统梳理敏感信息在日志中的泄漏风险,掌握敏感字段识别、脱敏规则设计、代码与日志配置实施、效果验证及常见避坑方法,降低日志采集与排障过程中的数据暴露风险。
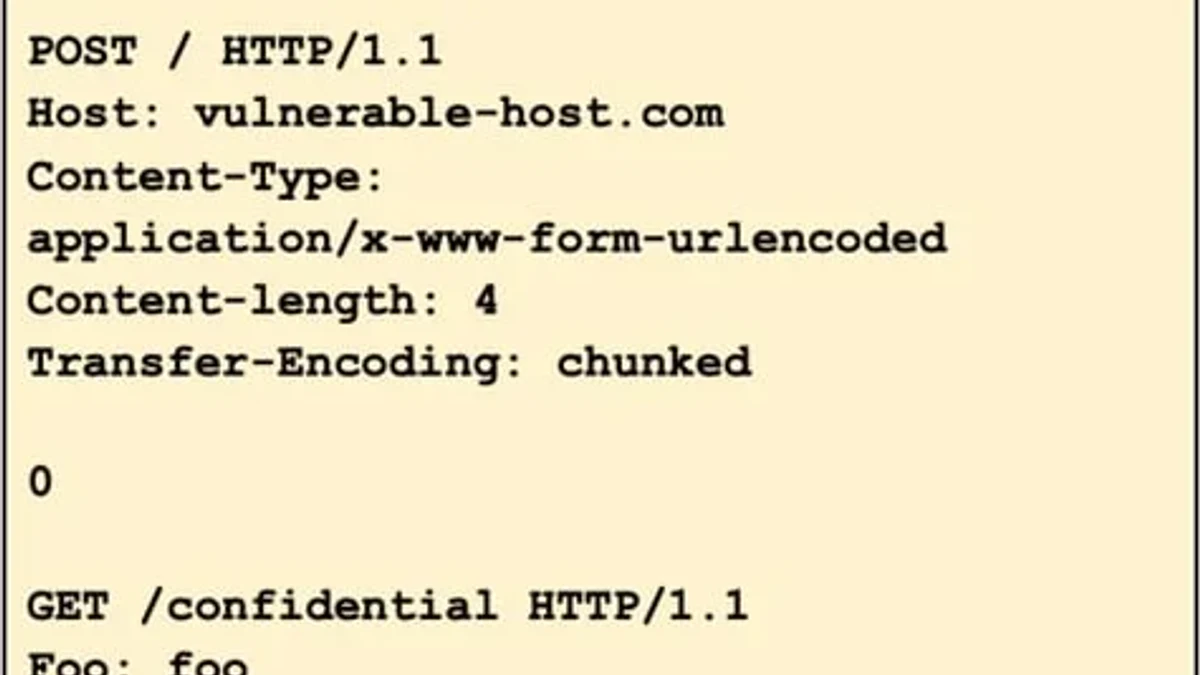
系统理解HTTP请求走私的成因,重点对比CL.TE场景下前端代理与后端服务器对请求边界的不同解析方式,并通过安全验证思路掌握识别、排查与防护方法。
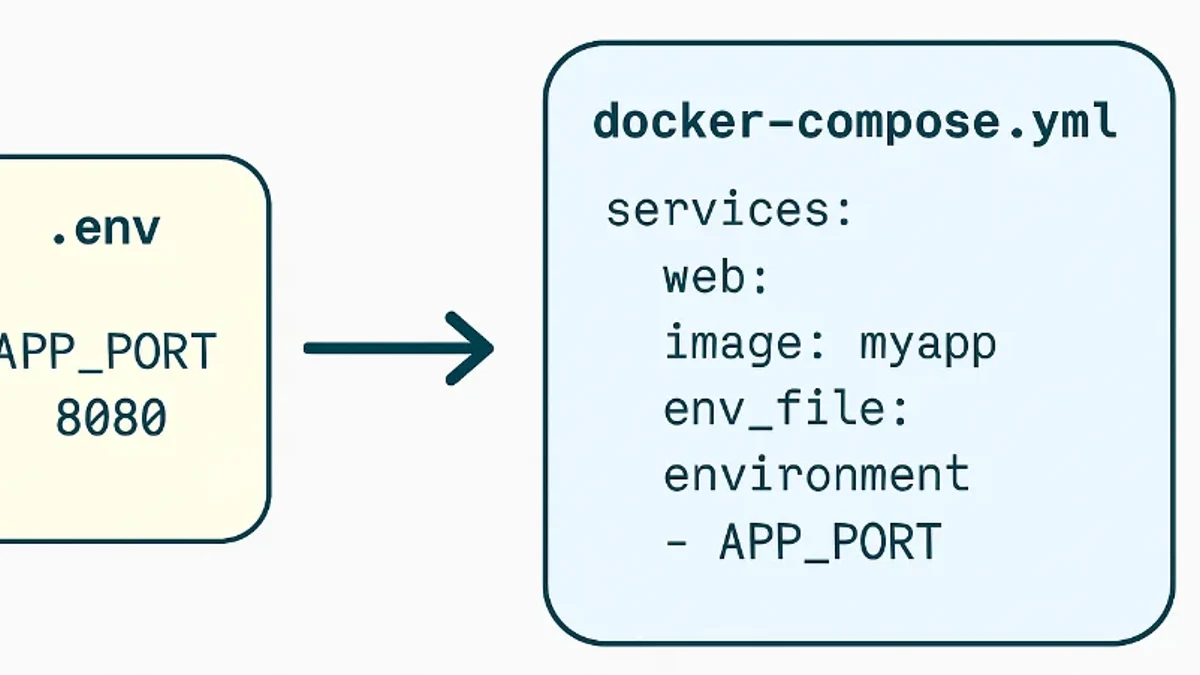
掌握 Docker Compose 中环境变量的定义、注入与优先级,并结合 depends_on 配置服务启动依赖,最后通过实际验证与常见避坑确保多容器应用按预期运行。
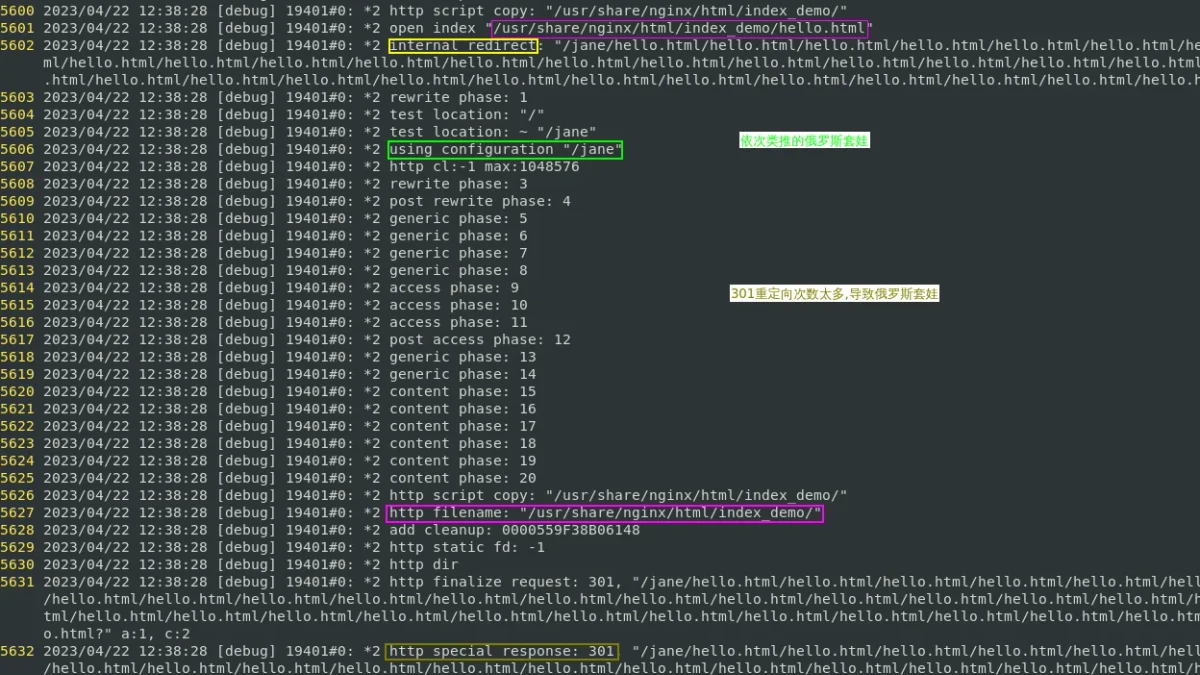
从Nginx URL重写与目录映射的实际配置入手,理解rewrite与alias的职责区别,完成根目录映射配置,并通过请求验证结果,重点规避路径拼接、location匹配和rewrite循环等常见问题。
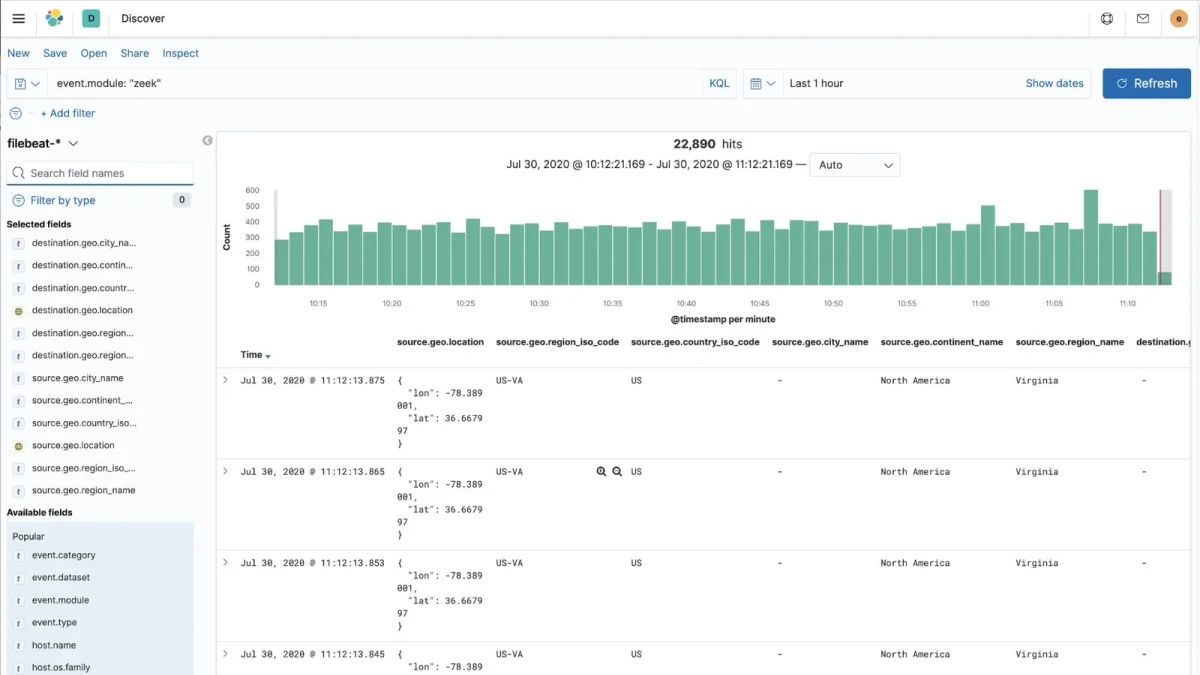
介绍如何使用 Filebeat 模块采集常见服务日志,并通过多行过滤正确合并堆栈跟踪等跨行日志,完成从配置、采集到 Elasticsearch/Kibana 验证的完整流程。
介绍 Kubernetes 节点维护的标准流程:先检查节点与 Pod 状态,再使用 cordon 停止新 Pod 调度,使用 drain 安全驱逐工作负载,维护完成后通过 uncordon 恢复调度;同时说明 DaemonSet、emptyDir、PodDisruptionBudget 等常见阻塞点与避坑方法。
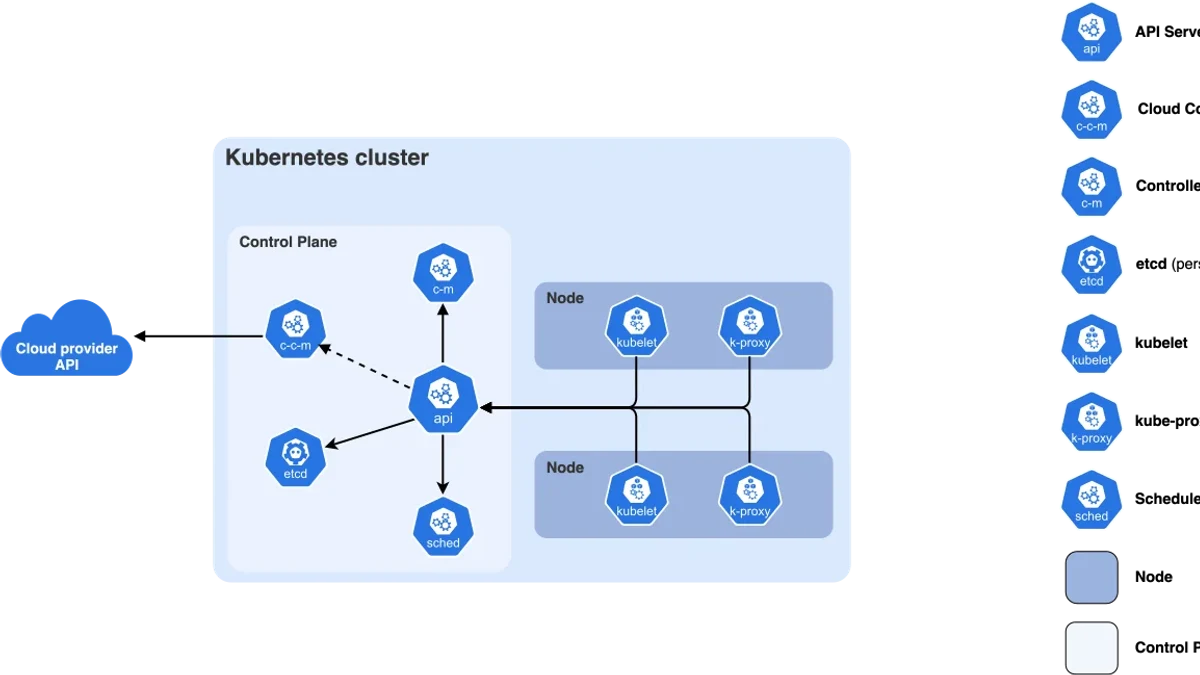
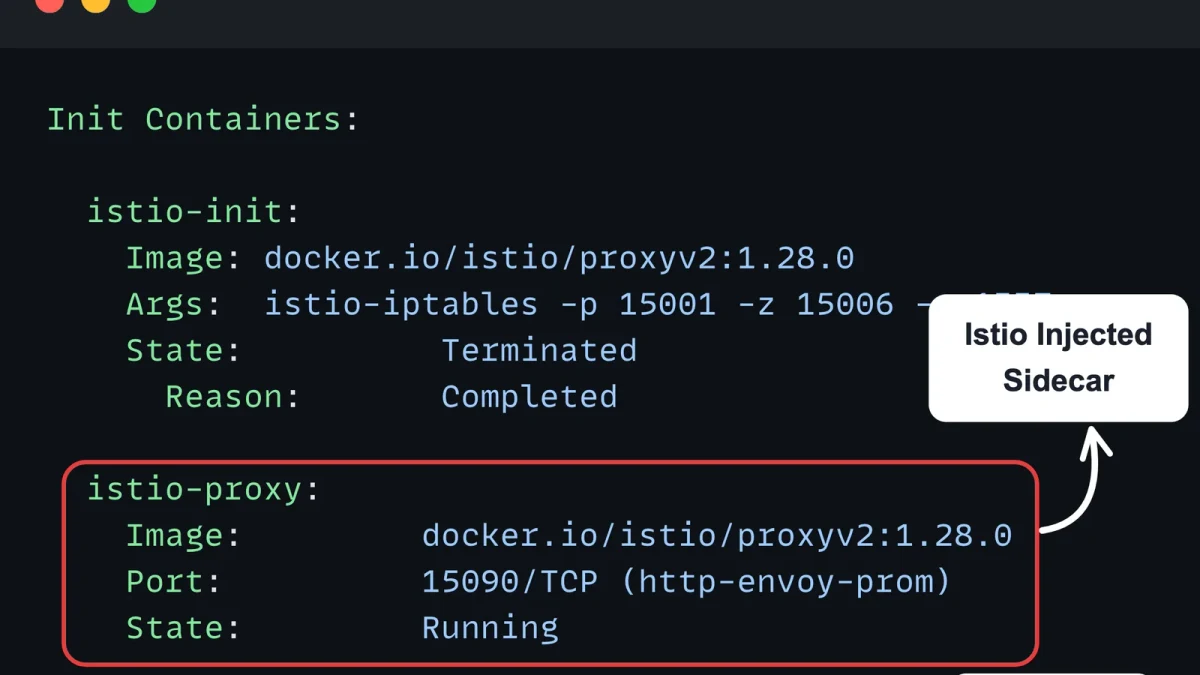
本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。
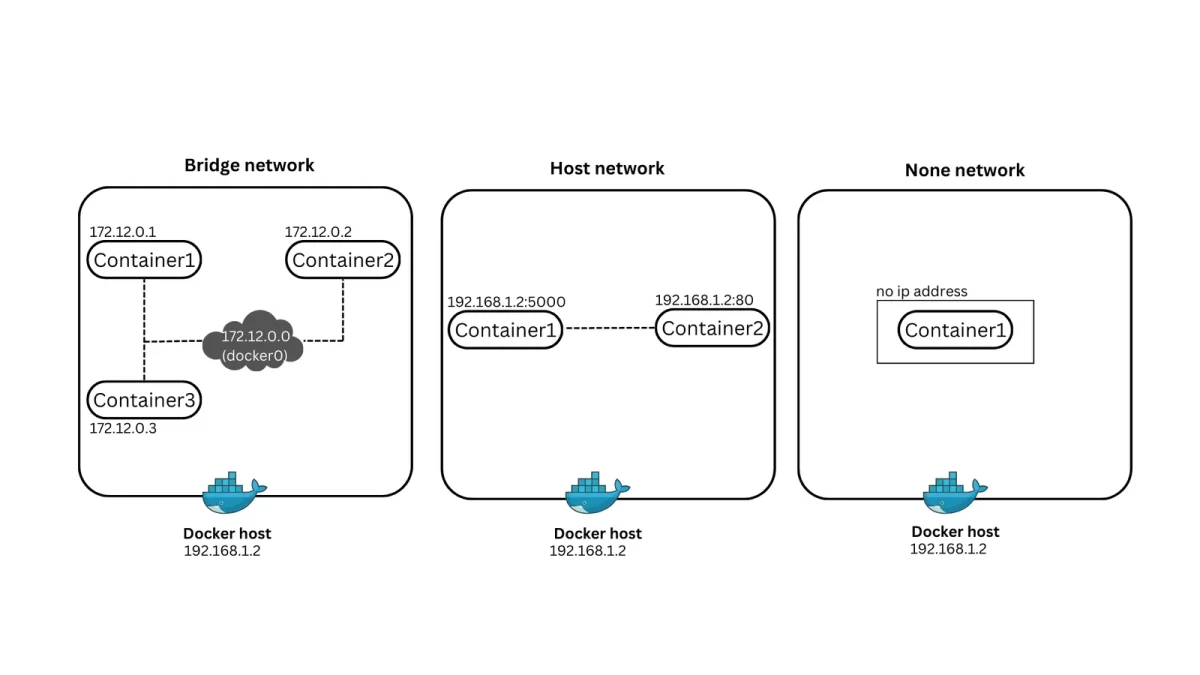
从Docker网络模型入手,对比bridge与host两种模式的网络隔离、IP与端口行为,并通过实际操作和连通性验证掌握选择方法,最后总结常见配置误区与排查思路。
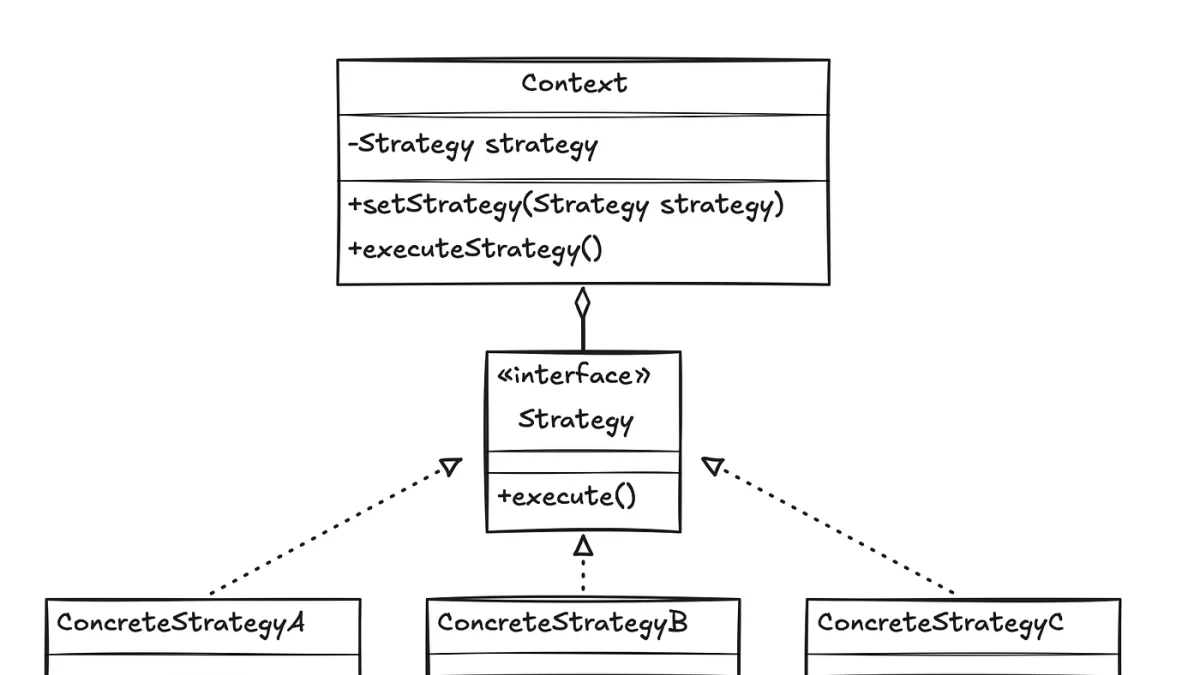
组合模式与策略模式都能通过对象组合降低代码耦合,但解决的问题不同:前者侧重组织树形整体与部分,后者侧重封装并替换可变算法。本文从结构、实现、适用场景和选型方法入手,结合典型案例说明如何正确判断两种模式,并总结常见误用与验证方法。