如何在 GoLand 中对包含加密算法的代码进行单步调试
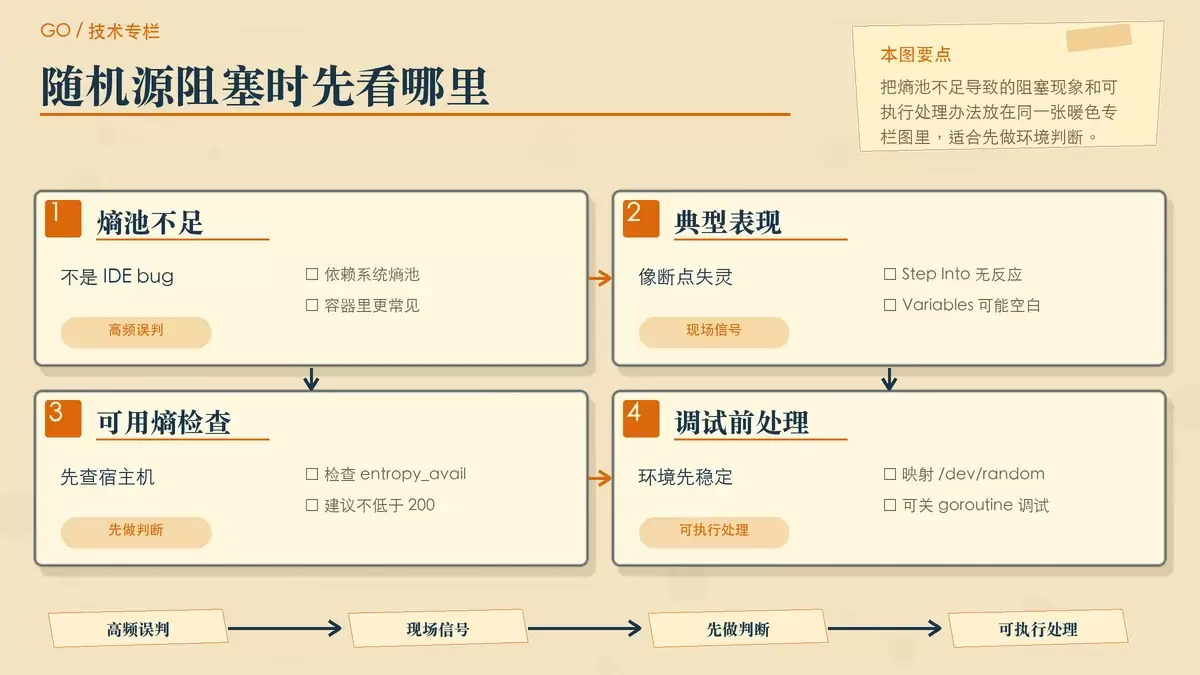
在 GoLand 里调试加密代码,常见问题并不都来自 IDE。本篇围绕熵不足导致的阻塞、内联优化让断点失效、GCM 解密表面成功却输出异常,以及 RSA 公钥解析无明显报错这四类场景,整理出更适合排查的观察方法与处理顺序。
2026-08-25
56

在 GoLand 里调试加密代码,常见问题并不都来自 IDE。本篇围绕熵不足导致的阻塞、内联优化让断点失效、GCM 解密表面成功却输出异常,以及 RSA 公钥解析无明显报错这四类场景,整理出更适合排查的观察方法与处理顺序。
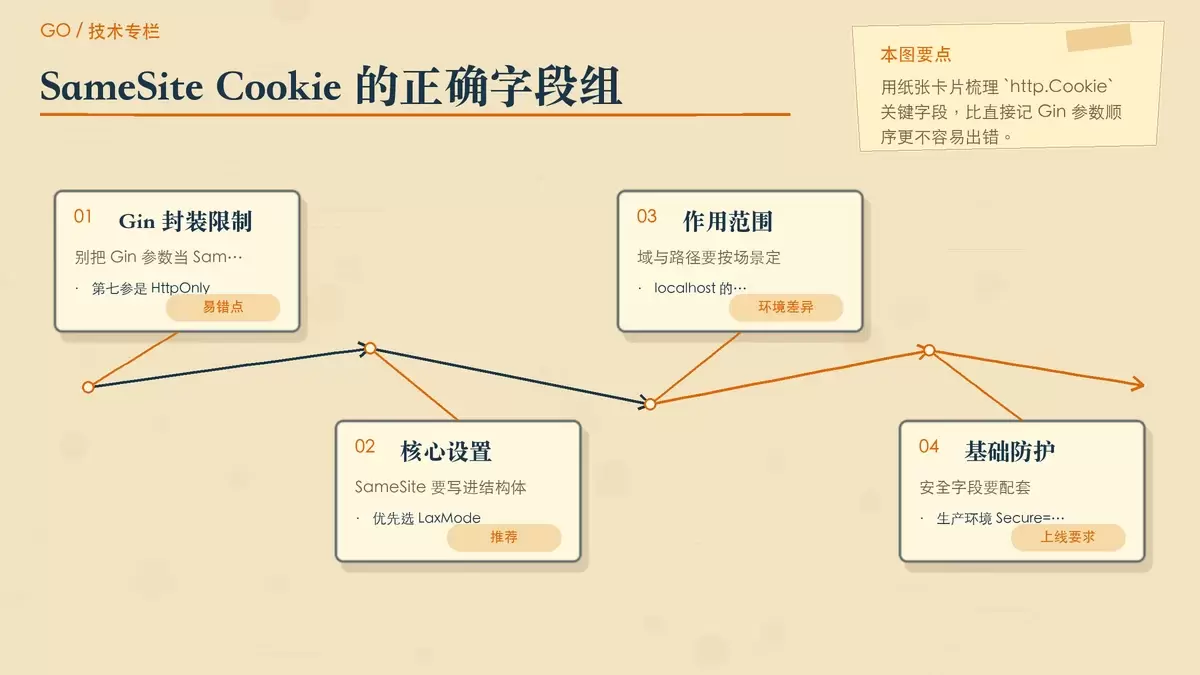
在 Gin 里给 Cookie 加上 SameSite,不能靠 `c.SetCookie()` 猜参数位置。真正生效的做法,是直接构造 `http.Cookie` 并通过 `http.SetCookie()` 写回响应,同时把 `Domain`、`Path`、`Secure`、`HttpOnly` 等字段一起配对处理。 Gin 里设置 Cookie 看似只是一次 `c.SetCookie()` 调用,但只要涉及 `SameSite`,这层封装就很容易让人误判参数含义,结果登录态能写入,CSRF 防护却没有真正启用。
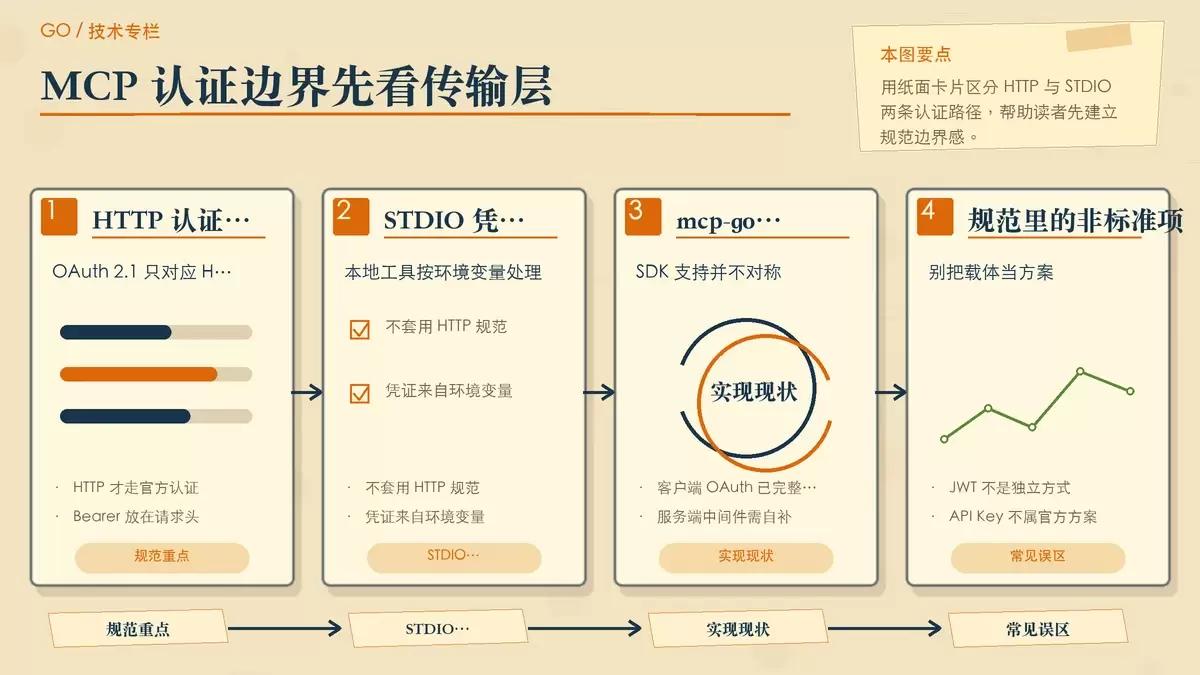
MCP 在生产环境里一旦接入外部工具,鉴权就不再是可选题。本文结合 Go 语言和 mcp-go v0.48.0 的现状,拆解 OAuth 2.1、自定义 Bearer Token、STDIO 环境变量三种实现思路,帮助你按传输方式、规范要求和安全边界做选型。 在 MCP 进入真实业务后,鉴权很快会从“以后再补”变成上线前必须回答的问题:谁能调用工具、调用到哪一层、不同传输方式该怎么做。
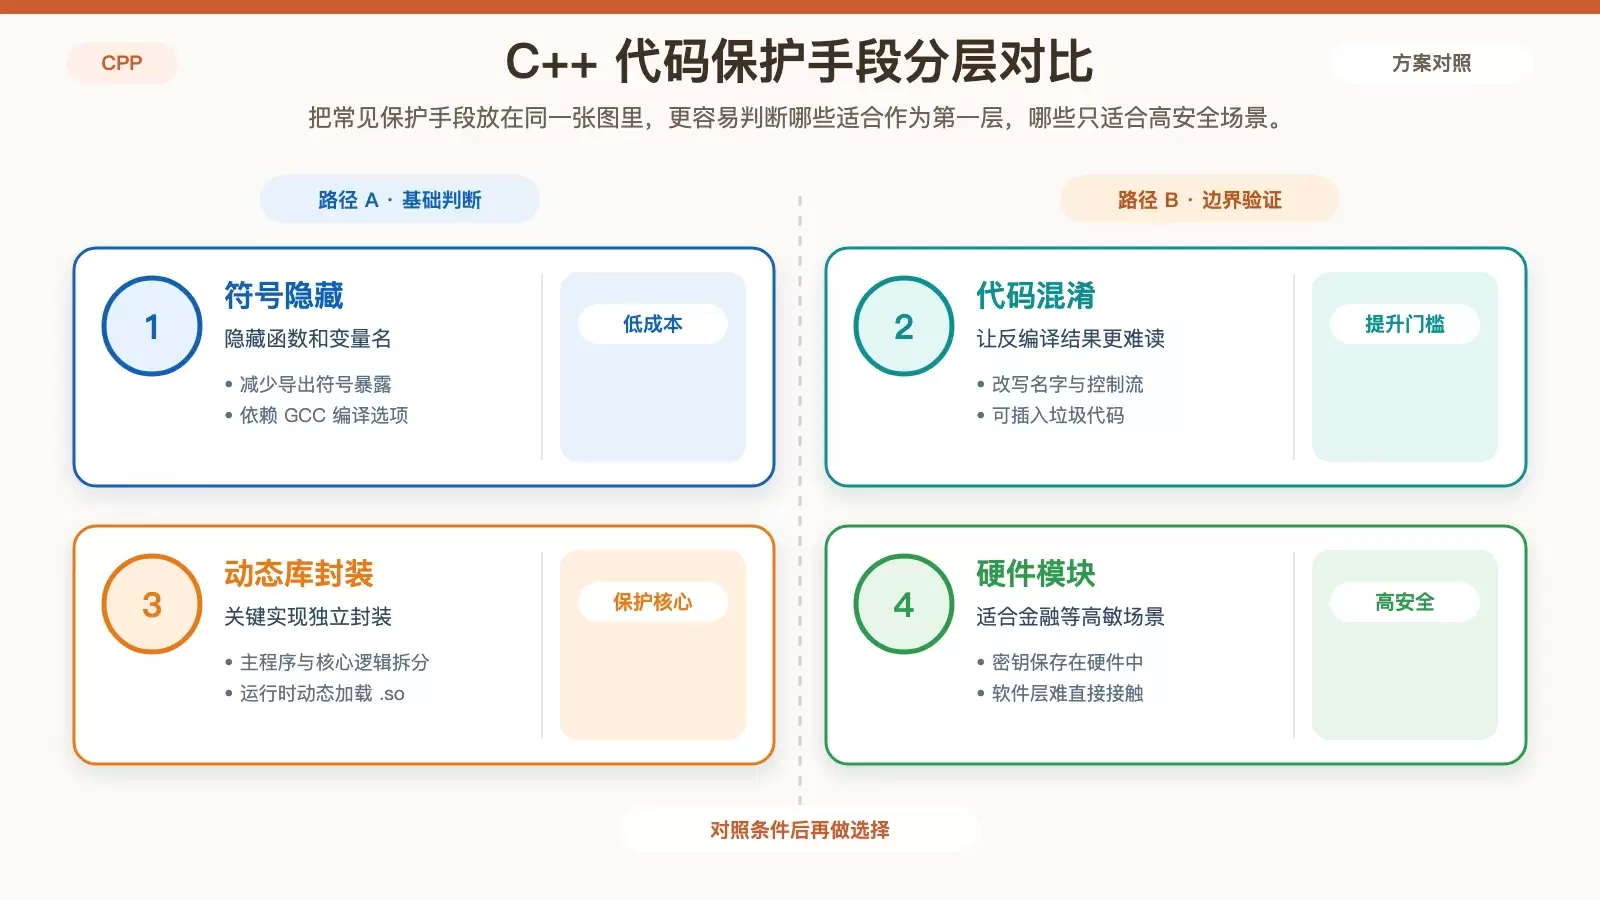
在 Linux 上保护 C++ 代码,本质上不是“绝对防破解”,而是分层提高逆向成本。常见做法包括隐藏符号、混淆、动态库封装、自建编码流程,以及更高成本的硬件加密模块,不同方案适合的安全等级和维护成本差异很大。
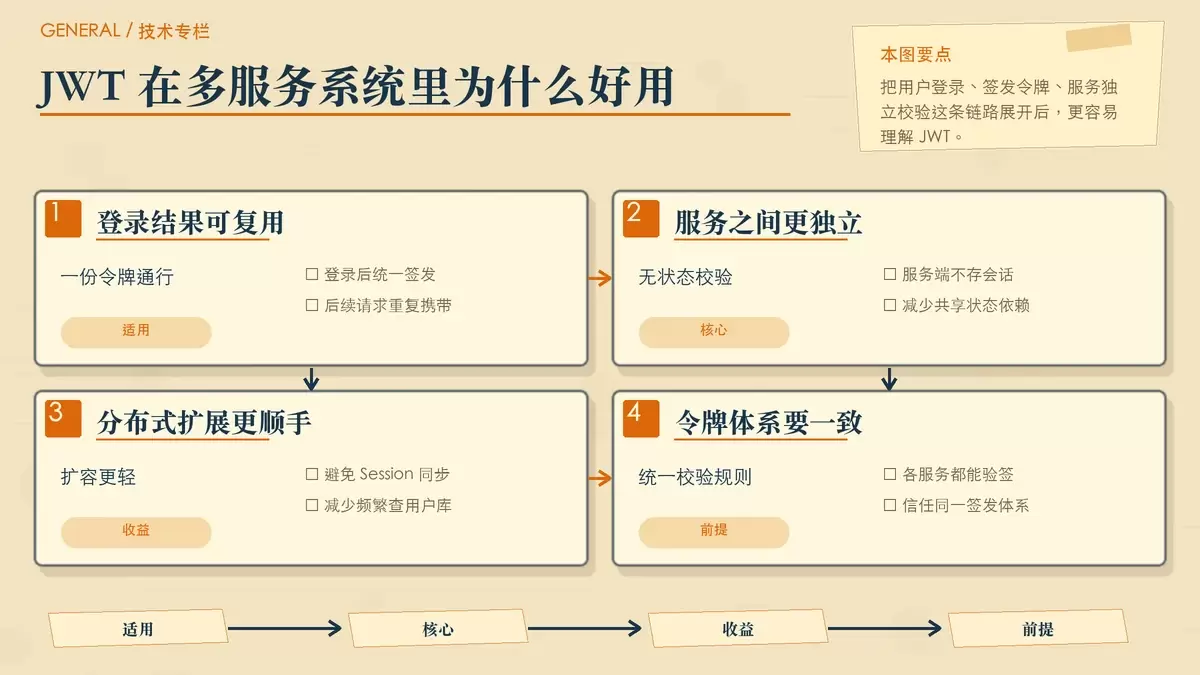
JWT 不是通用答案,它的价值主要体现在无状态认证、跨服务校验和跨端传输上。本文从面试中常见的追问切入,梳理 JWT 适合与不适合的场景,再和 Session 做一轮对比,帮助你判断项目里该不该选它。
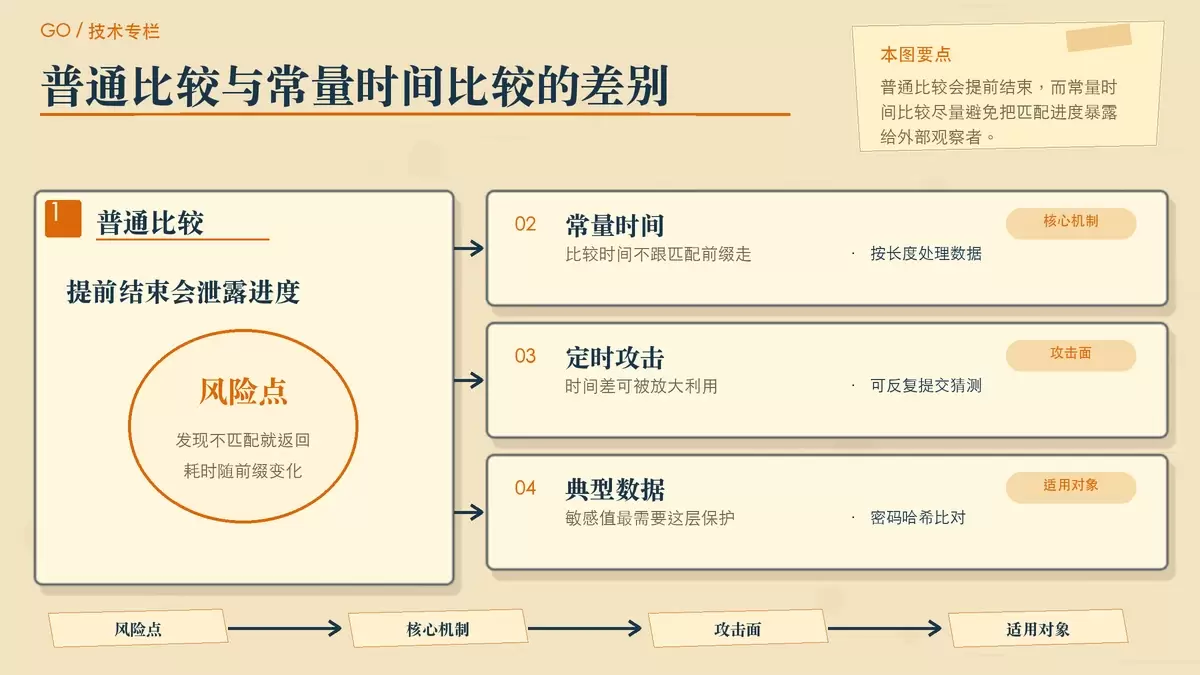
Go 的 `crypto/subtle` 包不负责加密算法本身,却常出现在真正安全的实现里。它解决的是容易被忽视的时间侧信道问题:比较、选择和拷贝敏感数据时,尽量不让执行时间暴露额外信息。本文结合常见场景,梳理它能做什么、适合放在哪,以及使用时要避开的误区。
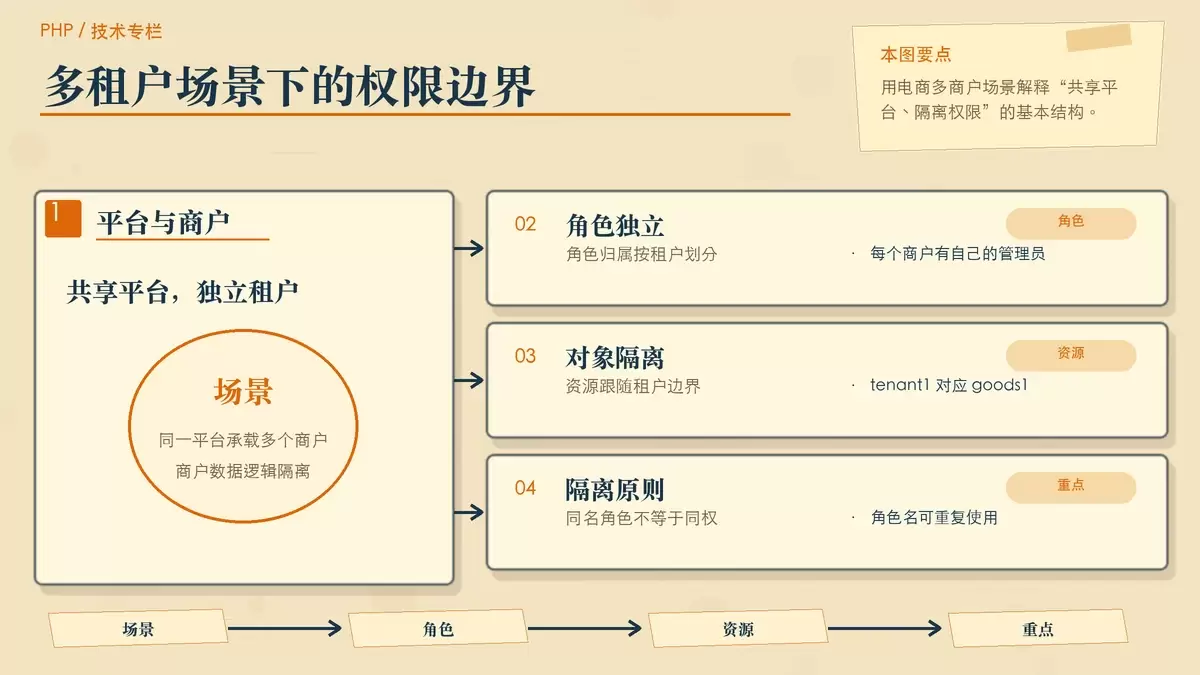
这篇文章围绕 PHP-Casbin 的域模型,解释 SaaS 多租户权限系统该怎样落地。文章从电商多商户场景切入,拆解模型里的 `dom` 含义、策略写法与 `Enforcer` 判定过程,帮助读者判断这种方案是否适合自己的租户隔离与角色授权设计。
这篇文章用一个更省代码的 Go 封装库,梳理 RSA 在实际开发里的三个基本动作:生成密钥、公钥加密私钥解密、私钥签名公钥验签。示例都基于 `github.com/forgoer/openssl`,适合想快速落地 RSA 功能、同时分清加密和签名职责的 Go 开发者。
这篇文章用一个精简的 Slim 4 示例说明,如何把 Casbin 接入 PHP 应用做授权控制。重点不是堆概念,而是把认证、中间件判断、模型文件和策略文件串起来,让你能快速判断这套方案是否适合自己的 API 或后台项目。
本文用一篇短教程把 Go 中常见的 AES 组合讲清楚:块大小、密钥长度、填充方式、工作模式,以及 AES-ECB-PKCS7Padding 的完整加解密流程。重点保留可直接复用的 Go 代码,并说明它为何能与 Java、PHP 等语言常见实现保持兼容。
这篇文章用 Casbin 最基础的 ACL 模型切入,解释 PERM 四个组成部分分别负责什么、最小可用的 model 与 policy 如何配合工作,以及配置换行和 ABAC 条件表达式的使用边界。读完后,你可以判断一条授权请求是如何被模型匹配并放行的。
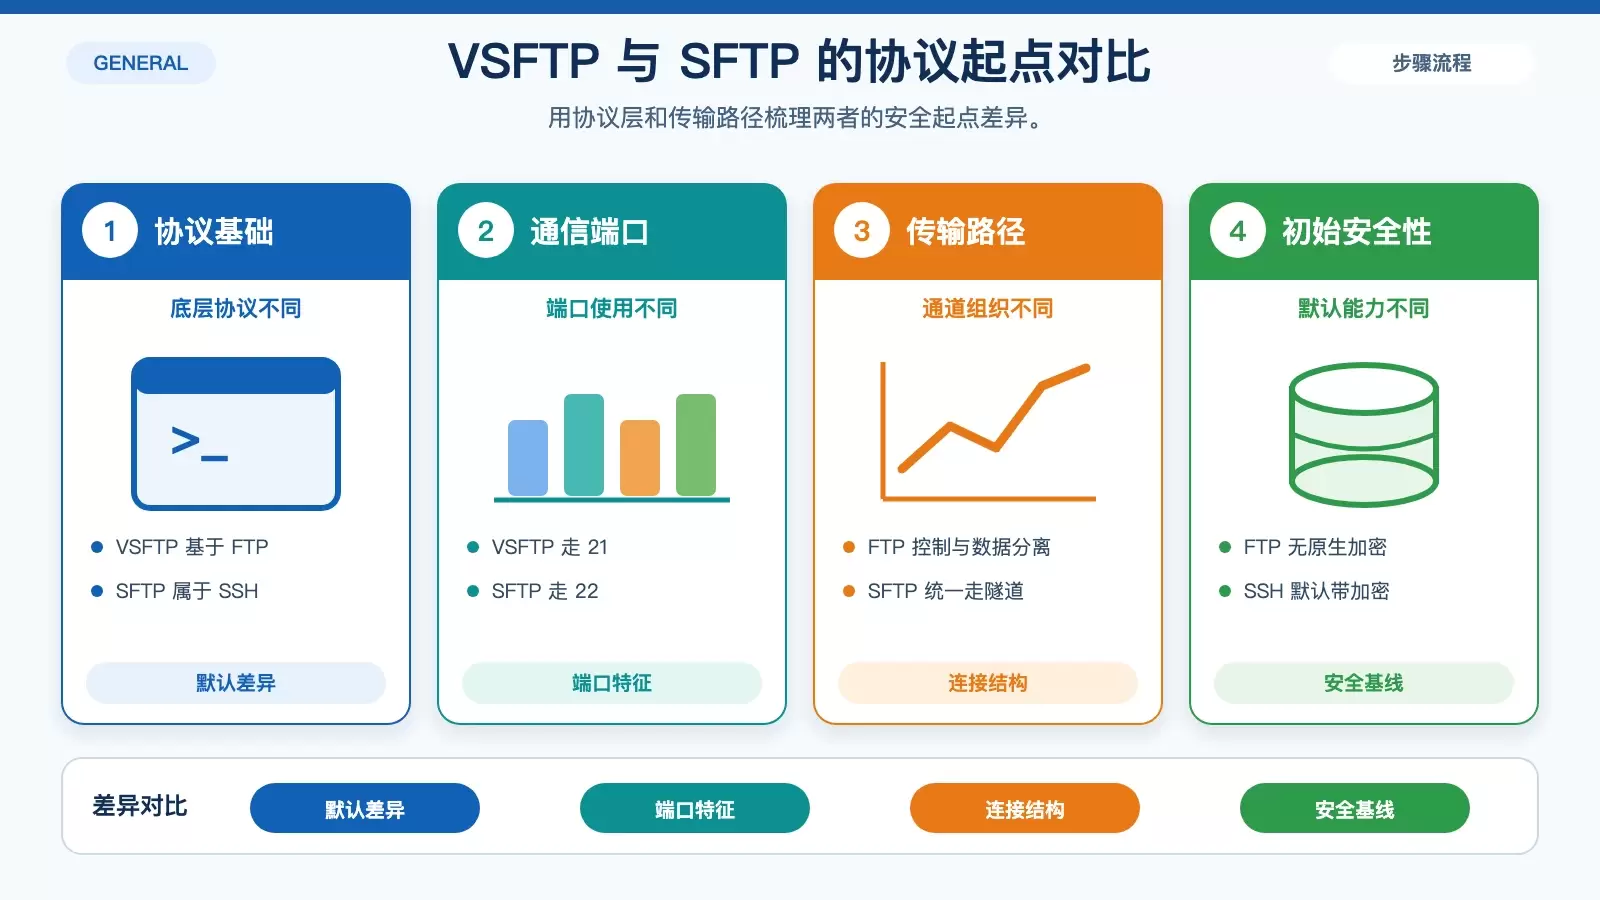
VSFTP 和 SFTP 都能完成文件传输,但两者在底层协议、加密方式、认证机制和运维复杂度上差异很大。若把“默认安全性”和“出错风险”一起纳入判断,SFTP 通常更适合现代生产环境,VSFTP 则更依赖额外加固。