


很多 Go 开发者知道要给密码做哈希、给接口加令牌校验,却容易忽略另一个现实问题:同样是“比较是否相等”,不同写法可能把敏感信息通过执行时间悄悄泄露出去。`crypto/subtle` 解决的正是这类侧信道风险,它不替代加密算法,而是让比较、选择和数据处理这些细节更不容易被攻击者利用。
如果你只记一个结论,可以把它概括成一句话:凡是涉及密码、令牌、密钥、签名结果等敏感数据的判断逻辑,都应该先考虑是否需要常量时间操作。下面从定时攻击的成因、`crypto/subtle` 的几个核心函数,以及实际使用边界三个层面展开。
为什么普通比较会暴露信息
侧信道攻击并不一定依赖破解算法本身,它更常见的路径,是观察程序在不同输入下的行为差异。定时攻击(Timing Attack)就是典型例子:攻击者不断提交猜测值,再根据系统响应快慢,推断哪些前缀更接近真实答案。
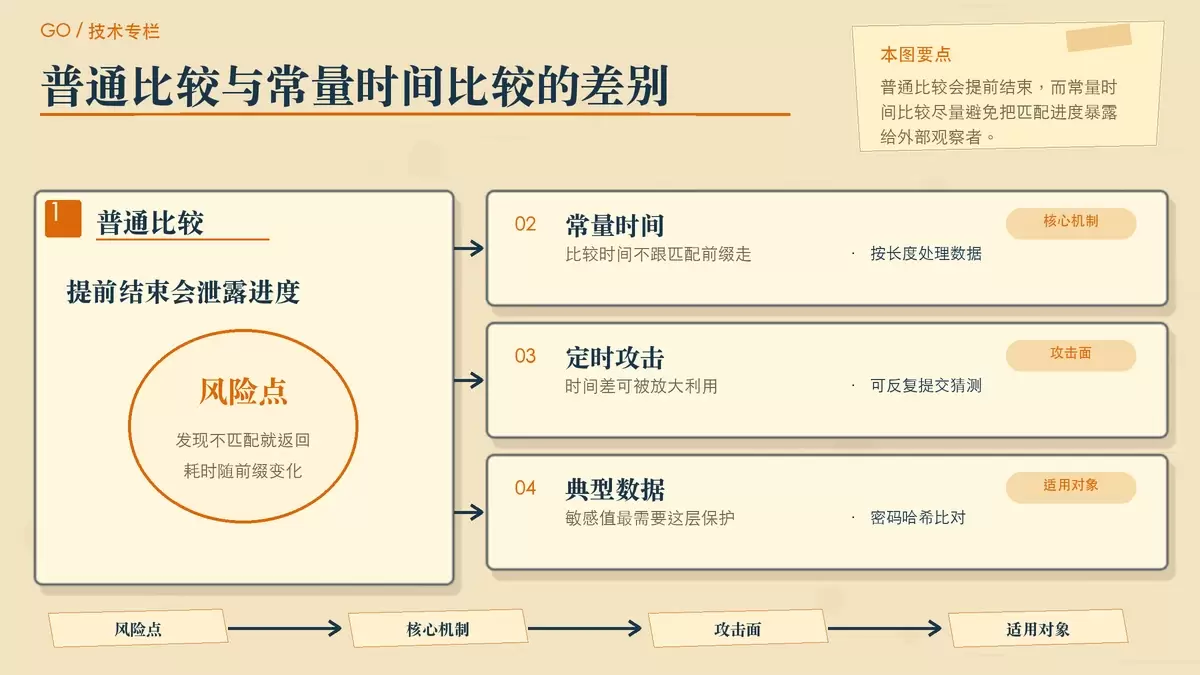
问题出在常见比较操作往往会“提前结束”。像 `a == b` 这类普通判断,一旦发现某个位置不匹配,就可能立刻返回。这样一来,比较耗时就会随着匹配长度变化而变化;对于密码、Token 或 MAC 值这类敏感数据,这种差异本身就是可被利用的信息。
`crypto/subtle` 的设计目标,就是把这类操作改成常量时间执行。也就是说,比较是否相等不应因为“前面匹配了多少字节”而改变处理路径,从而降低通过时间差反推数据内容的风险。
`crypto/subtle` 包里最常用的能力
ConstantTimeCompare:安全比较敏感字节串
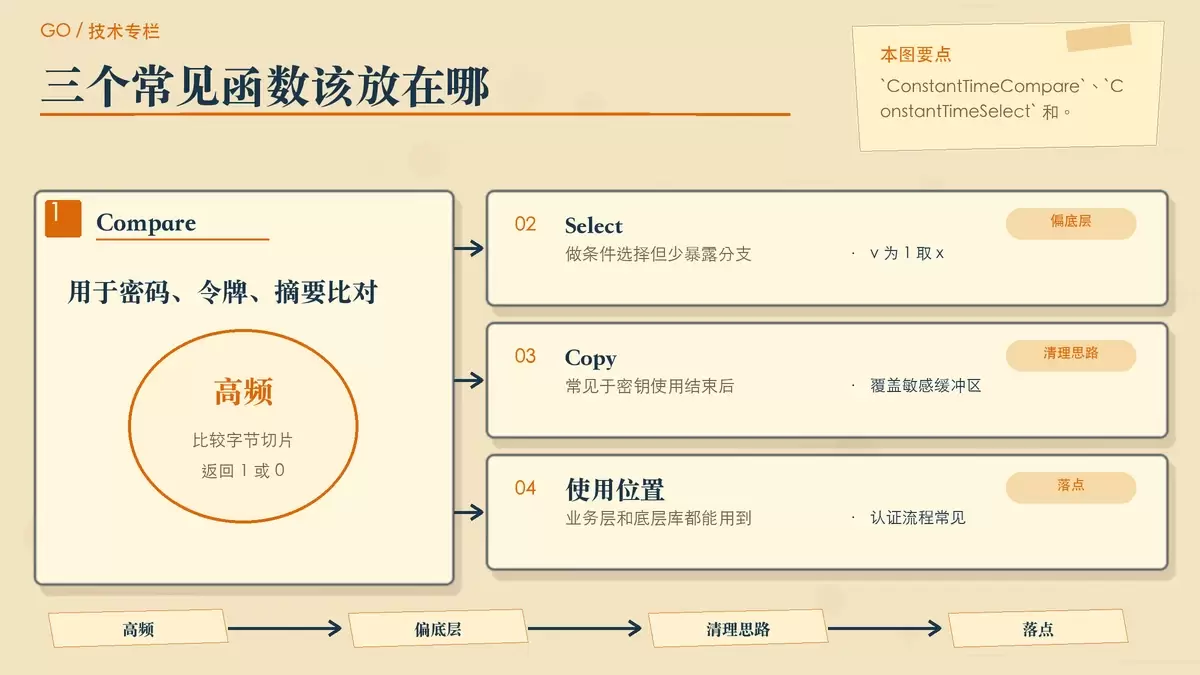
这是 `crypto/subtle` 中最常见、也最容易落地的函数。它适合比较两个字节切片,例如密码哈希、认证令牌、签名摘要等。
import "crypto/subtle"

func passwordCheck(input, stored []byte) bool {
    // 使用常量时间比较,防止时间攻击
    return subtle.ConstantTimeCompare(input, stored) == 1
}
这里有两个要点需要明确:
- 返回值不是 `bool`,而是 `1` 或 `0`。
- 它的执行时间取决于切片长度,而不是具体内容是否在前几个字节就不匹配。
这也是为什么它特别适合放在认证、校验、验签等安全敏感流程里。只要比较对象本身是敏感值,就不应该再用普通相等判断草率处理。
ConstantTimeSelect:按条件选择,但不泄露条件
有些加密逻辑里,需要根据一个条件在两个值之间做选择。如果分支行为暴露出去,条件本身就可能成为泄露点。`ConstantTimeSelect` 的作用,就是在保持恒定执行特征的前提下完成这个选择。
// 如果v为1返回x,如果v为0返回y,执行时间恒定
result := subtle.ConstantTimeSelect(v, x, y)
它常见于底层密码学实现或需要严格控制分支行为的安全逻辑中。对大多数业务开发者来说,这个函数不会像 `ConstantTimeCompare` 那样高频,但只要你在实现认证协议、签名校验细节,或者阅读加密库源码时,就会发现它的重要性。
ConstantTimeCopy:处理敏感数据拷贝与清理
除了比较和选择,敏感数据在内存里的停留时间同样值得关注。原文示例里用 `ConstantTimeCopy` 做了一个“函数返回前清零密钥”的处理思路:
key := make([]byte, 32)
// ... 使用密钥 ...
defer func() {
    subtle.ConstantTimeCopy(1, key, make([]byte, len(key))) // 函数返回前清零密钥
}()
这类写法的目的,是避免密钥、口令派生结果等敏感字节在内存中无谓残留。它并不意味着只要调用一次就能解决所有内存安全问题,但在安全要求较高的代码里,主动覆盖敏感缓冲区仍然是值得保留的习惯。
哪些 Go 场景最该用它
用户身份验证
登录流程是最直接的应用点。用户输入的密码通常不会明文比较,而是先经过哈希或派生,再和已存储结果比对。这个“比对”步骤如果用普通比较,就可能把时间差暴露给攻击者;如果改成 `ConstantTimeCompare`,至少不会因为匹配前缀不同而把额外信息送出去。
API 令牌与会话校验
API Token、Session Cookie、Webhook Secret 等值,本质上也是高敏感凭证。很多系统的风险并不出在生成算法,而出在校验实现过于随意。只要存在“拿用户提交值与服务端真实值比较”的步骤,就应该优先考虑常量时间比较。
加密算法与协议实现
在 RSA、ECC 等加密算法实现中,分支判断、比较、条件选择都可能带来侧信道暴露。`crypto/subtle` 里的 `ConstantTimeSelect`、`ConstantTimeLessOrEq` 等函数,就是为了这类场景准备的。它们更偏底层,但正因为底层代码复用广,一处疏忽的影响也更大。
使用时要注意的边界与误区
先处理长度问题
`ConstantTimeCompare` 有一个很容易忽略的前提:输入长度必须一致。长度不同的情况下,它不会替你“自动变安全”,而是直接返回不相等。
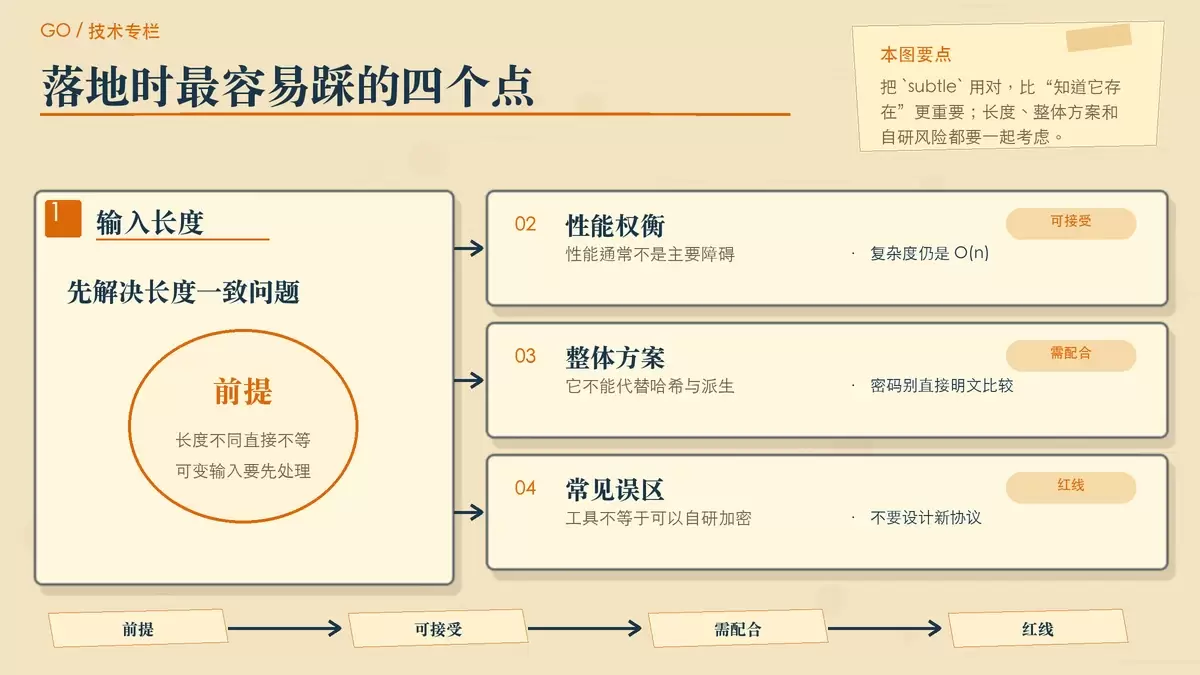
这意味着,如果你的输入天然是可变长度的,就要先想清楚协议设计,或者在必要时把数据处理成固定长度后再比较。否则,比较逻辑虽然换成了 `subtle`,整体行为仍可能在更早阶段暴露出额外信息。
性能不是主要矛盾
常量时间操作并不意味着夸张的性能代价。就复杂度而言,它和普通逐字节比较一样,通常仍是 `O(n)`。在密码校验、令牌验证这类安全敏感路径中,这点开销通常完全可以接受。
真正需要权衡的不是“快不快”,而是这段逻辑是否值得为安全性牺牲那一点点实现上的便利。对于认证链路,答案通常是值得。
它不是完整安全方案
`crypto/subtle` 只能解决“如何比较、如何选择、如何拷贝更不容易泄露信息”的问题,不能替代密码学上的其他基础措施。比如密码存储本身,仍然应该结合 PBKDF2、bcrypt 等安全哈希或密钥派生算法,而不是把明文或简单摘要直接拿来比较。
换句话说,`subtle` 是安全实现的一块拼图,不是全部。
别把它当成自研加密的理由
很多安全问题不出在“没用高级技巧”,而出在“自己拼了一套看似合理的方案”。`crypto/subtle` 提供的是实现细节层面的安全工具,不意味着你就应该自己设计密码协议、发明认证流程或手写加密算法。
更稳妥的做法仍然是:优先使用经过审查的标准库和成熟方案,在确实需要处理敏感比较或条件选择时,再把 `crypto/subtle` 放到正确的位置上。
结语:它不显眼,但经常决定实现是否靠谱
`crypto/subtle` 看起来不像加密库那样“显眼”,却恰好负责很多安全实现中最容易被忽略的细节。对于 Go 开发者来说,知道什么时候该把普通比较换成 `ConstantTimeCompare`,什么时候该避免条件分支泄露状态,本身就是安全编码能力的一部分。
如果你的代码正在处理密码、令牌、签名结果或密钥材料,那么 `crypto/subtle` 不该被视为“高级技巧”,而应该被视为默认工具之一。很多时候,真正保护系统的,不是更复杂的算法,而是这些不让时间开口说话的实现细节。









