


很多 Go 项目已经在 Gin 里设置了登录态 Cookie,但真正涉及 CSRF 防护时,问题往往出在一个细节:SameSite 并不会随着 c.SetCookie() 自动启用。本文把这件事拆开讲清楚:先解释 Gin 封装容易误解的地方,再给出可直接使用的设置与删除写法,最后补上浏览器和跨域场景里最常见的排查点,方便你判断 Cookie 到底是没写上、没带上,还是被浏览器拦下了。
Gin 里的 SameSite 为什么经常配了也不生效
在 Gin 中,SameSite 必须显式设置,不能依赖 c.SetCookie() 的参数。Go 标准库的 http.SetCookie 和 Gin 的 c.SetCookie() 都不会自动帮你补上 SameSite。
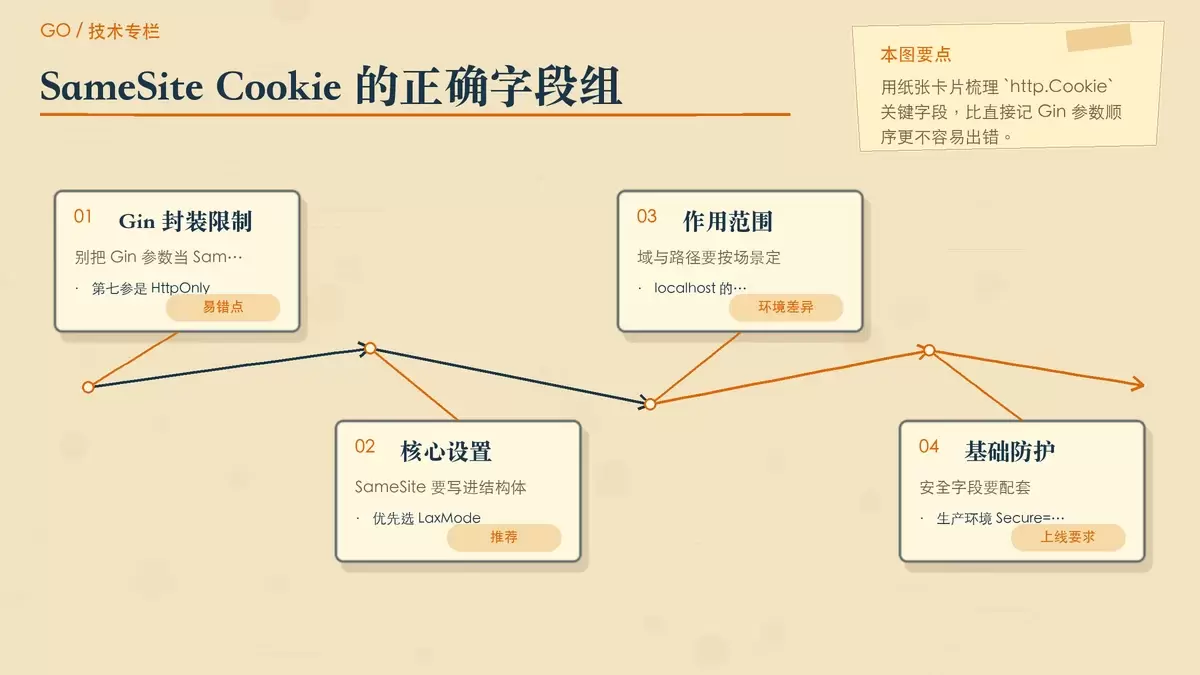
最容易踩坑的一点是:即使你给 Gin 的 SetCookie 传了第七个参数 true,它控制的也只是 HttpOnly,和 SameSite 没有关系。这是旧版 API 里最常见的误解之一。
也就是说,下面这类调用并不能设置 SameSite:
c.SetCookie(name, value, maxAge, path, domain, secure, httpOnly)这里第七个参数明确是 httpOnly,不是 SameSite。如果项目里一直只用这层封装,那么 Cookie 默认就没有启用基于 SameSite 的 CSRF 防护。
真正能生效的方式,是通过 http.Cookie 结构体上的 SameSite 字段赋值,再交给 http.SetCookie 发送。Gin 的 c.SetCookie(...) 本身并没有暴露这个字段。
- Gin v1.9+ 仍不支持在
c.SetCookie()中直接传SameSite - 继续依赖这个封装,可能会漏掉 Cookie 的关键 CSRF 防护配置
- 要写入
SameSite,必须自己构造http.Cookie
正确写法:用 http.Cookie + http.SetCookie 设置 SameSite=Lax
如果目标是给会话 Cookie、登录态 Cookie 或其他敏感标识增加 SameSite,最稳妥的做法就是直接使用标准库。这样字段语义清晰,也不会被 Gin 的参数顺序误导。
通常推荐使用 http.SameSiteLaxMode。它兼顾了基础的 CSRF 防护和常见导航场景兼容性,比如用户从邮件或外部页面点击链接进入站点时,顶级导航的 GET 请求仍然可以携带 Cookie。
下面这些字段建议一起检查,不要只盯着 SameSite:
Name和Value:如果值中包含中文或特殊字符,建议用url.QueryEscape处理Path:设为"/"表示全站可见;只给 API 用时也可设为"/api"Domain:生产环境填写真实域名,例如"example.com";本地开发如果使用localhost,这里应留空Secure:正式环境必须为true;本地无 HTTPS 时可临时设为falseHttpOnly:像session_id这类敏感 Cookie 建议始终设为trueSameSite:优先考虑http.SameSiteLaxMode;更严格的限制可用http.SameSiteStrictModeMaxAge:通常比Expires更可靠;设负数表示会话级 Cookie
可直接参考下面这段写法:
cookie := &http.Cookie{
Name: "session_id",
Value:url.QueryEscape(token),
Path: "/",
Domain: "", // 本地开发勿填 localhost
MaxAge: 3600,
HttpOnly: true,
Secure: true, // 上线前必须 true
SameSite: http.SameSiteLaxMode,
}
http.SetCookie(c.Writer, cookie)
这段代码里真正决定 SameSite 行为的,是 SameSite: http.SameSiteLaxMode。如果没有这一行,哪怕其他字段都正确,浏览器仍不会按 Lax 规则处理它。
另外,本地调试时最容易出错的是 Domain。很多人会顺手填上 localhost,但它并不适合作为这里的域配置,测试环境下保持空字符串更稳妥。
浏览器与跨域请求里,SameSite=Lax 还会遇到什么问题
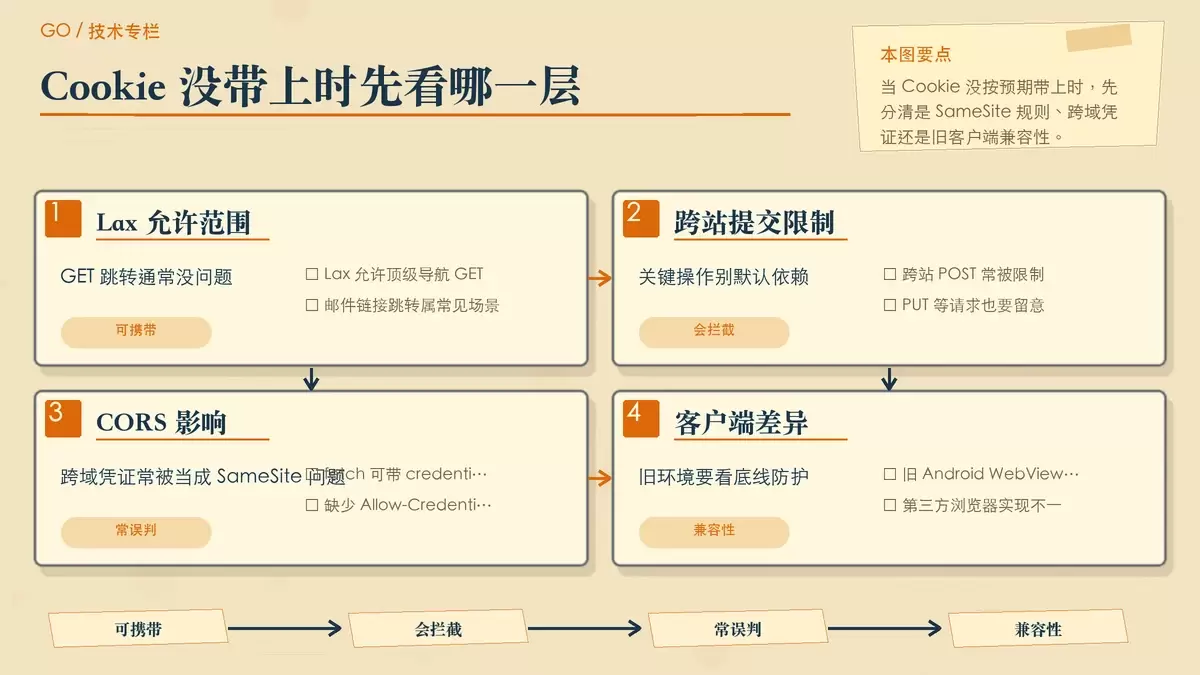
SameSite 配对了,不代表浏览器就一定会按你预期把 Cookie 带出去。实际排查时,至少要区分“SameSite 限制”和“跨域凭证传递失败”这两类问题。
以浏览器实现来说,Chrome 84+ 和 Safari 14+ 对 SameSite=None 有更严格要求:必须同时设置 Secure: true。不过这个限制并不针对 Lax 和 Strict。
即便如此,Lax 场景里仍有几个高频误判点:
- 如果前端发起跨域 POST 请求,例如
fetch搭配credentials: "include",但服务端没有返回Access-Control-Allow-Credentials: true,浏览器会直接丢弃 Cookie。这种情况和 SameSite 本身无关,但经常被误以为是 Lax 失效 SameSite=Lax允许顶级导航的 GET 请求携带 Cookie,但会拦截跨站点的 POST、PUT 等请求。因此一些关键业务流程不能默认依赖跨域提交时继续带着登录态- 在老旧 Android WebView 或某些第三方浏览器中,
SameSite可能被忽略,此时HttpOnly + Secure至少要作为底线配置保留
如果你的前后端分离项目里出现“明明写入成功,但请求里看不到 Cookie”,建议按这个顺序判断:
先确认是不是跨域凭证配置问题
很多时候浏览器并不是拒绝了 SameSite,而是因为跨域响应缺少凭证许可,干脆不接收或不发送 Cookie。尤其在本地前端端口和 API 端口不同的情况下,这类问题很常见。
再确认请求类型是否符合 Lax 规则
Lax 对顶级导航 GET 比较宽松,但对跨站点表单提交、异步 POST、PUT 等请求会更严格。如果某个接口必须依赖跨站认证信息,通常就不能只靠默认的 Lax 行为来设计。
最后再看客户端环境是否过旧
如果问题只在部分嵌入式 WebView 或旧设备上出现,那么就要考虑浏览器实现差异,而不是一直从 Gin 或 Go 代码里找原因。
删除带 SameSite 的 Cookie,关键是 Name、Domain、Path 必须匹配
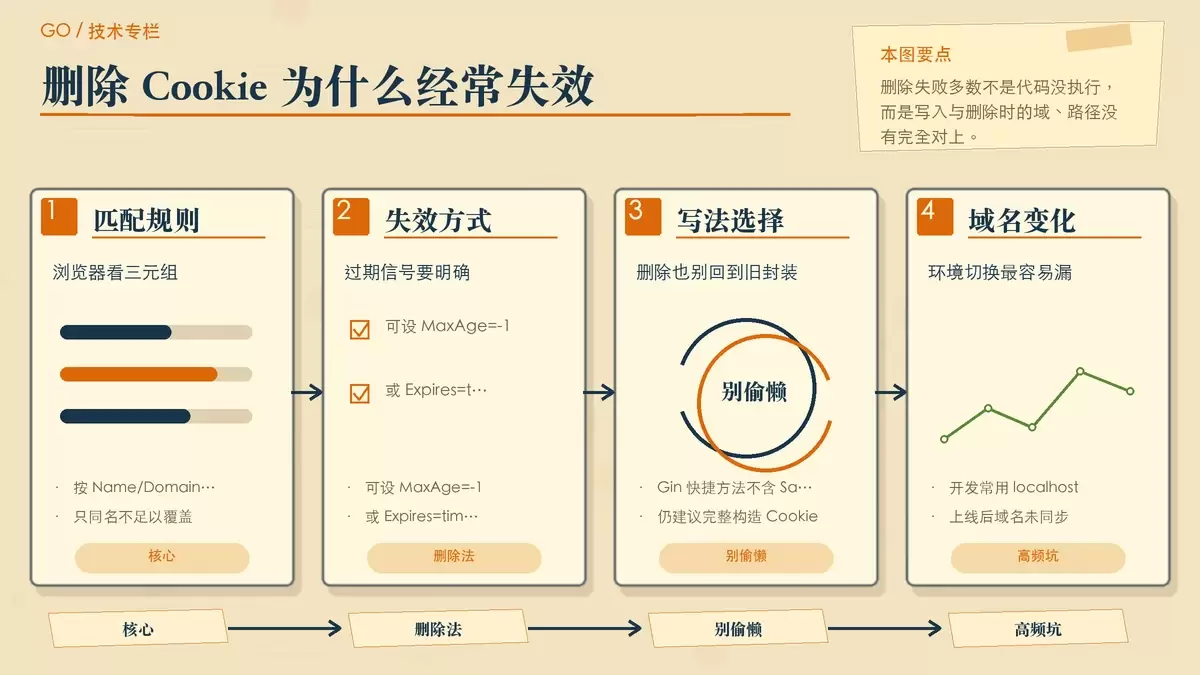
设置成功之后,删除 Cookie 也是另一个常见坑。浏览器匹配 Cookie 时,看的是 (Name, Domain, Path) 这个三元组,不是只看名字相同就覆盖。
例如原来的 Cookie 如果配置成了 Domain: "example.com" 和 Path: "/admin",删除时也必须使用同样的 Domain 与 Path。只要任意一个不一致,旧 Cookie 就会继续留在浏览器里。
通常删除方式有两种:
- 发送同名 Cookie,并将
MaxAge: -1 - 或者设置
Expires: time.Unix(0, 0)
这里同样不要再回到 Gin 的快捷封装里。下面这种写法虽然看起来像在删除 Cookie,但依然没有处理 SameSite:
c.SetCookie("name", "", -1, "/admin", "example.com", true, true)原因没变:第七个参数还是 HttpOnly,不是 SameSite。正确做法仍然是构造完整的 http.Cookie,把原先的关键属性带齐,然后交给 http.SetCookie。
原文提到一个很实际的问题:开发时用的是 localhost,上线切到真实域名后,删除逻辑里的 Domain 没同步修改,结果浏览器中旧 Cookie 始终删不掉。这类问题排查起来很耗时间,但根因通常并不复杂,就是写入和删除时的域、路径没有保持一致。
如果需要稳妥处理,删除时至少应满足这几点:
- 同名
- 相同
Path - 相同
Domain SameSite保留原值,或至少显式设为http.SameSiteDefaultMode
实际项目中的简明结论
把 Gin 中的 Cookie 配置总结成一句话:只要你需要明确控制 SameSite,就不要依赖 c.SetCookie(),直接使用 http.Cookie 加 http.SetCookie()。
对大多数登录态场景来说,一套比较稳妥的默认思路是:
- 用
http.SameSiteLaxMode作为优先选项 - 生产环境开启
Secure: true - 敏感 Cookie 开启
HttpOnly: true - 本地开发不要给
localhost强行填写Domain - 删除 Cookie 时确保
Name、Domain、Path与原值一致
这样处理后,你至少可以避免三个常见误区:把 Gin 第七个参数误当成 SameSite、把跨域凭证问题误判为 SameSite 失效、以及因为删除时域名和路径不一致而留下残留 Cookie。









