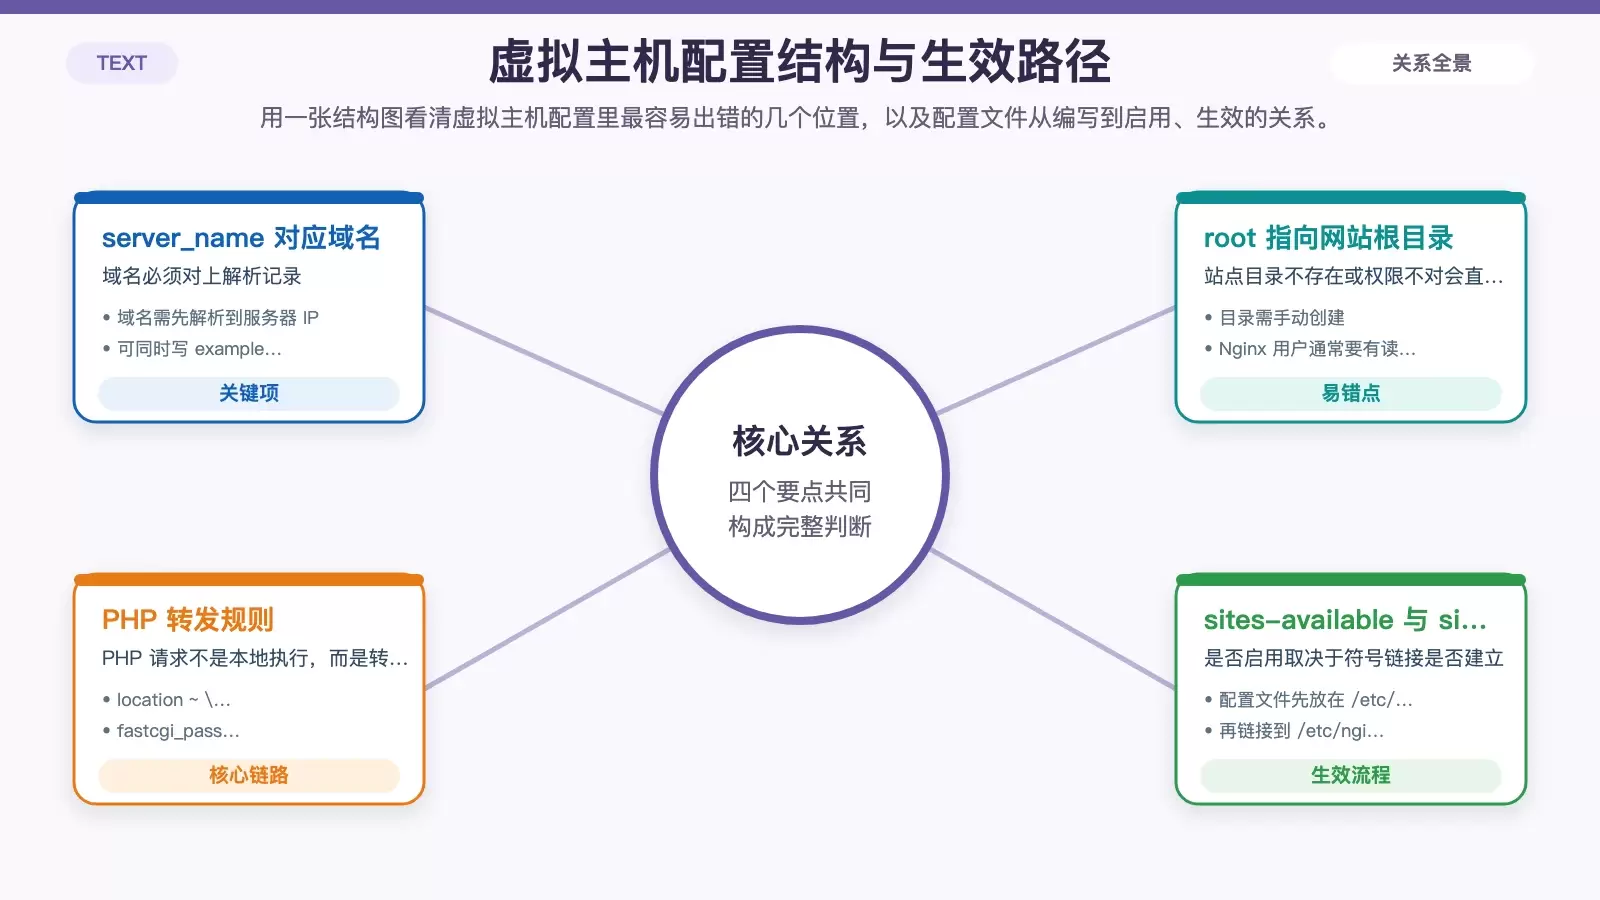
LNMP 中 Nginx 如何设置:从虚拟主机到 PHP-FPM 联动的完整梳理
本文按 LNMP 实际部署顺序,梳理 Nginx 在站点接入中的关键配置:安装、虚拟主机、PHP-FPM 对接、MySQL 准备,以及 HTTPS、缓存和防火墙等常见加固项。适合需要快速搭起可用 Web 环境,同时希望避开路径不匹配、权限错误和配置未生效等问题的读者。
2026-08-24
60

本文按 LNMP 实际部署顺序,梳理 Nginx 在站点接入中的关键配置:安装、虚拟主机、PHP-FPM 对接、MySQL 准备,以及 HTTPS、缓存和防火墙等常见加固项。适合需要快速搭起可用 Web 环境,同时希望避开路径不匹配、权限错误和配置未生效等问题的读者。
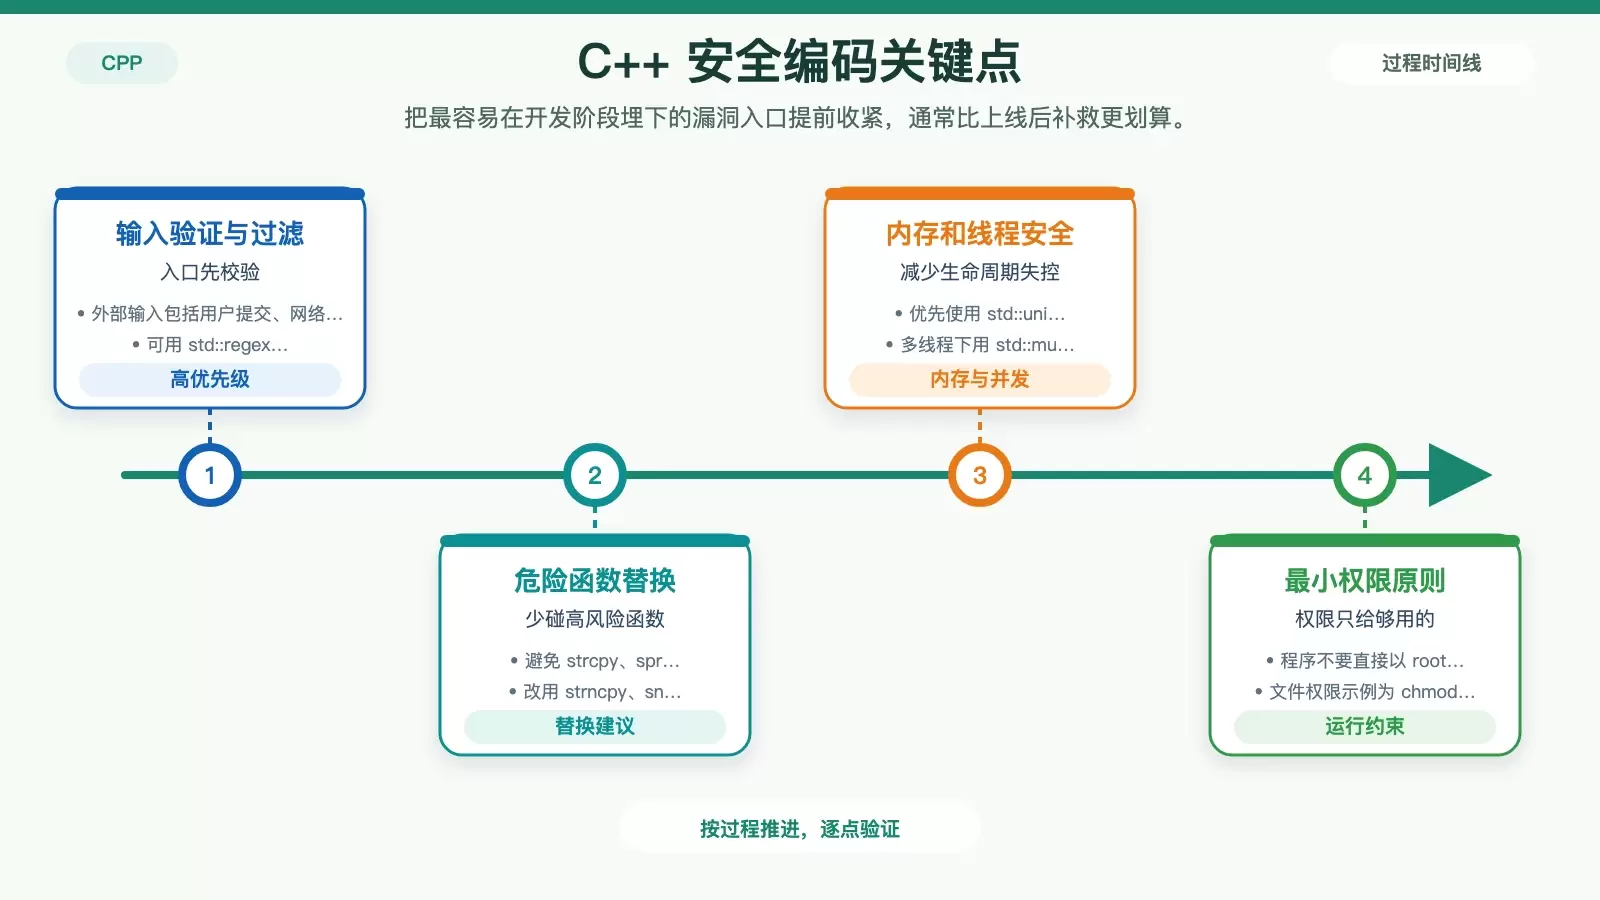
在 CentOS 上部署 C++ 程序,风险点往往不只在代码本身,还包括编译参数、系统权限、运行监控和后续修补。本文按“编码、防护、检测、审计”四条线梳理一套可落地的安全做法,适合拿来做项目自查清单。
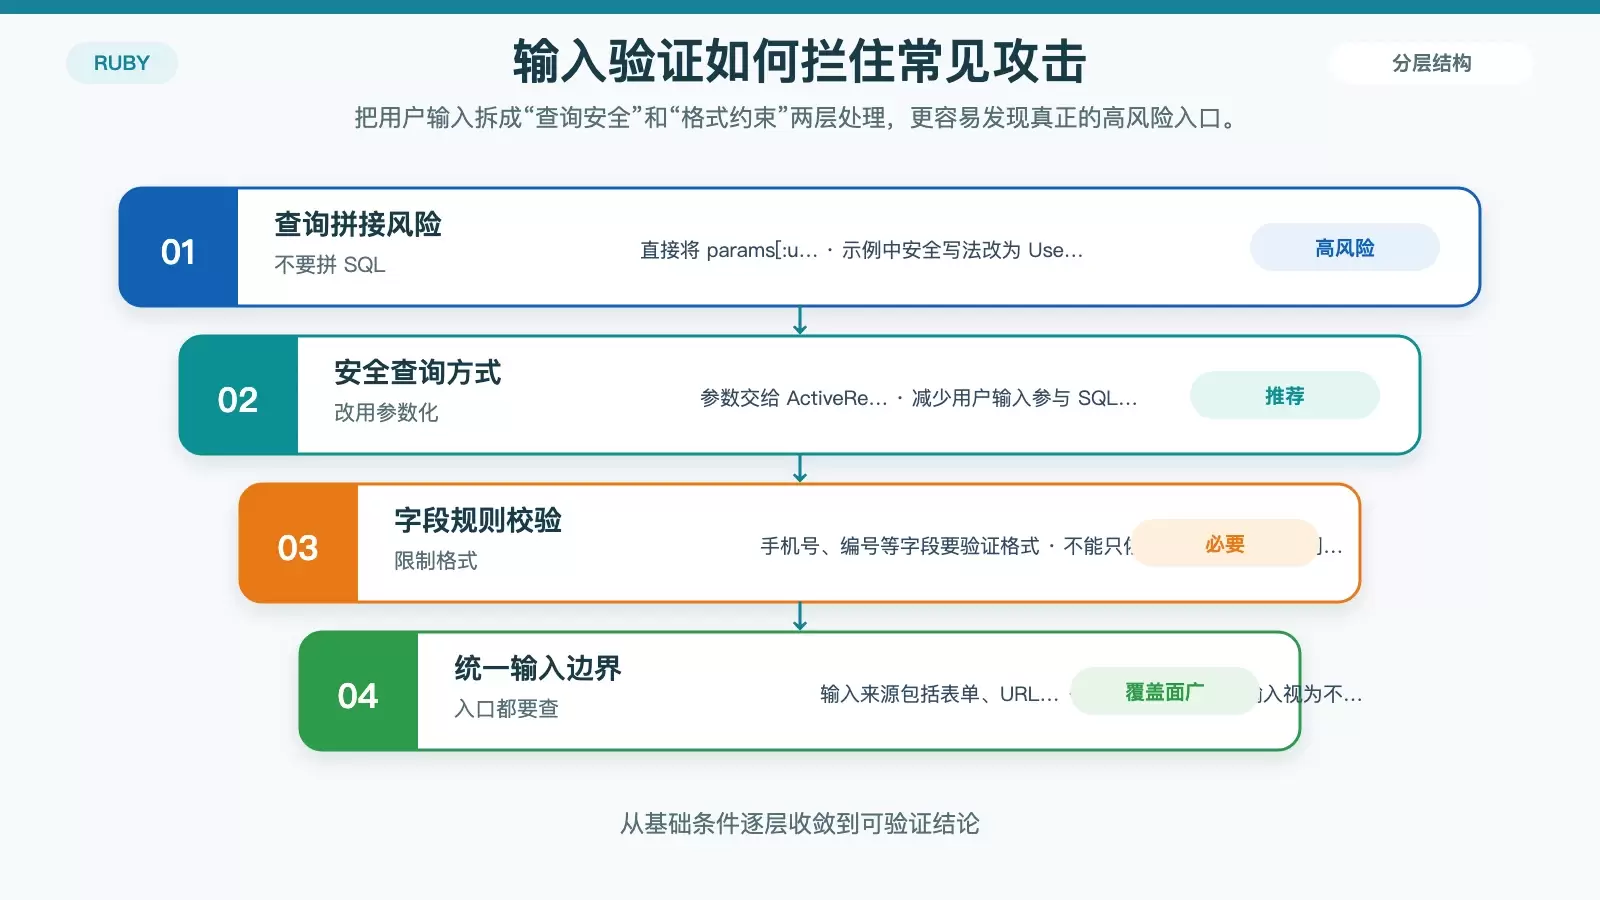
这篇文章围绕 Ruby Web 应用最常见的几类安全风险展开,梳理输入验证、会话与 CSRF、防密码明文、HTTPS 传输以及日志监控等基础做法,并保留 Rails、bcrypt、Nginx 等原始示例,便于直接对照检查项目配置。 Ruby Web 应用的安全问题,往往不是出在框架能力不足,而是出在一些看似基础的细节没有落实,比如直接拼接 SQL、会话配置过松、密码明文存。
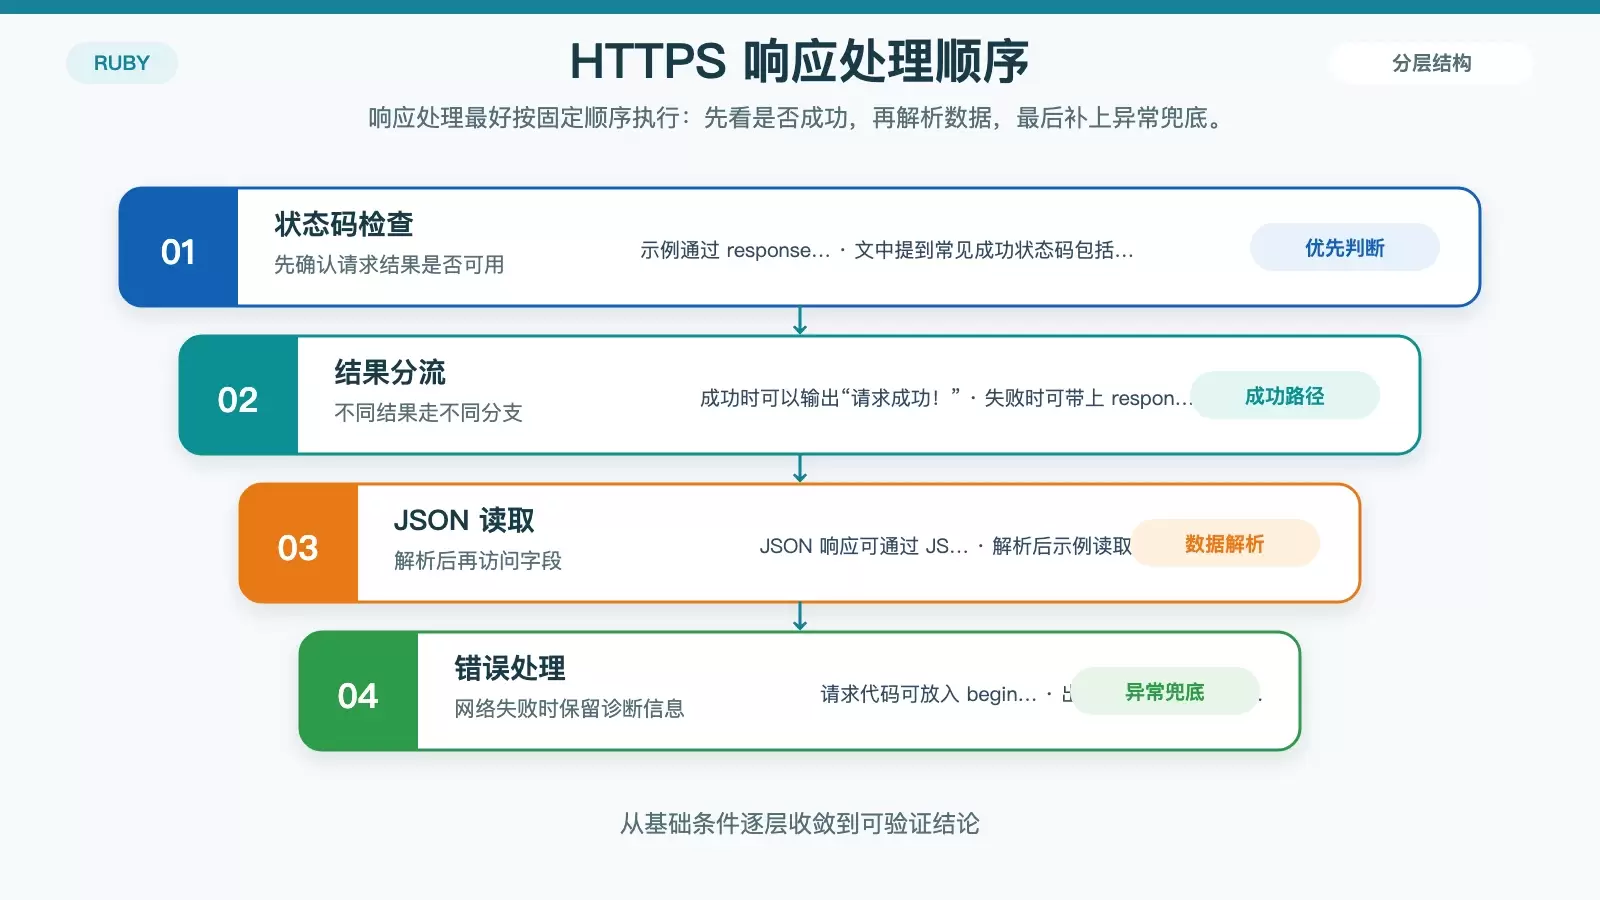
这篇文章围绕 Ruby 发起 HTTPS 请求的常见场景,整理了标准库 net/http 的基本用法,包括 GET、POST、响应解析与错误处理,同时补充了何时适合换用 HTTParty 这类第三方库,方便快速判断不同方案的取舍。 在 Ruby 里调用 HTTPS 接口并不难,难的是把请求方式、SSL 开关、响应判断和异常处理放进一套顺手的写法里。
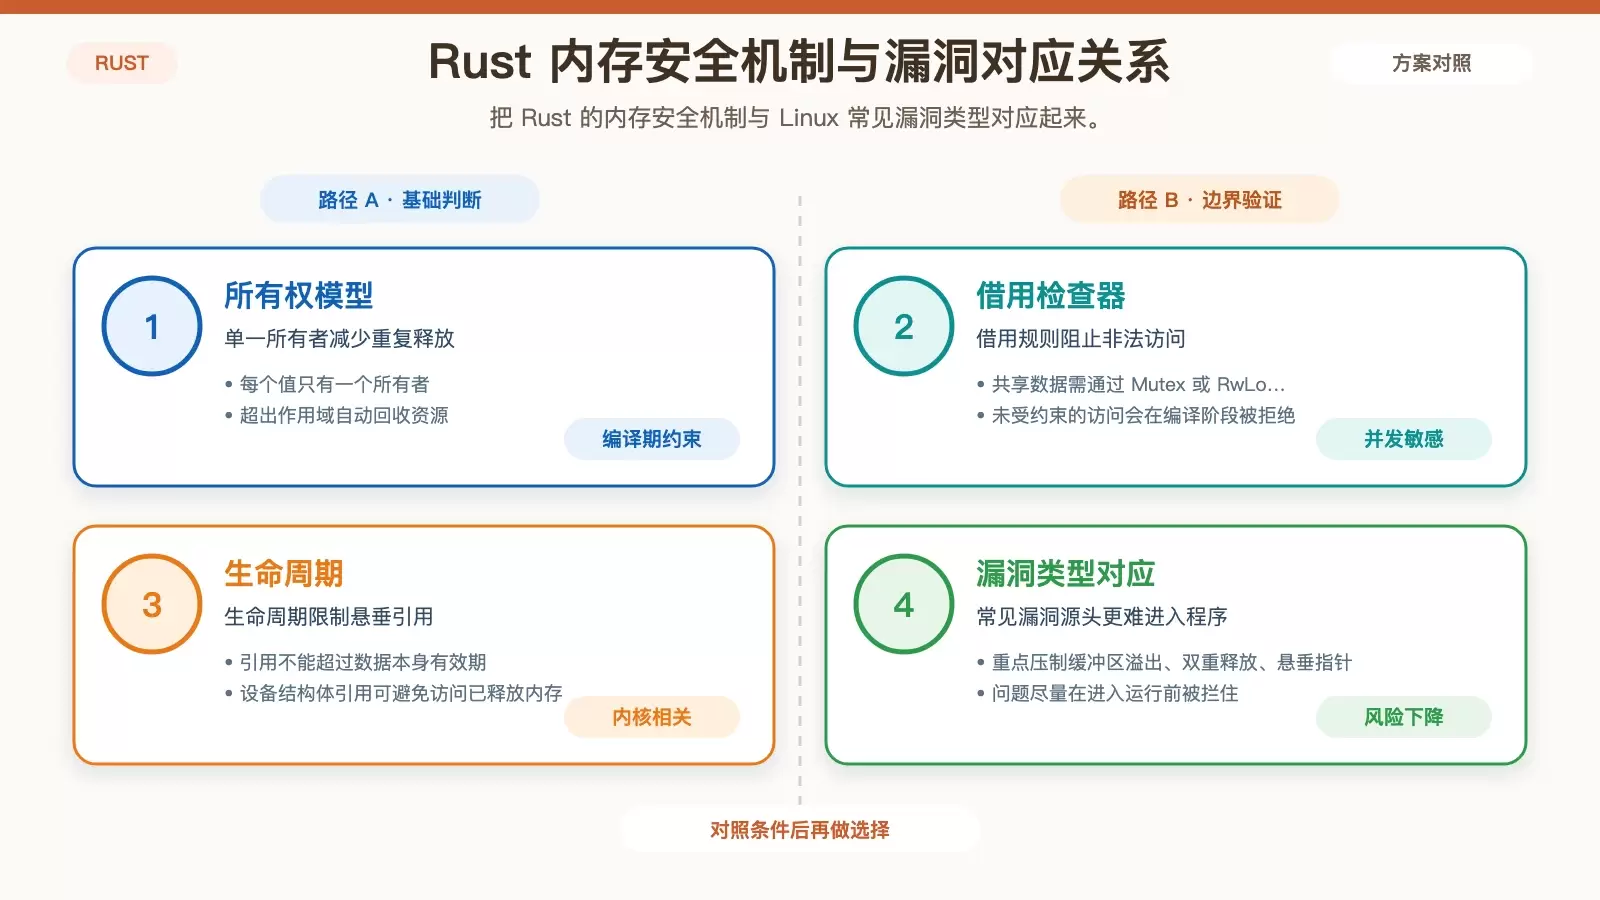
Rust 在 Linux 上的价值,不只是性能更高,更关键的是它把内存安全、并发安全和错误处理前移到编译阶段。本文按内存、并发、类型系统、内核模块与运维实践几个层面拆解 Rust 如何借助 Linux 安全机制降低漏洞与运维风险。
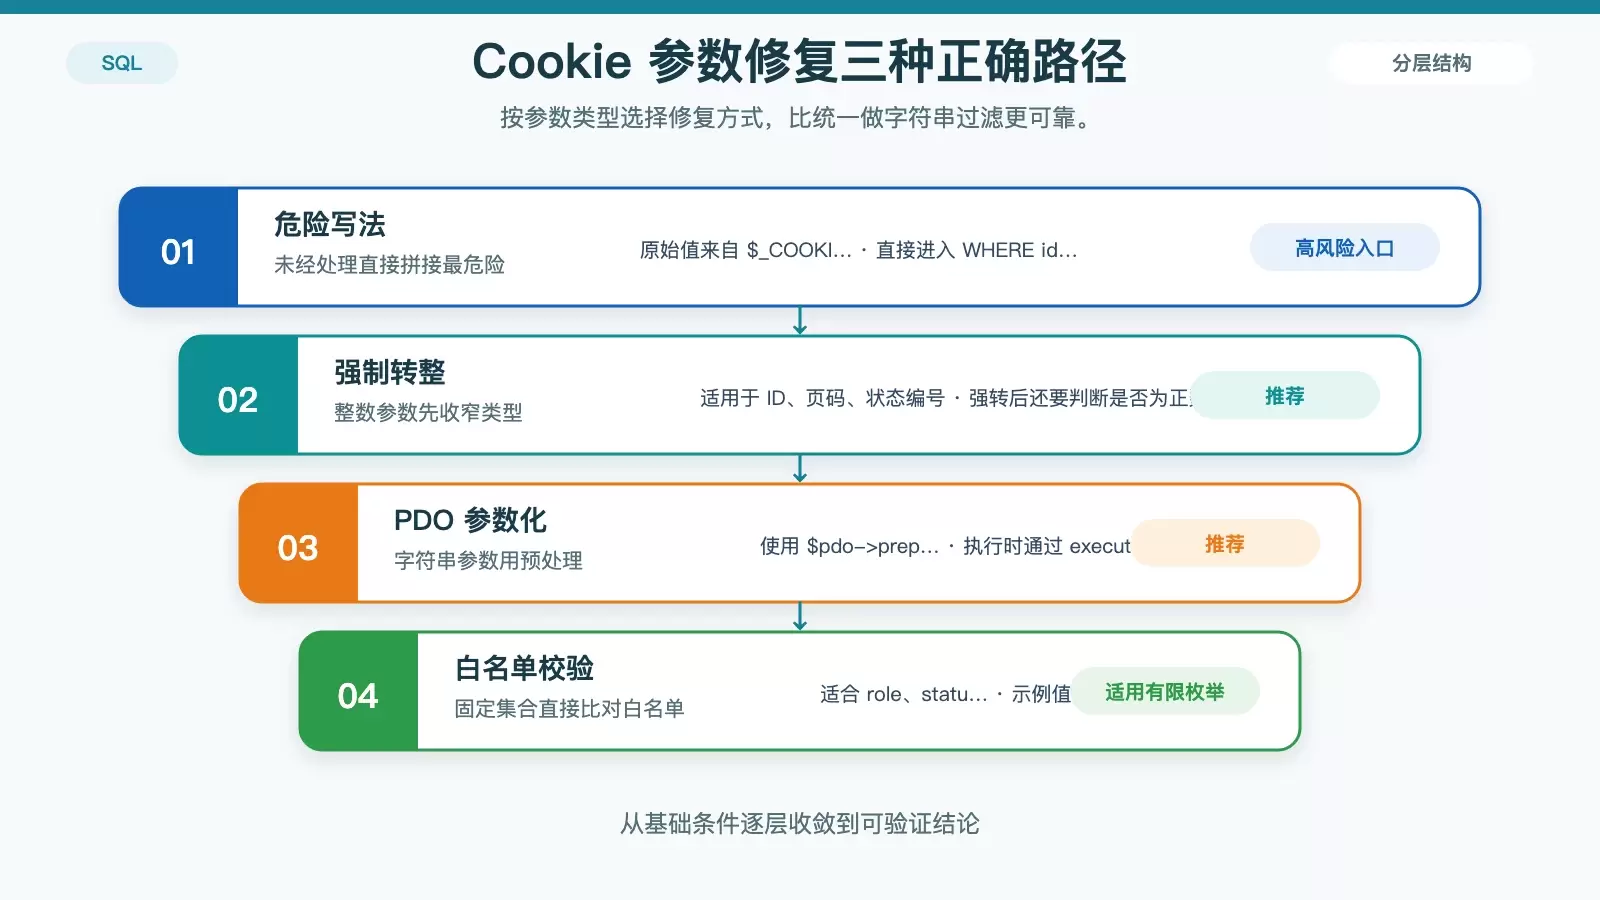
Cookie 里的值一旦未经校验就直接拼进 SQL,风险和表单注入没有区别,而且更容易被忽视。本文按 PHP、ASP/ASP.NET 和测试排查三条线梳理修复方法,说明哪些做法可靠、哪些“过滤”其实挡不住攻击。 Cookie 注入和表单注入本质上是同一类问题,但它更容易藏在登录态、中间件和日志链路里,被开发在排查时漏掉。
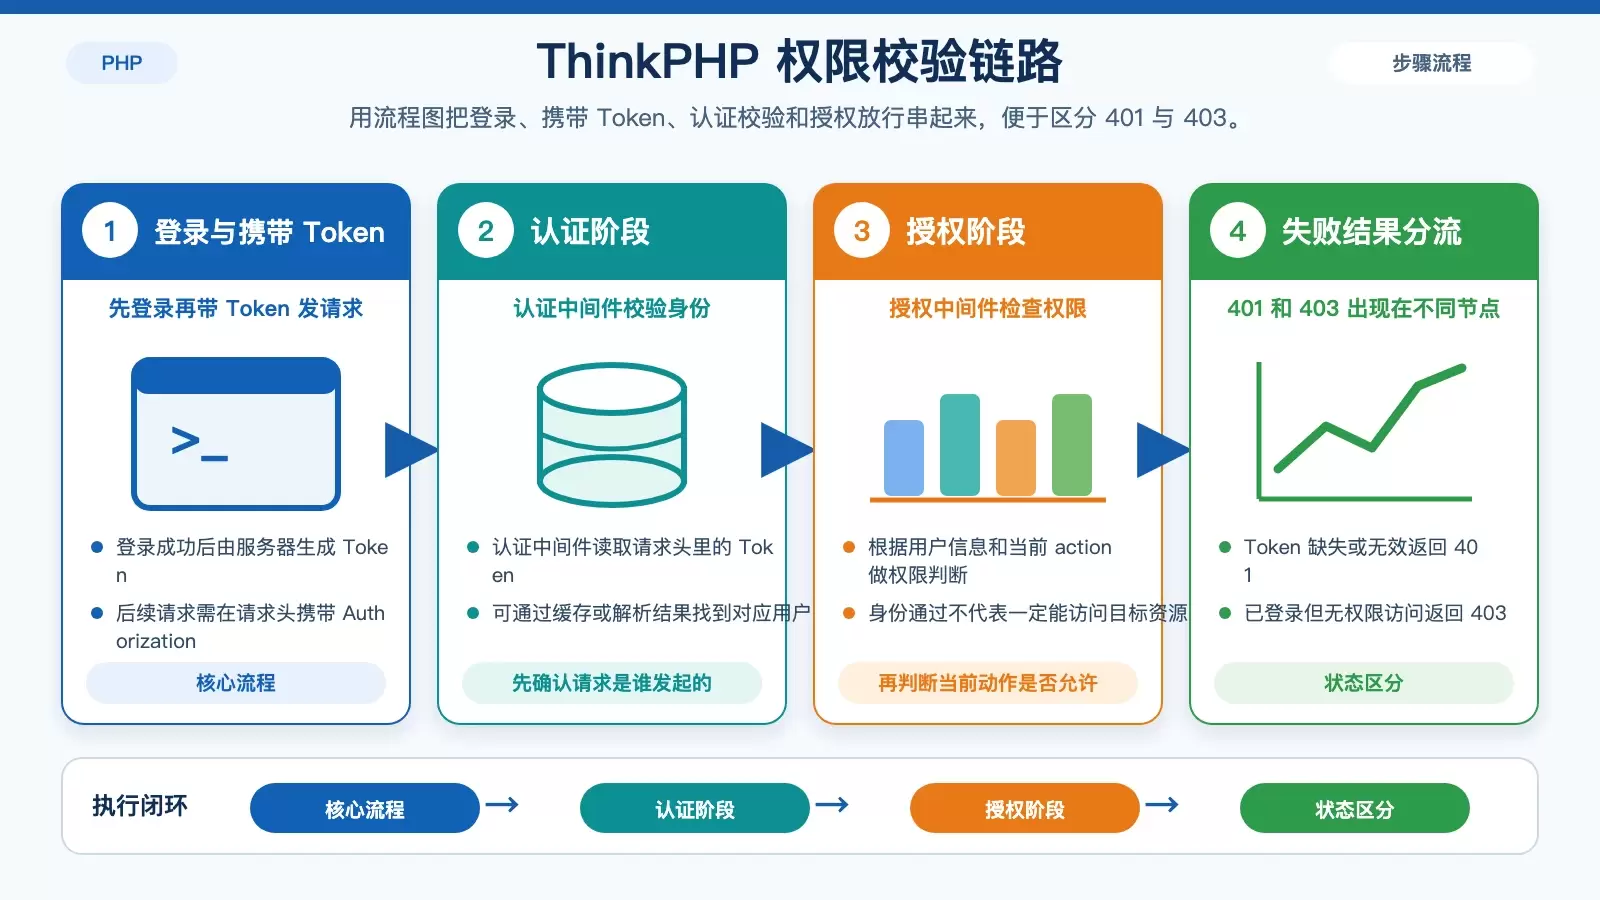
在 ThinkPHP 中实现权限控制,核心不是单纯“加个中间件”,而是把认证、请求拦截和授权判断串成一条稳定链路。本文按实际项目思路梳理登录发 Token、请求校验、角色权限控制和中间件落地方式,并结合示例代码说明基础实现与后续扩展点。
这篇文章把 CentOS 部署 Node.js 项目的流程拆成可执行的 9 个环节:系统准备、安装 Node.js 18.x、开放端口、上传项目、安装生产依赖、用 PM2 托管进程,再到 Nginx 反向代理、HTTPS 证书和上线验证。保留原命令基础上,也补出了每一步的作用和判断点。
ThinkPHP 安全防护不能只盯某一个点,真正有效的是把框架更新、输入校验、内置机制、上传限制、运行环境和审计监控一起落实。本文按实际开发流程梳理这六个环节,帮助你快速搭出一套可执行的基础防线。
ALTER VIEW 看起来只是改一条查询,实际却是用新定义整体覆盖旧视图,最容易把权限、字段契约和下游依赖一起改坏。本文按备份、兼容字段、重授权、更新能力与缓存影响几条主线,梳理生产环境修改 SQL 视图时最该先确认的风险点。
这篇文章把 JSP 在 Ubuntu 上的部署步骤整理成一条清晰流程:先准备系统和 JDK,再安装 Tomcat、部署 WAR 包,最后处理防火墙与 HTTPS。文中保留了关键命令、默认路径和排错检查点,适合按步骤直接落地。 在 Ubuntu 上部署 JSP,核心步骤其实就是把 Java、Tomcat 和 WAR 发布流程理顺,但很多失败都出在环境验证、访问端口和部署方式理解不完整上。
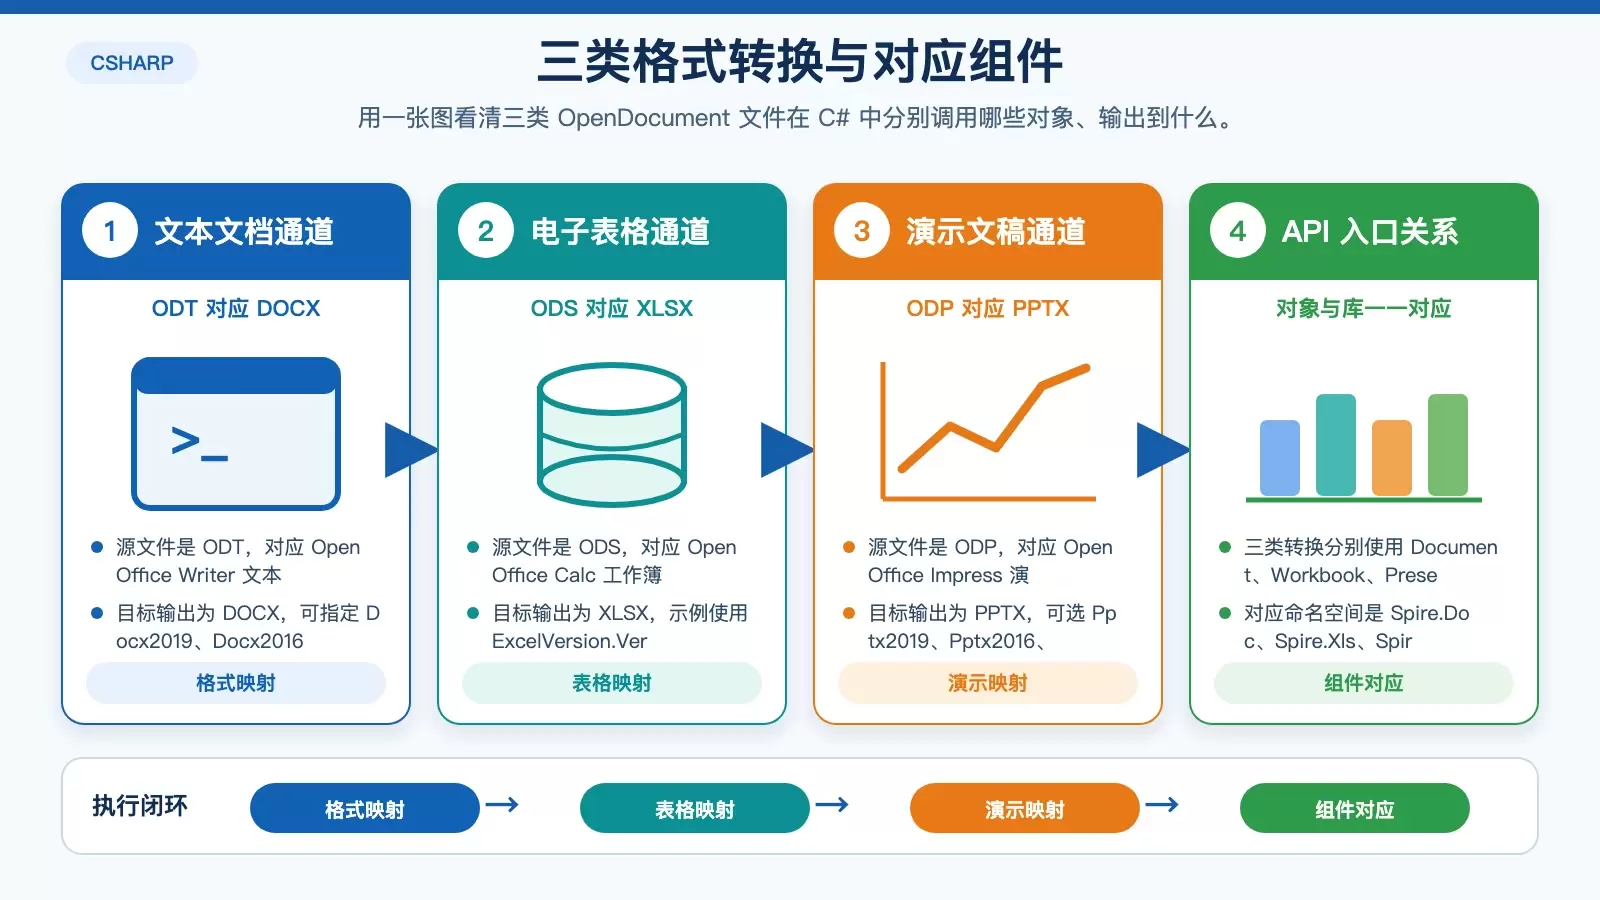
本文梳理了在 C# 中把 ODT、ODS、ODP 转成 DOCX、XLSX、PPTX 的实现方式,覆盖所需 .NET 文档库、三类核心代码示例,以及路径、异常、资源释放和授权等落地注意事项,适合直接评估能否接入现有业务系统。 OpenDocument 和 Microsoft Office 并不是简单的“同类格式不同后缀”,它们背后对应的是两套不同的文档标准,因此在业务系统里直接互通时,格式错乱和对象丢失。