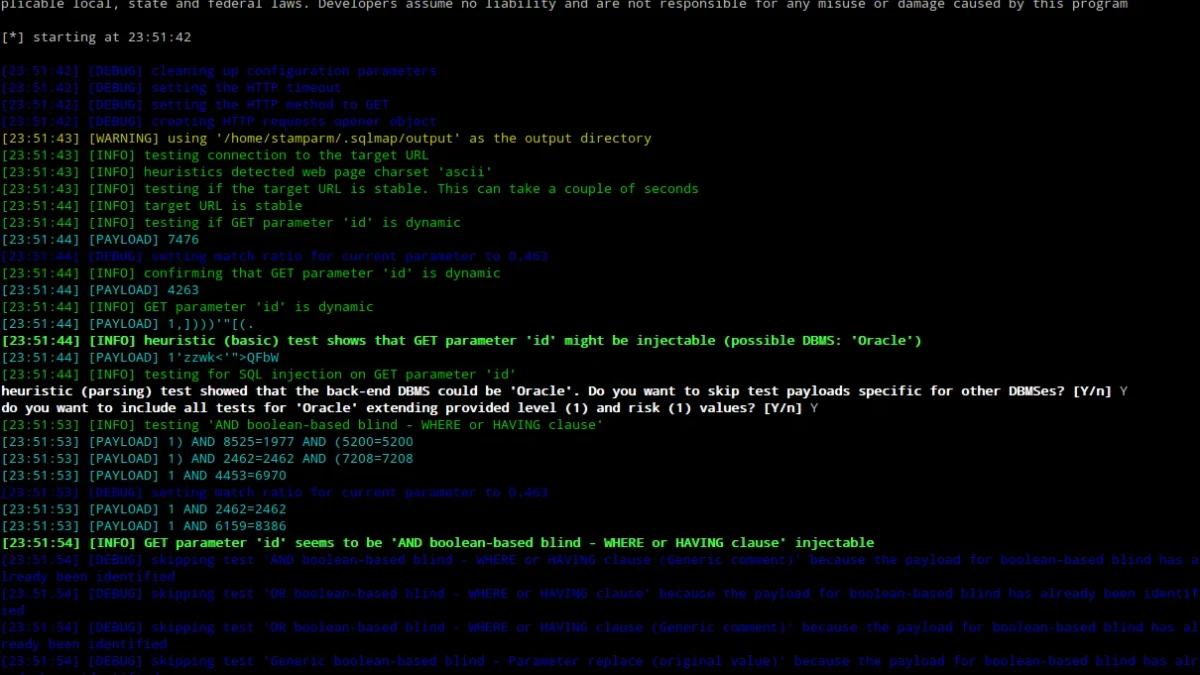
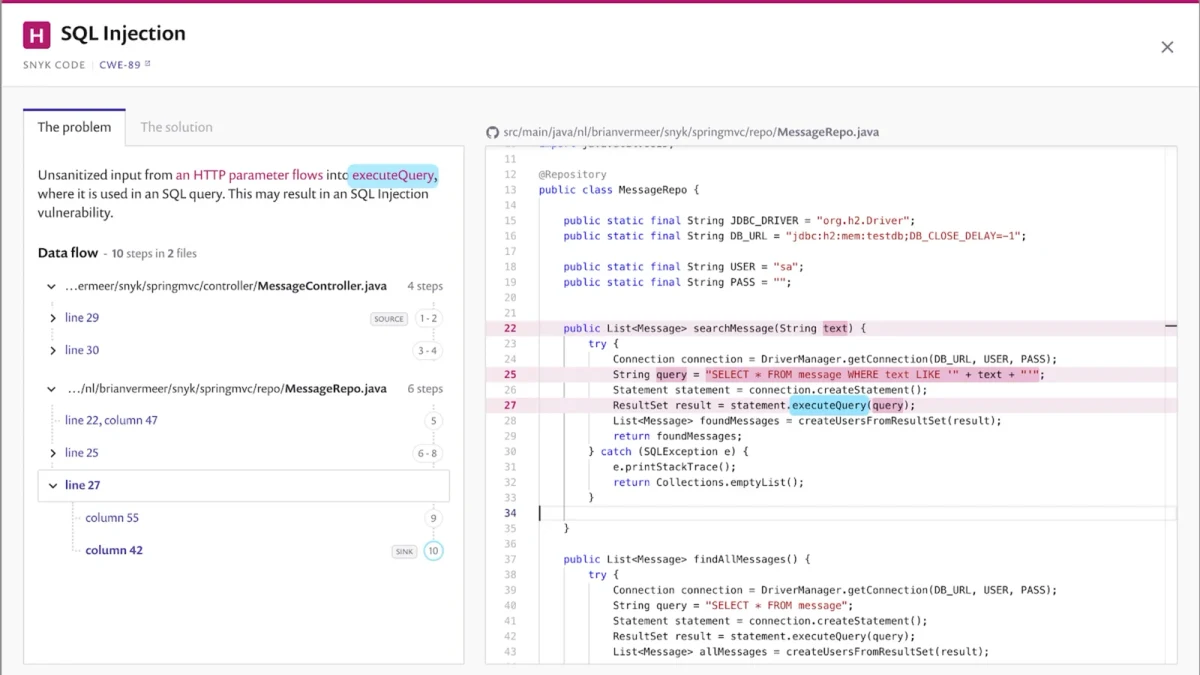
网络安全:GraphQL注入与深度查询攻击
从GraphQL的查询模型出发,梳理注入风险与深度查询攻击的形成机制,结合安全测试思路说明如何发现、验证并防护,同时总结常见误区与避坑要点。
2026-09-10
6

从GraphQL的查询模型出发,梳理注入风险与深度查询攻击的形成机制,结合安全测试思路说明如何发现、验证并防护,同时总结常见误区与避坑要点。
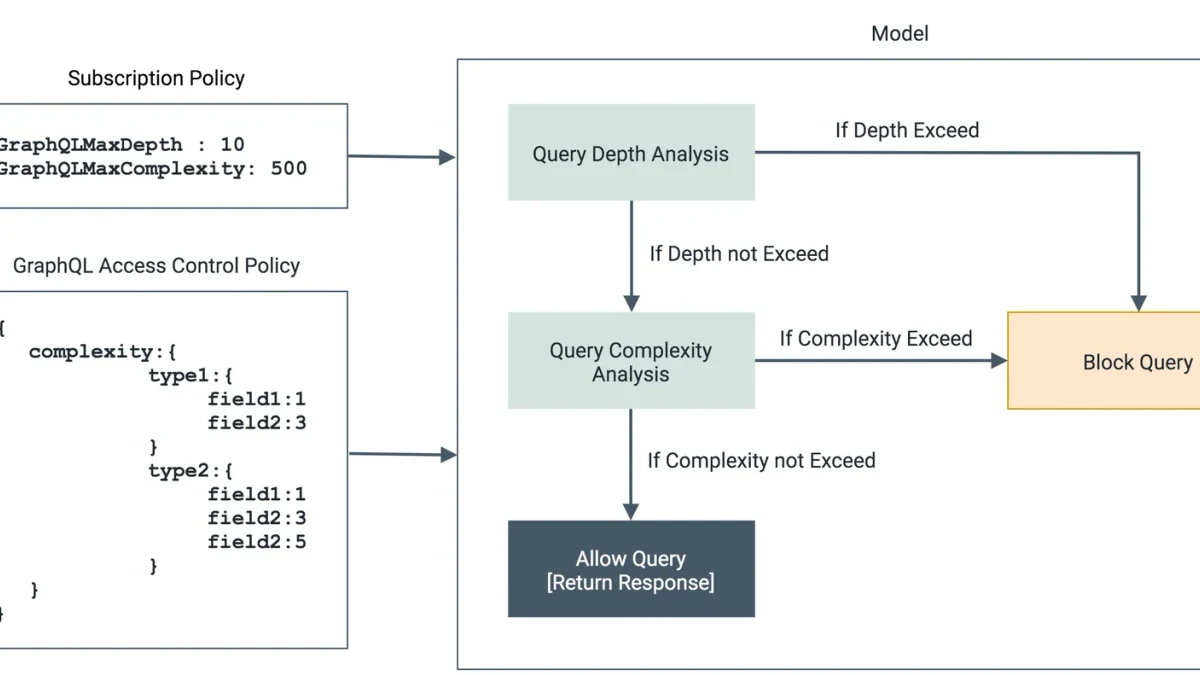
从参数绑定原理、SQL注入风险、实际使用场景和验证方法出发,对比MyBatis中#{}与${}的安全差异,帮助开发者在查询条件、动态SQL等场景做出正确选型,并避开常见的${}使用陷阱。
介绍如何使用 Python ssl 模块为 TCP 套接字建立加密通信,并重点理解 TLS 证书验证、客户端配置、服务端配置、连接测试及常见安全误区。
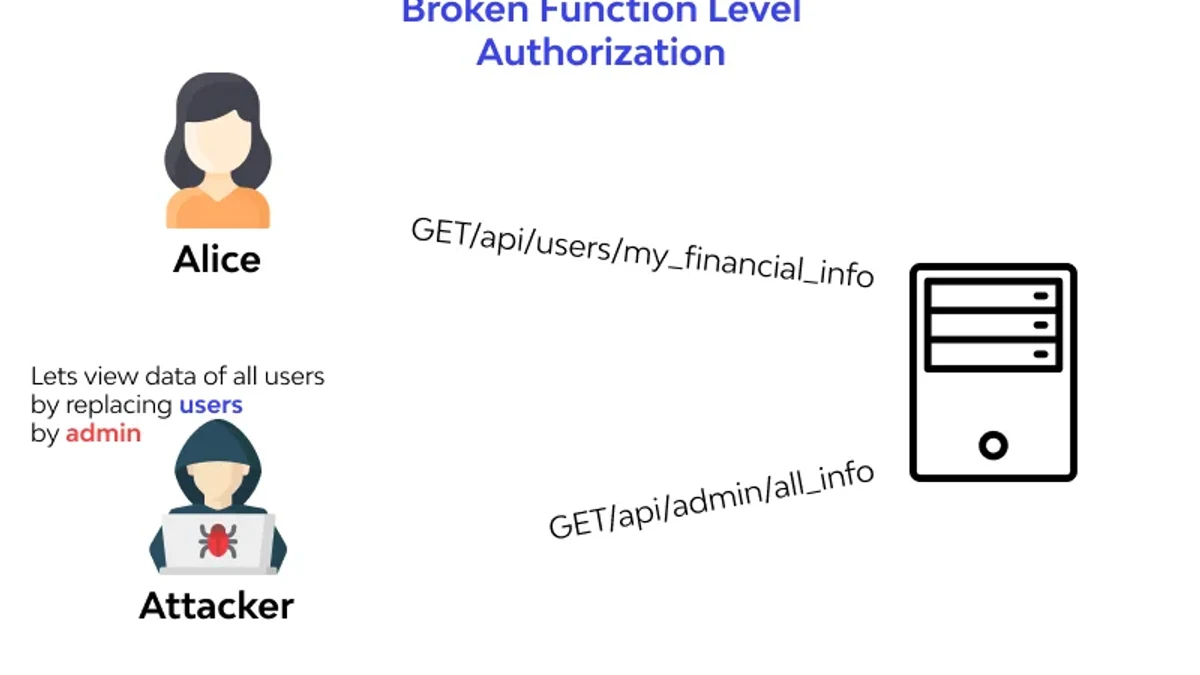
从OWASP Top 10的安全风险框架入手,帮助读者理解高频Web应用漏洞的成因、识别方法、验证思路与防护要点,并通过常见误区总结安全开发与测试中的避坑方法。
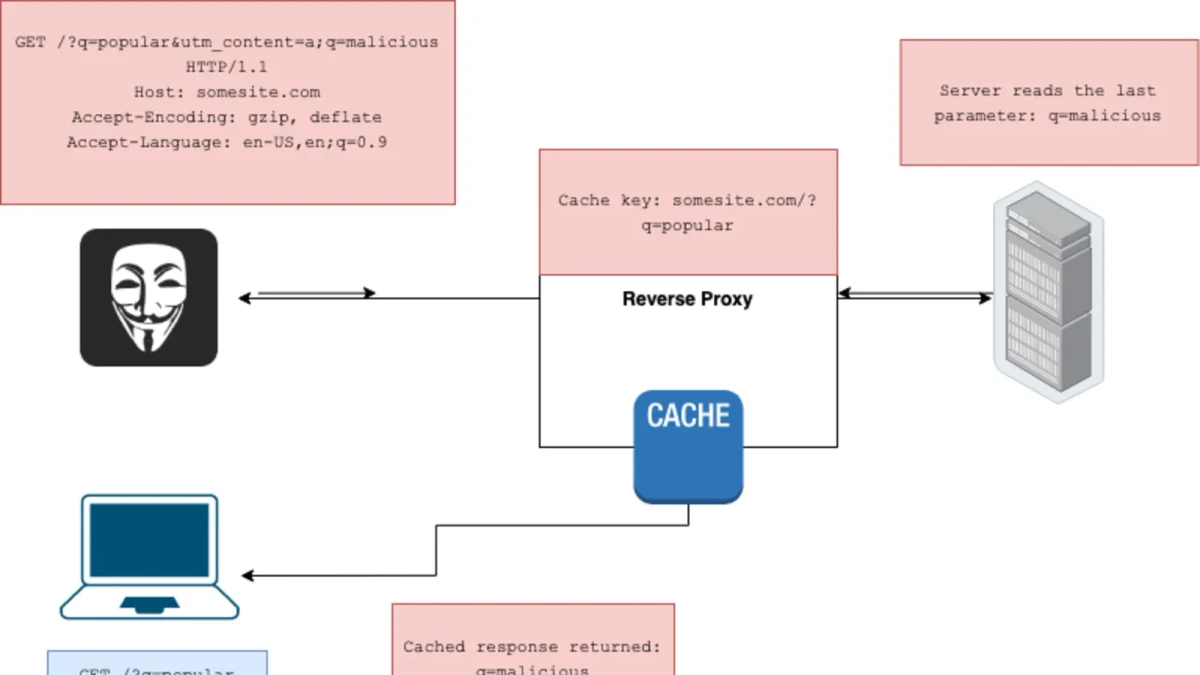
从Web缓存如何决定“同一个响应”讲起,梳理Cache-Key与缓存投毒的关系,并通过典型攻击路径、验证方法和防御配置帮助读者识别高风险缓存设计。
从 Role、ClusterRole 与 Binding 的关系入手,逐步完成命名空间级和集群级授权,并通过 kubectl 验证权限,重点避开绑定范围、roleRef 与过度授权等常见坑。
从验证码绕过的常见风险出发,系统梳理CAPTCHA的工作机制、安全边界、攻击面与防护方法,帮助网站开发者、安全人员建立可验证、可监控、可持续优化的验证码安全体系。
本文面向网络安全学习者与授权渗透测试人员,介绍Nmap与SQLmap的核心用途、基本操作、结果验证及常见避坑方法,并强调仅在获得明确授权的目标环境中进行测试。