


在 MCP 逐步进入生产环境后,问题已经不只是“工具能不能接上”,而是“谁能调用、能调什么、出了问题怎么追”。如果你正在用 Go 搭 MCP 服务,这篇文章会先讲清 MCP 规范对认证的边界,再结合 github.com/mark3labs/mcp-go v0.48.0 的现状,把三种常见方案的实现方式、适用场景和取舍讲明白,方便你判断该选标准化 OAuth 2.1,还是先用更轻量的过渡方案。
为什么 MCP 需要鉴权
MCP 本质上是大模型连接外部工具和资源的接口层。只要它开始承接真实业务,就意味着模型可以触发查询、写入、删除、支付等操作;如果没有鉴权,任何能碰到服务的人都可能直接调用这些能力。
在实际项目里,MCP 鉴权通常对应几类非常具体的问题:
- 多租户 SaaS 服务:不同用户只能访问自己的工具和数据。
- 敏感工具保护:删除、写入、支付等高风险操作需要额外验证身份与权限。
- 流量控制和审计:需要知道是谁、在什么时间、调用了什么工具,便于限流、追踪和审计。
从这个角度看,MCP 鉴权并不是附加功能,而是把“工具可调用”变成“工具可控调用”的基础设施。
MCP 规范要求与 Go SDK 现状
官方规范给出的认证边界
根据 MCP 官方规范,认证有几个关键点需要先厘清:
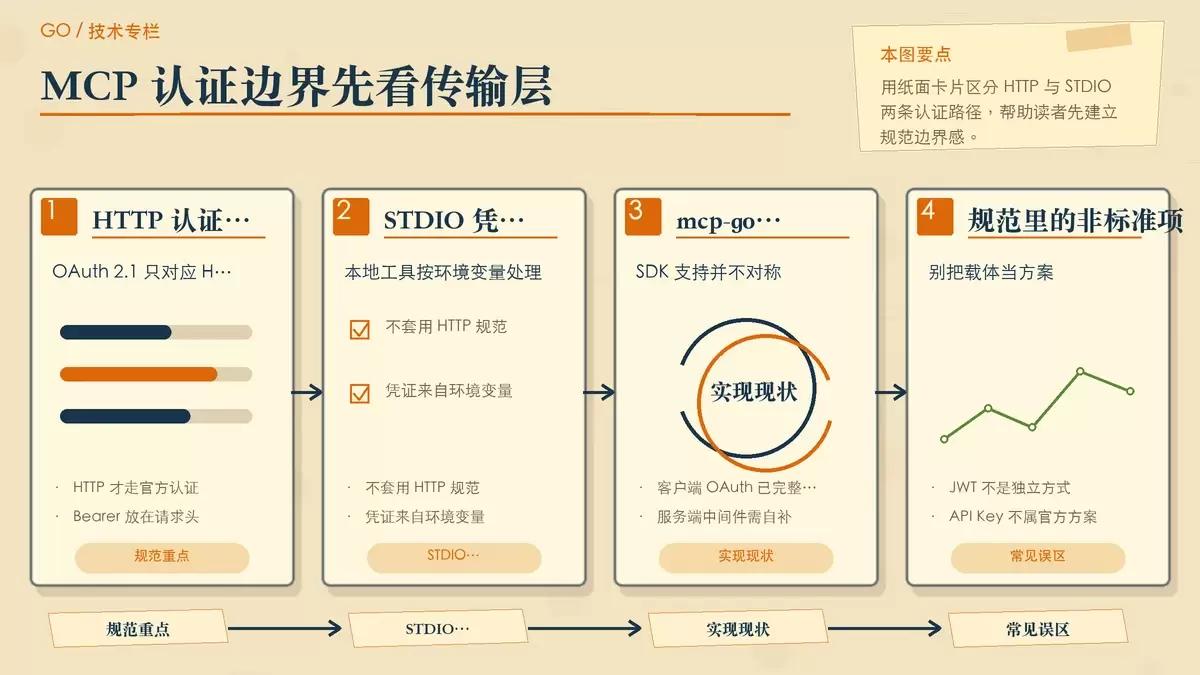
- 认证是可选的(OPTIONAL),但生产环境推荐开启。
- 唯一官方认证方式是 OAuth 2.1,支持 Authorization Code 和 Client Credentials 两种授权类型。
- 客户端需要通过
Authorization: Bearer <access-token>请求头发送访问令牌。 - 认证规范只作用于 HTTP 传输层;如果是 STDIO 传输,不应套用这套 HTTP 认证规则,而应从环境变量获取凭证。
- 服务端可通过
/.well-known/oauth-authorization-server端点做元数据发现。
注意:MCP 规范没有把 JWT Token 或 API Key 定义为独立认证方式。JWT 只能作为 OAuth 2.1 访问令牌的一种载体格式出现。
mcp-go v0.48.0 已经支持到哪一步
以 github.com/mark3labs/mcp-go v0.48.0 为例,它对认证的支持并不平均:
| 能力 | 支持情况 |
|---|---|
| 客户端 OAuth 2.1 支持 | ✅ 完整支持(PKCE、元数据发现、动态客户端注册) |
| 服务端内置认证中间件 | ❌ 未提供,需自行实现 |
Authorization 头读取 | ✅ 通过 CallToolRequest.Header 可获取 |
这意味着一个很现实的结论:Go 端做 MCP 服务时,服务端鉴权逻辑要自己补齐。SDK 能帮你接协议、读请求,但不会替你完成权限校验、用户注入和工具级授权控制。
方案一:基于 OAuth 2.1 的完整认证
如果你的 MCP 服务要面向生产环境、外部用户或企业身份体系,OAuth 2.1 是最稳妥、也是最符合规范的做法。它不是“推荐之一”,而是 MCP 规范里唯一被正式认可的 HTTP 认证方案。
这套方案是怎么工作的
- 用户先通过授权服务器登录,比如 Google、GitHub 或企业 IDP。
- 客户端拿到 Access Token 和 Refresh Token。
- 调用 MCP 服务时,在请求头中携带
Authorization: Bearer <token>。 - 服务端验证令牌,并按需获取用户信息、Scope 或其他声明。
Go 里怎么落地
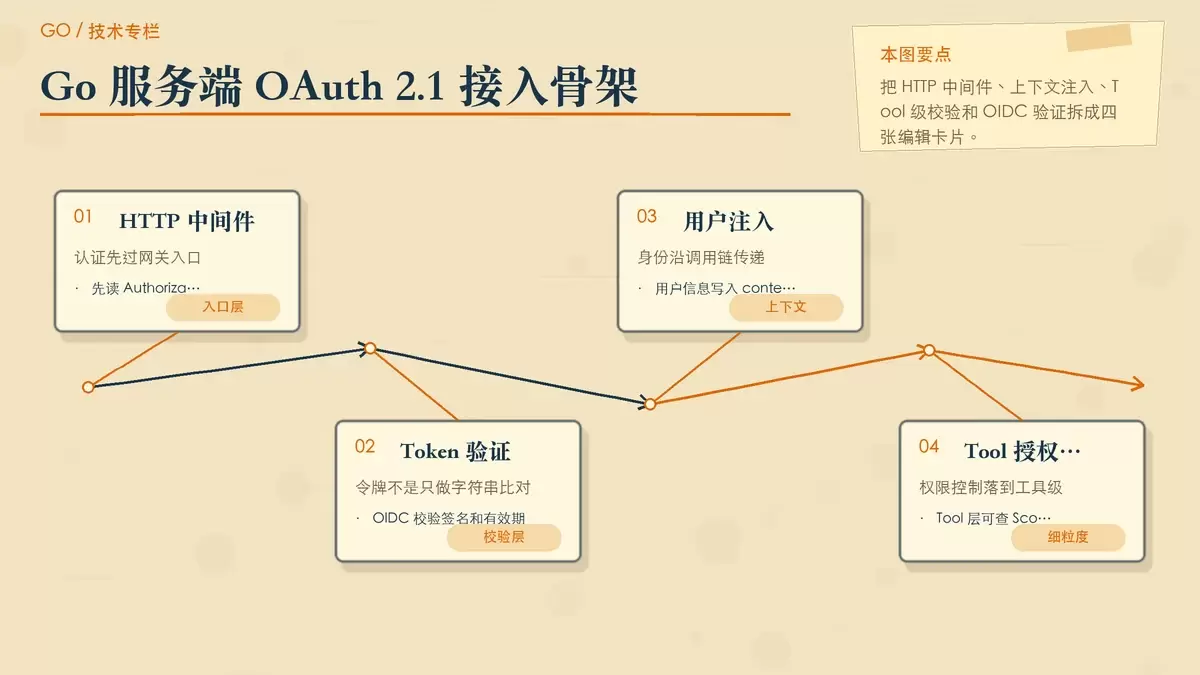
第一步通常是创建 MCP Server,并把认证逻辑挂到 HTTP 层和 Tool 层。HTTP 层负责先挡住未认证请求,Tool 层适合补细粒度权限判断。
s := server.NewMCPServer("auth-server", "1.0.0",
    server.WithToolHandlerMiddleware(toolAuthMiddleware),
)
s.AddTool(mcp.NewTool("hello", mcp.WithDescription("Say hello")), handleHello)
// 创建 HTTP Server 并用认证中间件包装
httpServer := server.NewStreamableHTTPServer(s)
http.Handle("/mcp", authMiddleware(httpServer))
log.Fatal(http.ListenAndServe(":8080", nil))
接下来是 HTTP 中间件。它的职责很明确:读取 Bearer Token,完成验证,再把用户身份放进 context,供后续 Tool Handler 使用。
// HTTP 中间件:拦截请求,验证 Bearer Token 并注入 context
func authMiddleware(next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        token := strings.TrimPrefix(r.Header.Get("Authorization"), "Bearer ")
        // ... verify token here
        userInfo, err := verifyToken(r.Context(), token) // OIDC 验证
        // ... handle err here
        ctx := context.WithValue(r.Context(), "user", userInfo)
        next.ServeHTTP(w, r.WithContext(ctx))
    })
}

// Tool 级别中间件(可选):类型为 func(ToolHandlerFunc) ToolHandlerFunc
func toolAuthMiddleware(next server.ToolHandlerFunc) server.ToolHandlerFunc {
    return func(ctx context.Context, req mcp.CallToolRequest) (*mcp.CallToolResult, error) {
        // 可在此做额外权限检查(如 Scopes)
        return next(ctx, req)
    }
}
真正执行工具逻辑时,不要再重新解析请求头,而是直接从上下文里取认证后的用户信息。这样做的好处是职责清晰,认证和业务逻辑不会混在一起。
func handleHello(ctx context.Context, req mcp.CallToolRequest) (*mcp.CallToolResult, error) {
    userInfo, ok := ctx.Value("user").(*UserInfo)
    if !ok {
        return &mcp.CallToolResult{
            Content: []mcp.Content{&mcp.TextContent{Text: "Unauthorized"}},
            IsError: true,
        }, nil
    }
    return &mcp.CallToolResult{
        Content: []mcp.Content{&mcp.TextContent{
            Text: fmt.Sprintf("Hello, %s!", userInfo.Name),
        }},
    }, nil
}
如果你接的是 OIDC 身份系统,还需要对 Token 做签名和有效期校验,再把用户声明提取出来。下面这个实现就是一个典型骨架:
import "github.com/coreos/go-oidc/v3/oidc"

func verifyToken(ctx context.Context, token string) (*UserInfo, error) {
    provider, _ := oidc.NewProvider(ctx, "https://your-org.okta.com")
    verifier := provider.Verifier(&oidc.Config{ClientID: "your-client-id"})
    idToken, err := verifier.Verify(ctx, token) // 验证签名和有效期
    // ... handle err here
    var claims struct {
        Name  string `json:"name"`
        Email string `json:"email"`
    }
    idToken.Claims(&claims) // 提取用户信息
    return &UserInfo{Name: claims.Name, Email: claims.Email}, nil
}
它适合什么场景
- 需要支持 Google、GitHub 等第三方登录。
- 需要接入企业内部 IDP、统一身份系统或 SSO。
- 需要基于用户授权范围做细粒度权限控制。
- 希望严格遵循 MCP 规范的生产环境服务。
优点和代价
| 优点 | 缺点 |
|---|---|
| MCP 规范唯一推荐,标准化程度最高 | 实现复杂度最高 |
| 安全性最高,支持令牌撤销和刷新 | 依赖外部授权服务器 |
| 用户体验好,支持单点登录(SSO) | 需要处理 PKCE、元数据发现等流程 |
如果你已经确定服务会长期对外、涉及多租户或敏感工具,这套方案几乎没有替代品。真正需要评估的不是“要不要上 OAuth 2.1”,而是“什么时候把它接完整”。
方案二:自定义 Bearer Token,适合过渡期
不少团队一开始并不具备完整 OAuth 2.1 基础设施,也未必马上需要第三方登录。这时可以先上一个轻量级的 Bearer Token 方案:客户端照样通过 Authorization: Bearer <token> 传递令牌,服务端自己查库或查缓存完成认证。
要先说明一点,这种方式不属于 MCP 规范定义的标准认证。它更像工程上的过渡实现,适合先把服务跑起来,再视业务规模迁移到 OAuth 2.1。
基本工作方式
- 服务端给每个用户或应用生成唯一 Token。
- 客户端把 Token 放进
Authorization请求头。 - 服务端收到请求后,查数据库或缓存确认 Token 是否有效,并找出对应用户。
Go 语言实现
// 简单的 Token 验证中间件
func simpleAuthMiddleware(next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        token := strings.TrimPrefix(r.Header.Get("Authorization"), "Bearer ")
        user, err := db.FindUserByToken(r.Context(), token) // 查库验证
        // ... handle err here
        ctx := context.WithValue(r.Context(), "user", user)
        next.ServeHTTP(w, r.WithContext(ctx))
    })
}
适合在哪些情况下使用
- 内部服务之间调用 MCP。
- 开发、测试或联调环境。
- 快速原型验证,先验证工具能力和业务流程。
优缺点怎么看
| 优点 | 缺点 |
|---|---|
| 实现简单,快速上手 | 不符合 MCP 规范标准 |
| 验证高效(直接查表) | Token 难以安全存储和轮换 |
| 适合机器对机器通信 | 权限控制粒度粗,缺乏标准化 |
这类方案最常见的问题不在“能不能用”,而在“能用多久”。当系统进入多用户、多环境和审计要求更高的阶段,你通常会发现它在令牌轮换、权限范围、失效控制和接入统一身份系统上很快碰到天花板。
方案三:STDIO 场景下用环境变量传凭证
如果你的 MCP 服务走的是 STDIO,而不是 HTTP,那么思路要完全切换。MCP 规范对此给得很直接:STDIO 传输不应使用 OAuth 认证规范,而应从环境变量获取凭证。
为什么 STDIO 场景不按 HTTP 规则来
STDIO 工具通常是本地进程,由 IDE、桌面应用或开发工具拉起。它没有标准的 HTTP 请求头,也不存在典型的浏览器跳转授权流,因此把 OAuth 2.1 原封不动搬过来,既不自然,也不符合规范建议。
Go 里的实现方式
这类实现通常很直接:启动时从环境变量读取凭证,再在工具处理函数里使用该凭证访问受保护资源。
apiKey := os.Getenv("MCP_API_KEY") // 从环境变量获取凭证
s := server.NewMCPServer("stdio-auth-server", "1.0.0")

// 通过闭包捕获 apiKey,在 Tool 中使用
s.AddTool(mcp.NewTool("query_data",
    mcp.WithDescription("Query protected data"),
    mcp.WithString("query", mcp.Required(), mcp.Description("Search query")),
), func(ctx context.Context, req mcp.CallToolRequest) (*mcp.CallToolResult, error) {
    result, err := queryProtectedAPI(apiKey, req.Params.Arguments)
    if err != nil {
        return &mcp.CallToolResult{
            Content: []mcp.Content{&mcp.TextContent{Text: err.Error()}},
            IsError: true,
        }, nil
    }
    return &mcp.CallToolResult{
        Content: []mcp.Content{&mcp.TextContent{Text: result}},
    }, nil
})

server.ServeStdio(s) // 启动 STDIO 服务
适用场景与局限
- 本地开发工具,例如 IDE 插件。
- 单用户桌面应用。
- 不需要多用户隔离的本地化场景。
| 优点 | 缺点 |
|---|---|
| 实现最简单 | 仅适用于 STDIO 传输 |
| MCP 规范推荐的 STDIO 认证方式 | 凭证暴露在进程环境中 |
| 无需额外基础设施 | 不支持多用户权限隔离 |
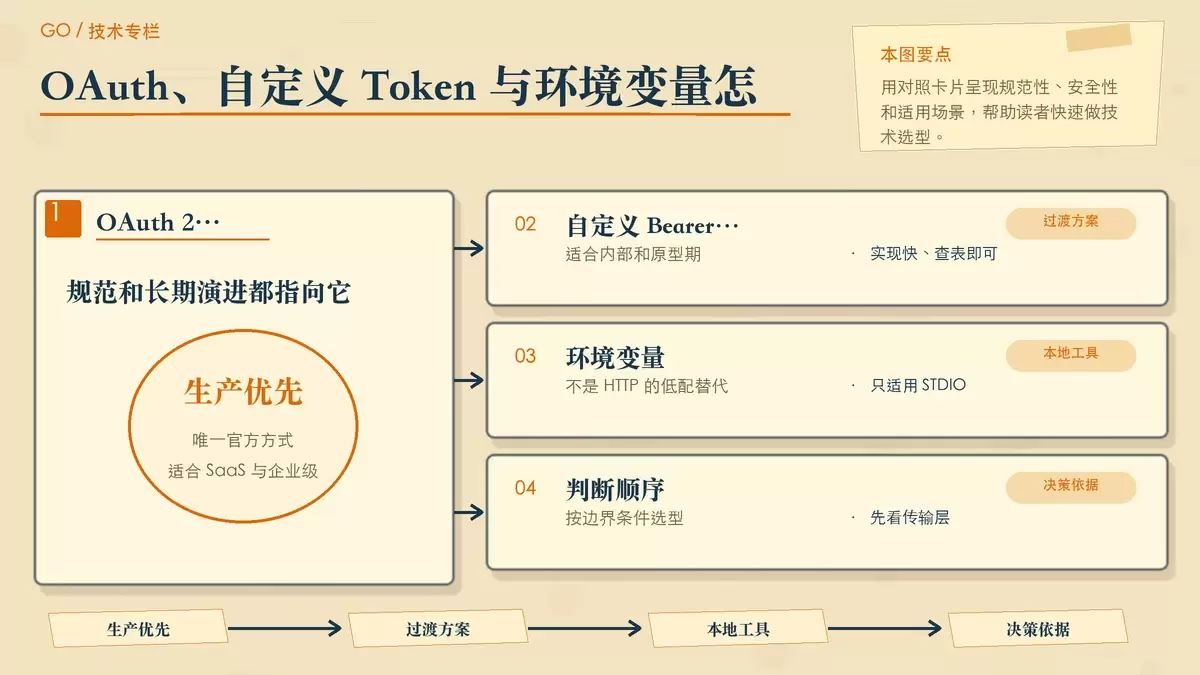
因此,环境变量方案并不是 OAuth 2.1 的低配替代,而是另一类传输方式下更合适的处理办法。只要你是本地单用户工具,它就够用;一旦转向远程 HTTP 服务,就该换轨。
三种方案怎么选
把这三种思路放在一起看,核心差异其实集中在三个维度:是否符合 MCP 规范、运行在哪种传输层、未来是否要面对多用户和更严格的安全要求。
| 维度 | OAuth 2.1(推荐) | 自定义 Bearer Token | 环境变量 |
|---|---|---|---|
| MCP 规范支持 | ✅ 唯一官方方式 | ❌ 不符合规范 | ✅ STDIO 推荐 |
| 实现复杂度 | 高 | 中等 | 简单 |
| 安全性 | 最高 | 中 | 低 |
| 令牌撤销 | ✅ 支持 | 需自行实现 | ❌ 需重启进程 |
| 第三方登录 | ✅ 支持 | ❌ 不支持 | ❌ 不支持 |
| 适合传输层 | HTTP(SSE/Streamable) | HTTP | STDIO |
| 适合场景 | SaaS、多租户、企业级 | 内部工具、快速原型 | 本地工具、IDE 插件 |
可以直接按这几个判断来做决定
生产环境、面向外部用户、需要符合 MCP 规范:直接选 OAuth 2.1。这是唯一标准答案。
内部服务或快速验证阶段:可以先用自定义 Bearer Token,但最好从一开始就把迁移到 OAuth 2.1 的路径留出来。
本地 STDIO 工具、IDE 插件、单用户桌面场景:优先用环境变量,因为这本来就是规范对 STDIO 的建议方式。
归根结底,不同方案并不在同一层面竞争。OAuth 2.1 解决的是标准化、对外服务和长期演进;自定义 Bearer Token 解决的是短期落地效率;环境变量方案则针对的是另一种传输模型。
最后的判断原则
MCP 鉴权没有所谓一招通吃的银弹,但判断标准并不复杂:先看你的传输层,再看是否需要遵循规范,最后看用户隔离、审计和权限边界是否已经进入生产级要求。
对 Go 开发者来说,现阶段还有一个现实前提需要接受:mcp-go 已经把客户端 OAuth 能力补得比较完整,但服务端认证中间件仍然需要自己实现。这也意味着,真正的工程重点不只是“接上 SDK”,而是把 HTTP 中间件、上下文用户注入、Tool 级权限检查和令牌验证链路设计清楚。
如果你的服务跑在 HTTP 上,又准备长期对外提供能力,那么答案很明确:MCP 规范唯一推荐的认证方式仍然是 OAuth 2.1。其他做法可以作为过渡,但不应该被误当成终点方案。









