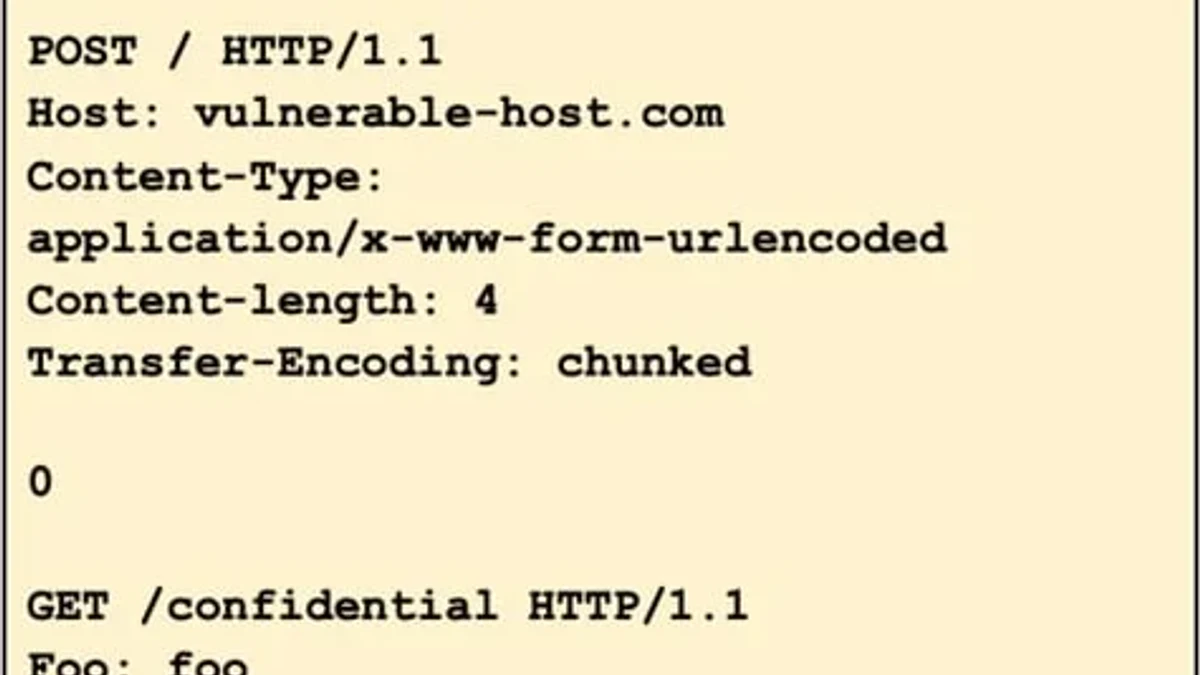
网络安全:HTTP请求走私与CL.TE差异
系统理解HTTP请求走私的成因,重点对比CL.TE场景下前端代理与后端服务器对请求边界的不同解析方式,并通过安全验证思路掌握识别、排查与防护方法。
2026-09-09
6

系统理解HTTP请求走私的成因,重点对比CL.TE场景下前端代理与后端服务器对请求边界的不同解析方式,并通过安全验证思路掌握识别、排查与防护方法。
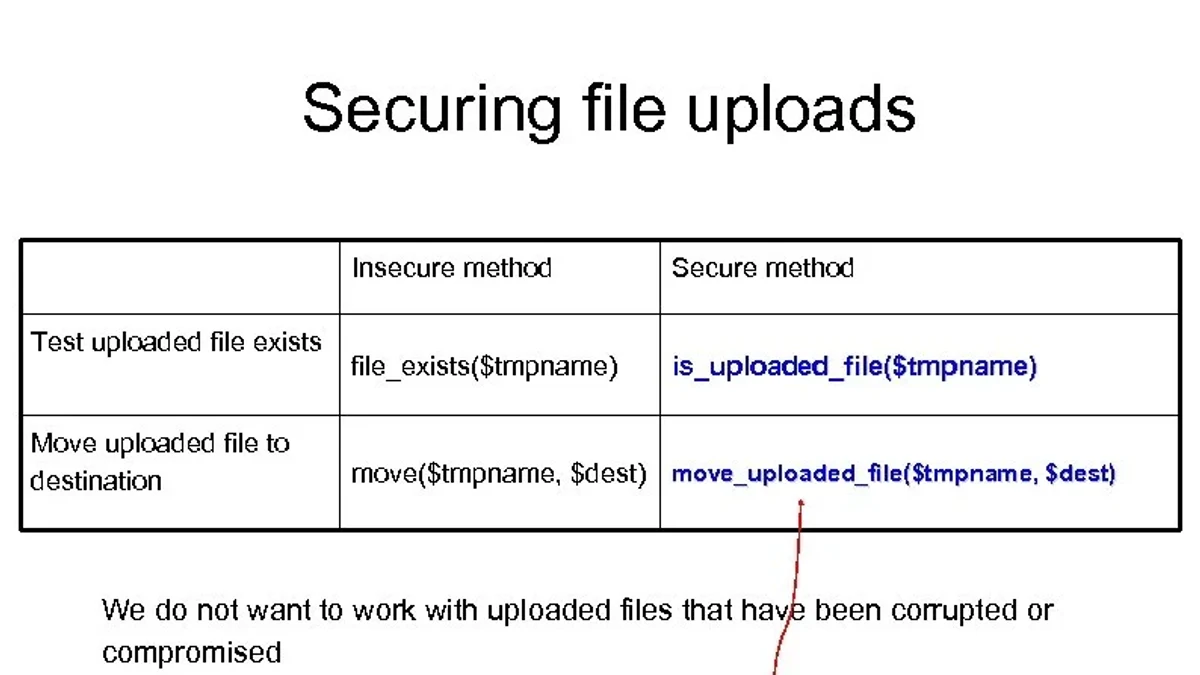
系统讲解PHP文件上传的安全校验流程,从扩展名与MIME类型白名单,到文件实际内容检测、随机文件名与存储隔离,再通过恶意文件测试验证防护效果,避免仅依赖客户端校验导致的上传漏洞。
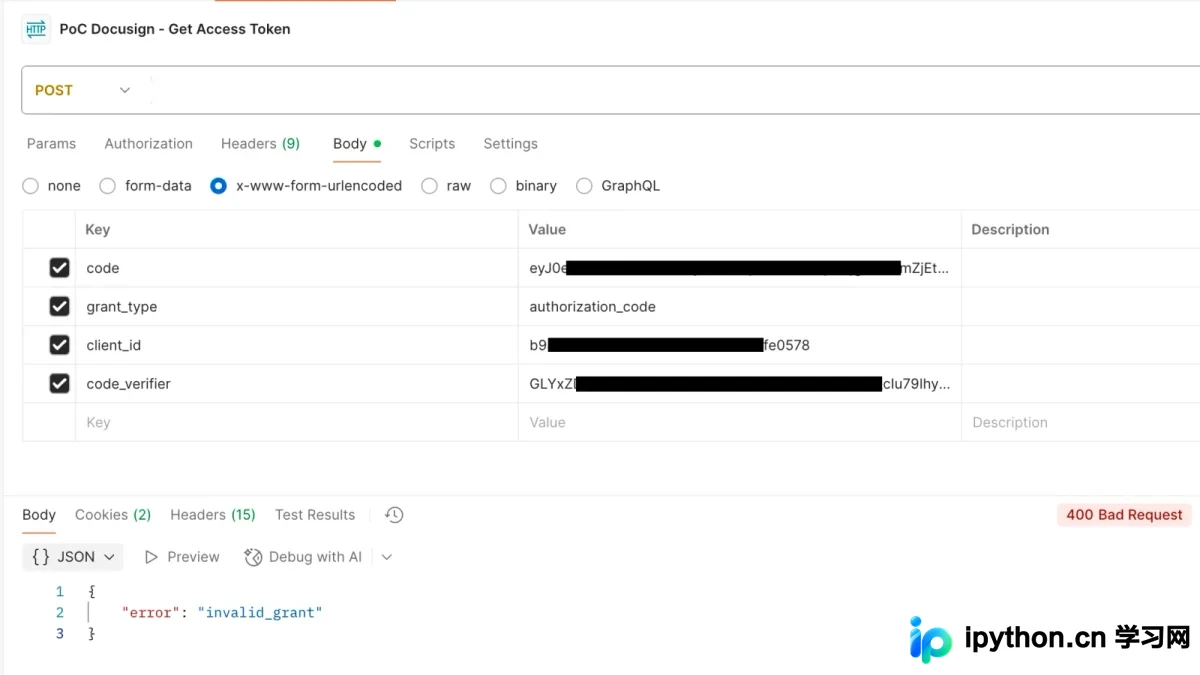
介绍OAuth2授权码模式面临的授权码拦截与注入风险,并通过PKCE的code_verifier、code_challenge和S256机制建立一次性证明链路;结合完整授权流程、实现配置与安全验证,帮助开发者正确落地PKCE并规避常见降级和参数复用问题。
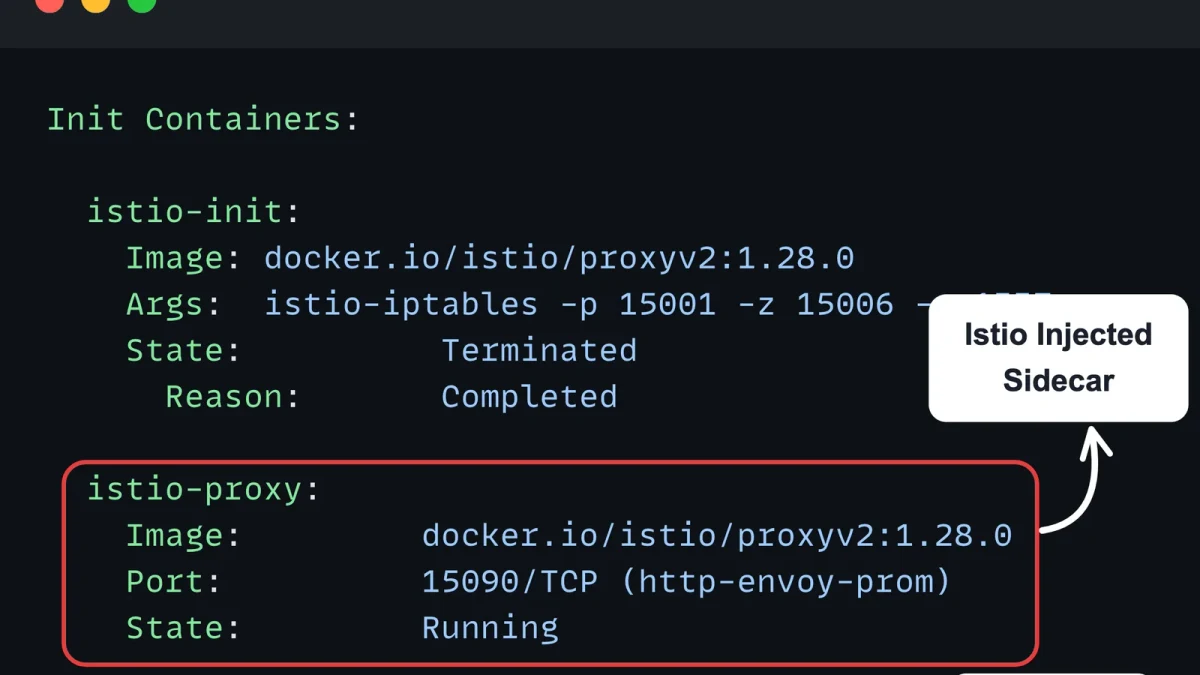
本文围绕 Kubernetes 中 Istio 与 Envoy 的集成实践,依次讲清控制平面与数据平面、Envoy Sidecar 注入、流量治理与安全能力,并通过验证与常见问题排查帮助读者建立完整的服务网格实践路径。Istio 的数据平面由 Envoy 代理承担流量拦截与治理,控制平面负责服务发现、配置下发和证书管理。
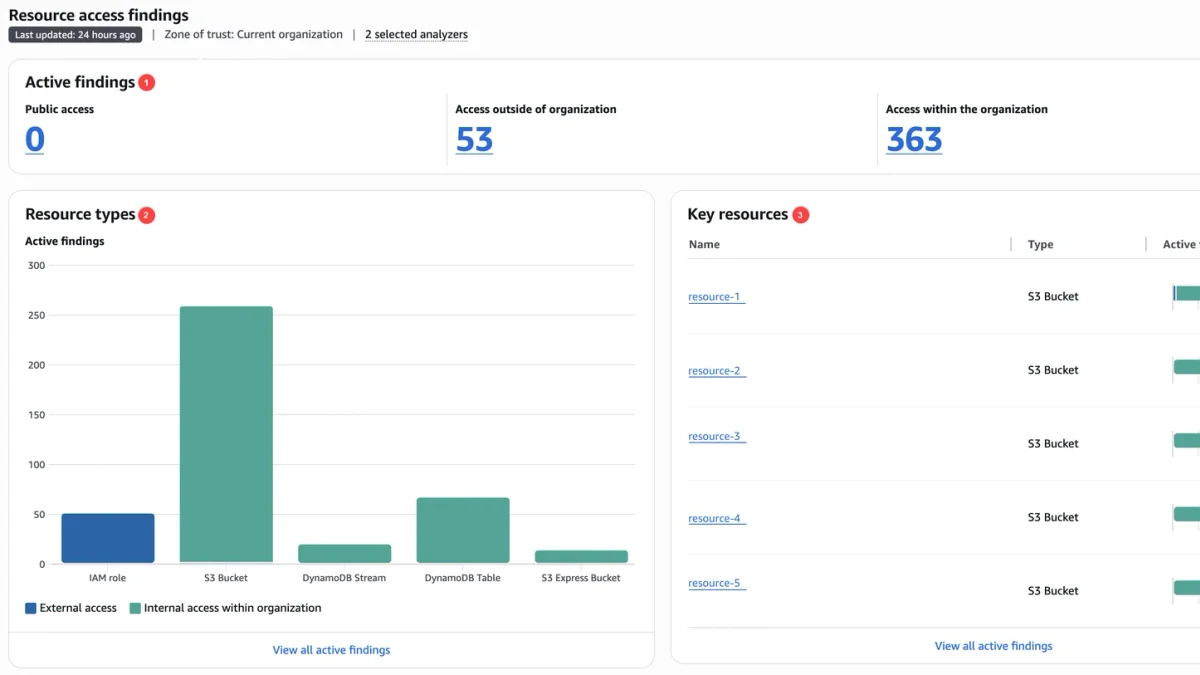
从云环境安全边界与身份访问控制入手,系统梳理IAM用户、角色、策略和最小权限的配置方法,并通过权限验证、审计与常见误区帮助建立可落地的云安全权限管理体系。
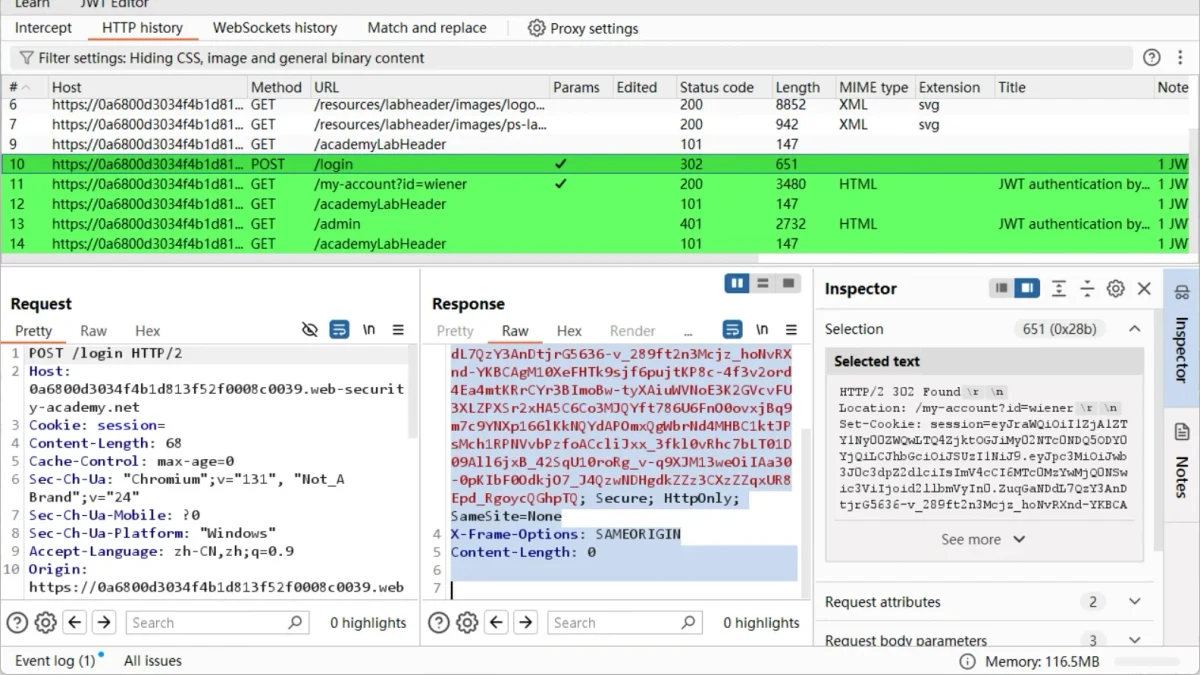
系统梳理JWT算法混淆与kid注入的原理、风险表现、测试思路、防御方案与验证方法,帮助开发和安全人员识别JWT验证链路中的典型设计缺陷,并通过安全实验理解正确的修复方式。
从安全事件识别、应急处置、漏洞修复到结果验证,建立一套适合入门者的应急响应与漏洞修复基础流程,并重点说明证据保留、变更风险和常见避坑点。
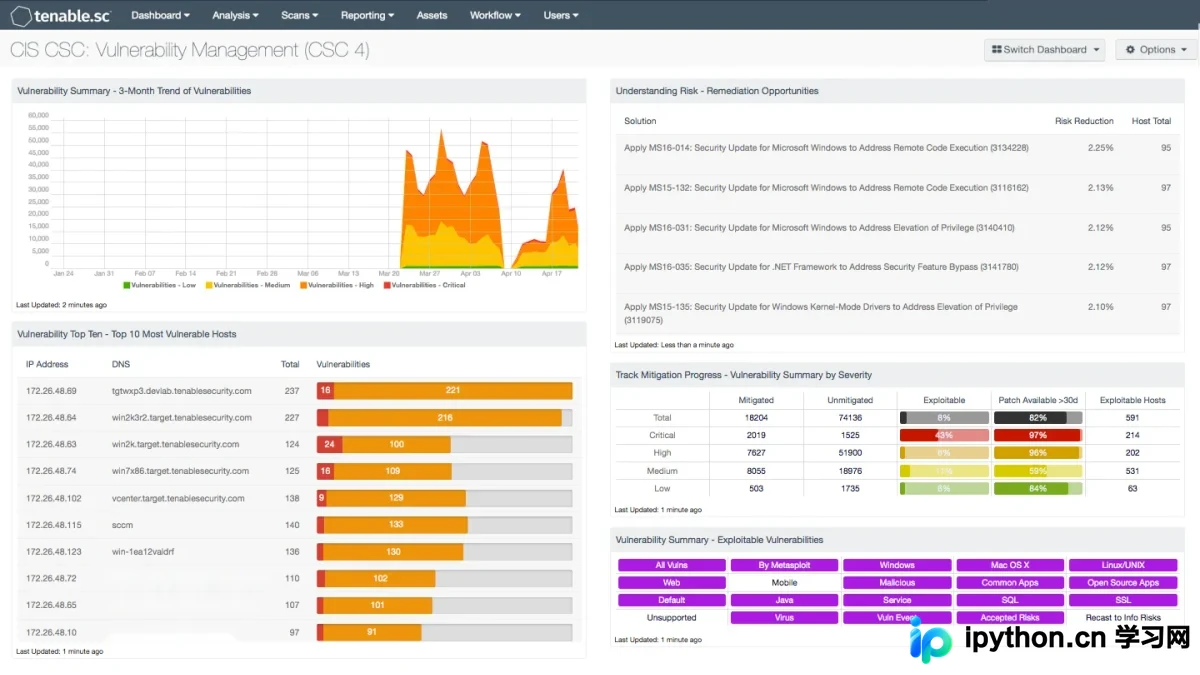
围绕安全日志采集、入侵检测规则、性能优化与告警运营,系统梳理从架构设计到效果验证的进阶方法,帮助读者降低日志处理开销、提升检测准确率,并避免常见配置与运维陷阱。
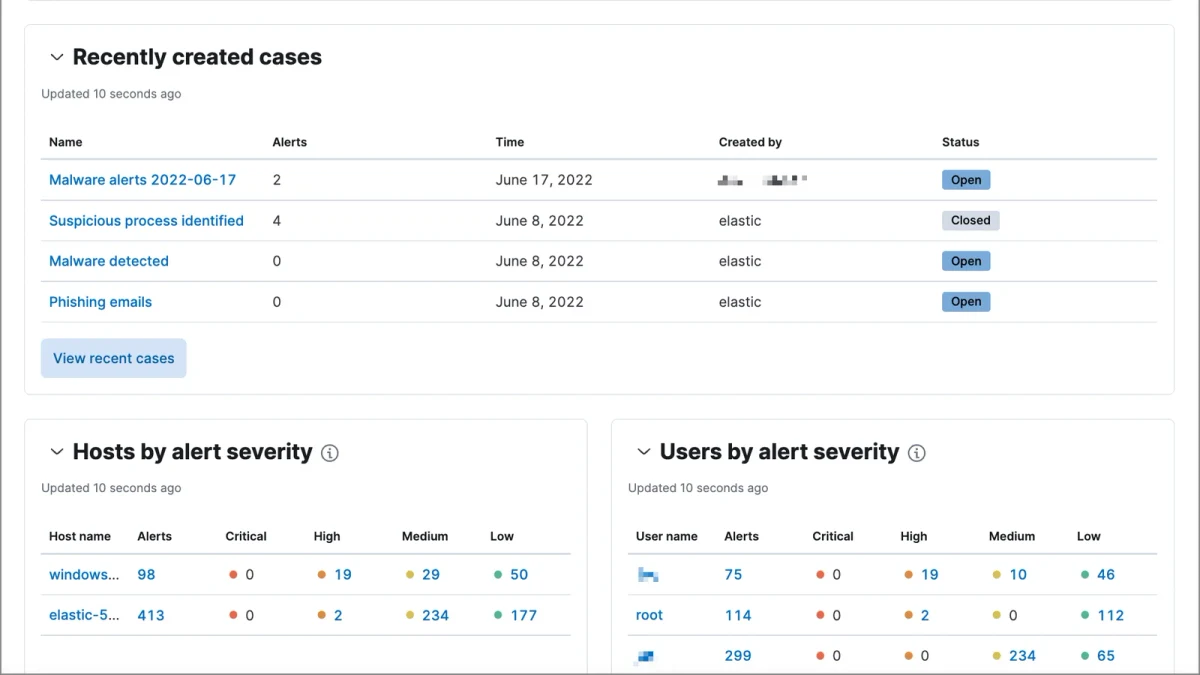
围绕安全日志采集、入侵检测告警与异常排查,系统梳理日志缺失、解析异常、告警误报、检测失效等高频问题,帮助读者建立从现象识别到原因定位、修复验证及风险规避的完整排查思路。
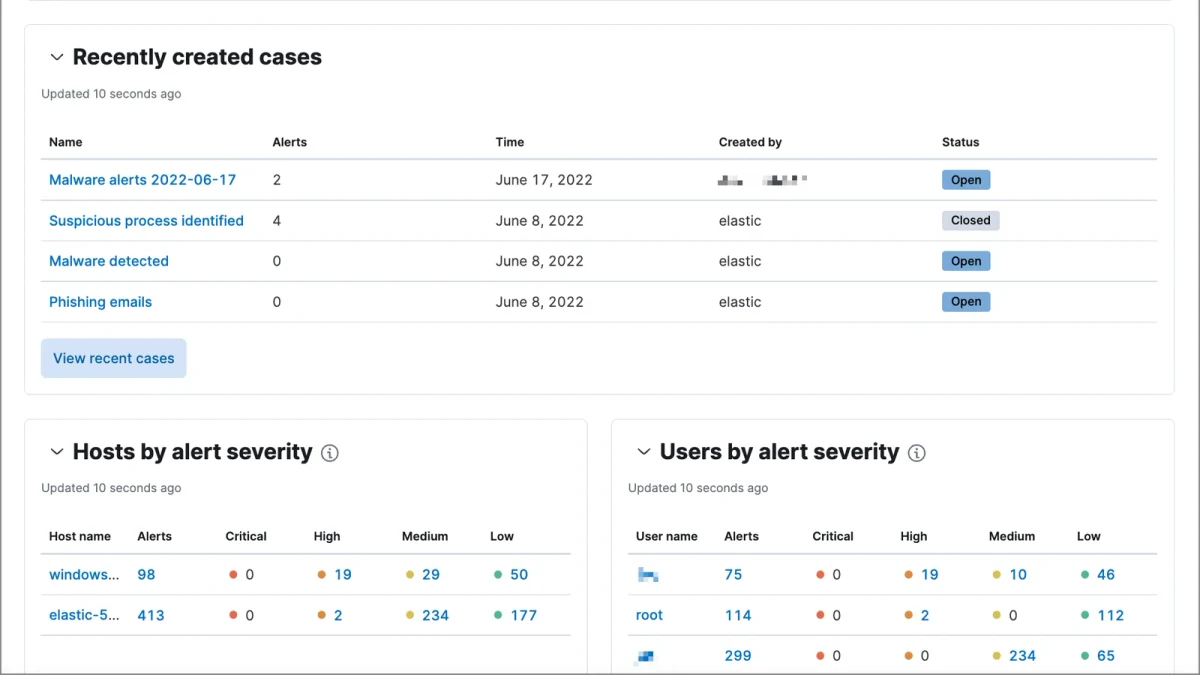
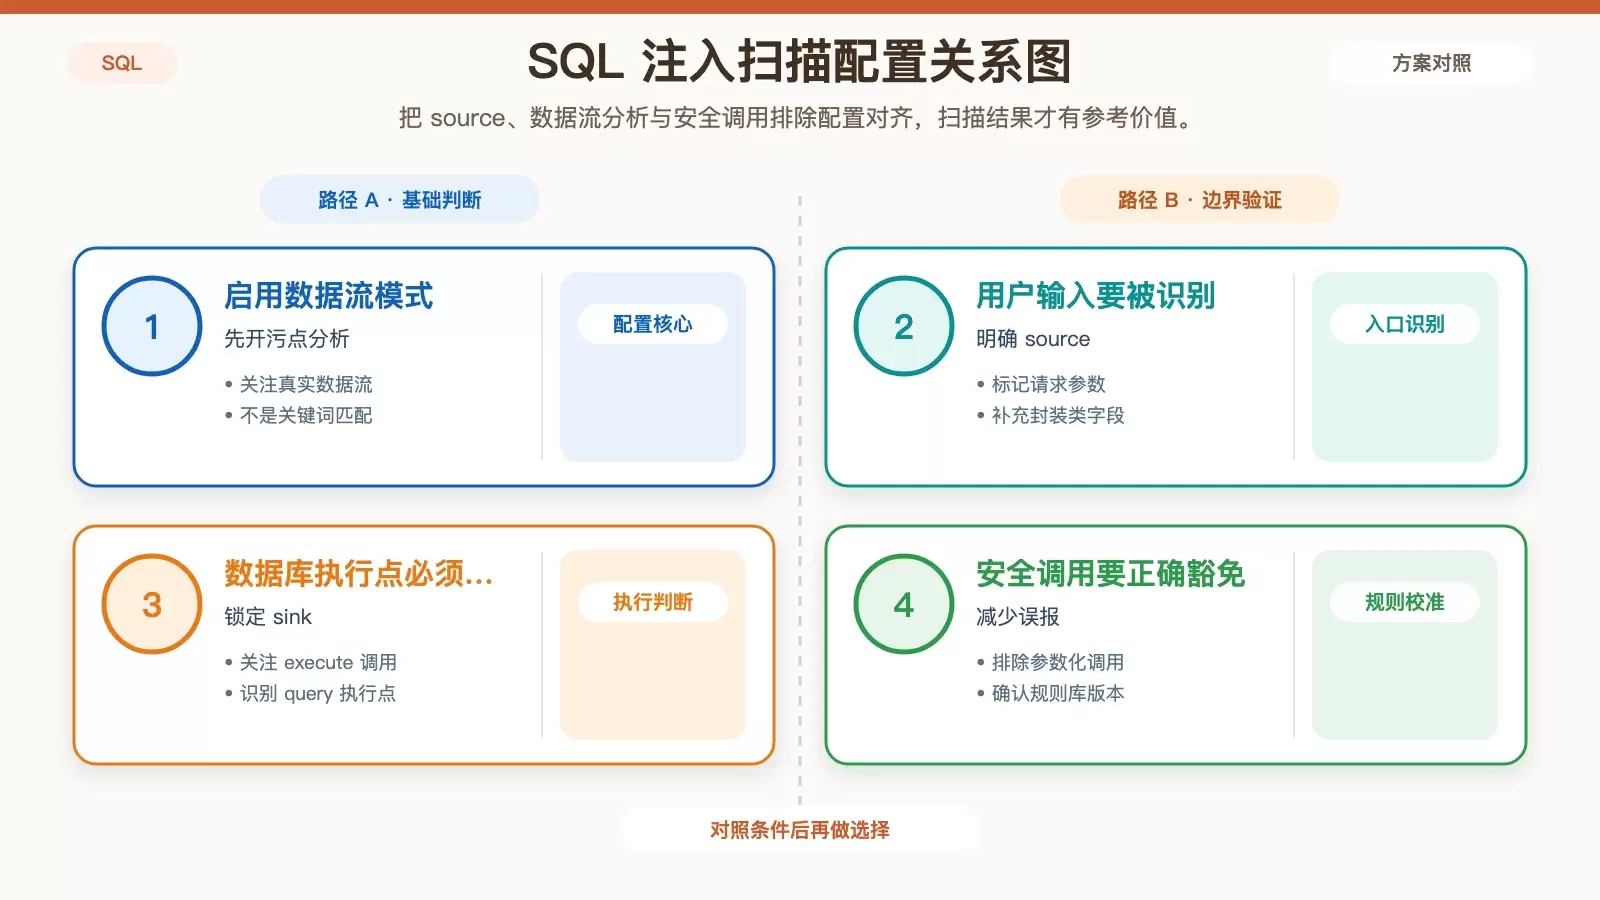
SAST 发现 SQL 注入,核心依赖 AST 分析和污点追踪:把用户输入一路跟到数据库执行点。但扫描结果并不能直接等同于漏洞结论,配置不完整会漏报,规则理解不到位也会误报。要把结果用起来,关键在于先配对 source、sink 和安全调用,再结合人工复核与 DAST 做交叉验证。
GoLand 能提升 Go 开发效率,但它本身不会替你完成多租户隔离。真正决定系统是否安全的,是 DAO 参数设计、数据库连接池与 schema 管理、缓存 key 规则,以及认证链路里 tenantID 的传递方式。本文按这些高风险点拆开说明哪些做法可靠、哪些做法会在压测和审计中出问题。