网络安全:WebSocket安全与wss加密
从WebSocket连接风险、wss加密配置到服务端安全控制与实战验证,帮助读者建立完整的WebSocket安全防护思路,并避开常见配置误区。
2026-09-09
5

从WebSocket连接风险、wss加密配置到服务端安全控制与实战验证,帮助读者建立完整的WebSocket安全防护思路,并避开常见配置误区。
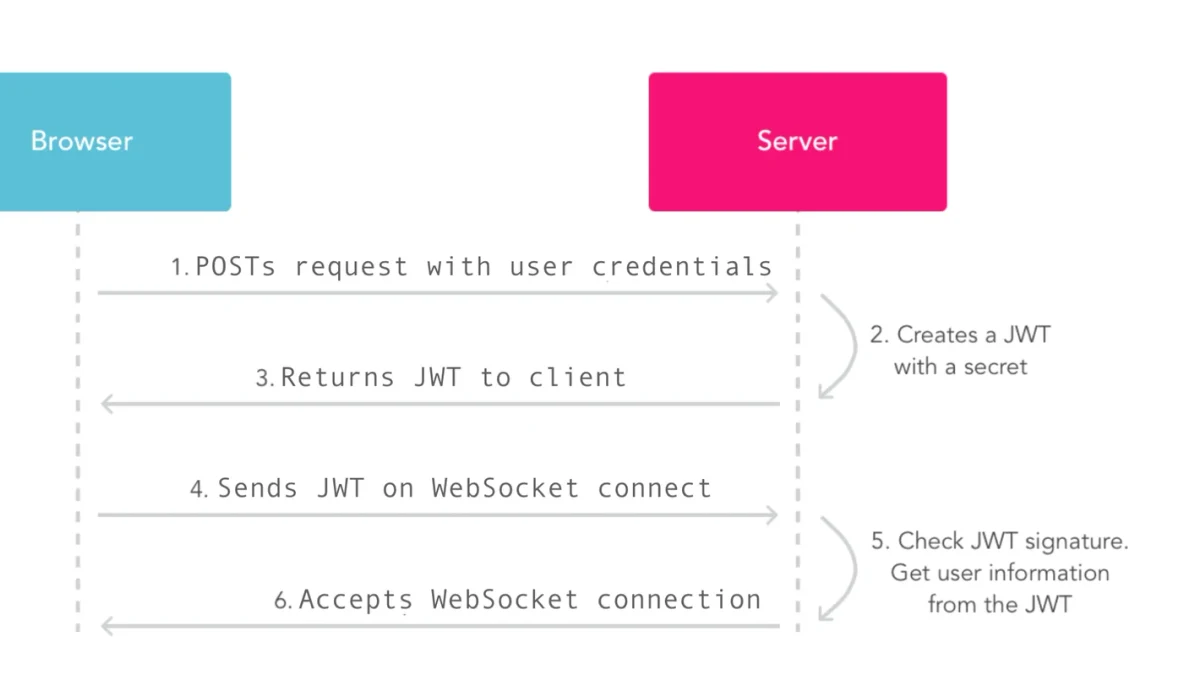
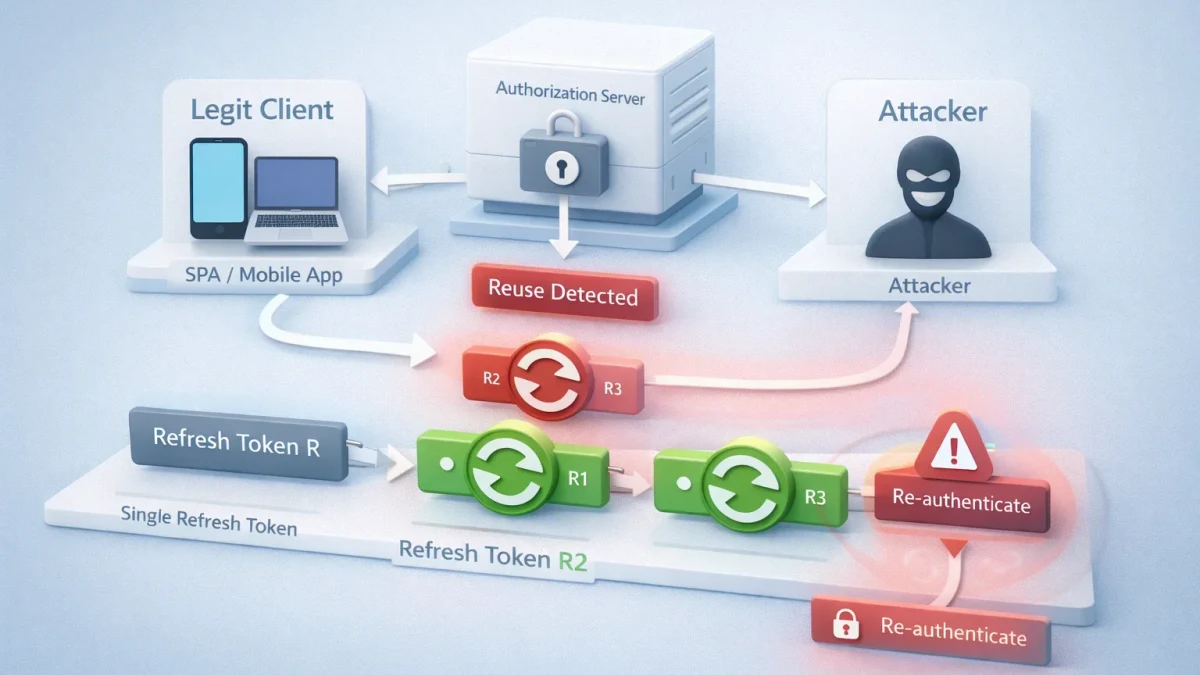
从JWT无状态认证的优势与局限出发,系统规划登录、访问令牌校验、JWT黑名单、刷新令牌轮转及异常吊销机制,并通过测试验证完整认证链路,同时总结令牌泄露、重放攻击、轮转竞态和存储安全等常见坑。
从哈希、密码学与加密的基本区别出发,系统介绍 Python 中 hashlib 与 cryptography 的典型用法,并通过可验证的示例说明如何选择算法、完成加解密与安全存储,同时梳理常见误区与实践中的安全注意事项。
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
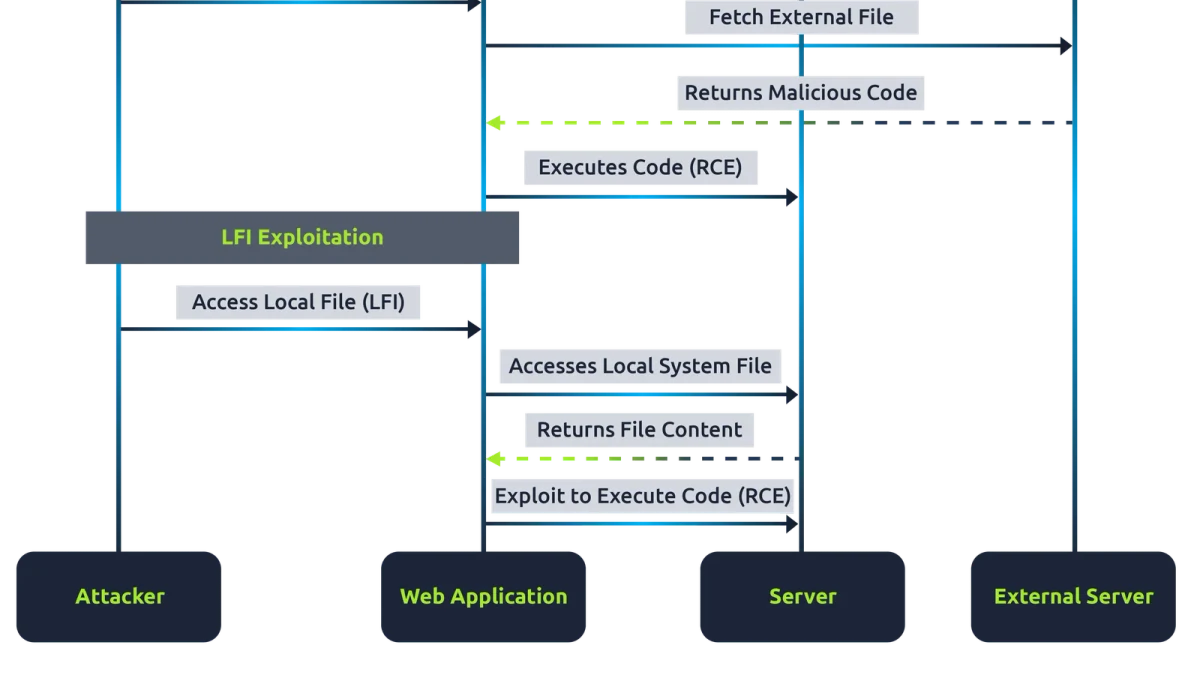
从PHP文件包含机制出发,梳理本地文件包含(LFI)、远程文件包含(RFI)与allow_url_include配置的关系,结合安全验证、风险判断和防护实践,帮助开发者识别并修复文件包含漏洞。
从安全意识培训、社会工程学识别、日常防范操作到事件验证与复盘,建立一套面向个人和组织的实用防护方法,降低因钓鱼、冒充、诱导和信息泄露造成的安全风险。
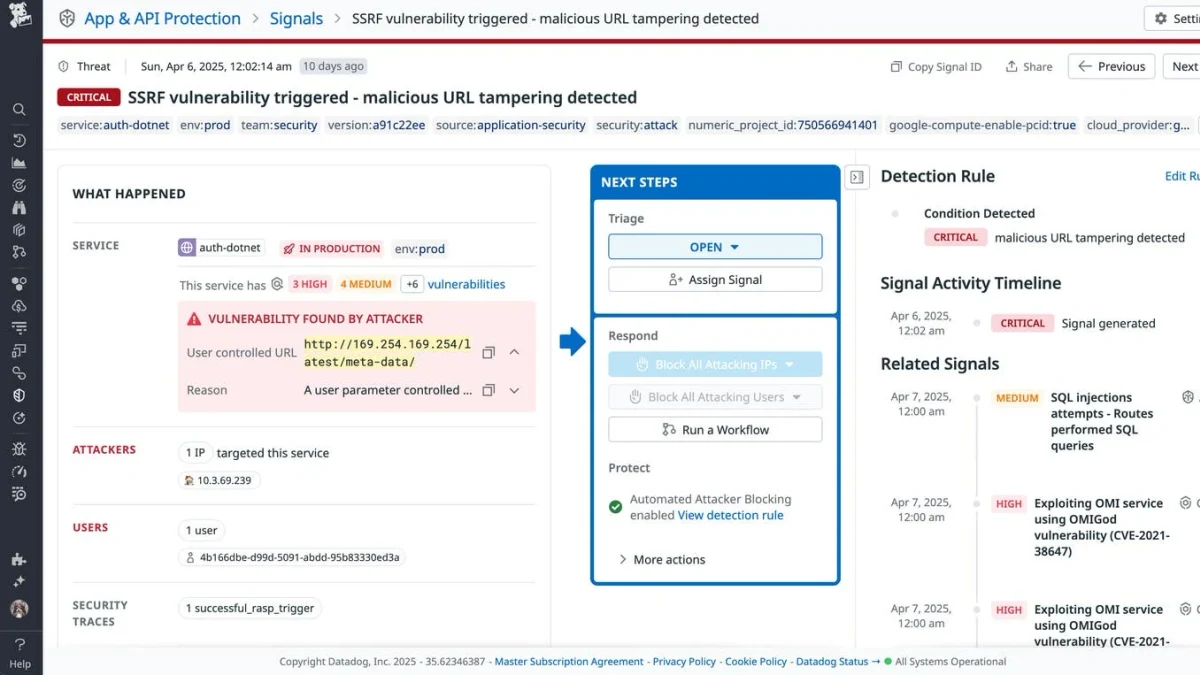
介绍HSTS与X-Frame-Options的安全作用、服务器配置方法、浏览器验证方式及常见配置陷阱,帮助网站正确启用HTTPS强制访问与点击劫持防护。
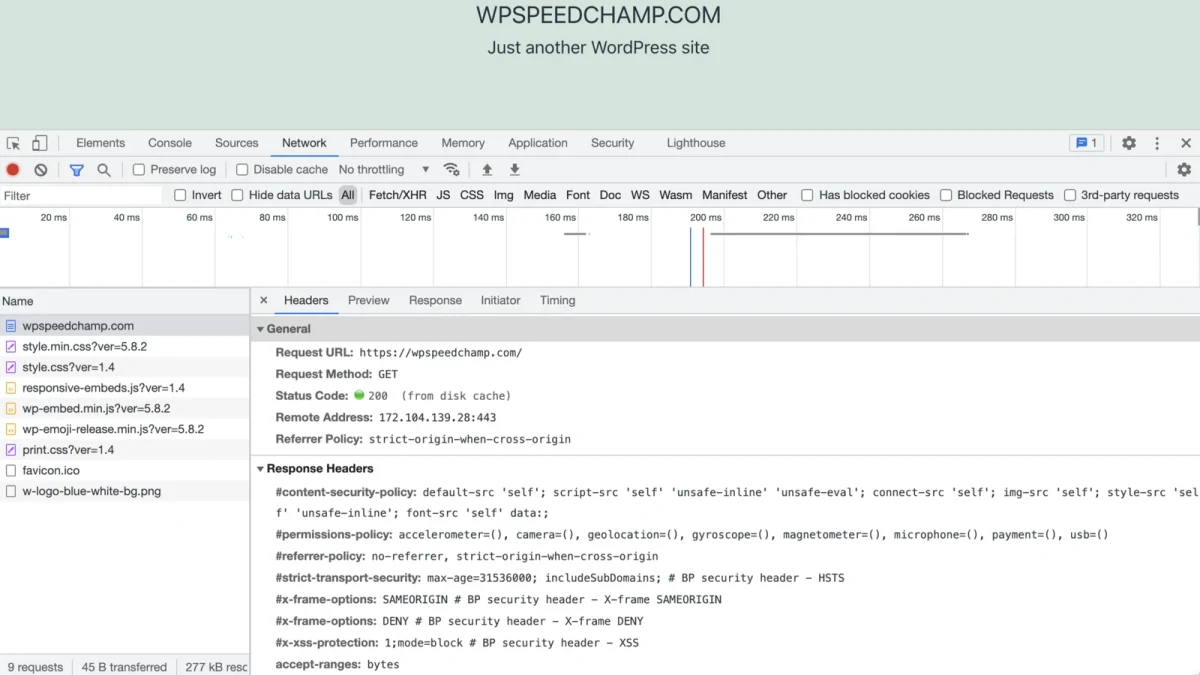
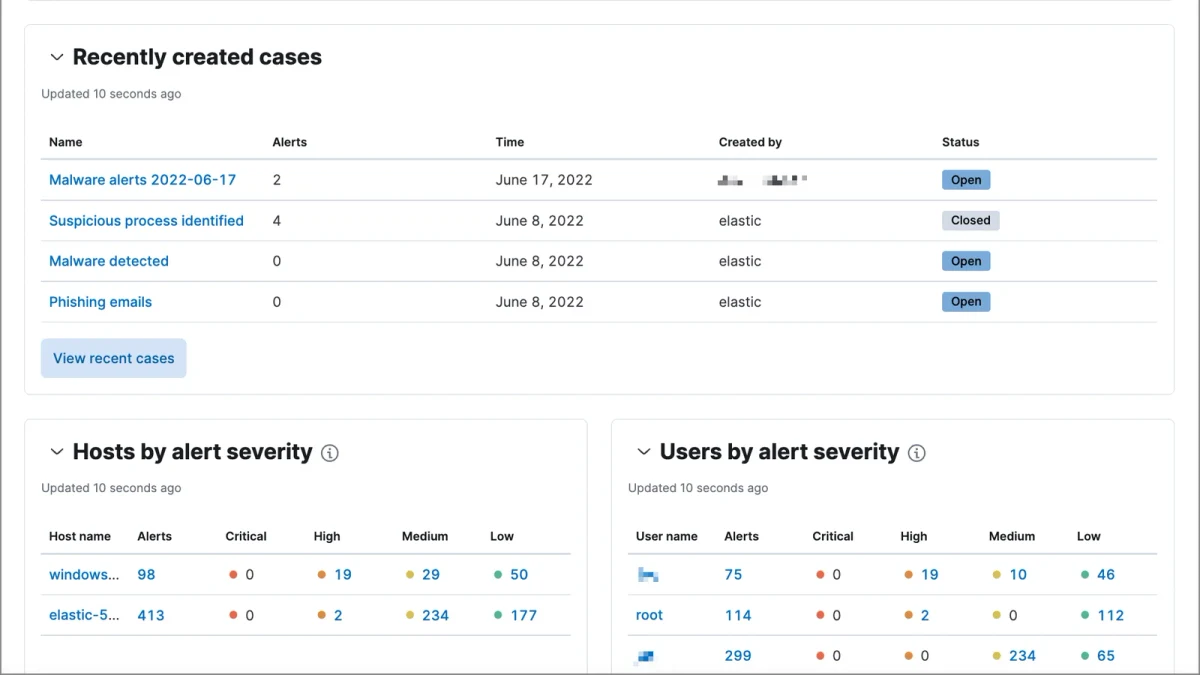
系统梳理敏感信息在日志中的泄漏风险,掌握敏感字段识别、脱敏规则设计、代码与日志配置实施、效果验证及常见避坑方法,降低日志采集与排障过程中的数据暴露风险。
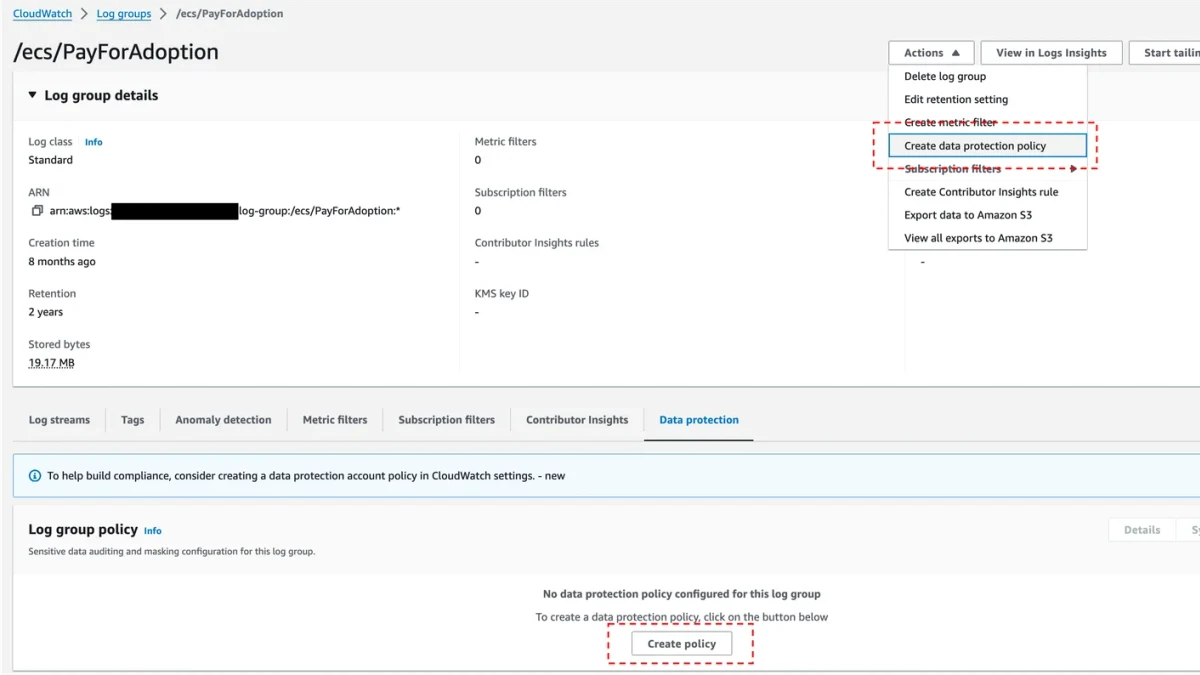
从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。