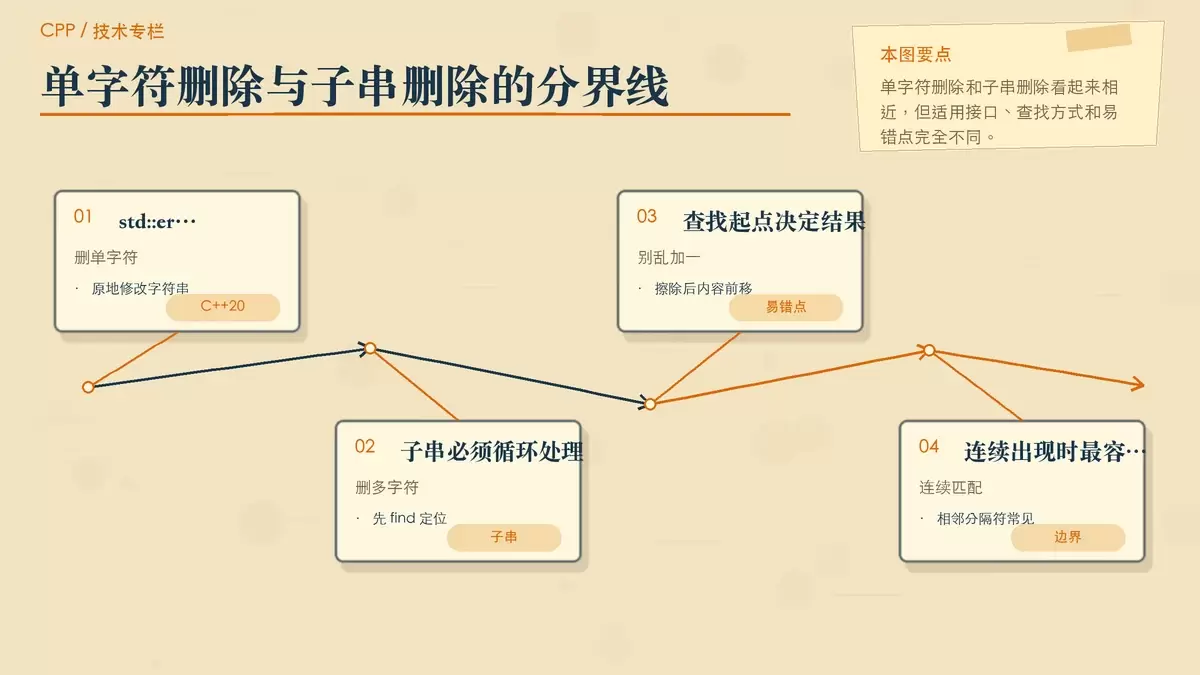
C++ 如何去掉字符串中所有的特定分隔符
在 C++ 里删除字符串分隔符,关键不是“怎么删”,而是先分清要删的是单个字符、多个字符,还是其实只想做切分。本文按 C++20、旧标准兼容和性能场景拆开说明,保留可直接使用的代码与边界判断。
2026-08-24
87

在 C++ 里删除字符串分隔符,关键不是“怎么删”,而是先分清要删的是单个字符、多个字符,还是其实只想做切分。本文按 C++20、旧标准兼容和性能场景拆开说明,保留可直接使用的代码与边界判断。
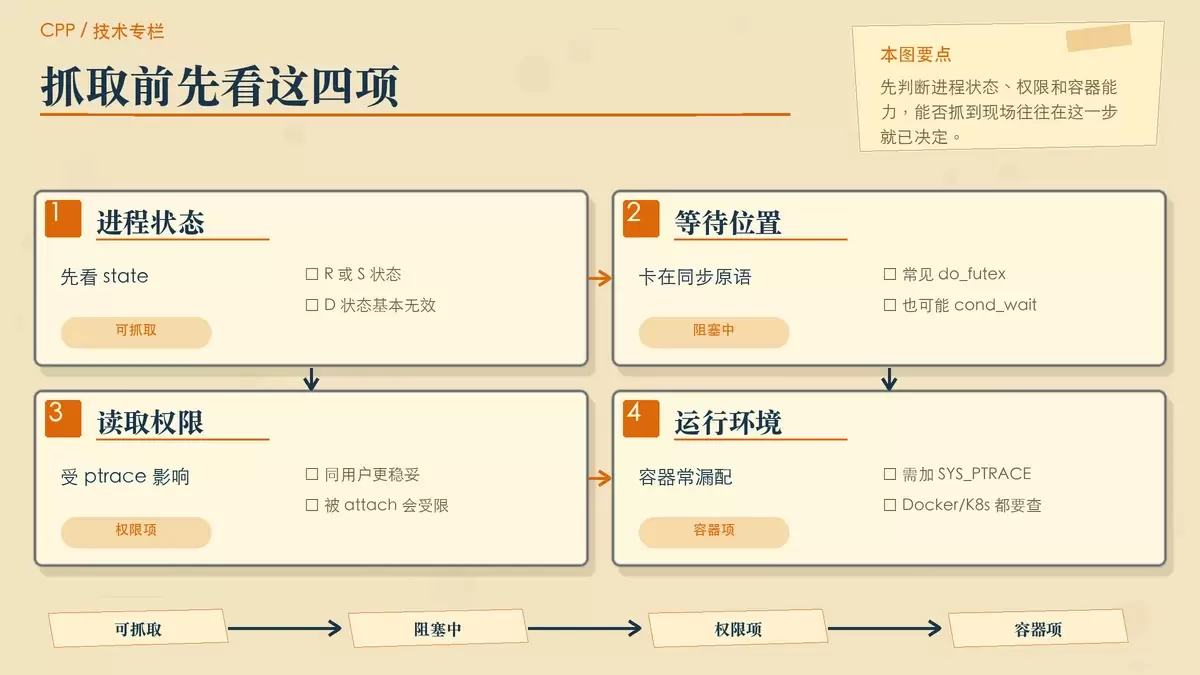
Linux 上排查 C++ 多线程死锁时,`gcore` 可以在进程未崩溃的情况下抓取现场,但前提、命令写法和后续分析方法都有限制。本文按“能否抓、怎么抓、抓完怎么看、为什么看不清源码”四个问题展开,帮助你判断 `gcore` 何时可用、何时该换手段。
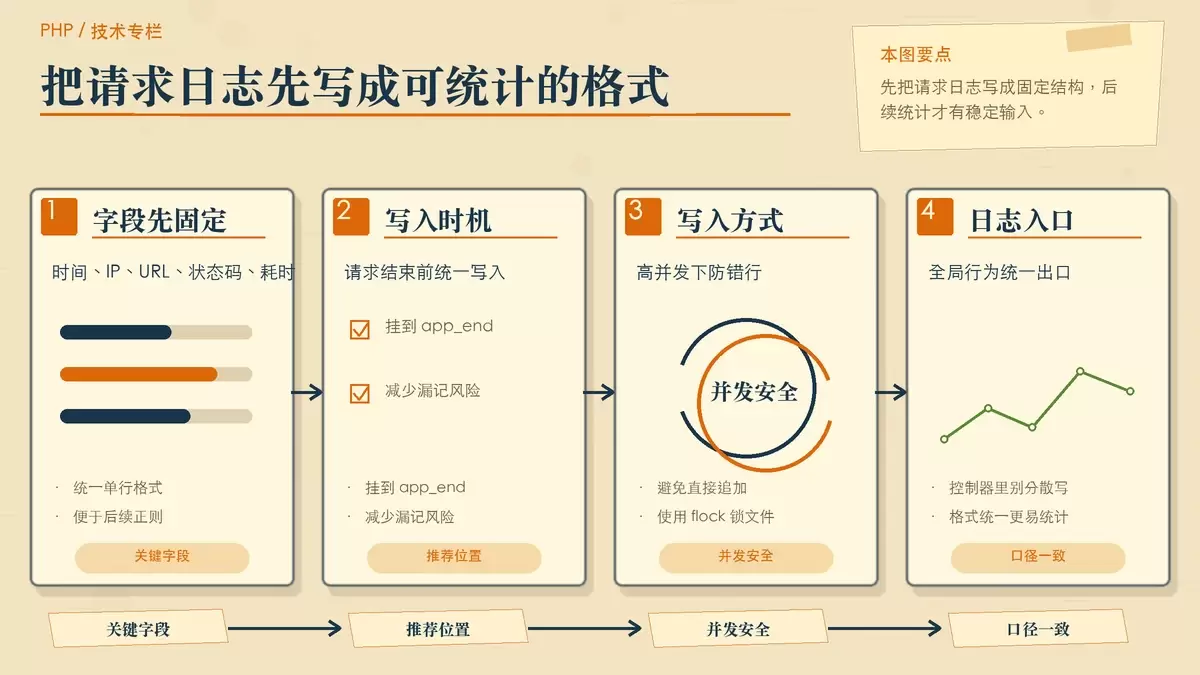
ThinkPHP 默认日志并不包含 URL、IP、状态码和耗时,直接拿来统计请求频次往往会得出错误结论。本文把可落地的方案拆开说明:先在 `app_end` 钩子安全写入结构化请求日志,再用 PHP 逐行解析聚合,并说明何时该看 TP 日志、何时该切到 Nginx `access.log`。
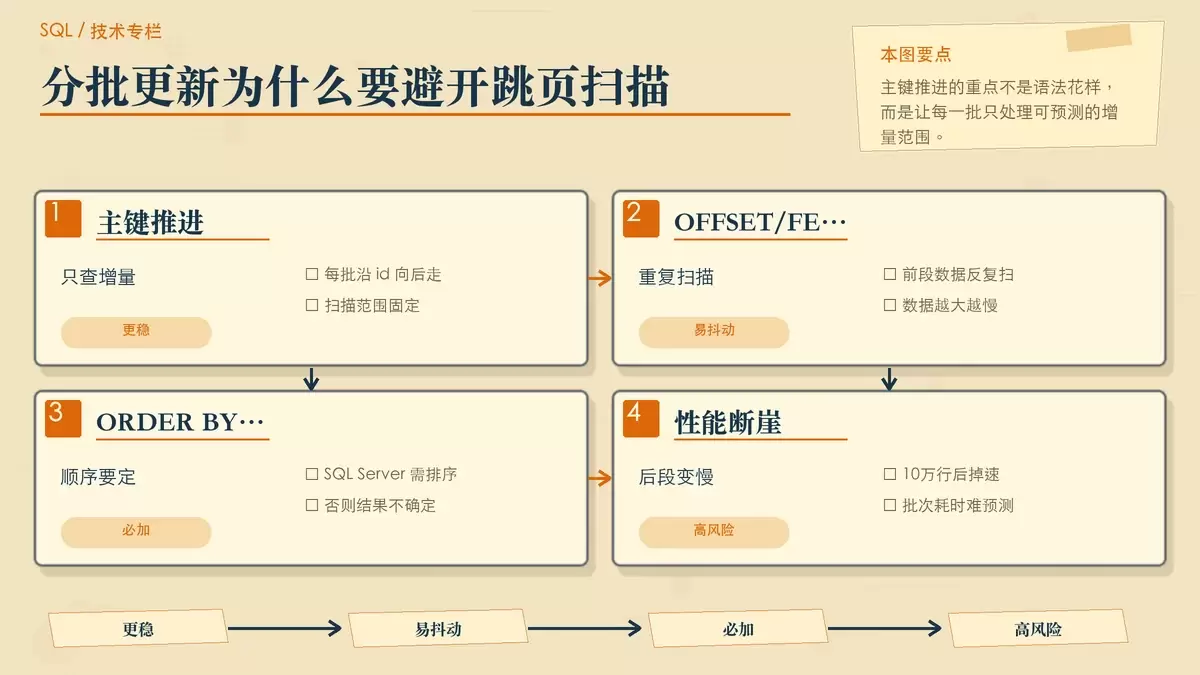
批量更新本身不可怕,真正拖垮业务的往往是事务过大、条件不走索引,以及分页策略选错。本文按“分批推进、索引命中、事务收口”三条主线,整理出更稳的存储过程写法,并点出 SQL Server、MySQL、PostgreSQL 各自容易踩的坑。
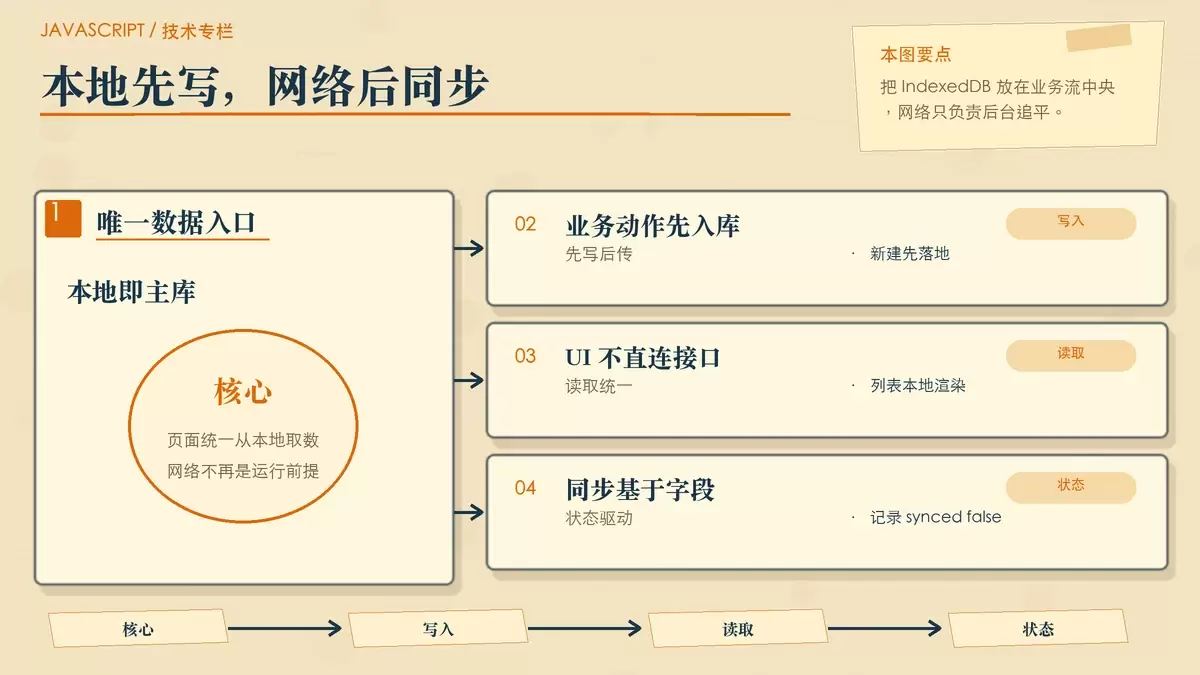
在离线优先架构里,IndexedDB 不只是缓存层,而是前端真正的本地主数据库。文章从数据入口、查询建模、同步闭环和降级策略四个方面,梳理它为什么能承担核心存储角色,以及落地时该怎么设计。
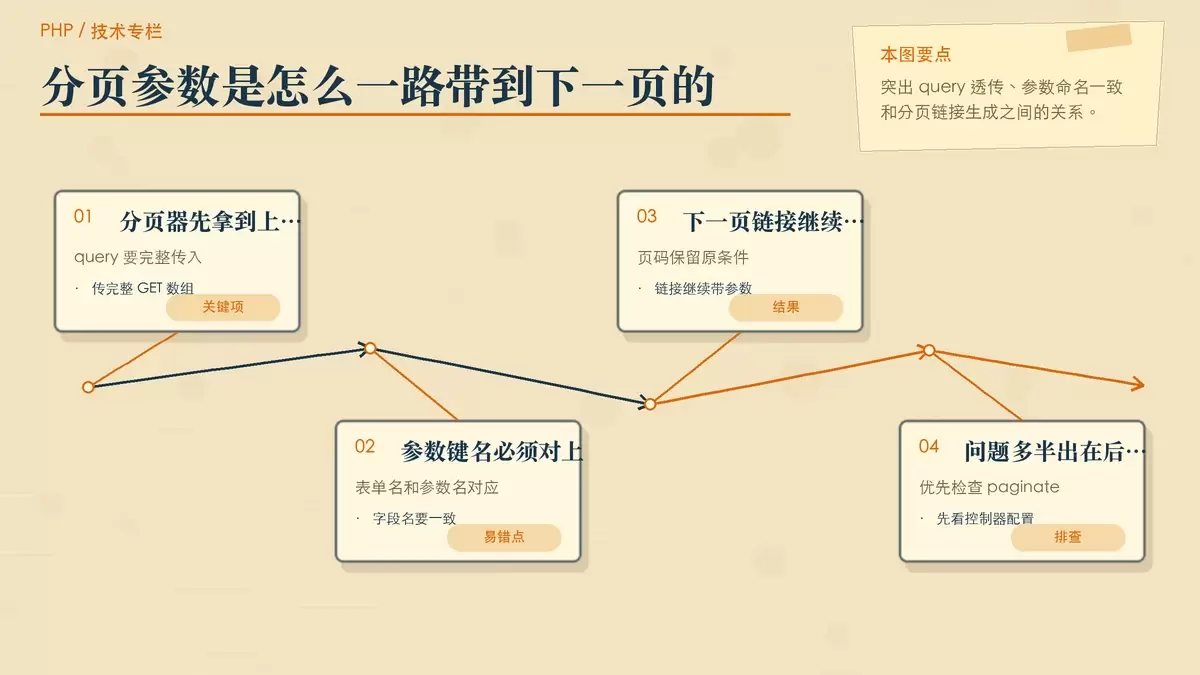
在 ThinkPHP 6 里,分页后搜索条件丢失,通常不是模板问题,而是分页器没有拿到完整查询参数。文章从控制器传参、模板渲染、0 值判断和前端分页组件配合四个常见坑入手,说明怎样稳定保留条件并实现页面回显。
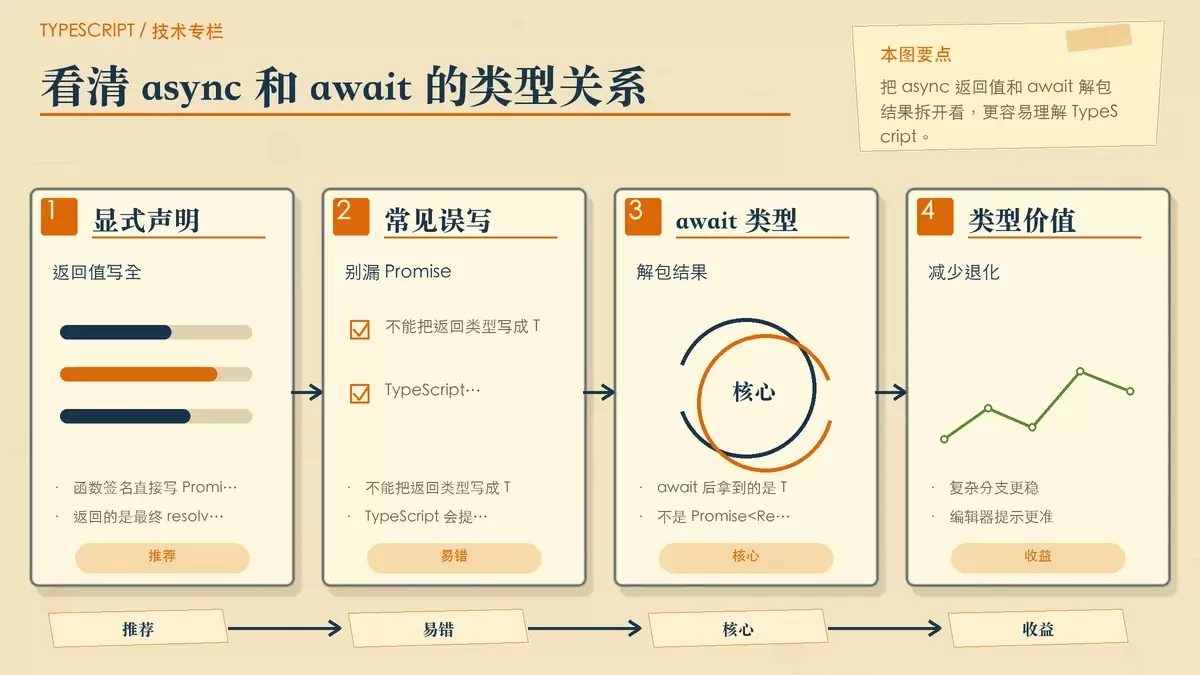
在 TypeScript 里约束异步代码,关键不只是“能跑”,而是让 Promise 最终 resolve 的值、await 解包后的结果,以及错误分支都被类型系统准确描述。本文从 async 返回声明、await 推导、错误处理到 Promise 构造和 Promise.all 的类型对齐,梳理一套更稳妥的写法。
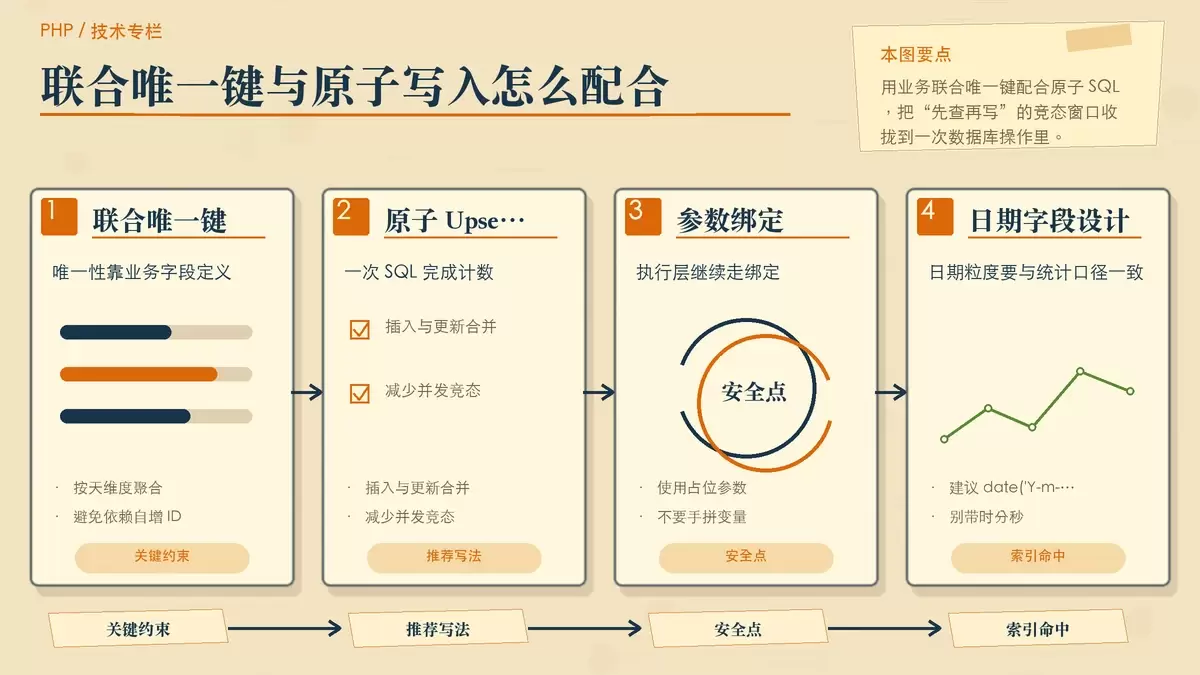
ThinkPHP 做请求统计时,最常见的问题不是语法,而是并发下的幂等和计数准确性。本文围绕唯一键冲突、`ON DUPLICATE KEY UPDATE` 的正确写法,以及 Redis 预聚合是否值得引入,梳理一套更适合线上场景的处理思路。
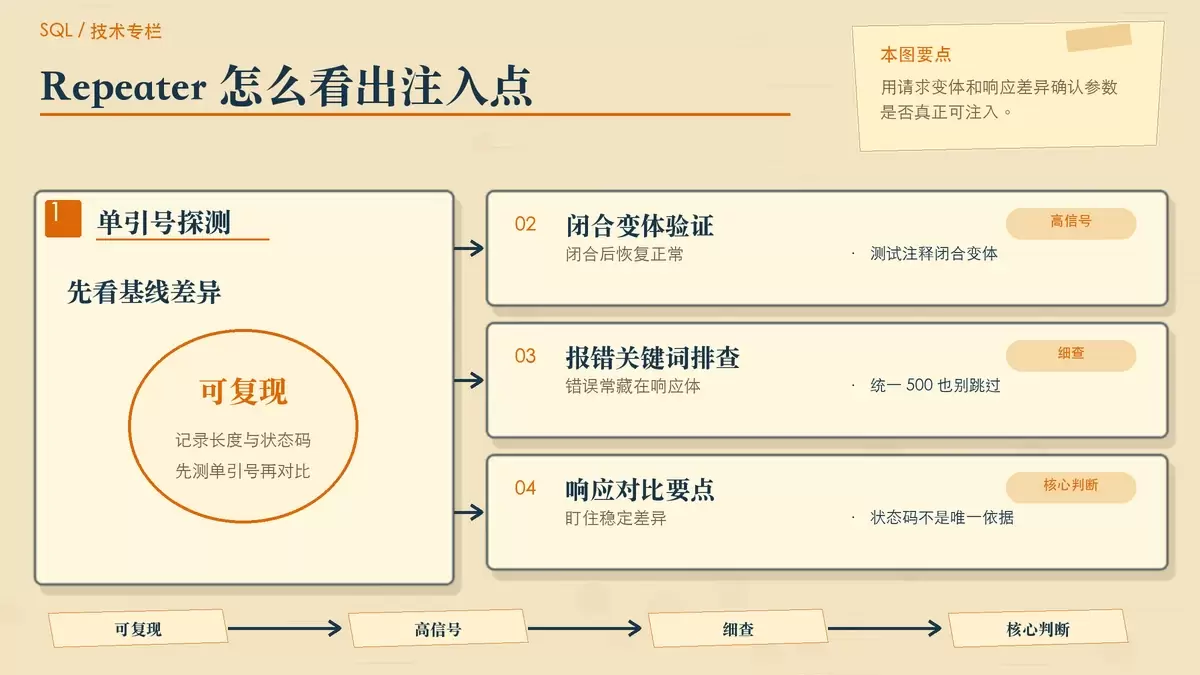
用 Burp Suite 验证 SQL 注入,关键不在“跑没跑扫描器”,而在能否通过 Repeater 和 Intruder 把响应差异抓实。本文按手工确认注入点、区分 Union 与盲注、批量跑布尔盲注、理解 Scanner 漏报四步展开,帮助你判断漏洞是否真实、属于哪一类、后续该怎么验证。
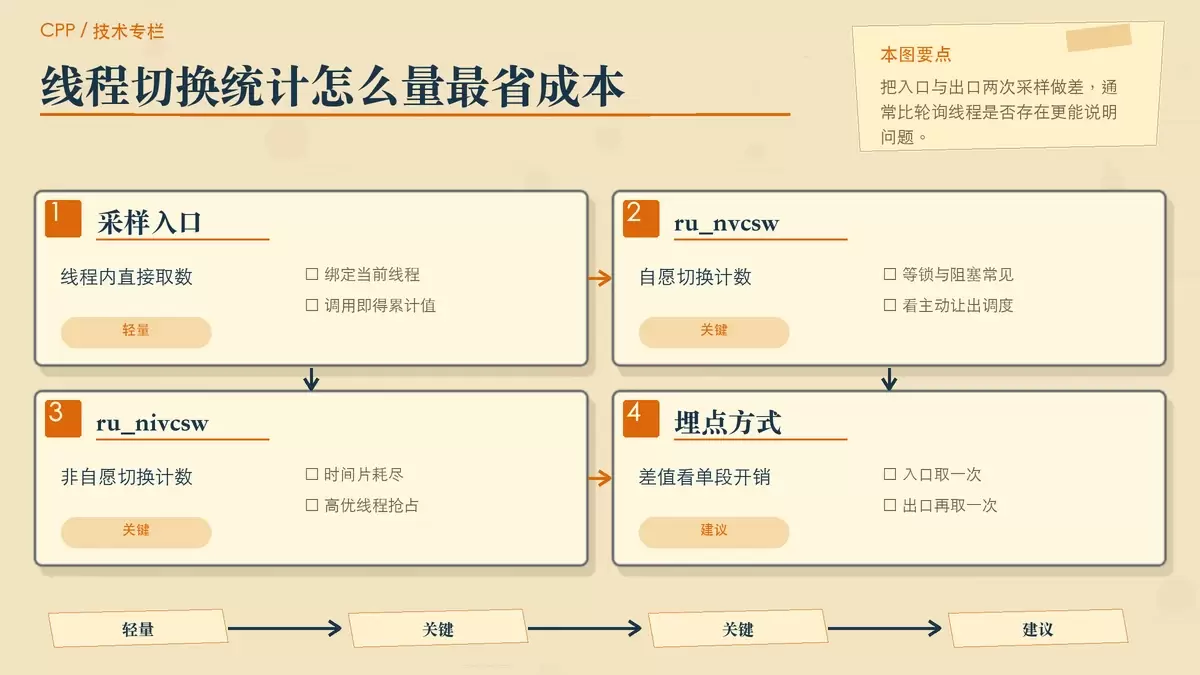
在 Linux 上看 C++ 线程“有没有在动”,关键不是轮询线程是否存在,而是抓住上下文切换这个更稳定的信号。本文把可用方案拆成快速统计、精准归因和常见误区三部分,说明什么时候该用 `getrusage(RUSAGE_THREAD, &ru)`,什么时候再上 `perf_event_open()`。
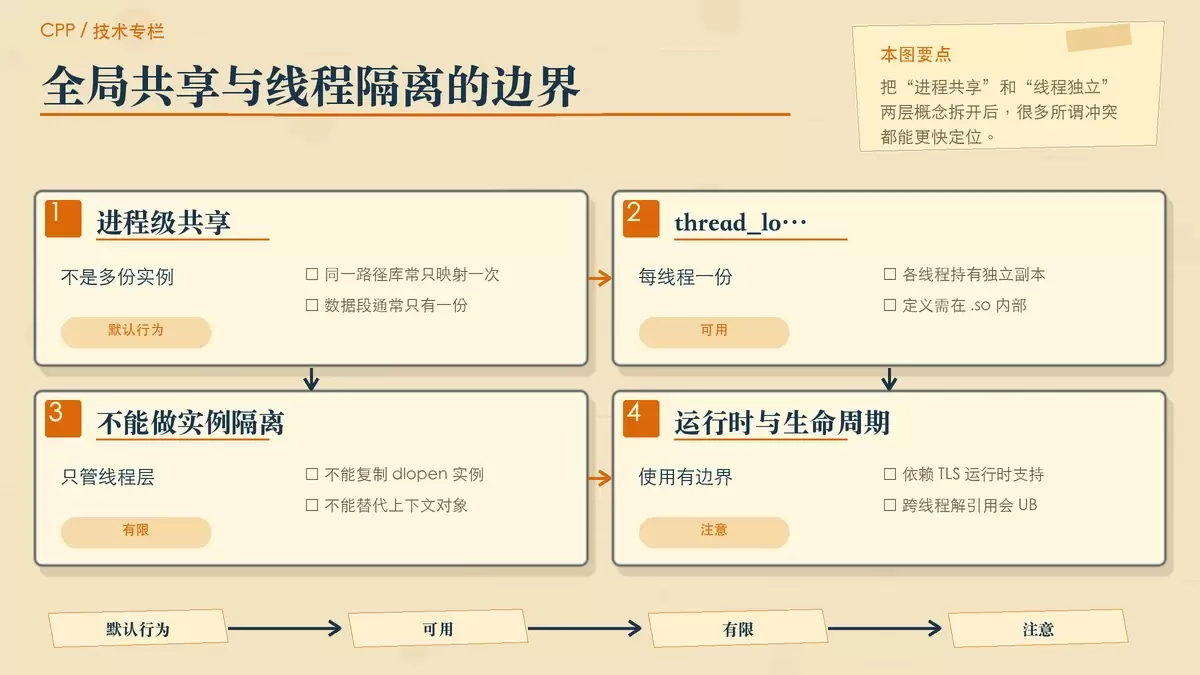
在 C++ 动态库调试里,所谓“全局变量冲突”多数不是符号碰撞,而是进程级共享带来的默认行为。本文把 `dlopen`、`thread_local`、实例隔离和 `std::mutex` 等典型误区拆开说明,帮助你判断问题究竟出在线程安全、库加载机制,还是状态设计本身。
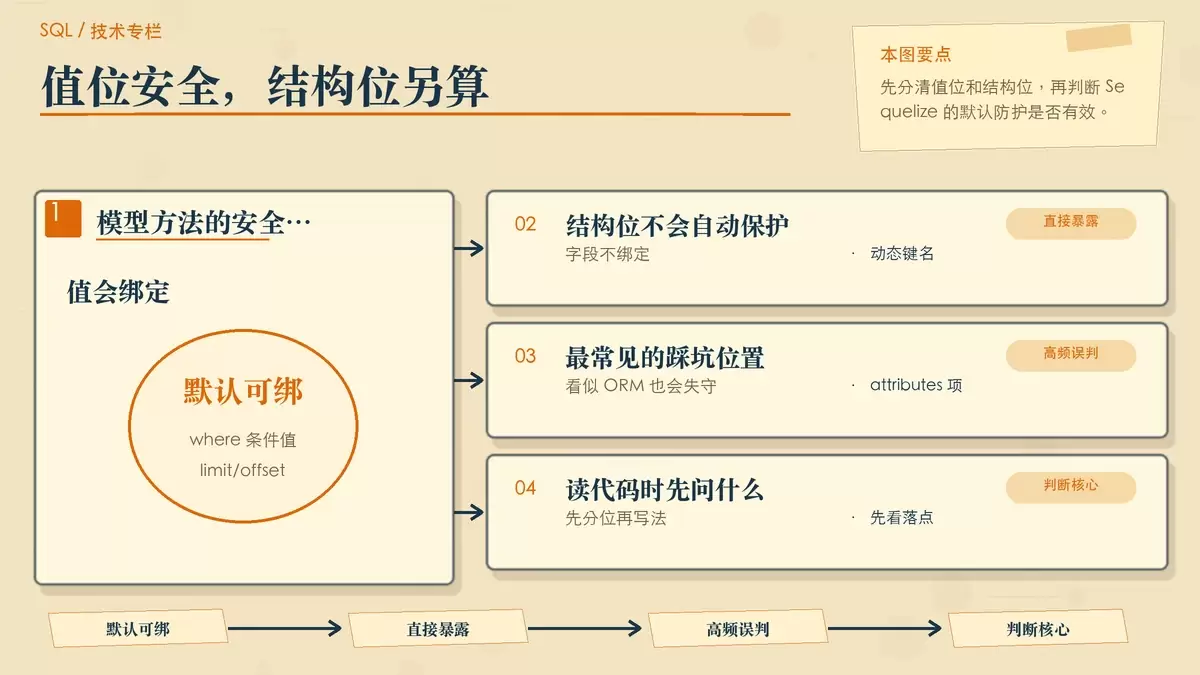
Sequelize 的模型方法确实会自动做参数绑定,但这只覆盖“值”,并不覆盖列名、表名、排序字段这类 SQL 结构位。本文把几种最容易误判的场景拆开讲清:模型方法何时安全、`sequelize.query()` 为什么必须配合 `replacements`、`literal()` 与 `fn()` 为什么会绕过防护,以及动态字段该怎样用白名单收口。