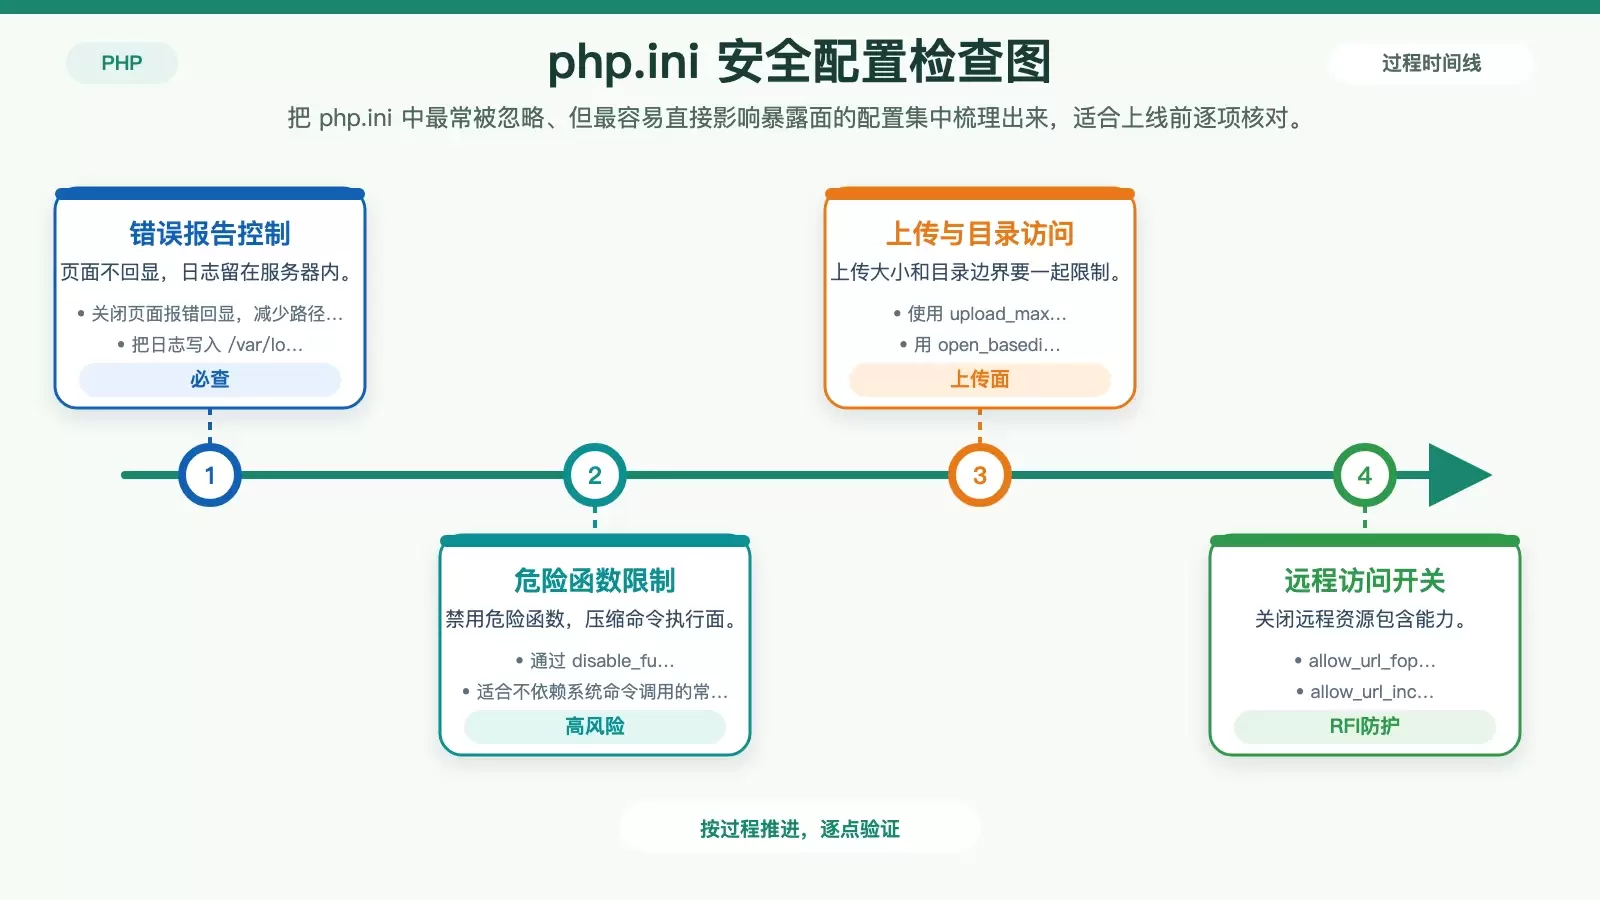
Ubuntu 上的 PHP 安全加固清单:从系统更新到代码审计
在 Ubuntu 上部署 PHP,真正的风险往往不在安装本身,而在更新、配置、权限和审计这些容易被忽略的细节。本文按系统、PHP、Web 服务器、访问控制到编码实践逐层梳理,保留可直接执行的命令与关键配置,方便你搭出一套更稳妥的加固清单。
2026-08-23
74

在 Ubuntu 上部署 PHP,真正的风险往往不在安装本身,而在更新、配置、权限和审计这些容易被忽略的细节。本文按系统、PHP、Web 服务器、访问控制到编码实践逐层梳理,保留可直接执行的命令与关键配置,方便你搭出一套更稳妥的加固清单。
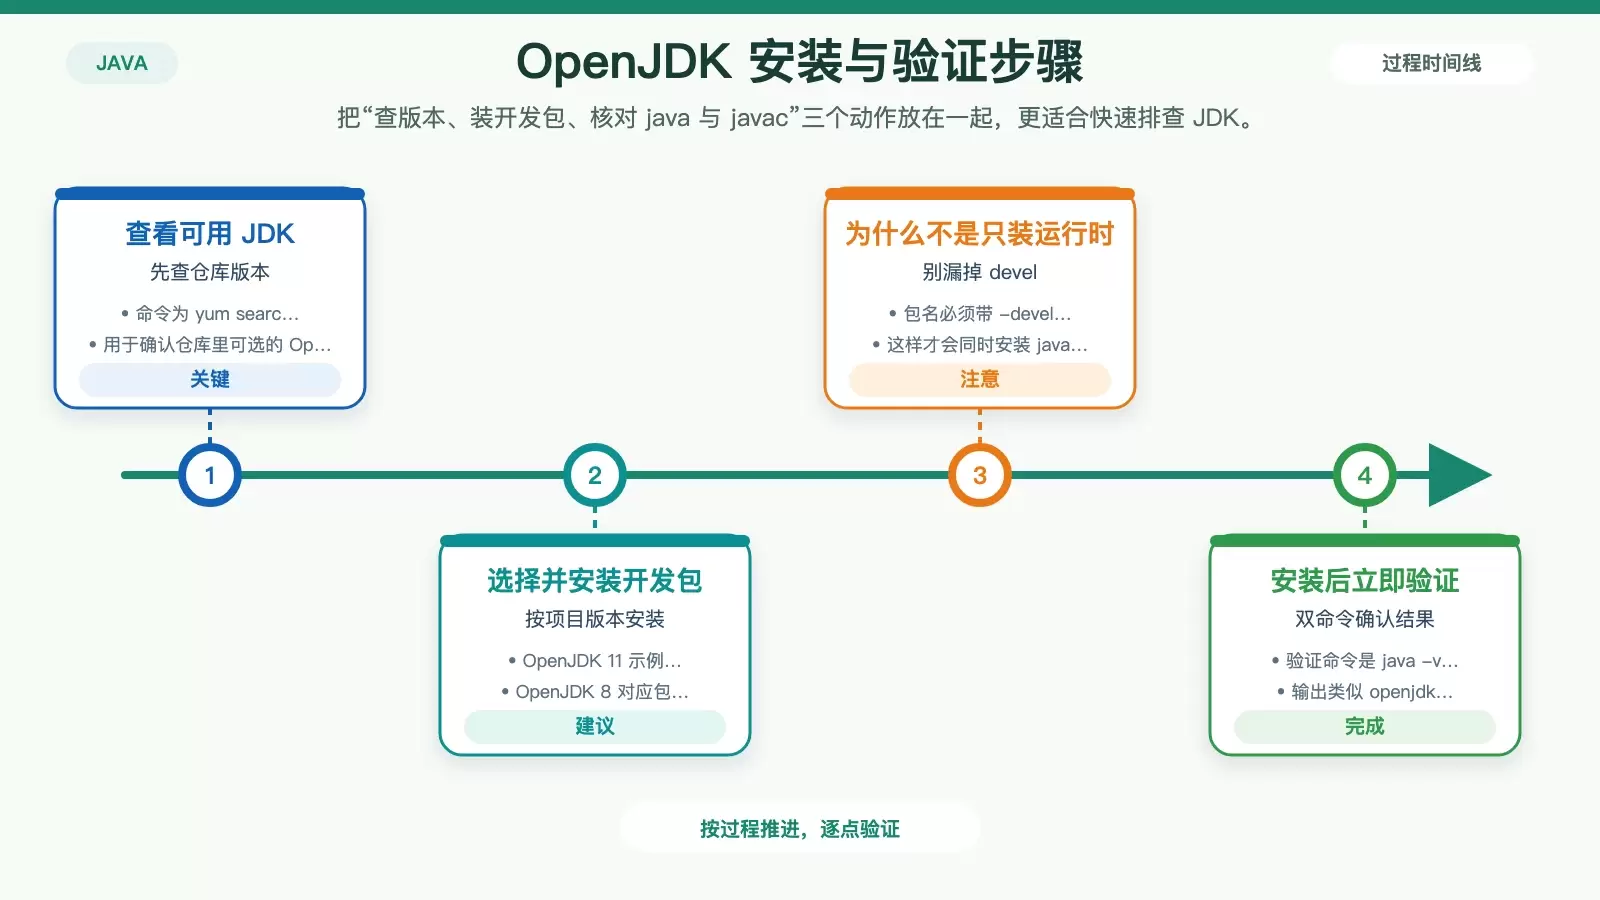
这篇文章把 CentOS 上配置 Java 开发环境的流程重新梳理为一套可直接执行的步骤:先更新系统,再安装 OpenJDK,随后补齐 JAVA_HOME 和 PATH,最后用一个 HelloWorld 程序验证编译与运行链路。文中也补充了常见的 IDE、构建工具和服务端组件,方便按项目需要继续扩展。
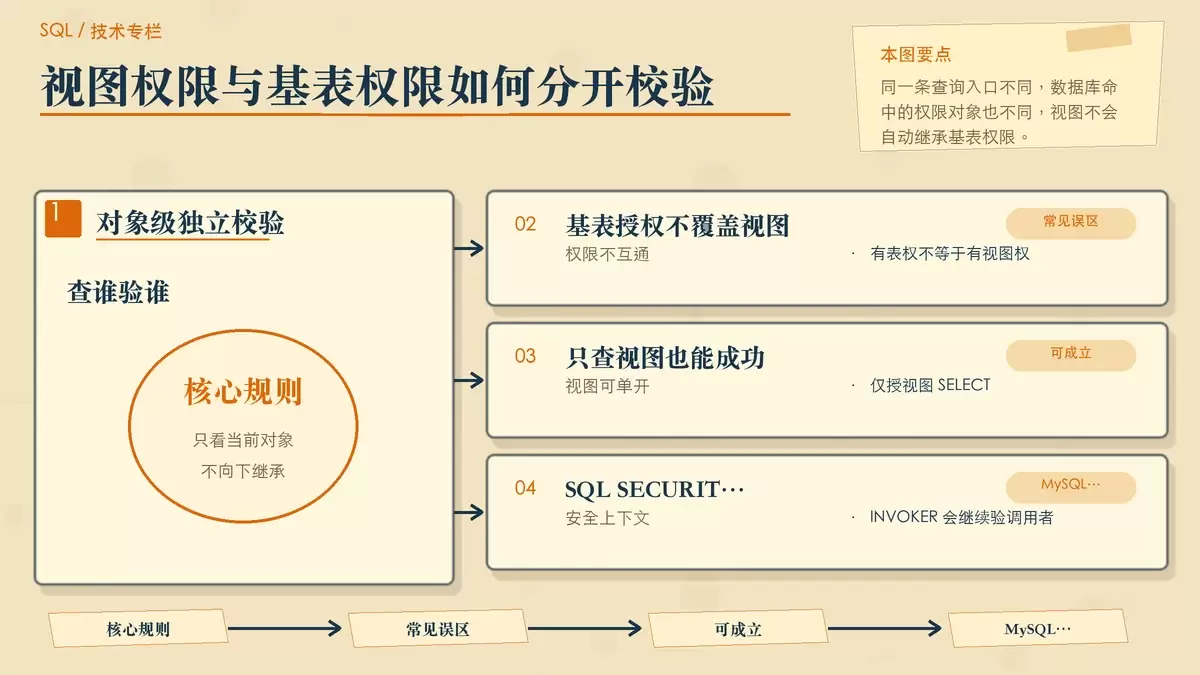
用户能查 SQL 视图却查不了原表,并不是权限漏配,而是数据库把“视图”和“基表”当成两类独立对象分别校验。本文结合 MySQL、SQL Server 与 PostgreSQL 的典型报错,说明权限为何不会自动继承,以及在 MySQL 中如何真正实现“只开放视图、不开放原表”。
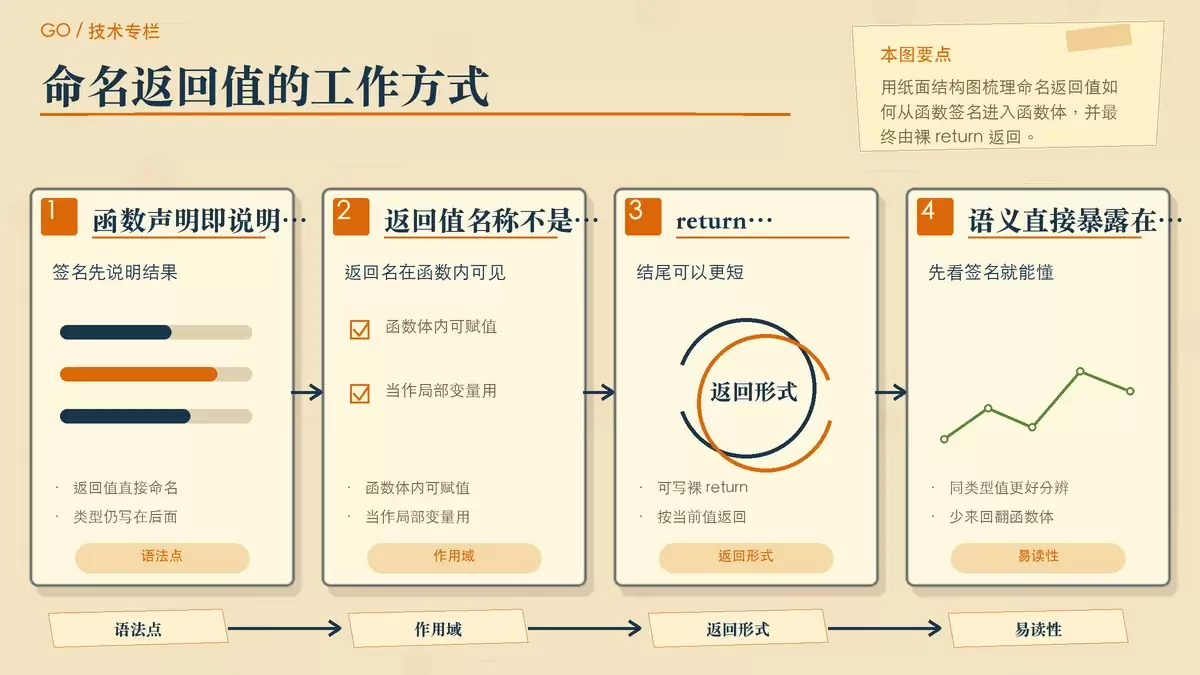
Go 的命名返回值不算复杂,却很容易在多返回值、错误处理和 defer 场景里提升可读性。本文从语法、适用场景到使用边界梳理这个特性,帮助你判断它什么时候能让函数签名更清楚,什么时候又该保持普通写法。
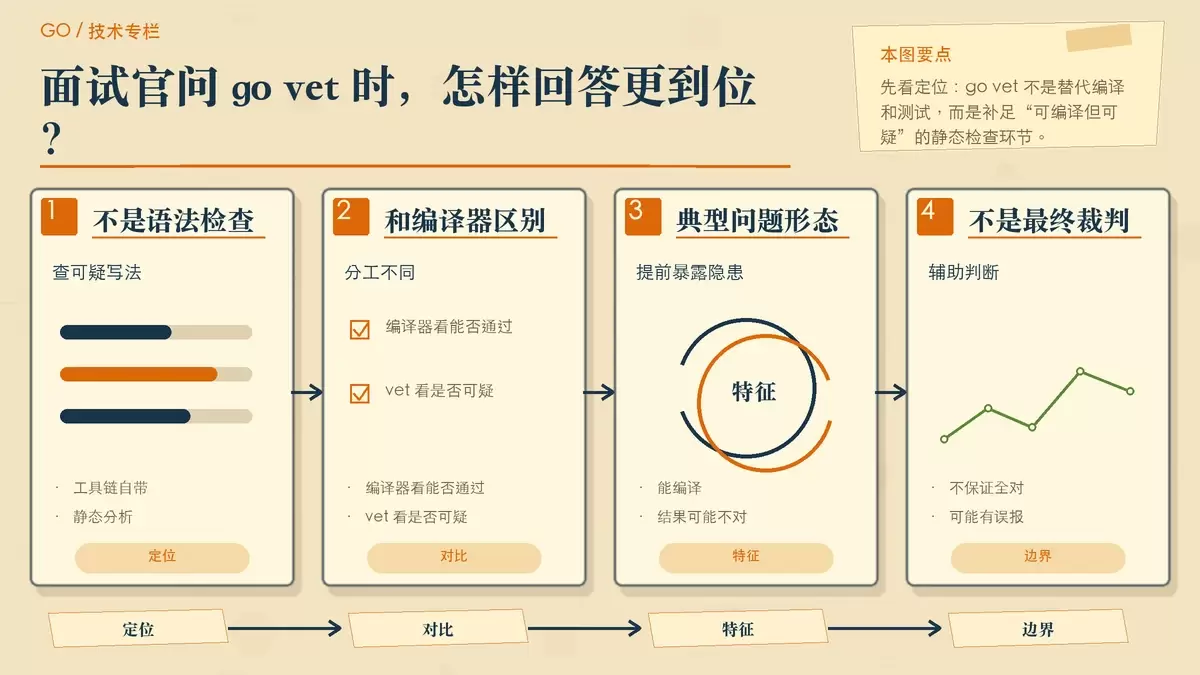
`go vet` 是 Go 工具链自带的静态分析工具,专门查找“能编译但写得可疑”的代码。它不替代测试和代码审查,却很适合在面试回答、日常开发和 CI 流程里说明价值:发现格式化输出、布尔表达式、锁复制、闭包变量等常见隐患。
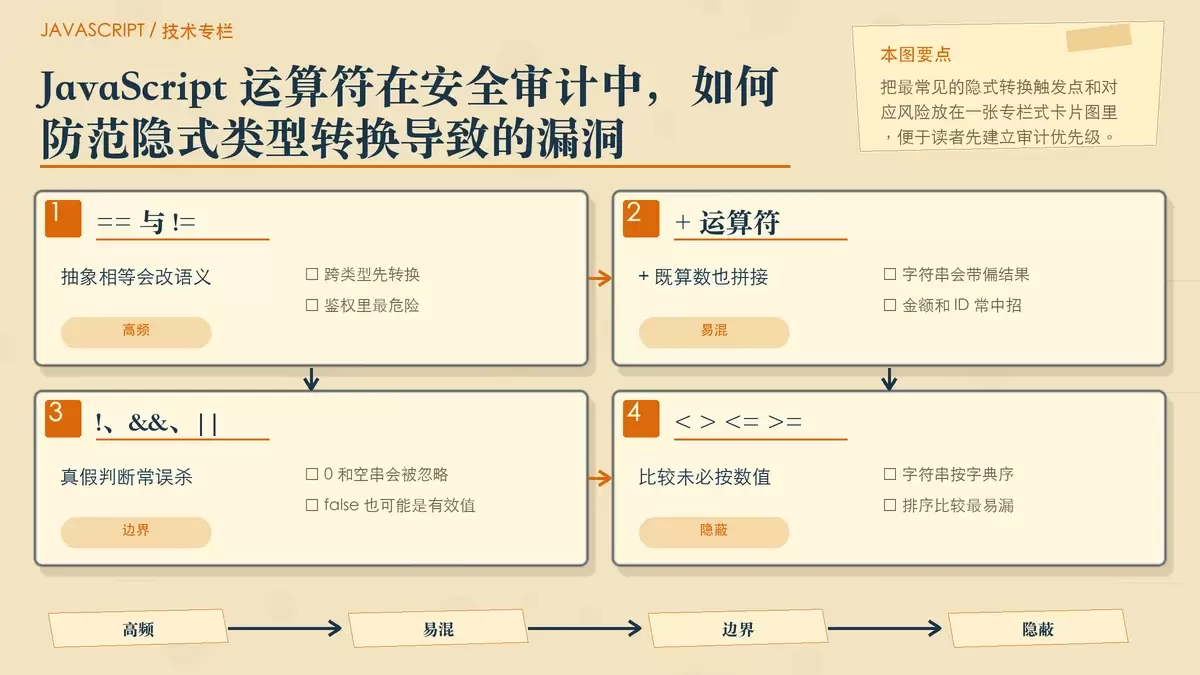
JavaScript 的隐式类型转换常被当成编码细节,但在鉴权、计费、排序和输入校验里,它完全可能演变成权限绕过或逻辑误判。本文围绕审计中最常见的高危运算符,整理可直接落地的检查清单,并给出适合纳入工程流程的防御方式。
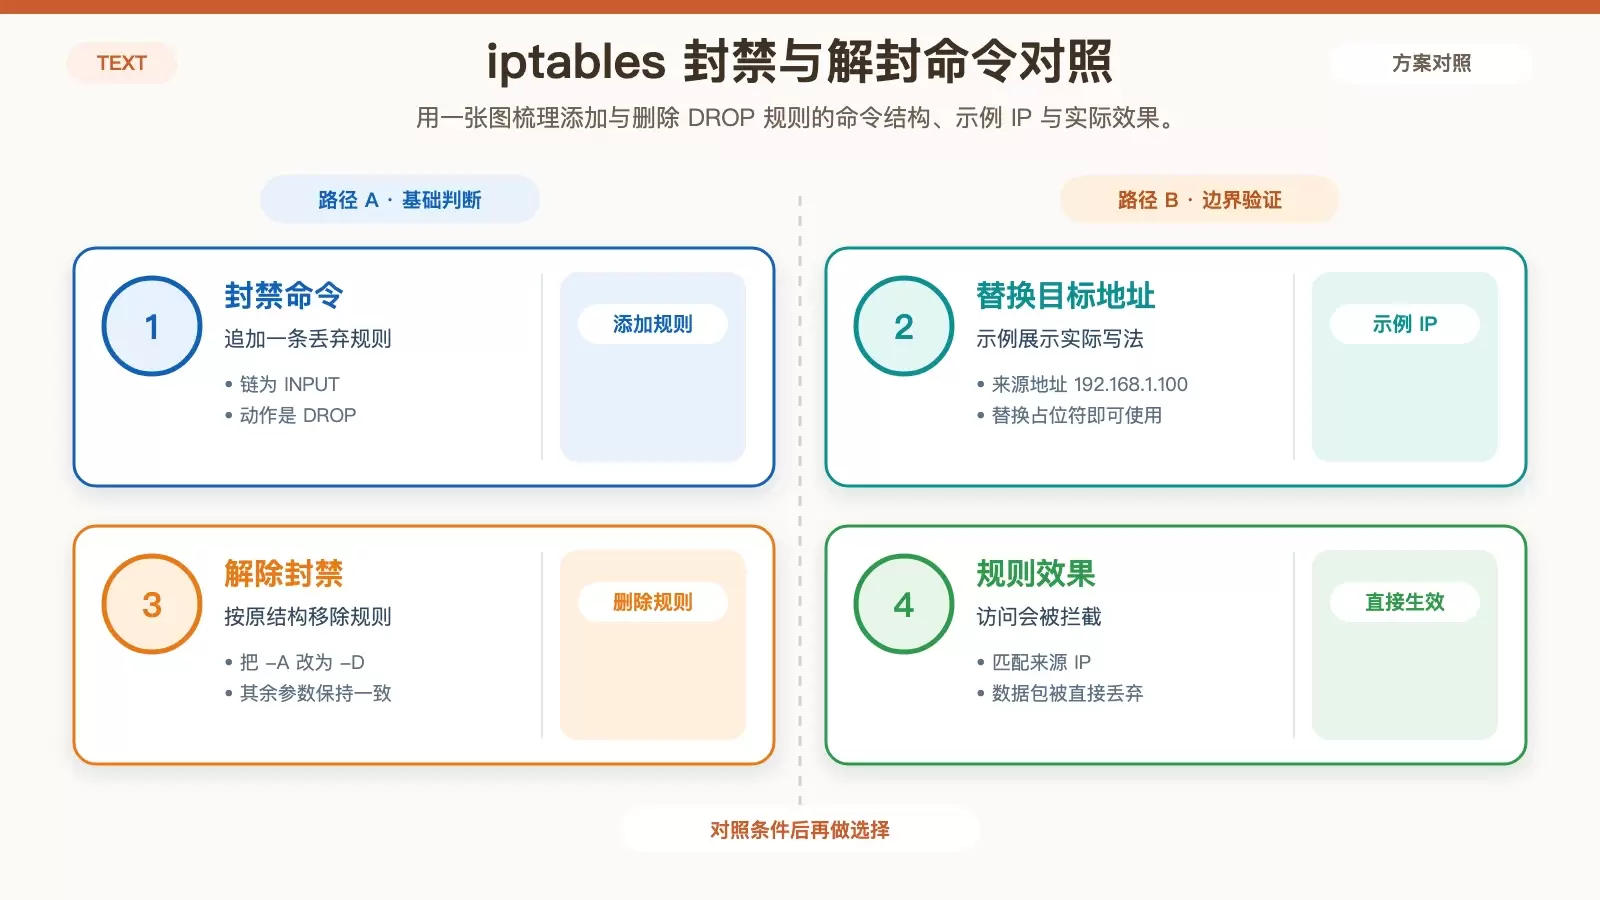
这篇文章围绕“如何用 iptables 屏蔽某个来源 IP”展开,给出添加封禁、删除规则以及重启后持久化保存的最短操作路径。文中保留了原始命令、示例 IP 和不同发行版的保存方式,同时点出规则作用范围与易失效这一关键判断点,便于快速照做。
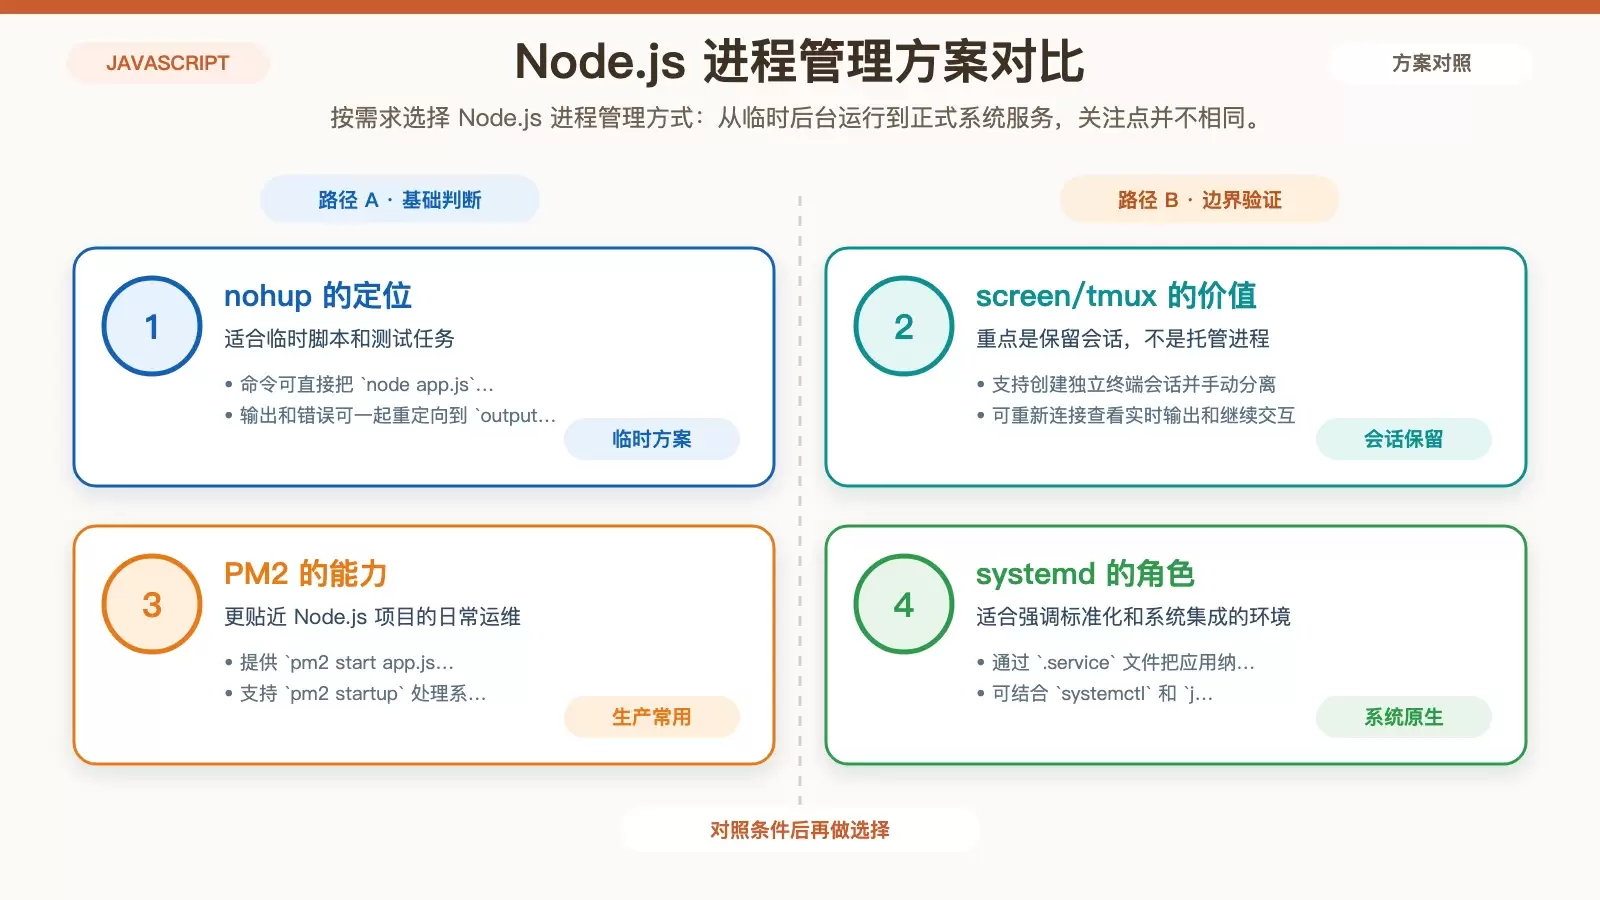
在 Linux 上直接执行 `node app.js`,终端一断开进程就可能退出。本文按临时脚本、会话保留、进程托管和系统服务四类场景,梳理 `nohup`、`screen`/`tmux`、PM2 与 `systemd` 的用法、优缺点与适用边界。 在 Linux 上部署 Node.js 应用时,真正难的通常不是把程序跑起来,而是让它在终端断开、进程异常退出甚至系统重启后依然可控。
这篇文章把 `dotnet ef` 的核心命令按实际开发场景重新梳理:先说明安装与执行前提,再拆解迁移、数据库更新、逆向工程和排错要点。无论你是 Code First 还是 Database First,都能据此快速判断该用哪条命令、哪些参数必须带。
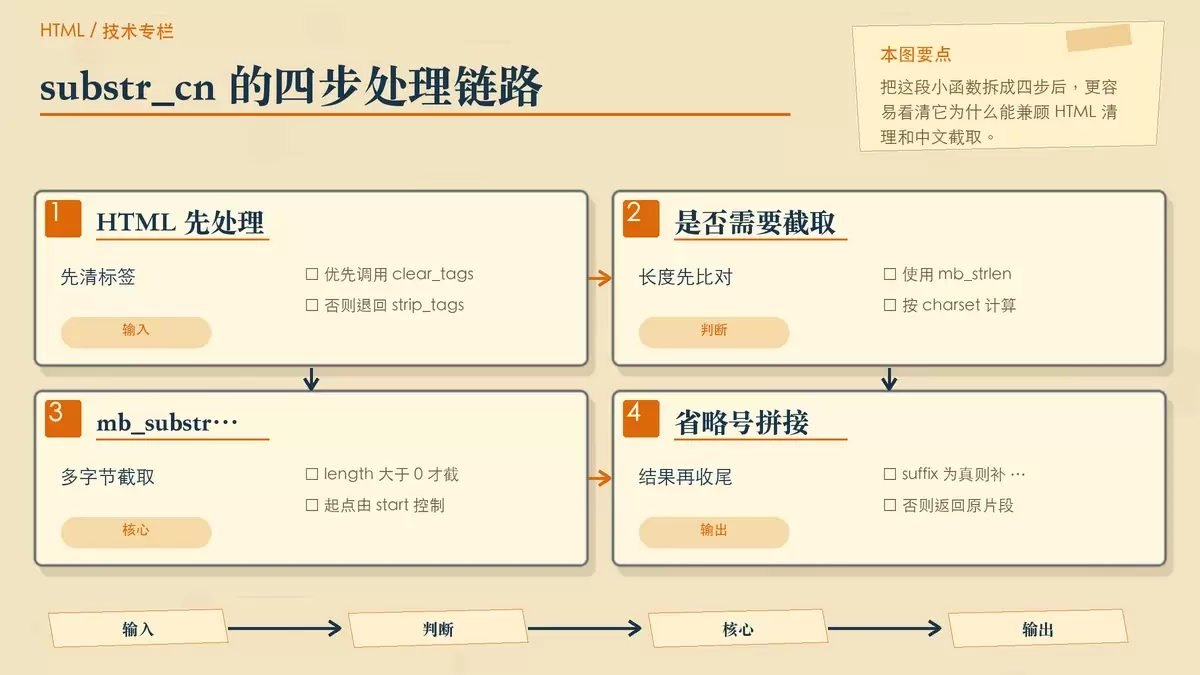
这篇示例围绕一个常见 PHP 小工具展开:先清除 HTML 标签,再按中文安全的方式截取字符串。原函数实现很短,但是否适合直接用于列表摘要、内容预览,还要看它对长度判断、省略号追加和字符集参数的处理是否符合你的场景。
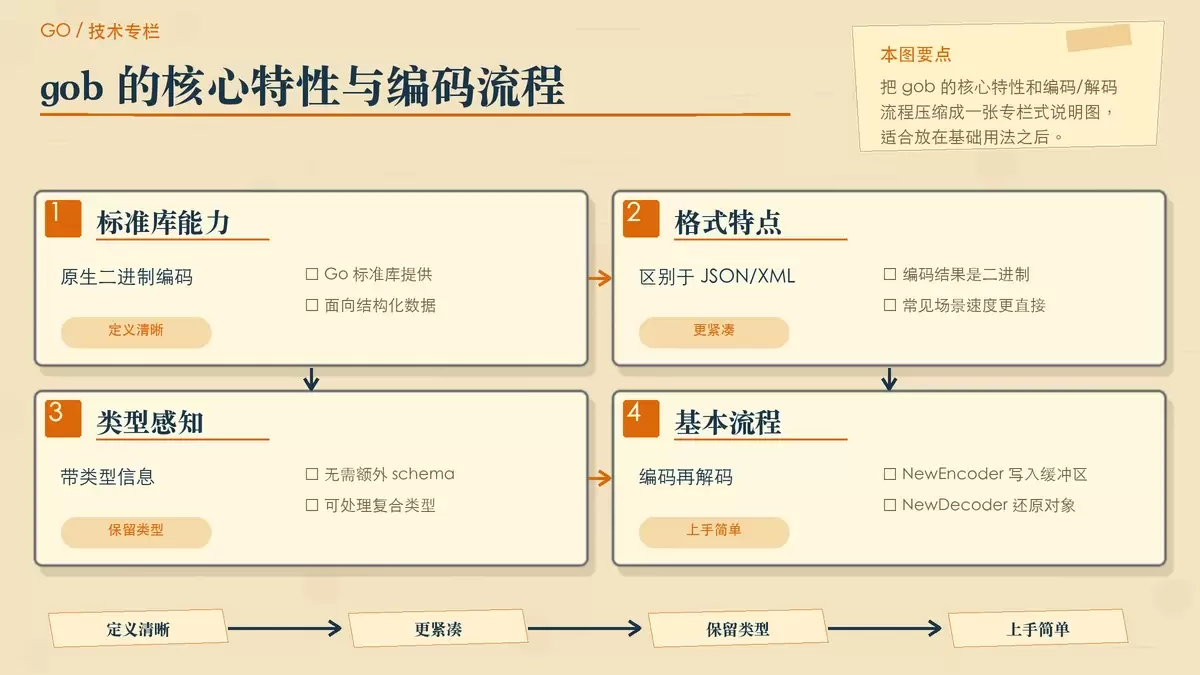
很多 Go 开发者熟悉 JSON、Protobuf,却很少认真评估标准库里的 `encoding/gob`。这篇文章从原理、基本用法、适用场景和常见限制四个方面梳理 `gob`,帮助你判断它是否适合纯 Go 项目的内部通信与数据持久化。 在 Go 项目里,一提到序列化,很多人先想到的都是 JSON 或 Protobuf ,标准库自带的 gob 往往反而被忽略。
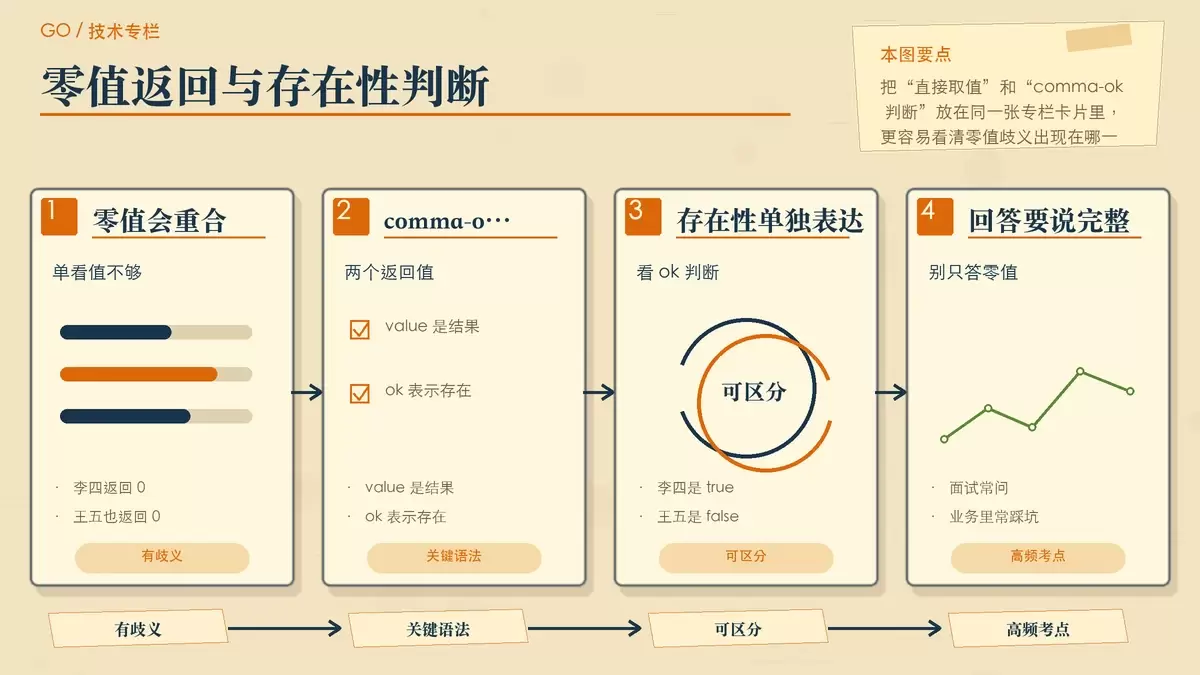
Go 的 map 在读取不存在的 key 时不会报错,而是直接返回 value 类型的零值。这种设计让代码更简洁,但也会带来“key 不存在”和“值本来就是零值”难以区分的问题。本文结合常见示例,讲清零值返回规则、comma-ok 用法,以及初始化、并发和容量预分配等实战注意点。