


很多人第一次遇到“能查视图、不能查原表”时,会直觉觉得是权限没配全,或者数据库做了某种自动继承。实际正好相反:数据库只校验你当前访问的对象,视图和基表是两套彼此独立的授权体系。下面按权限判定、报错定位、MySQL 落地做法和常见失效点四部分拆开讲,方便你判断问题到底出在授权、执行上下文,还是视图依赖链本身。
视图和基表为什么是两套权限体系
核心点只有一个:数据库不会因为视图引用了某张表,就默认把这张表的权限“顺带”给你,也不会因为你有基表权限,就允许你直接查询视图。
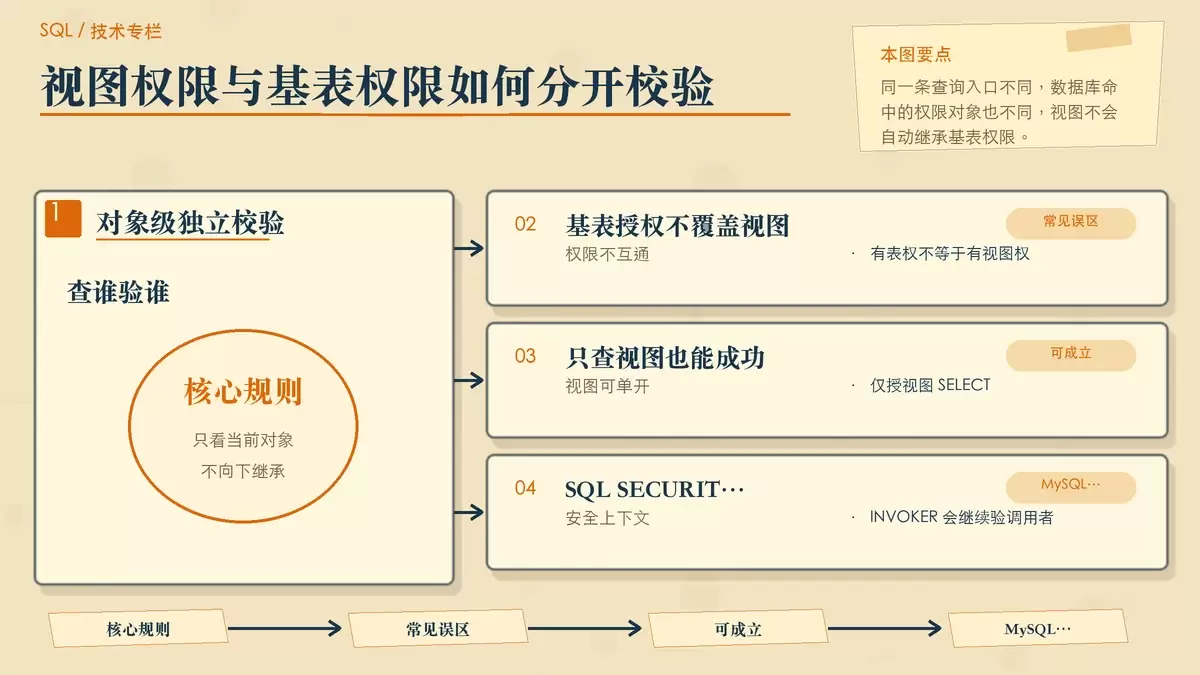
它只检查当前正在访问的对象:
- 执行
SELECT * FROM my_view时,只先看你是否拥有SELECT ON my_view - 执行
SELECT * FROM base_table时,才会检查你是否拥有SELECT ON base_table - 两者之间没有自动继承、没有隐式兜底,也没有“授了表就等于授了视图”这种逻辑
这意味着,下面两种情况都完全可能出现:
- 你对
base_table有SELECT权限,但没有被单独授予my_view,依然查不了视图 - 你只有
my_view的SELECT权限,对base_table完全没有权限,只要视图定义合法、执行上下文满足要求,查询视图仍可能成功
在 MySQL 里,这个问题还会被 SQL SECURITY 放大。如果视图是 SQL SECURITY INVOKER,而当前用户又没有基表权限,查询通常会直接报 ERROR 1142。要让用户只通过视图访问数据,通常需要把视图设为 DEFINER 模式,并保证定义者账号真实存在且具备基表权限。
报错信息通常在提示哪一层断了
权限问题并不是随机报错。多数数据库的错误文本,都会明确暴露是视图本身、基表,还是依赖函数出了问题。
- MySQL 报
SELECT command denied to user 'u'@'h' for table 't':通常表示视图定义中引用了你无权访问的基表t - SQL Server 报
The SELECT permission was denied on the object 'xxx', database 'yyy', schema 'zzz':说明视图依赖的某张表或某个函数没有授权 - PostgreSQL 报
permission denied for relation xxx:本质上也是基表权限不足,视图不会自动豁免这类检查 - 如果视图中调用了自定义函数,例如
ENCRYPT(),那还需要对应函数的EXECUTE权限,否则查询一样会失败
这类报错的阅读方式很简单:看报错最终点名的是哪个对象。若报的是表,多半是基表权限链没打通;若报的是函数或过程,就要继续检查对象级授权,而不是只盯着视图本身。
MySQL 中如何做到“只能查视图,不能碰原表”
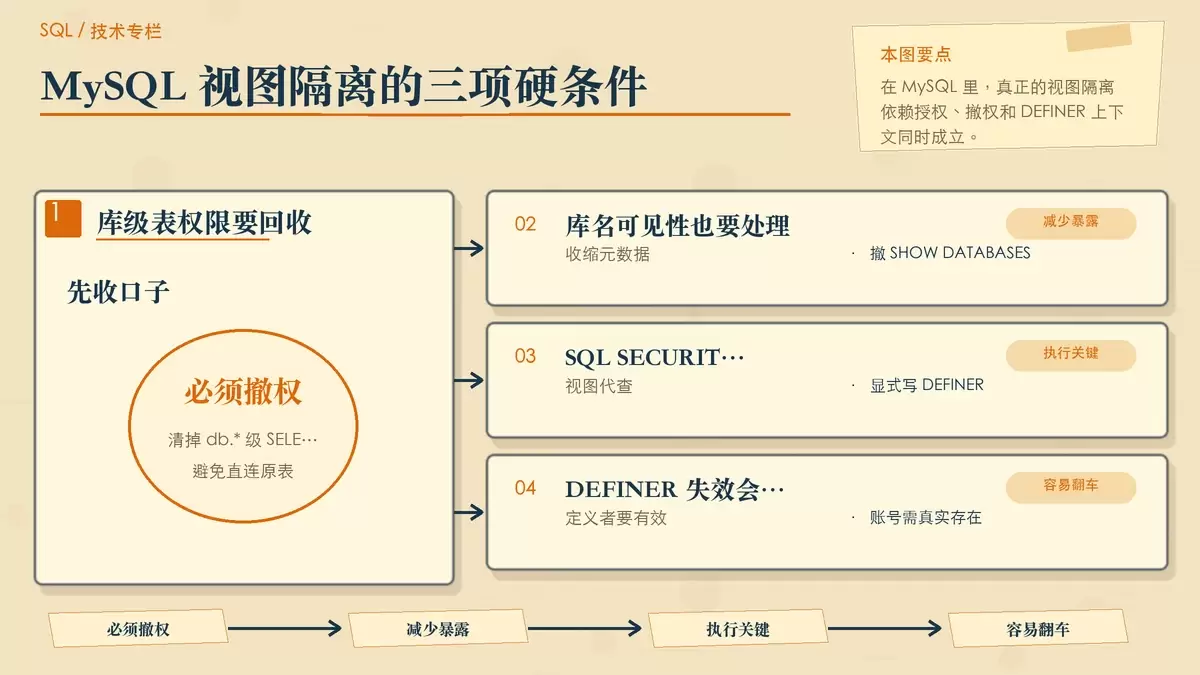
如果目标是把视图当作一个受控出口,只允许用户读视图、不允许直接访问原表,那么单独执行一条授权远远不够。
很多人会先写:
GRANT SELECT ON db.my_view TO 'u'@'%'这只是第一步。要让隔离真正成立,至少还要补齐下面三项:
REVOKE SELECT ON db.* FROM 'u'@'%':撤掉库级表权限,避免用户同时保留对基表或其他视图的直接访问能力REVOKE SHOW DATABASES ON *.* FROM 'u'@'%':阻止用户通过SHOW DATABASES暴露其他库名,再进一步做跨库探测- 创建视图时显式指定
SQL SECURITY DEFINER,并确保DEFINER账号例如'admin'@'localhost'真实存在、主机匹配,且拥有基表的SELECT权限
这里最容易被忽略的是第三点。即使语句写了 DEFINER,只要定义者账号不存在、主机不匹配,或者已经失去对基表的权限,视图都可能在运行时失败。也就是说,“只给视图授权”从来不是一个独立动作,它依赖一整套执行上下文能否闭环。
为什么只写一条 GRANT 往往不够
因为数据库隔离不是靠“允许访问某个视图”单点达成的,而是靠“既允许访问视图,又明确禁止绕过视图”共同实现的。只要库级权限还在,或者元数据暴露面还在,用户就可能通过其他入口继续接触原表或旁路信息。
所以判断授权是否成功,不能只看 my_view 能不能查,还得看原表是否确实不可查、系统元数据是否被收敛、定义者上下文是否可靠。
最容易误判的几个隐蔽失效点
真正麻烦的场景往往不是“立刻报错”,而是表面上能运行,结果却和预期不一致,导致排查方向跑偏。
- 视图里用了列级权限未覆盖的字段,例如
salary,查询时该列返回NULL,应用可能误以为“数据为空”,而不是“权限没覆盖到这列” - 视图存在嵌套时,如果上游视图使用的是
INVOKER模式,下游即使改成DEFINER也补不回来,权限链会在上游先断掉 - 视图依赖函数、存储过程或跨库对象,例如
other_db.table,这些对象仍需单独授予USAGE或对应权限,缺任何一个都会失败 SHOW CREATE VIEW my_view报错时,往往不是授权问题,而是视图元数据已经损坏,或者它引用的表、函数已被删除,这种情况下权限给全也无法恢复查询
这类问题的共同点在于:现象和根因不在同一层。你看到的是查询结果异常、下游程序误判,真正的问题却可能出在列级授权、嵌套视图模式、依赖对象授权,甚至是视图定义本身已经失效。
授权后至少做这四步验证
权限配置是否真的达到了“只看视图、不碰原表”的目标,不能靠肉眼看 GRANT 语句判断。更稳妥的做法,是授权后直接用目标账号逐项验证。
原文里提到的四条检查命令很有代表性:
SHOW DATABASES
SELECT * FROM information_schema.TABLES
SELECT * FROM my_view
SELECT * FROM base_table
这四步分别在验证不同层面:
SHOW DATABASES:检查是否还暴露了不该看到的库名SELECT * FROM information_schema.TABLES:确认元数据可见范围有没有超出预期SELECT * FROM my_view:确认视图访问链路是通的SELECT * FROM base_table:确认用户无法绕过视图直接读原表
少做其中任何一项,都可能导致你误把“表面可用”当成“隔离成立”。从运维和审计角度看,真正可靠的结论不是“授权语句执行成功”,而是“目标账号经过实际验证后,只能访问被允许的那一层对象”。









