

Python网站开发常见报错解析:环境变量与依赖冲突解决
深入解析Python网站开发中高频出现的环境变量加载失败与依赖版本冲突报错,剖析背后机制并提供标准排查步骤、代码示例与工程化防范方案。
在搭建与部署 Python Web 应用时,项目启动崩溃往往并非源于业务视图逻辑错误,而是卡在“基础运行上下文未就绪”这一关。其中,环境变量读取失误与第三方依赖版本冲突占据了启动期故障的绝大部分。本文将直接聚焦这两类高频报错,逐一拆解其诱发场景、报错机制与排查路径,并给出具备工程确定性的标准化解决方案。
一、环境变量加载故障典型报错与修复
Web 项目在区分本地开发、测试与生产集群时,普遍依赖环境变量传递数据库连接串、密钥(Secret Key)及三方接口凭据。当配置加载时机有误或类型处理不当时,框架会在初始化阶段直接中断。
1. 典型报错现象与日志特征
开发中最常见的环境变量报错包含以下三种形态:
KeyError: 'DATABASE_URL':直接使用os.environ['DATABASE_URL']读取配置,但运行环境中未预先声明该变量。- 框架专属异常(如
django.core.exceptions.ImproperlyConfigured):关键安全配置缺失或未在应用启动前载入。 - 类型隐式错误(逻辑隐形崩溃):系统环境变量返回的皆为字符串,若在配置中设置
DEBUG=False,但代码使用bool(os.environ.get('DEBUG'))进行判断,非空字符串"False"将被 Python 判定为真值True,导致线上意外开启调试模式。
File "server.py", line 12, in <module>
db_uri = os.environ['DATABASE_URL']
File "/usr/lib/python3.11/os.py", line 685, in __getitem__
raise KeyError(key) from None
KeyError: 'DATABASE_URL'
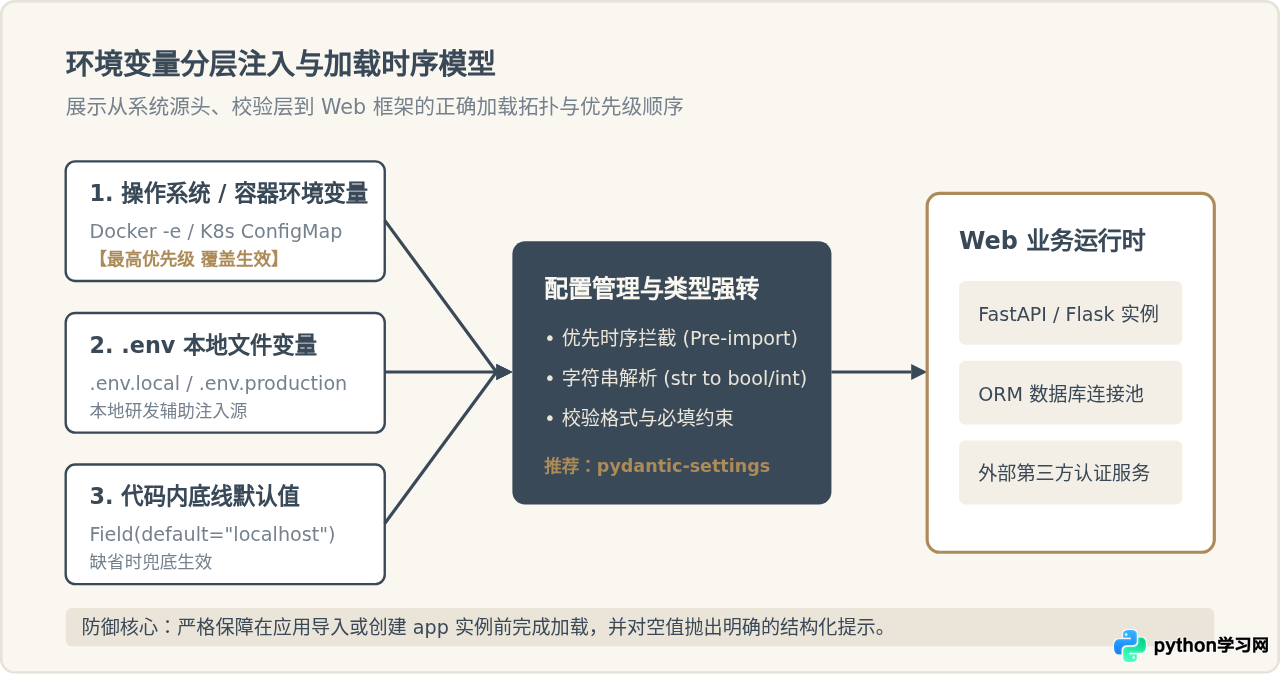
2. 诱因剖析:加载时序错位与覆盖优先级混乱
许多开发者在项目根目录创建了 .env 文件,并引入了 python-dotenv,却依然遭遇 KeyError。其核心原因通常是模块导入时序早于环境变量载入时序。例如在 app.py 顶部过早导入了包含数据库配置的子模块,子模块在顶层作用域立即执行了 os.getenv,而此时 load_dotenv() 尚未执行。
此外,部署在 Docker 或 Systemd 中时,外层容器注入的系统变量与本地 .env 文件的覆盖逻辑不一致,也是导致生产行为偏离预期的主因。
3. 规范化代码实践
为解决类型混淆与时序问题,现代化 Python Web 框架推荐采用数据模型(Data Model)管理配置。例如结合 pydantic-settings 可以在项目启动前完成格式核验:
# config.py - 独立配置模块,严格管理时序与类型转换
from pydantic_settings import BaseSettings
from pydantic import Field

class Settings(BaseSettings):
    database_url: str = Field(..., description="数据库连接串,必填项")
    debug: bool = Field(default=False, description="自动将 'true'/'false' 强转为布尔值")
    redis_port: int = Field(default=6379, description="自动转换为整型")

    class Config:
        env_file = ".env"
        env_file_encoding = "utf-8"

# 实例化即完成校验;若环境变量缺失,启动时立刻报错并指明字段名
try:
    settings = Settings()
except Exception as exc:
    raise SystemExit(f"配置解析中断: {exc}")
二、依赖版本冲突的深层机理与识别
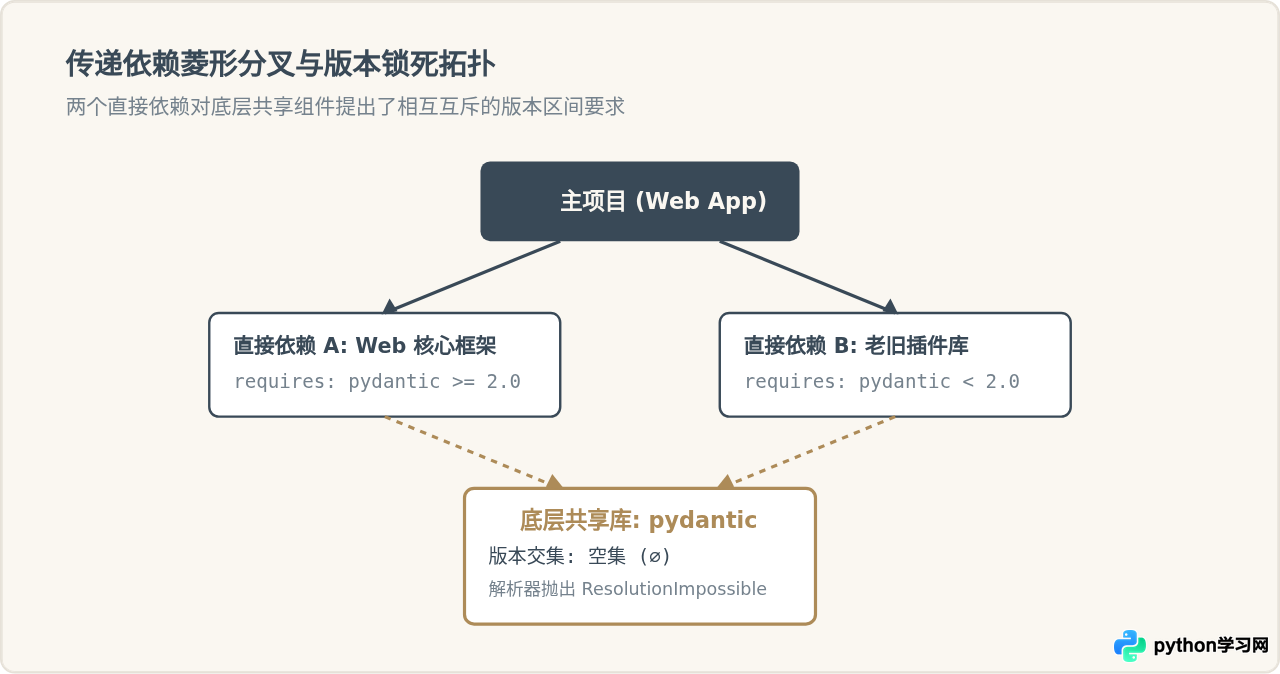
Python 生态中,包管理长期依赖扁平化结构。所有安装在虚拟环境 site-packages 下的包都是扁平存放的,同一运行环境内同名包仅能存在唯一版本。当项目引入两个上层库分别依赖底层包的不同主版本时,冲突便不可避免。
1. 典型报错现象
- 安装期报错
ResolutionImpossible:使用现代pip(20.3+ 引入新依赖解析器)执行安装时,依赖求解器探测到闭包不收敛,直接中断并打印版本冲突分支。 - 运行期
ImportError/AttributeError:旧版依赖管理强制覆盖安装后,代码在调用底层包某方法时提示cannot import name 'X'或module 'Y' has no attribute 'Z'。这往往是因为实际安装的版本落后或超前于调用方预期。
The conflict is caused by:
fastapi 0.110.0 depends on pydantic<3.0.0 and >=1.7.4
some-legacy-tool 1.2.0 depends on pydantic<1.9.0
internal-sdk 2.0.1 depends on pydantic>=2.4.0
To fix this, you could try to:
1. loosen the range of package versions you've specified
2. remove package versions to allow pip attempt to solve the dependency conflict
2. 深度剖析:传递依赖的“菱形困境”
很多开发者误以为“我不写版本号就不会冲突”,实则恰恰相反。不指定版本会导致 pip 默认拉取最新发布的依赖,最新版本很可能升级了破坏性变更(Breaking Changes)并提升了传递依赖的要求,从而切断了原有依赖链条。
三、依赖冲突排查与收敛4步操作工作流
遇到依赖冲突时,随意调换安装顺序或使用 --no-deps 强制跳过依赖检查,只会将隐患推迟到生产环境触发。标准排查应遵循“树状诊断、隔离验证、版本协商、固化锁定”的四步闭环。
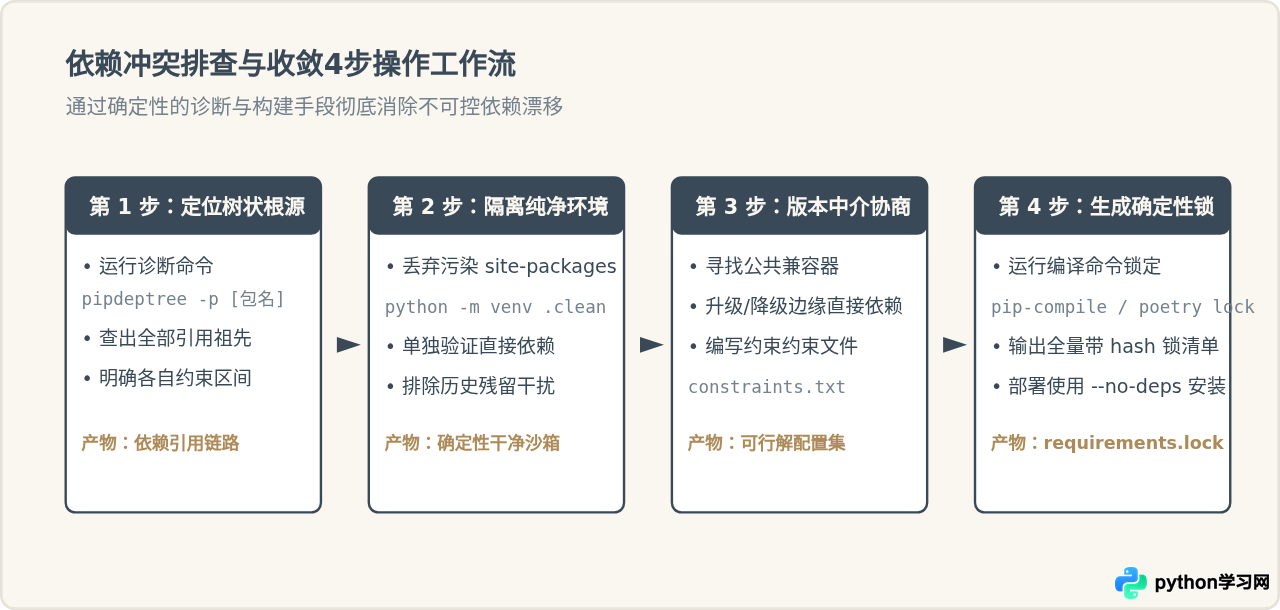
步骤一:使用 pipdeptree 准确定位冲突节点
当日志提示依赖冲突时,第一件事是借助反向树状工具查看究竟是哪两个包在强制锁定版本:
# 在激活的项目环境中安装并运行检查
pip install pipdeptree
# 反向查询特定冲突底层包被哪些库引入
pipdeptree --reverse --package pydantic├── fastapi==0.95.2 [requires: pydantic>=1.7.4,<2.0.0]
└── sqlmodel==0.0.8 [requires: pydantic>=1.8.2,<2.0.0]
步骤二:创建隔离的纯净虚拟环境
全局环境或经过长期调试的环境中往往残存着手工升级过的杂项包,这会干扰依赖求解器的判断。因此必须基于干净的虚拟环境重演:
# 创建隔离环境
python3 -m venv .clean_env
source .clean_env/bin/activate
pip install --upgrade pip
步骤三:利用约束文件(Constraints)调解分歧
如果上层库 A 允许 urllib3>=1.26,<3.0,上层库 B 允许 urllib3>=1.25,<2.0,而 pip 默认拉取最新的 urllib3==2.2.0 就会导致 B 报错。此时不必修改项目主需求文件,使用约束文件即可限制传递依赖的上限:
# constraints.txt - 仅用于约束版本上限,不强制直接安装该包
urllib3<2.0.0,>=1.26.18
执行安装时附加约束选项:
pip install -r requirements.txt -c constraints.txt步骤四:使用 pip-tools 固化确定性锁定清单
开发期不要直接把所有二级依赖混写在原始 requirements.txt 中。推荐将项目直接需要的核心库写入 requirements.in,并通过 pip-compile 自动计算并输出完全锁死的生产清单:
# 安装编译工具
pip install pip-tools

# 编辑仅包含顶层业务依赖的 requirements.in
echo "fastapi>=0.100.0" > requirements.in
echo "uvicorn[standard]" >> requirements.in

# 编译生成包含完整二级依赖版本和哈希值的 requirements.txt
pip-compile requirements.in --output-file=requirements.lock --generate-hashes
四、生产部署防线与双轮防御模型
解决本地报错后,需要建立工程化防护网,以防代码合入主干或在容器化构建时再次复发类似故障。
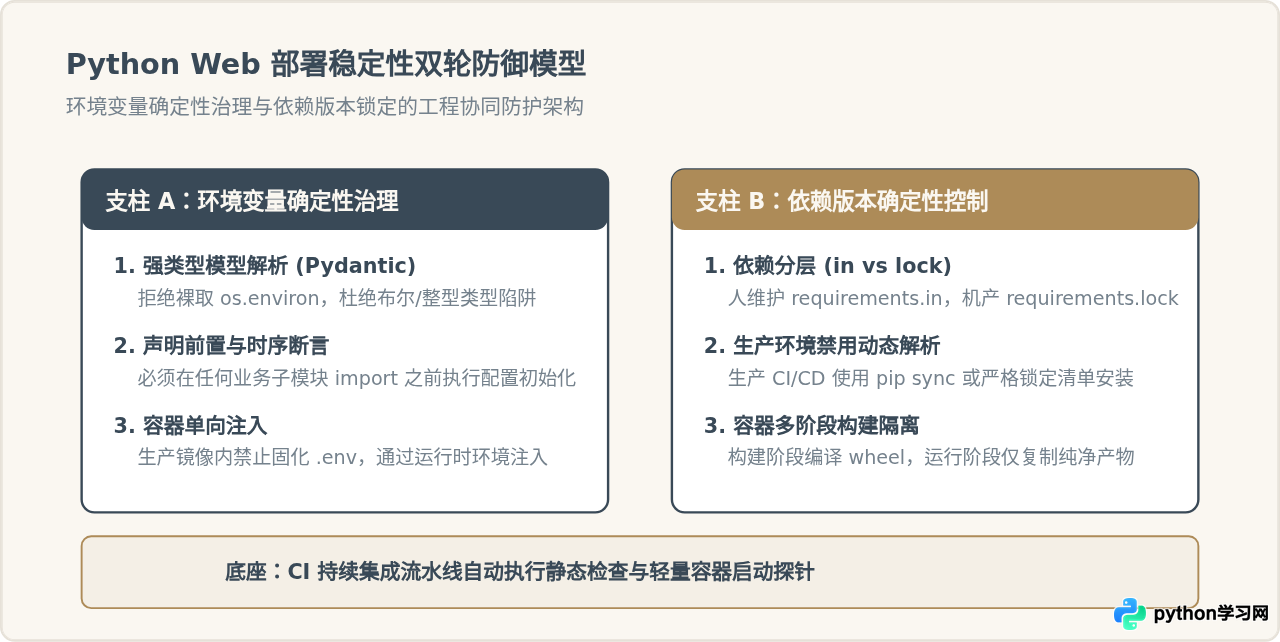
生产防线排查速查表
| 故障场景 | 典型报错或异常表现 | 排查定位依据 | 推荐修复策略 |
|---|---|---|---|
| 未注入必需变量 | KeyError: 'XXX' |
检查容器启动命令或 systemd unit 文件环境配置段 | 在入口强制定义强类型配置类,显式报错而非隐式崩溃 |
| 类型误判 | DEBUG 模式常开,逻辑与预期颠倒 | 日志检查环境变量字符串形态 | 改用 str.lower() in ('true', '1') 或 pydantic 类型强转 |
| 传递依赖不兼容 | ResolutionImpossible |
pipdeptree --reverse 打印反向冲突链条 |
制定 constraints.txt 约束次要版本,或寻找公共版本中介 |
| 动态升级破坏兼容 | ImportError: cannot import name |
比对上一次构建与本次安装的依赖版本差 | 全生命周期推行 requirements.lock 严格锁定机制 |
实战建议: 在进入实际编码或生产发布之前,养成“先锁环境、再写业务”的习惯。将配置校验置于最前置的独立模块中,依赖锁文件纳入 Git 版本控制。这能规避超过 90% 偶发性“在我机器上是好的,上服务器就崩”的运行环境难题。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









