

在Python虚拟环境中安装requirements.txt依赖的最佳实践
深入讲解在Python虚拟环境中安装requirements.txt依赖的完整规范、底层隔离机制、依赖分层管理与典型故障排查的最佳实践。
在 Python 项目开发与部署过程中,通过虚拟环境隔离第三方库并依托 requirements.txt 清单完成依赖装载,是杜绝版本冲突、保证团队协作一致性与线上构建可复现性的基础标准。实践中许多依赖安装故障,往往并非源于网络波动或包本身损坏,而是源于全局解释器污染、环境未正确激活、包管理工具链滞后以及依赖组织方式不规范。构建一套标准、清晰且具备防御性的操作流程,能够让环境部署兼具高效性与健壮性。
一、准备与激活轻量级隔离环境
在执行依赖安装前,必须确保当前终端已显式切换至受隔离的虚拟环境中。Python 3 内置了 venv 模块,能够直接基于当前解释器创建完全独立的运行时沙盒,避免将第三方库直接写入操作系统的系统级目录中。
创建虚拟环境的推荐位置是项目根目录,通常将其命名为 .venv 或 venv。创建命令如下:
# 进入项目根目录并创建名为 .venv 的虚拟环境
python3 -m venv .venv
创建完成后,环境激活取决于具体的操作系统与终端类型:
| 操作系统平台 | Shell / 终端环境 | 激活命令 |
|---|---|---|
| macOS / Linux | Bash / Zsh | source .venv/bin/activate |
| Windows | PowerShell | .venv\Scripts\Activate.ps1 |
| Windows | Command Prompt (CMD) | .venv\Scripts\activate.bat |
激活成功的直观标志是命令行提示符前出现 (.venv) 前缀。为了进一步排除 PATH 劫持或全局混用的隐患,应当运行路径核验命令以确认当前生效的 Python 解释器正位于项目内部目录:
# Linux / macOS 验证路径
which python

# Windows 验证路径
where python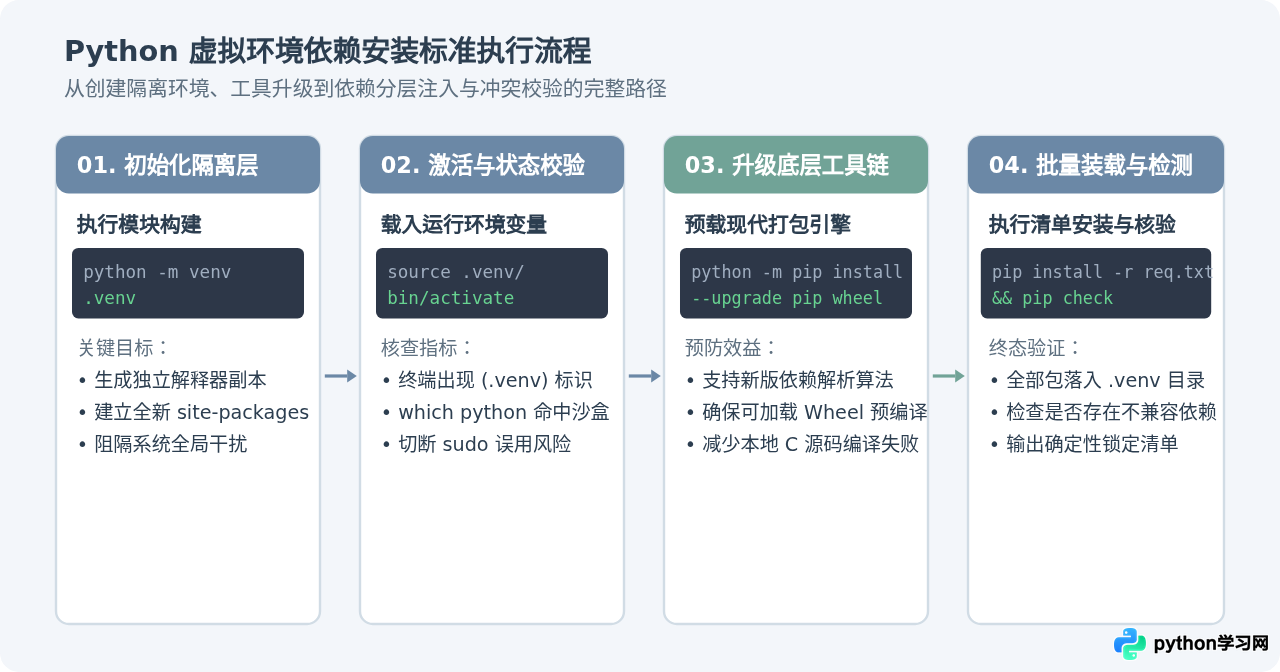
二、理解虚拟环境的隔离机制与工作原理
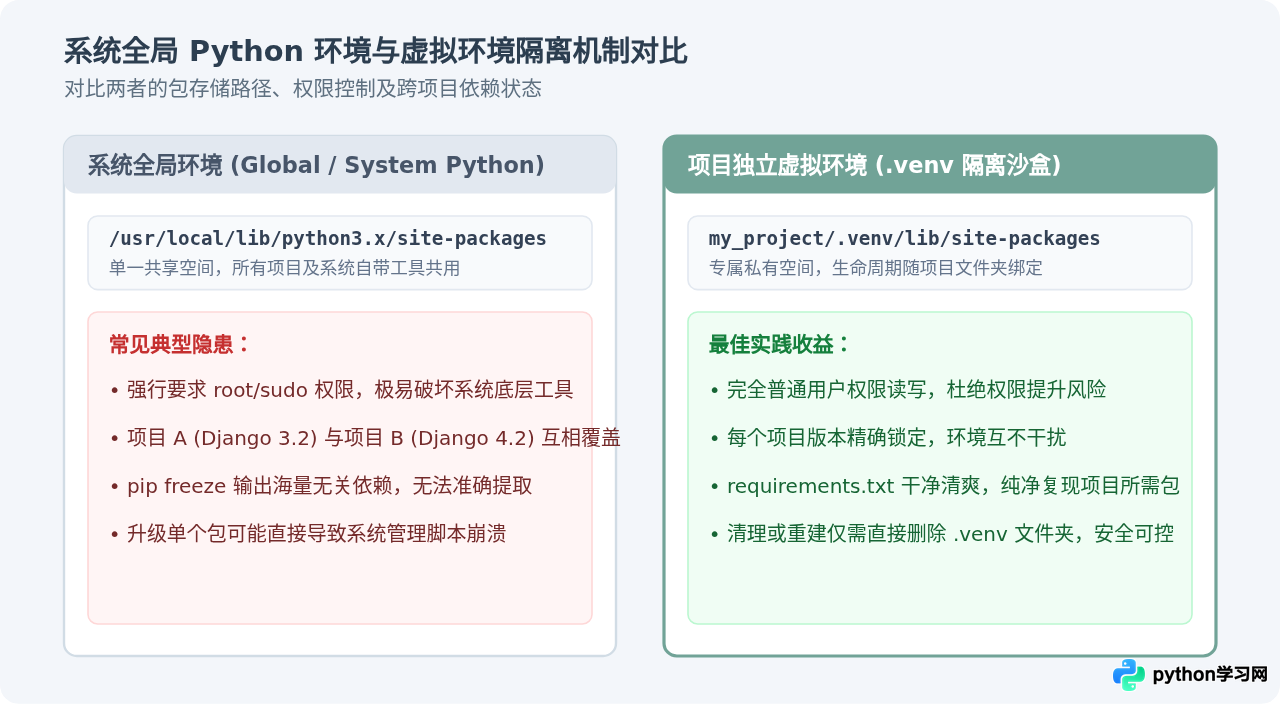
许多开发者在遇到依赖冲突时,往往尝试通过强行覆盖安装或在命令前添加 sudo 解决,这种做法极具破坏性。要树立正确的安装直觉,必须理解虚拟环境的底层结构。
虚拟环境在本质上并不是一个厚重的虚拟机或容器,而是一个由目录树、配置文件和符号链接构成的轻量隔离层:
- 配置文件
pyvenv.cfg:记录了该虚拟环境由哪一个系统级基础 Python 解释器衍生而来,并控制include-system-site-packages = false。该选项默认切断与全局安装包的继承关联。 - 独立的可执行文件目录(
bin/或Scripts/):存放指向真实 Python 解释器的符号链接或代理入口,以及专属的pip、python等脚本。 - 独立的类库目录(
lib/pythonX.Y/site-packages):所有通过虚拟环境的pip下载的第三方轮子(Wheel)与源码包均存放在此,与系统全局的/usr/lib/pythonX.Y/dist-packages彻底解耦。
三、升级底层构建工具链与网络优化
当虚拟环境刚创建好时,其内置的 pip 往往是随当前 Python 安装包打包的旧版本。直接使用老旧版本的 pip 执行安装,经常会遇到现代依赖包解析过慢、不识别最新打包元数据或无法下载预编译 Wheel 包等异常。因此,创建环境后的第一项操作必须是升级核心构建工具链:
# 升级 pip 以及基础构建与打包工具
python -m pip install --upgrade pip setuptools wheel
为什么使用 python -m pip 而不是直接执行 pip?
在部分多 Python 环境或 PATH 顺序错综复杂的机器上,直接键入pip可能偶尔调用了全局或其他路径下的 pip 程序。而python -m pip明确指定由当前正在运行的 Python 解释器去唤起其对应的 pip 模块,能够完全规避定位偏离的问题。
针对国内网络访问官方 PyPI 速度受限或偶发超时的场景,建议合理配置镜像源加速。可以通过命令参数临时指定,或直接为虚拟环境写入本地配置:
# 方式一:临时通过参数指定可信镜像源(以清华大学镜像源为例)
pip install -r requirements.txt -i https://pypi.tuna.tsinghua.edu.cn/simple

# 方式二:写入当前虚拟环境配置文件,长期生效且不污染全局配置
pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple
四、依赖文件的分层组织与标准安装策略
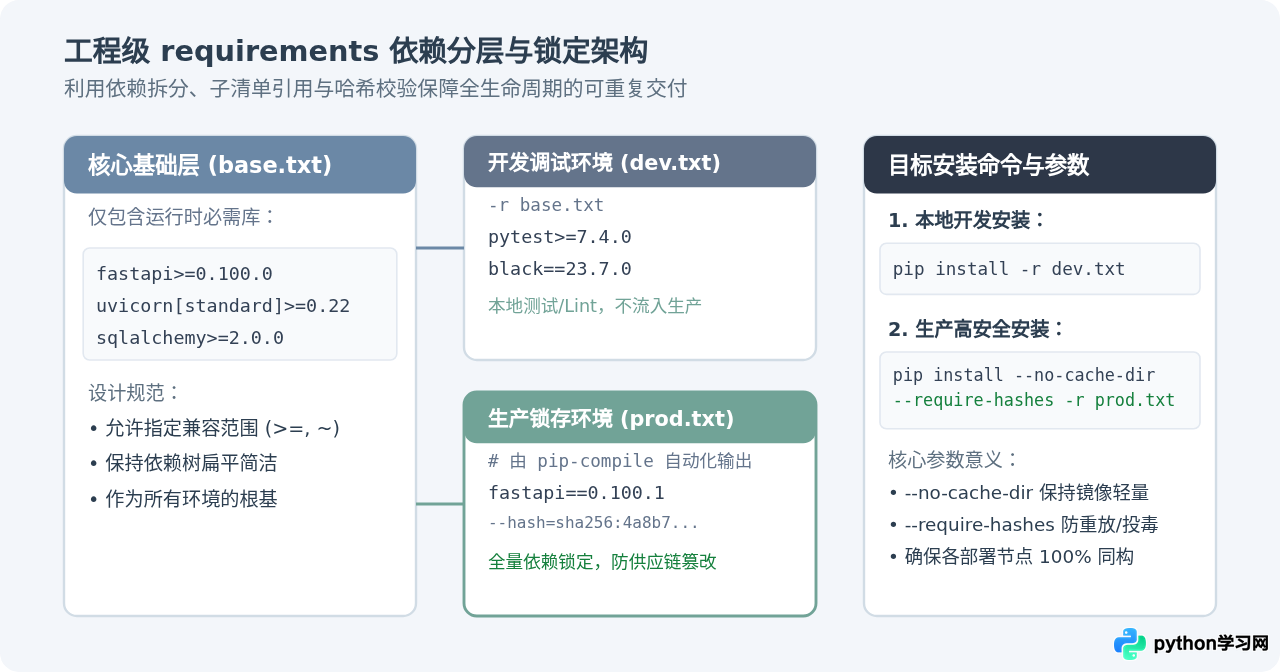
在实际工程中,将所有包杂糅在一个单一的 requirements.txt 中往往会导致生产镜像臃肿,甚至引入测试框架的安全漏洞。推荐采用模块化、分层的依赖文件结构:
base.txt:项目运行所需的最核心依赖(如 Web 框架、数据库 ORM、加密工具)。dev.txt:开发、代码规范与调试工具(如 pytest、black、flake8),文件内部通过-r base.txt引入基础包。prod.txt:生产环境最终版本,包含精确到补丁号的锁定版本以及哈希校验值。
传统的
pip freeze > requirements.txt 会盲目输出当前环境中的所有依赖包,并全部使用强等于(==)固化,甚至将本地路径包或开发辅助包一并写入。推荐在工程中使用 pip-tools(包含 pip-compile)进行声明编译,在保证严格锁定的同时,清晰区分顶层依赖与次级传递依赖。
五、依赖完整性校验与典型错误排查
完成 pip install -r requirements.txt 并不代表万事大吉。部分依赖包可能在声明元数据时存在相互冲突的传递版本,或者存在未被满足的间接依赖。必须在安装完成后立即执行完整性检查:
# 校验当前环境中是否存在缺失或不兼容的依赖关系
pip check
若输出 No broken requirements found.,则表明当前环境中的所有包之间满足版本约束,处于健康状态。
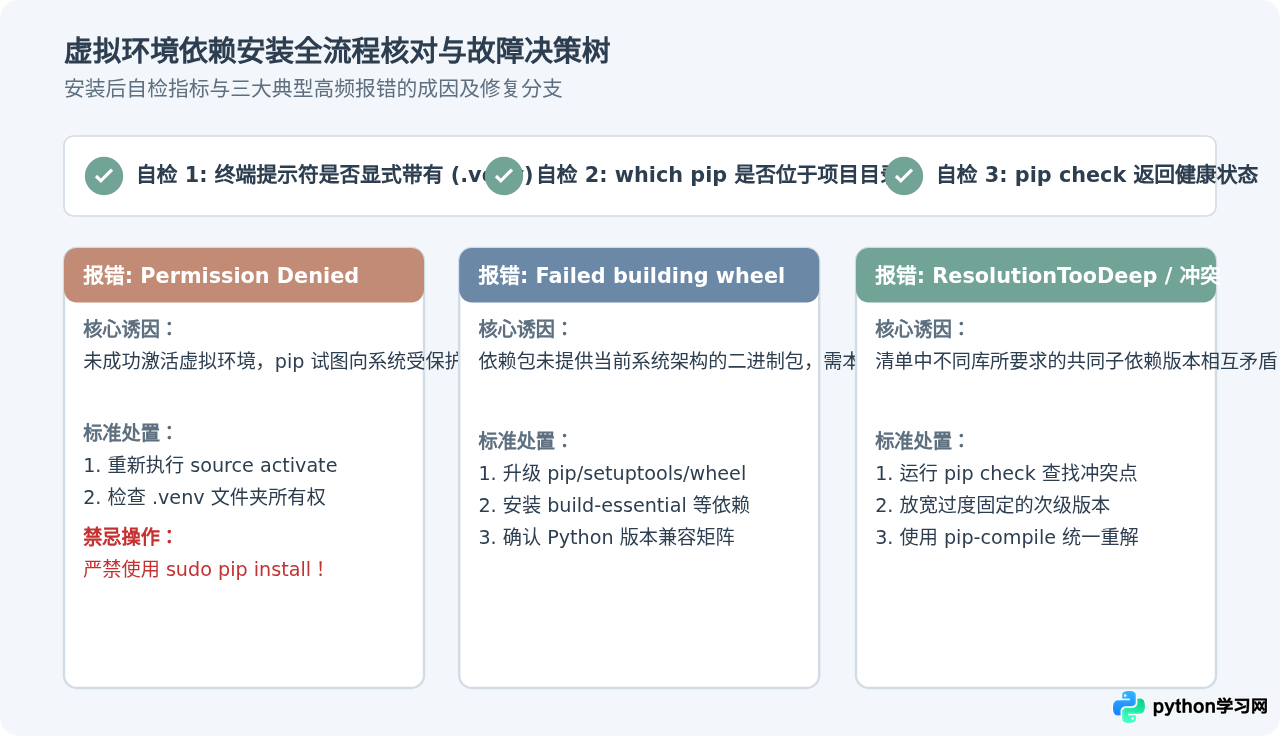
常见问题深度排查指南
- 权限拒绝报错(Permission Denied):
如果在执行pip install -r requirements.txt时提示没有权限写入/Library/Python/...或/usr/local/...,这直接表明虚拟环境尚未激活,或者你在激活环境下错误地前置了sudo。在已经激活的虚拟环境中,所有库都写入当前项目文件夹,普通用户拥有完全读写权限,绝对不需要 root 授权。 - 二进制 Wheel 构建失败(Failed building wheel):
常见于包含 C 扩展的库(例如某些底层加密库、图像处理库或数据库驱动)。如果在纯净环境中缺少对应的 C 编译工具(如 Linux 上的gcc、python3-dev或 macOS 的 Command Line Tools),或者当前的 Python 版本过于新锐(导致官方尚未发布对应的预编译 Wheel 包),pip 就会退化为从源码编译。应对策略是优先将虚拟环境中的 pip、setuptools、wheel 升级至最新版本,以确保能够匹配 PyPI 上的预编译二进制资产;若确需本地编译,则需要安装操作系统的基础编译包。 - 依赖解析深度过大与回溯超时(Backtracking):
现代 pip 采用了强大的回溯解析引擎(Resolver)。当 requirements.txt 中存在过多模糊约束(如既依赖A>=2.0又间接依赖B,而B限制A<1.5)时,pip 会反复回溯下载历史版本尝试解题。面对此类情况,应先通过pip check明确冲突节点,通过在顶层清单中适当收紧或放宽版本,让依赖约束具备数学上的相交解。
六、端到端最佳实践执行清单
为了在实际日常开发和持续集成中形成标准肌肉记忆,建议将以下步骤作为固化的执行模板:
# 1. 确保在项目根目录,创建隔离虚拟环境
python3 -m venv .venv

# 2. 激活虚拟环境(macOS/Linux 为例)
source .venv/bin/activate

# 3. 立即升级底层包管理工具链
python -m pip install --upgrade pip setuptools wheel

# 4. 根据环境角色选择安装目标依赖
pip install -r requirements.txt

# 5. 执行依赖关系闭环验证
pip check
遵循这套标准操作规范,不仅能在单机开发时完全规避由于环境污染导致的“在我机器上能运行”难题,还能让项目平滑衔接至 Docker 容器构建与 CI/CD 自动化流水线中,实现稳定、可重现与高可靠的软件工程交付。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









