

Cursor Close 插件 1.0.0 怎样连接一个销售组织?
发布时间:2026-11-17| 9人浏览过
Cursor Close 插件 1.0.0 要求 Cursor 3.13.0 起,说明聊天添加命令、单组织连接以及三种账号授权范围。 Cursor 的 Close 1.0.0 通过个人账户连接一个 Close 组织。只读、安全写入和允许破坏性操作的范围分别对应不同工具。
Cursor 的 Close 1.0.0 通过个人账户连接一个 Close 组织。只读、安全写入和允许破坏性操作的范围分别对应不同工具。
在客户端聊天中添加插件
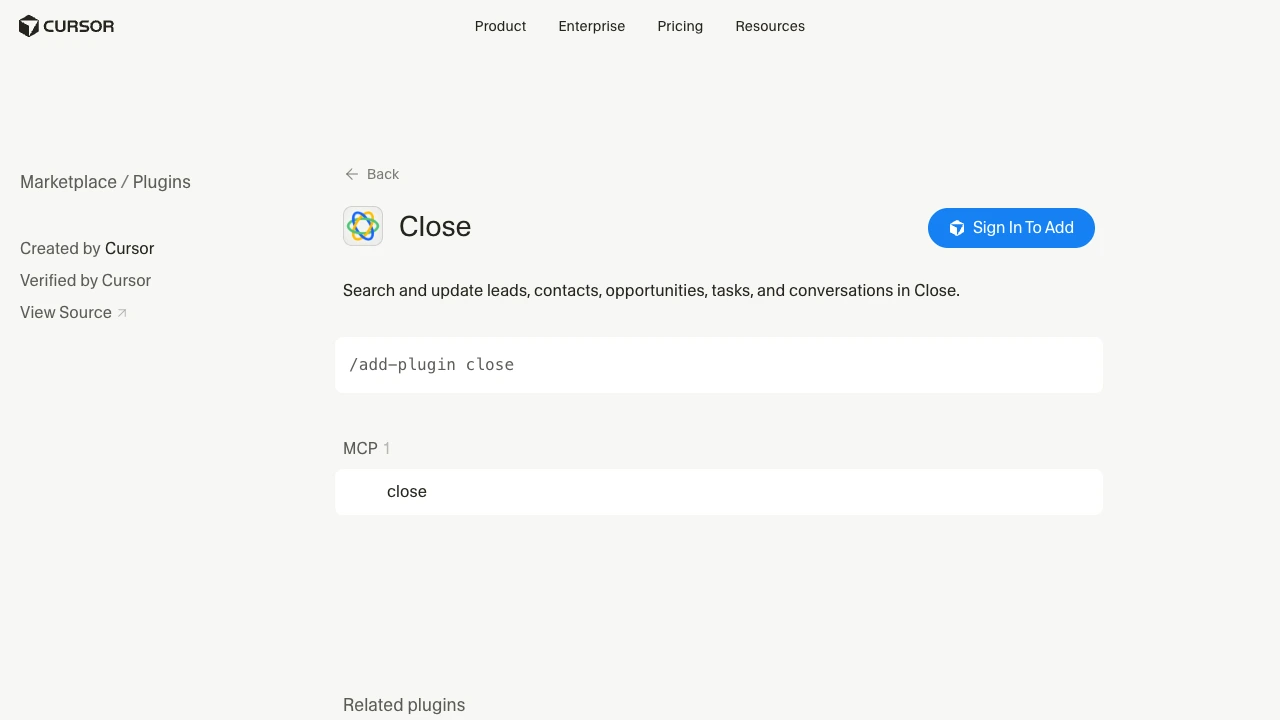
Close 插件 1.0.0 的清单要求 Cursor 客户端至少为 3.13.0。登录可使用插件的客户端后,在 Cursor 聊天中输入以下指令,预期进入对应名称的添加流程。Marketplace 页面也显示相同指令及登录后添加的入口。
/add-plugin close
连接范围为什么是一家组织
Close 使用 OAuth 授权,使用连接者本人的账户及该账户可访问的一家组织。工具能力同时受账户原有权限和实际授予范围限制,Cursor 的这项连接无需自行填写 API 密钥。
三种范围对应什么操作
mcp.read 允许搜索和读取。mcp.write_safe 还允许创建记录、草稿、模板或工作流。mcp.write_destructive 的范围进一步覆盖更新或删除既有记录、合并线索以及安排语音代理外呼。
草稿和对外动作怎样区分
邮件或短信草稿会留在 Close,直至有人发送。安排语音代理呼叫会安排真实的对外联系。读取一条线索、为它创建草稿与修改既有记录分别对应不同授权条件。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









