

Visual Studio 2022 17.14.45更新后为何还要区分运行时、SDK与项目目标
解释Visual Studio 2022 17.14.45的安全组件、Node package 2.23共存前提、SEH修复和Windows SDK 10.0.26100.9457边界。
Visual Studio 2022 17.14.45更新了开发组件维护范围,但IDE实例、随附运行时和项目使用的SDK不是同一种状态。2026年11月10日的补丁包括安全修复、SEH编译优化问题、特定Visual Studio 18共存条件下的Node.js残留,以及Windows SDK 10.0.26100.9457。判断项目是否完成维护,不能只依据IDE安装成功。
先确认安全修复涉及哪个组件
17.14.45的安全公告表涉及Git for Windows / MinGit、.NET SDK、ASP.NET Core与Brotli解码器。对应问题类型包括提权、信息泄露、拒绝服务、远程代码执行、安全功能绕过与越界写入。这些条目属于多个组件,触发条件不能合并成一个通用结论。
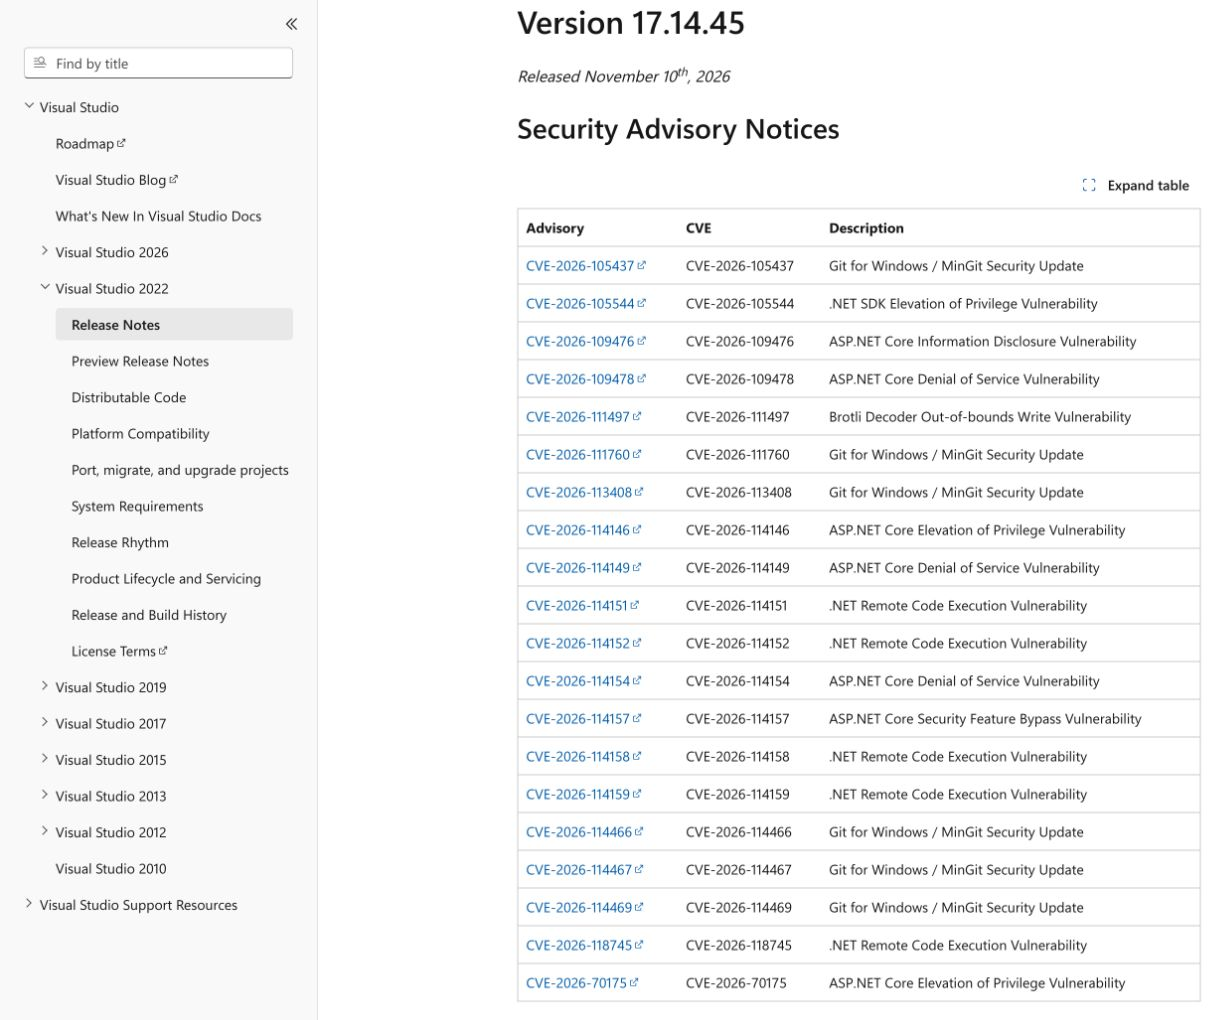
例如,CVE-2026-105544对应.NET SDK提权,CVE-2026-109476对应ASP.NET Core信息泄露,CVE-2026-114151对应.NET远程代码执行。公告表列出了修复对象,却不足以证明每台开发机都存在同样的远程利用条件;实际风险需要结合相应组件、版本和公告条件判断。
Node package 2.23的共存条件不能省略
微软给出的场景包含两个Visual Studio实例的关系:Visual Studio 18曾安装Node package 2.23,且该18实例没有更新,随后更新Visual Studio 17.14时可能仍留下较旧的Node.js运行时。17.14.45修复的是这一特定共存情形。
公告中的2.23指Node package,不能把它误当成Node.js运行时2.23版本。该说明也不等于电脑中所有独立安装的Node.js都会统一升级;组织还应区分由Visual Studio组件携带的运行时与其他工具链自行管理的运行时,避免仅凭IDE版本推断全部环境状态。
编译器SEH修复能说明什么
常规修复列表还包含编译器执行非法SEH优化的问题。SEH指结构化异常处理。该版摘要没有展开完整复现代码或适用优化组合,不能据此编造某个编译参数就是通用解决办法,也不能断言所有C++项目都出现过错误输出。
对依赖相关编译行为的项目,合理的判断对象是自己的构建配置与真实测试结果。官方确认修复不等于已经为每个项目验证二进制行为,更不能替代项目自身的回归验收。
安装程序提供SDK不代表项目自动改目标
17.14.45把Windows SDK 10.0.26100的维护版本10.0.26100.9457纳入安装程序。这里描述的是安装程序提供的组件维护,不是将所有现有项目的目标SDK字段自动改写成同一值的承诺。
“IDE实例已更新”“目标SDK已安装”“项目实际使用了哪个SDK”分别对应安装实例、可用组件和项目构建选择。依赖固定SDK的团队,需要把这些状态分别纳入维护记录,不能仅看到安装完成就认定每个项目都采用了新SDK。
多版本并存时如何判断维护范围
Visual Studio 2022的17.14分支与Visual Studio 18实例有独立身份。Node.js残留修复恰恰说明,多实例环境不能只看一个主版本的更新状态。17.14.45的修复应对应到实际使用的2022实例与组件,而不是用其他实例的状态代替。
同样,开发机组件维护与已部署应用的维护不能混为一谈。升级IDE不能单独证明服务器上运行的应用、独立.NET或Git安装、以及其他构建机都完成相应更新;不同安装和部署来源仍应依其管理流程判断。
维护结论应保留版本与实际环境
17.14.45是这次历史维护事件的准确版本,不能长期称为当前唯一最新版。安全表也不能被扩写成已被攻击、全部漏洞都可远程利用,或统一的漏洞评分。实用的维护结论应保留组件名称、具体前提和实际环境状态,让版本更新与风险判断各有依据。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









