

Debian系PEP668限制下怎么安全卸载venv装的包?
深入解析Debian 12及衍生系统中PEP 668对Python包管理的限制机制,详解在虚拟环境(venv)中安全、彻底卸载软件包与清理残留子依赖的规范操作和避坑指南。
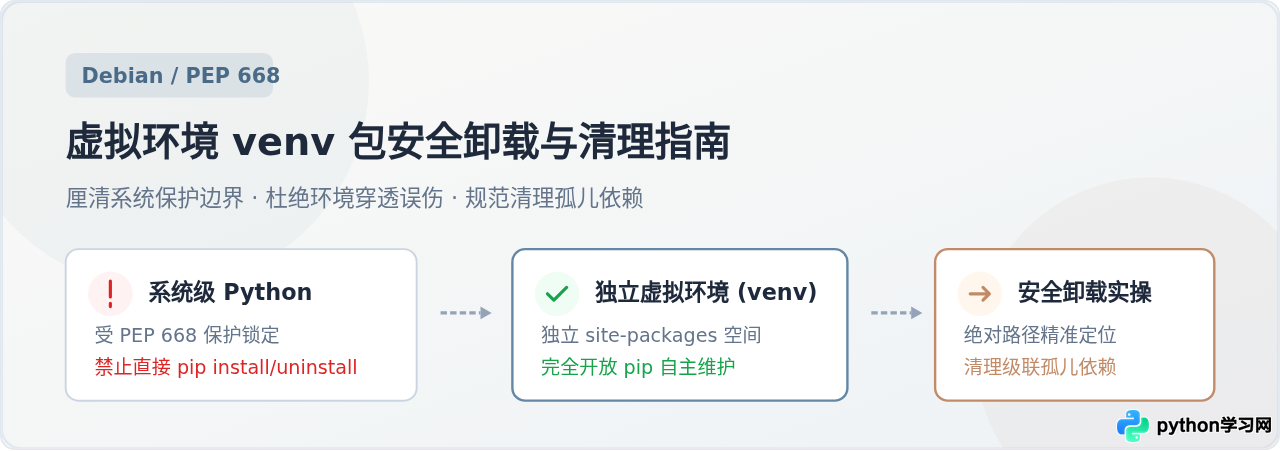
pip uninstall 后遗留大量无人引用的间接子依赖。安全卸载的核心路径是:通过绝对路径或严密激活机制精准调用 venv 内部的 pip,完成包卸载,并针对残留依赖使用依赖树工具或重建环境进行彻底净化。
一、明确边界:PEP 668 的拦截机制与虚拟环境的独立性
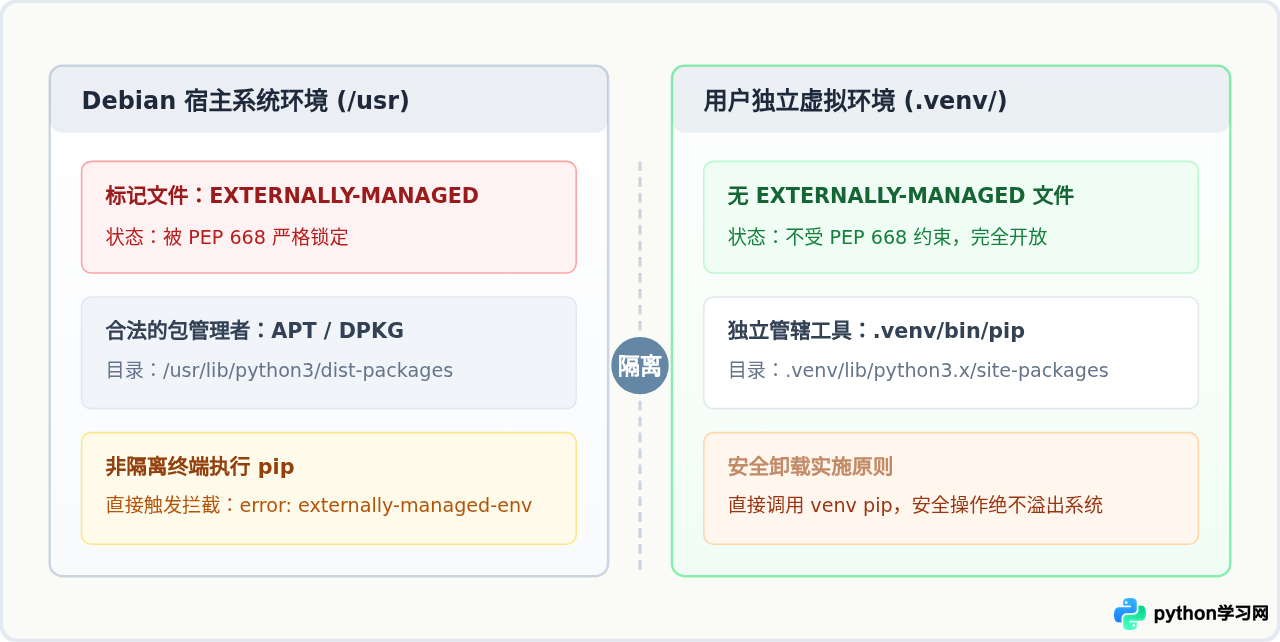
要安全卸载包,首先必须清楚 PEP 668 到底在拦截什么。Debian 官方之所以引入 PEP 668,是因为以往用户习惯使用 sudo pip install 或直接在宿主机执行 pip,这会把文件散落在 /usr/local/lib/python3.x/dist-packages/ 中,甚至覆盖系统 apt 维护的关键核心库,导致后续运行 apt upgrade 时发生依赖破坏与文件冲突。
Debian 实现该限制的具体标志是系统 Python 目录下的标记文件:/usr/lib/python3.x/EXTERNALLY-MANAGED。只要此文件存在,系统的全局 pip 就会主动拒绝任何 install 与 uninstall 指令,并输出经典的 error: externally-managed-environment。
python3 -m venv .venv 创建虚拟环境时,Python 会在独立目录下生成沙箱环境。该目录内并没有 EXTERNALLY-MANAGED 标记,且拥有专属于该环境的 bin/pip 和 lib/python3.x/site-packages。因此,虚拟环境内部本身完全具备自由安装与卸载包的合法权限,根本不存在被 PEP 668 锁死的问题。
如果你在试图卸载虚拟环境中的包时遭遇了 PEP 668 报错,原因只有一个:你执行的并不是该 venv 里的 pip,而是掉入了宿主机的全局 pip。
二、标准操作:精准定位与常规安全卸载
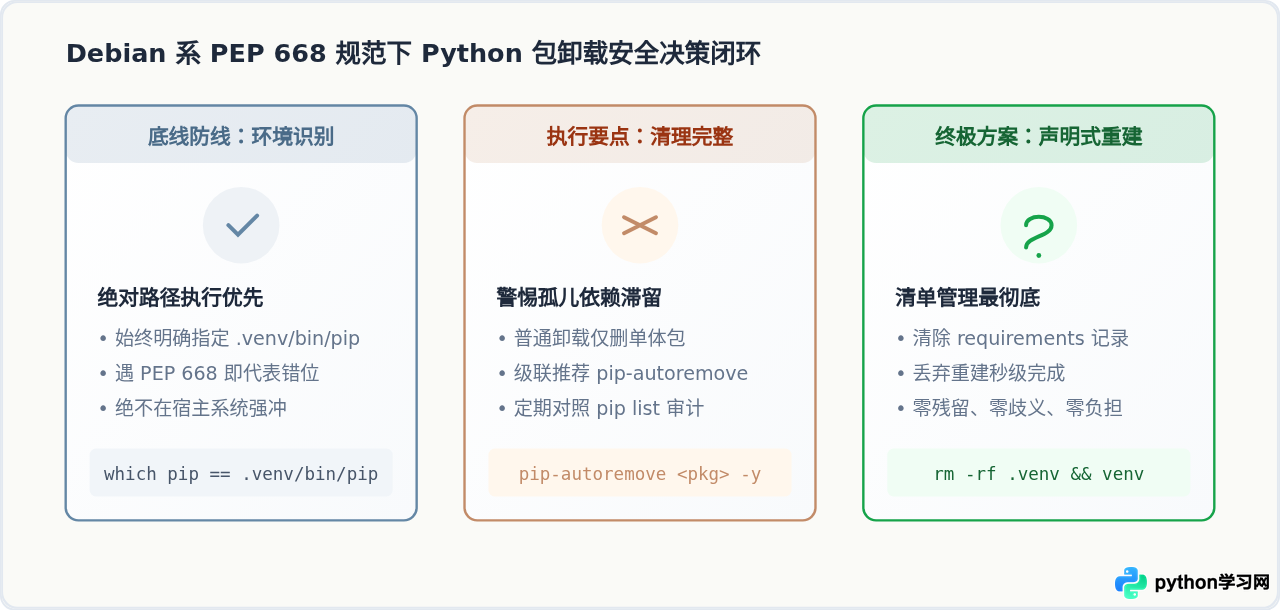
在 Debian 系系统下卸载 venv 装的包,最安全且万无一失的做法是:始终通过显式路径或经过验证的环境变量执行卸载,绝不心存侥幸依赖全局 pip 指令。
操作方式一:显式绝对路径法(工业运维推荐,100% 避免误触)
不论你当前是否在任何终端环境中执行过 source activate,直接使用该虚拟环境内的可执行文件路径调用 pip,系统绝对不会寻找全局 Python,也绝不会触发 PEP 668。
# 假设项目虚拟环境位于 /home/user/project/.venv
/home/user/project/.venv/bin/pip uninstall requests -yUninstalling requests-2.31.0:
Successfully uninstalled requests-2.31.0
操作方式二:先激活再卸载(交互式开发常用)
如果你习惯先激活环境,请务必在执行卸载命令前验证当前 pip 真实路径,确认输出位于目标虚拟环境的 bin/ 目录下:
# 1. 切换到项目目录并激活虚拟环境
cd /home/user/project
source .venv/bin/activate

# 2. 严谨校验当前终端绑定的 pip 实体路径(关键步骤)
which pip
# 确保控制台输出形如:/home/user/project/.venv/bin/pip,而非 /usr/bin/pip

# 3. 执行卸载
pip uninstall requests -y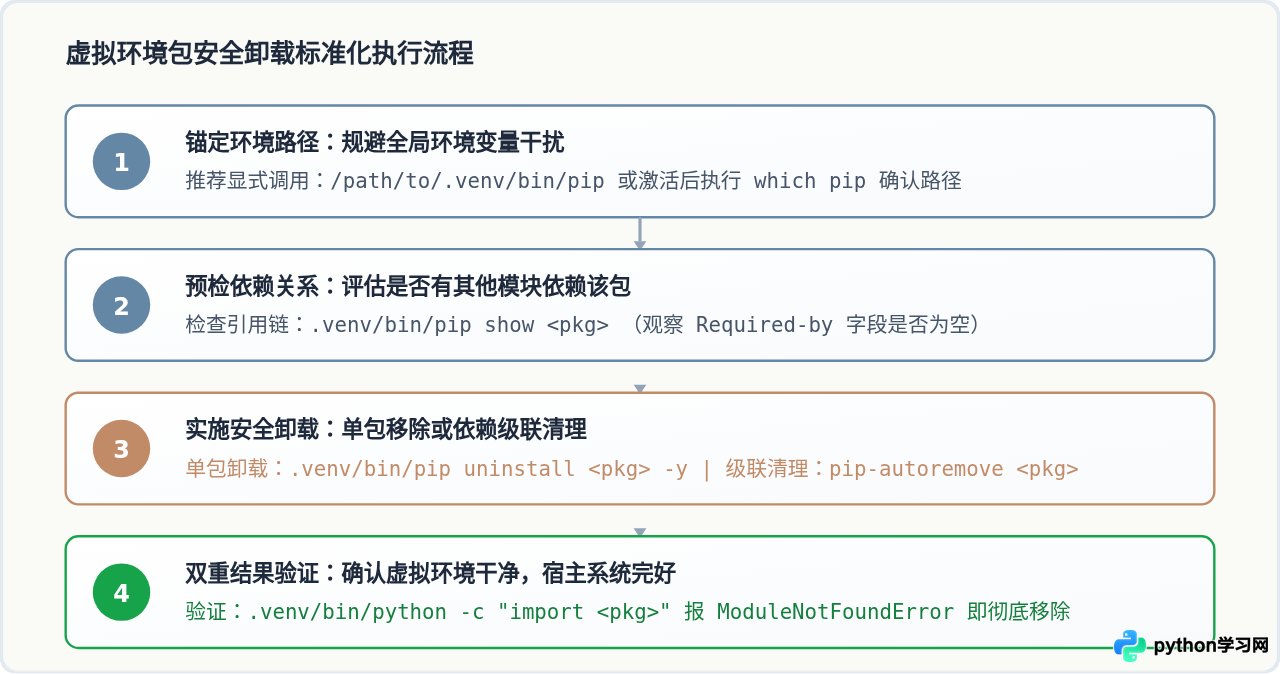
三、深层清理:解决 pip uninstall 遗留的“孤儿依赖”
完成了上一步,许多人以为任务已经结束。但这里潜藏着 Python 包管理的一个固有机制缺陷:原生的 pip uninstall 仅仅移除你指定的顶层包,并不会自动删除当初安装该包时顺带安装的间接依赖项。
例如,安装 requests 时,pip 会自动拉取 certifi、urllib3、idna、charset-normalizer。当你执行 pip uninstall requests 后,这四个依赖库依然会静默躺在你的 .venv/lib/.../site-packages 中,变成无人使用的“孤儿依赖”(Orphan Dependencies)。随着项目迭代,虚拟环境将逐渐臃肿且可能产生潜在的版本冲突。
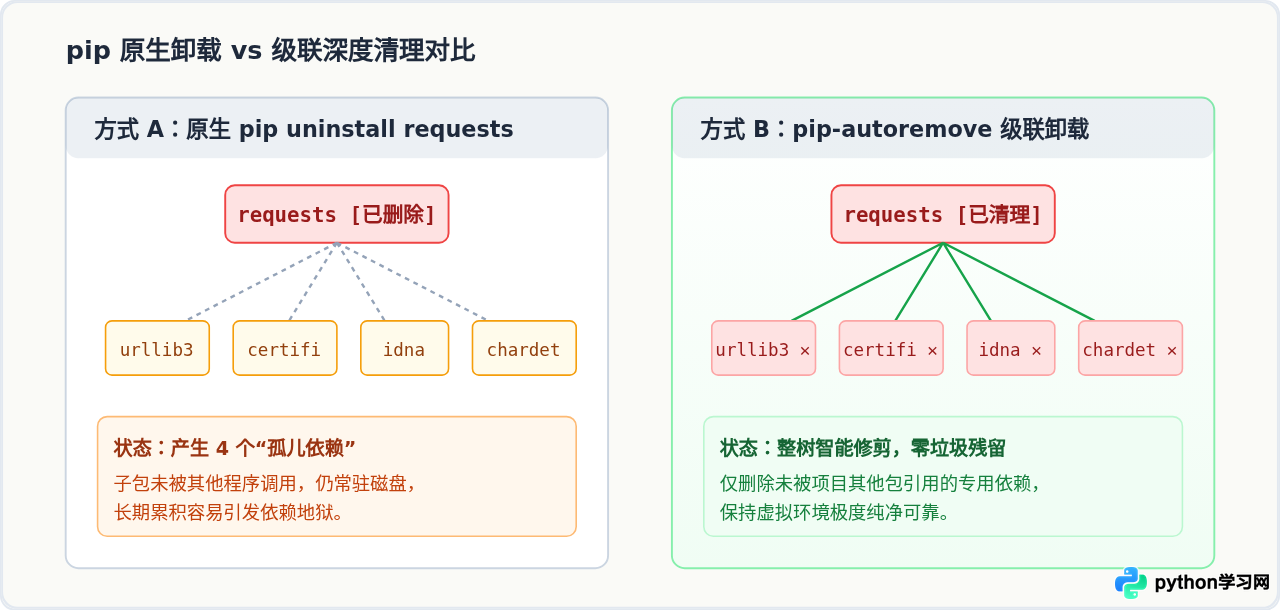
为了在 venv 中实现真正的“彻底、安全卸载”,可选用以下两种高级清理方案:
方案一:在 venv 内引入 pip-autoremove 进行级联修剪
pip-autoremove 是一款专门用来修剪 Python 依赖树的轻量级工具。它会扫描整个 site-packages,在卸载目标包的同时,自动排查并顺带移除所有“仅由该包单独引入”的次级依赖项;如果某个依赖同时被其他在用包所引用,则会安全保留。
# 1. 在当前虚拟环境中安装该工具(注意使用绝对路径,避免全局误装)
/home/user/project/.venv/bin/pip install pip-autoremove

# 2. 级联卸载目标包及所有非共享依赖
/home/user/project/.venv/bin/pip-autoremove requests -y方案二:基于清单快照重建虚拟环境(工程级首选)
虚拟环境的本意就是“用之即建,弃之即删”。在现代工业化 Python 开发中,最安全、彻底的包移除手段不是逐个反向卸载,而是直接维护依赖清单文件:
- 在
requirements.txt或pyproject.toml中删除不需要的包名; - 直接删除旧的
.venv文件夹(rm -rf .venv); - 重新生成干净环境:
python3 -m venv .venv && .venv/bin/pip install -r requirements.txt。
这种做法彻底消除了任何临时构建残留、多余动态链接库或隐蔽冲突,成本低且重现性为 100%。
四、操作验证与高危误区警示
1. 卸载后的严谨验证
完成卸载后,可以通过两个简单指令确保操作生效且没有波及系统:
# 验证 1:确认 venv 中无法再导入该包
/home/user/project/.venv/bin/python -c "import requests"
# 正常应输出:ModuleNotFoundError: No module named 'requests'

# 验证 2:核验宿主机系统 Python 依然完好且受保护
python3 -c "import sys; print(sys.prefix)"
# 正常应输出宿主机根路径:/usr
2. Debian 系常见三大高危误区
pip uninstall --break-system-packages。千万不要这样做!如果此命令在未激活 venv 时执行,直接会篡改 Debian 宿主系统的 Python 依赖,极易造成 apt 崩溃甚至系统桌面、网络管理服务瘫痪。
sudo(如 sudo pip uninstall ...)不仅会自动使用 root 用户的环境变量(从而无视当前用户的 venv),还会直接提权操作 /usr/local 目录。任何情况下,在 venv 中操作包都严禁使用 sudo。
.dist-info 元数据信息。这会导致 pip list 依然显示该包,但运行时却缺失代码,造成虚拟环境元数据损坏。
五、全生命周期维护与决策总结
将 Debian 系统的 PEP 668 限制与 Python venv 协同运作,实际上极大地规范了生产环境的整洁度。面对不同的卸载场景,建议采取以下应对策略:
| 操作场景 | 推荐做法 | 安全性评估 | 潜在风险 |
|---|---|---|---|
| 临时调试,仅移除单一包 | 直接指定绝对路径执行 .venv/bin/pip uninstall <pkg> -y |
高(精准定位) | 会遗留非共享的子依赖项 |
| 需要连带清理全部依赖 | 在 venv 内使用 pip-autoremove <pkg> -y |
高(智能递归) | 极少数动态引用的包需留心复验 |
| 项目架构重构或依赖精简 | 修改 requirements.txt 后直接销毁并重建 .venv |
最高(工业界最佳标准) | 需重新下载清单依赖(耗费极短时间) |
| 看到 PEP 668 报错病急乱投医 | 加 --break-system-packages 或 sudo 强行执行 |
极度危险(严禁使用) | 可能直接损坏 Debian 宿主机 apt 系统 |
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









