

Python打包工具官方下载地址在哪里?怎么确保下载安全?
系统介绍Python打包工具(如PyInstaller、build、setuptools等)的正规官方下载获取渠道,深入剖析非正规第三方站点的安全风险,并提供基于pip安全源、虚拟环境沙箱隔离与SHA-256哈希核验的全流程防护方案。
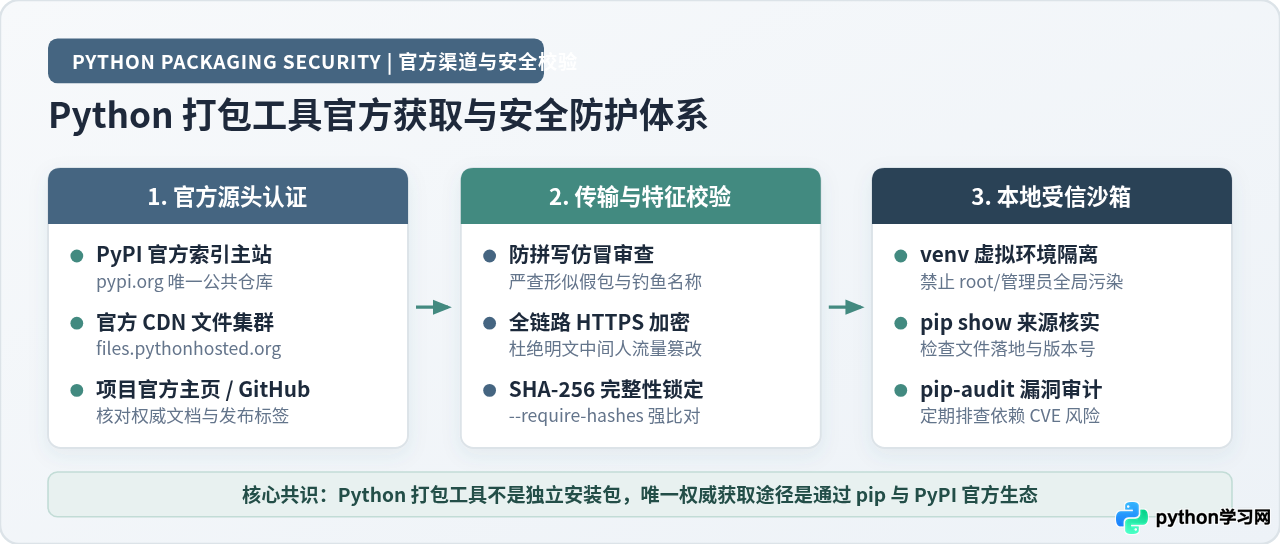
pip 工具直接通过 HTTPS 协议拉取。要确保下载过程的安全,关键在于认准官方正规域名、核对准确包名防范拼写仿冒(Typosquatting),并在独立的虚拟环境中配合 SHA-256 哈希值或完整性校验机制完成安装。
认清“Python打包工具”分类与其官方权威地址
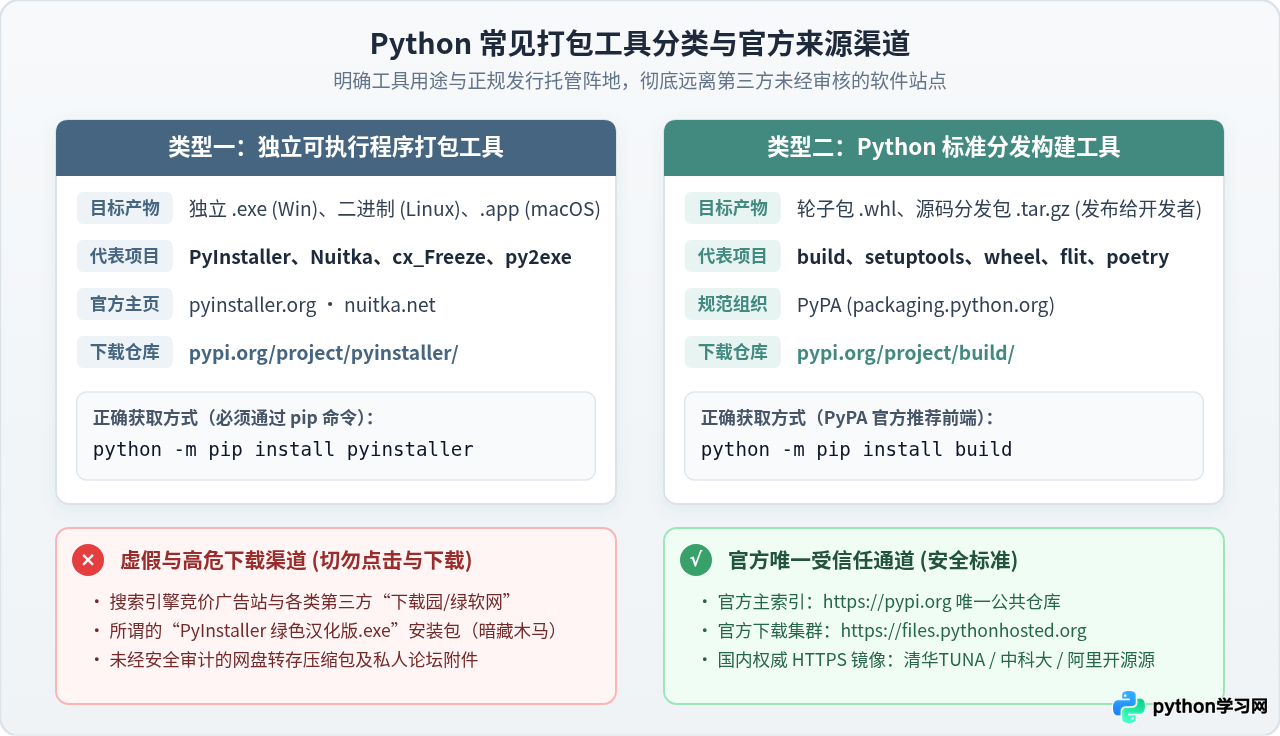
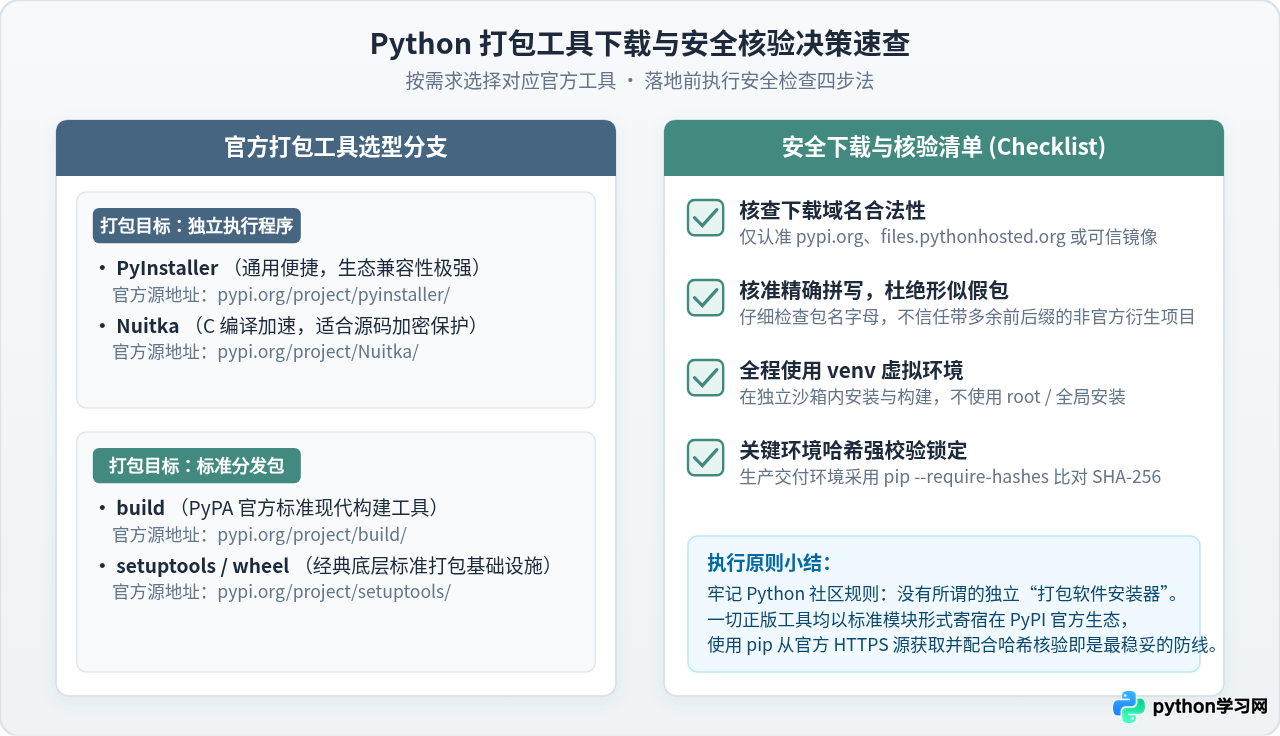
在很多初学者的直觉中,找一个软件的“官方下载地址”通常意味着在浏览器里搜索其官网并点击“立即下载”获得一个安装程序。但在 Python 生态中,打包工具本身就是 Python 的依赖包或命令行模块。要找对官方地址,必须先厘清两个不同的打包方向:
| 打包类型 | 代表工具 | 输出目标 | 官方网站与项目主页 | PyPI 官方索引主地址 |
|---|---|---|---|---|
| 独立执行程序打包 | PyInstaller | 独立可执行文件(.exe / 跨平台二进制) | https://pyinstaller.org | https://pypi.org/project/pyinstaller/ |
| 独立执行程序打包 | Nuitka | C 源码编译生成的二进制可执行文件 | https://nuitka.net | https://pypi.org/project/Nuitka/ |
| 独立执行程序打包 | cx_Freeze | 跨平台独立应用程序包 | https://cx-freeze.readthedocs.io | https://pypi.org/project/cx-Freeze/ |
| 标准分发包构建 | build (PyPA推荐) | .whl 轮子包与 .tar.gz 源码分发包 | https://packaging.python.org | https://pypi.org/project/build/ |
| 标准分发包构建 | setuptools | 构建与安装 Python 库的标准底层工具 | https://setuptools.pypa.io | https://pypi.org/project/setuptools/ |
对于上述所有工具,Python 官方权威分发源仅有两个核心域名:
- 项目元数据与检索主站:
https://pypi.org(查看项目版本、维护者、依赖与哈希值)。 - 真实软件包下载 CDN 集群:
https://files.pythonhosted.org(pip 实际拉取 .whl 轮子与源码压缩包的文件服务器)。
常见下载风险:警惕虚假软件站与仿冒陷阱
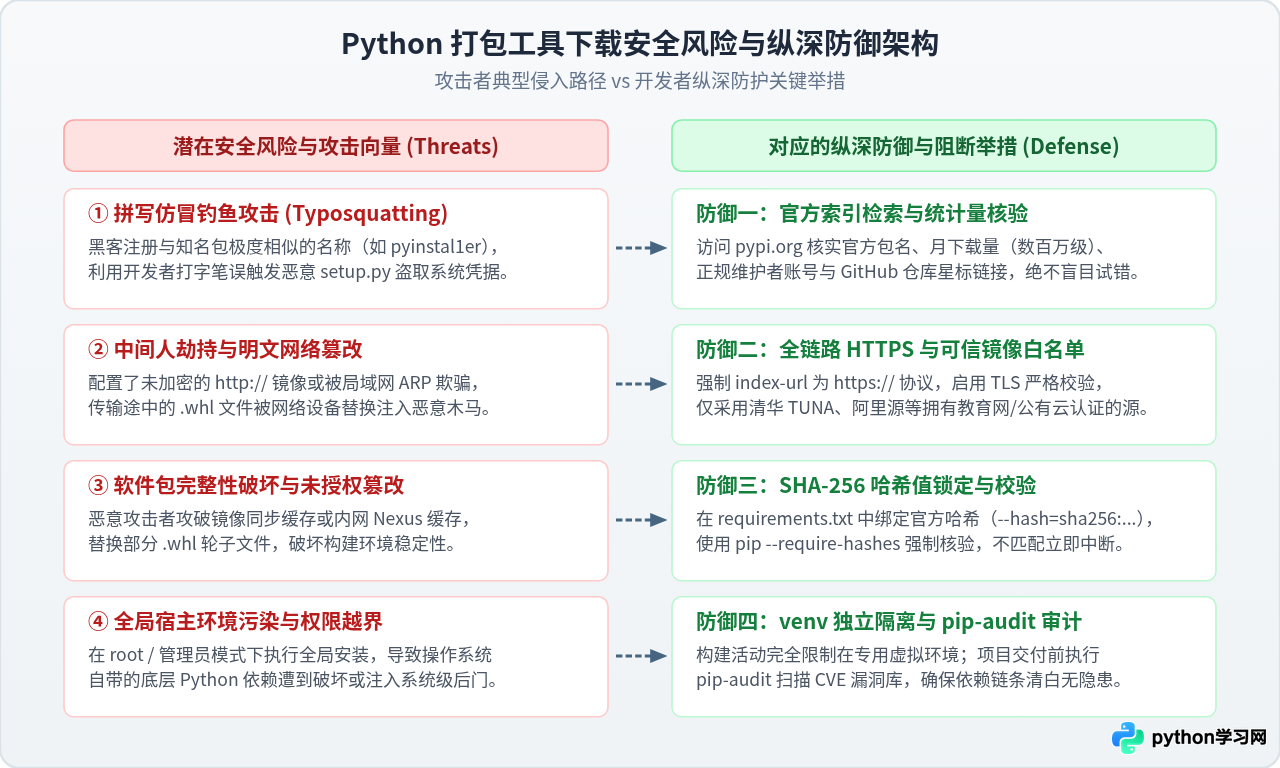
围绕“Python打包工具下载”,黑客与流氓推广往往利用开发者的急躁心理设置多层陷阱。了解这些风险能够帮助我们在安装前保持警觉:
1. 搜索引擎竞价广告与第三方下载站捆绑
如果在搜索引擎中直接搜索“PyInstaller 下载”,前排结果有时会出现名称形似“XX软件下载中心”或带有“官方最新版下载”标签的页面。这类网站通常会提供一个名为 pyinstaller_setup.exe 的外挂安装器,里面不仅捆绑了静默安装的广告软件,甚至可能夹带挖矿木马或后门脚本。请牢记:PyInstaller 官方从未提供过独立运行的 Windows 安装程序 .exe。
2. 同名与拼写仿冒攻击(Typosquatting)
恶意攻击者会在 PyPI 公共仓库中上传拼写极度相似的仿冒包。例如故意将字母 l 替换为数字 1(如 pyinstal1er),或添加诸如 pyinstaller-v2、python-pyinstaller-tools 等迷惑性名称。仿冒包内通常包含恶意的 setup.py 代码,只要执行 pip install,恶意脚本便会趁机扫描系统的环境变量、读取 ~/.ssh/id_rsa 秘钥或浏览器 Cookie 并回传至远程服务器。
3. 不安全的非加密 HTTP 镜像与流量篡改
部分内网或陈旧教程推荐了一些未配置 SSL 证书的纯 http:// 镜像源。明文 HTTP 流量在传输过程中没有完整性保证,网关设备或局域网劫持者可轻易在传输环节篡改下载的 .whl 二进制数据,向本地开发机植入受损文件。
安全下载与安装打包工具的标准步骤
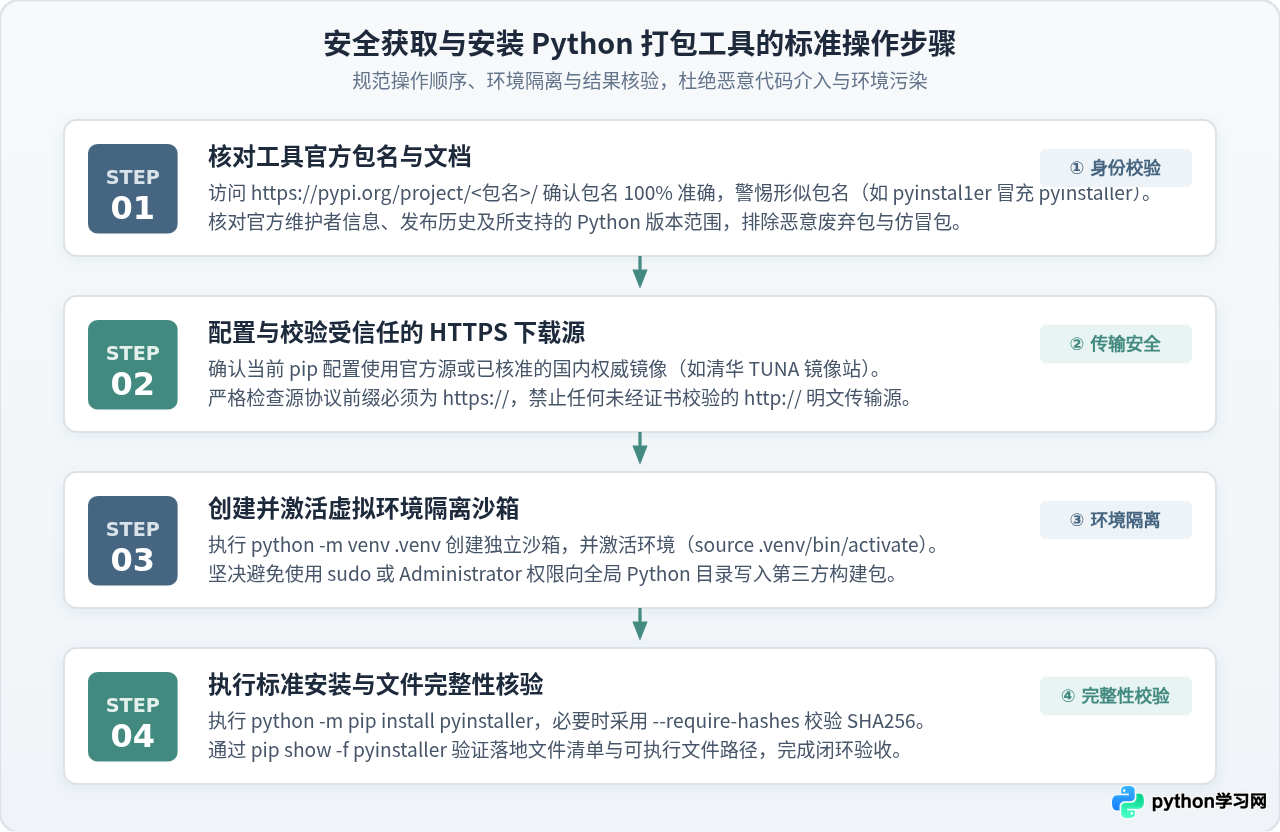
为了从根源上杜绝上述风险,请遵循以下规范的四个操作步骤。这里以安装最常用的可执行文件打包工具 PyInstaller 为例进行说明。
步骤一:在官方 PyPI 核对包名
在终端中执行任何安装前,打开浏览器访问 https://pypi.org/project/pyinstaller/,核实以下要素:
- 项目名称:完全由小写英文字母
pyinstaller构成,没有任何前后缀修饰。 - 下载统计:官方包通常拥有数百万次月度下载量(在 PyPI 页面右侧统计中清晰可见)。
- 维护者账号:核对维护者是否为项目官方团队成员,以及是否提供了正确的 GitHub 官方主页链接。
步骤二:核实并配置安全的镜像源地址
官方源 https://pypi.org/simple 具有最高的权威度与实效性。如果在国内需要配置国内镜像以提升下载速度,必须使用具备官方公信力的高校或头部云厂商镜像站,并严格确保必须使用 HTTPS 协议:
# 临时指定清华大学开源软件镜像站(强制启用 HTTPS)
python -m pip install pyinstaller -i https://pypi.tuna.tsinghua.edu.cn/simple

# 或者写入本地全局安全配置
python -m pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple步骤三:在独立虚拟环境中执行安装
为了保护操作系统的底层 Python 环境不受意外污染,绝对不要使用 sudo 或以 Windows 管理员身份直接全局安装打包工具。正确的做法是为打包任务专门建立一个虚拟环境:
# 1. 进入你的项目目录并创建虚拟环境
python3 -m venv .venv

# 2. 激活虚拟环境
# Linux / macOS 环境下执行:
source .venv/bin/activate
# Windows PowerShell 环境下执行:
# .venv\Scripts\Activate.ps1

# 3. 升级 pip 本身至最新受信版本
python -m pip install --upgrade pip

# 4. 安全安装目标打包工具
python -m pip install pyinstaller
步骤四:验证安装文件与来源完整性
安装完成后,不要立即执行未知文件。可以通过 pip 提供的查询指令查看该工具实际落地到磁盘上的文件列表与安装路径:
# 查看 pyinstaller 的安装位置与详细文件清单
python -m pip show -f pyinstaller

# 示例输出应包含:
# Name: pyinstaller
# Version: 6.x.x
# Summary: ...
# Home-page: https://www.pyinstaller.org/
# Author: PyInstaller Development Team
# Location: .../.venv/lib/python3.x/site-packages
# Files:
#   ../../../bin/pyinstaller
#   PyInstaller/...
随后运行 pyinstaller --version,如果正确输出了对应的版本号且没有异常的网络请求或报错,即表示安全安装成功。
进阶防护:使用哈希锁定与依赖漏洞审计
在企业持续集成环境或对安全性要求极高的生产场景中,仅凭域名和 HTTPS 仍不足以防范上游镜像缓存被意外篡改的极端情况。此时应采用强哈希锁定机制。
1. 使用 SHA-256 哈希值锁定依赖
PyPI 会为每个上传的 .whl 文件计算出不可篡改的 SHA-256 哈希。你可以打开 PyPI 上的项目页面,在左侧点击 Download files,并在目标文件旁点击 View hashes 获取该值。
在 requirements.txt 中指定版本并绑定该哈希值:
# requirements.txt 示例
pyinstaller==6.11.0     --hash=sha256:d226a2754c5e3f4340d8805e25287e0b5faec2e0bf4ecb819f85ff53018e69e3     --hash=sha256:2f567b43a918f8b8941da7e03eb15243fb319df623dfd59ebf04f21d3f1146ea
安装时启用哈希检查参数:
python -m pip install --require-hashes -r requirements.txt此时 pip 在下载完文件后会现场比对实际字节流的 SHA-256。如果文件经过了任何未预期的改动或被注入了代码,pip 会立刻终止安装并告警,彻底阻断恶意篡改。
2. 使用 pip-audit 定期扫描依赖安全漏洞
即使安装的包是官方原版,随着时间推移也可能暴露新的 CVE 安全缺陷。可以通过 Python 官方维护的 pip-audit 工具对当前虚拟环境进行体检:
# 安装官方漏洞审计工具
python -m pip install pip-audit

# 扫描当前环境内所有打包工具及其关联依赖
pip-audit
该工具会自动联网比对 PyPA 咨询数据库(PyPA Advisory Database),如果发现使用的 PyInstaller 或构建依赖存在已公布的脆弱性,会及时提醒你升级到修复后的安全版本。
常见安全疑问解答
这是很多初学者常常遇到的误会。PyInstaller 本身会将 Python 解释器、动态链接库和脚本打包为一个 bootloader 引导程序。由于不少恶意软件也利用 PyInstaller 简易打包木马,许多杀毒软件的启发式扫描引擎(Heuristic Engine)会将默认的 bootloader 二进制指纹直接列为可疑特征,从而产生“误报”(False Positive)。 但正因如此,你必须保证自己的 PyInstaller 是从官方 PyPI 下载的纯净版本。只要通过官方源下载且哈希值无误,即可确认打包工具本身绝对干净;对于客户端误报,可通过代码签名证书进行签名,或者向安全厂商提交白名单误报申请解决。
切勿使用任何个人网盘或不明聊天群传输的压缩包。正确做法是在一台联网的安全开发机上,直接使用官方 pip 命令将工具及其依赖完整缓存到指定目录:
# 在联网机上下载完整的 wheel 轮子包
python -m pip download pyinstaller -d ./offline_pkgs

# 将 offline_pkgs 目录拷贝到内网机器,并在内网虚拟环境中本地安装
python -m pip install --no-index --find-links=./offline_pkgs pyinstaller免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









