

解决Python安装setuptools时的权限报错
详细讲解在Windows、macOS和Linux环境下安装Python包setuptools时遭遇权限拒绝报错的原因与排查步骤,提供虚拟环境隔离、用户目录安装与权限修正等实用解决方案。
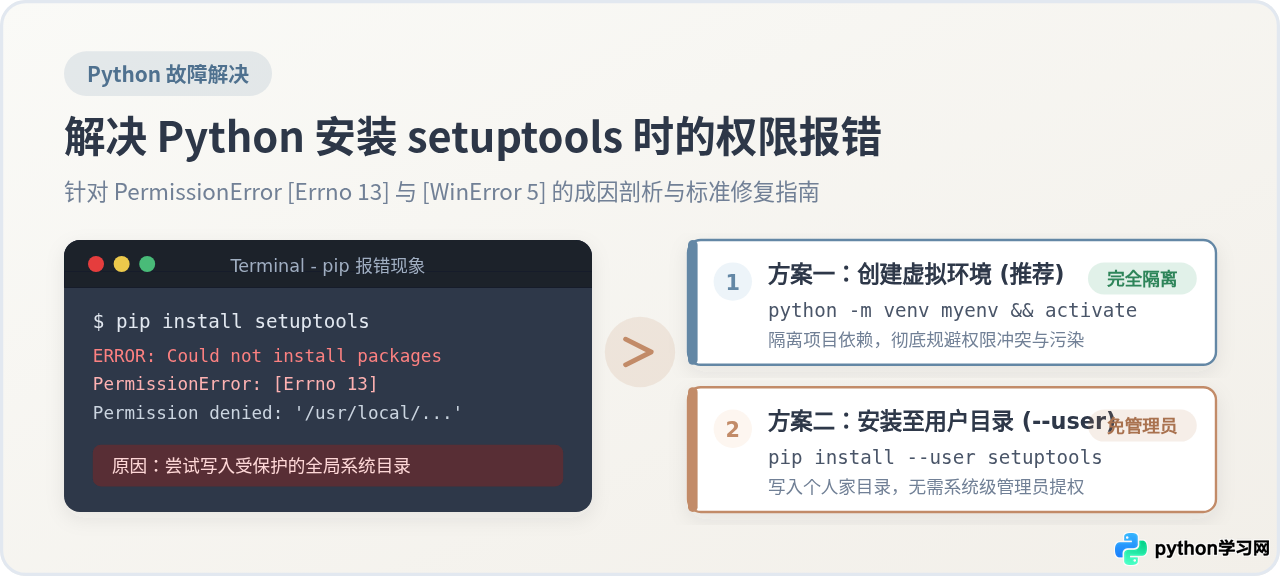
setuptools 时,终端出现 PermissionError: [Errno 13] Permission denied 或 OSError: [WinError 5] 拒绝访问,核心原因是当前命令正在尝试向操作系统受保护的全局 Python 目录写入文件,而执行命令的用户没有管理员权限。解决该问题有两条标准路径:优先使用 Python 虚拟环境(venv)实现环境完全隔离;或者通过 pip install --user setuptools 将包安装到个人用户独立目录。本文将拆解报错背后的权限边界,并提供具体排查与修复步骤。
一、权限报错的典型表现与成因分析
在 Linux、macOS 或 Windows 系统中执行包安装命令时,权限报错的触发往往伴随着一段清晰的错误堆栈。最常见的终端输出如下:
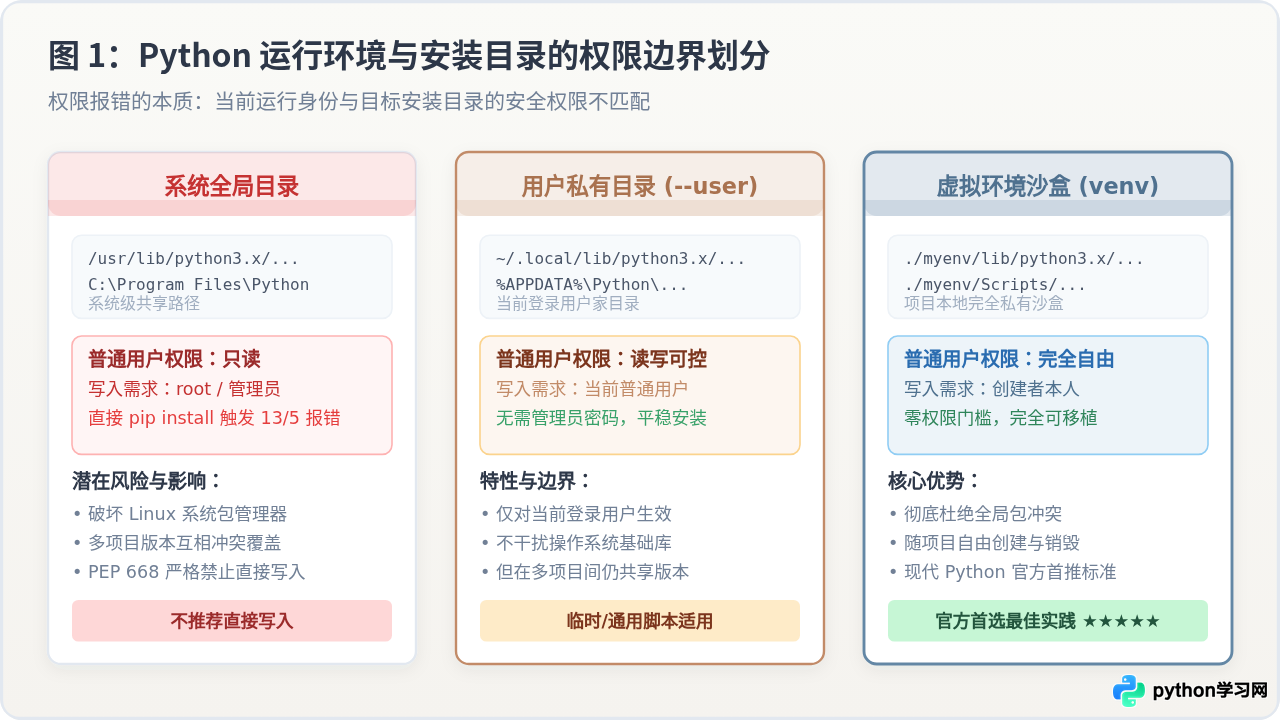
仔细查看错误路径可以发现,pip 正在尝试修改位于 /usr/local/lib/ 或 C:\Program Files\ 下的目录。在现代多用户操作系统中,这些位置属于系统级受保护资产:
- 系统安全设计限制:操作系统将全局 Python 运行时与系统关键服务绑定。为了防止普通程序或非授权脚本恶意篡改核心文件,默认只有超级用户(
root)或管理员(Administrator)具备写权限。 - 默认安装目标错位:当直接在普通终端调用全局
pip时,pip 默认将包的目标路径解析为全局site-packages,由此触发文件系统级别的写保护拒绝。 - PEP 668 保护机制:在较新的 Linux 发行版(如 Ubuntu 23.04+、Debian 12+)中,即使使用 sudo 提权,系统也会主动抛出
error: externally-managed-environment,彻底禁止直接向系统 Python 注入第三方轮子,旨在杜绝系统包管理器与 pip 的依赖混杂。
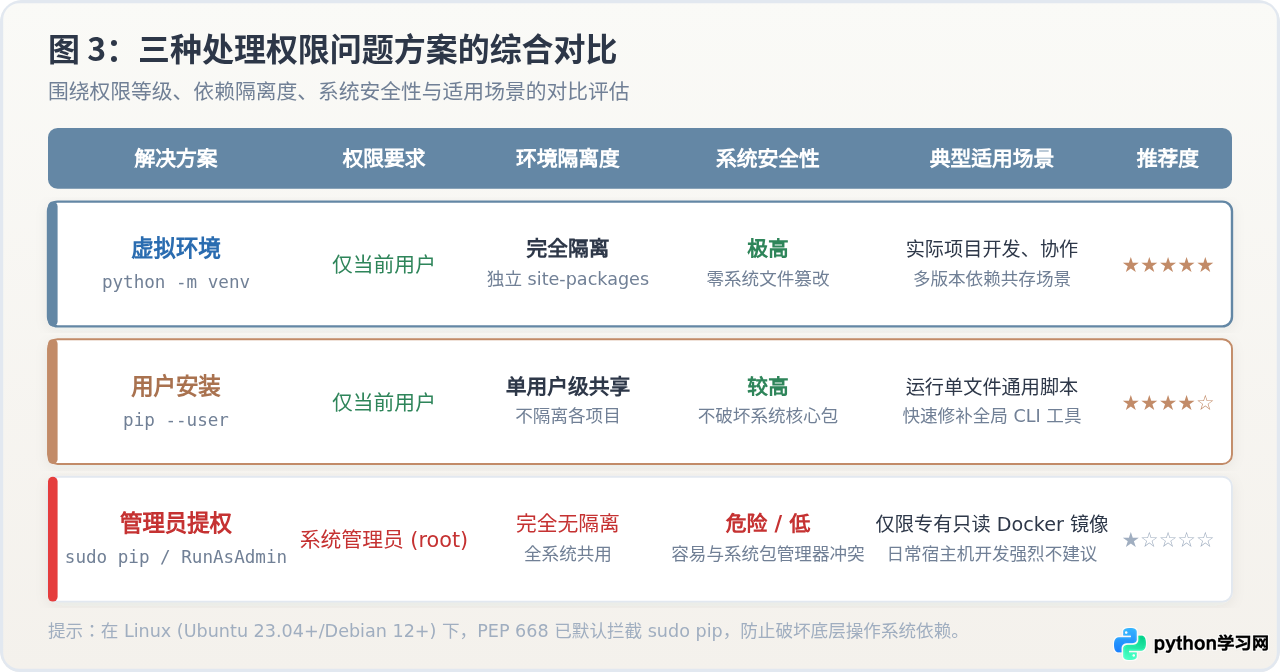
二、方案一:使用虚拟环境(官方首选最佳实践)
解决权限报错的最优策略并不是“盲目提升管理员权限强行写入”,而是使用 Python 原生内置的 venv 模块创建完全私有的虚拟环境。虚拟环境的所有文件都在当前用户的项目目录下,拥有完整的读写控制权,天然彻底免除所有权限限制。
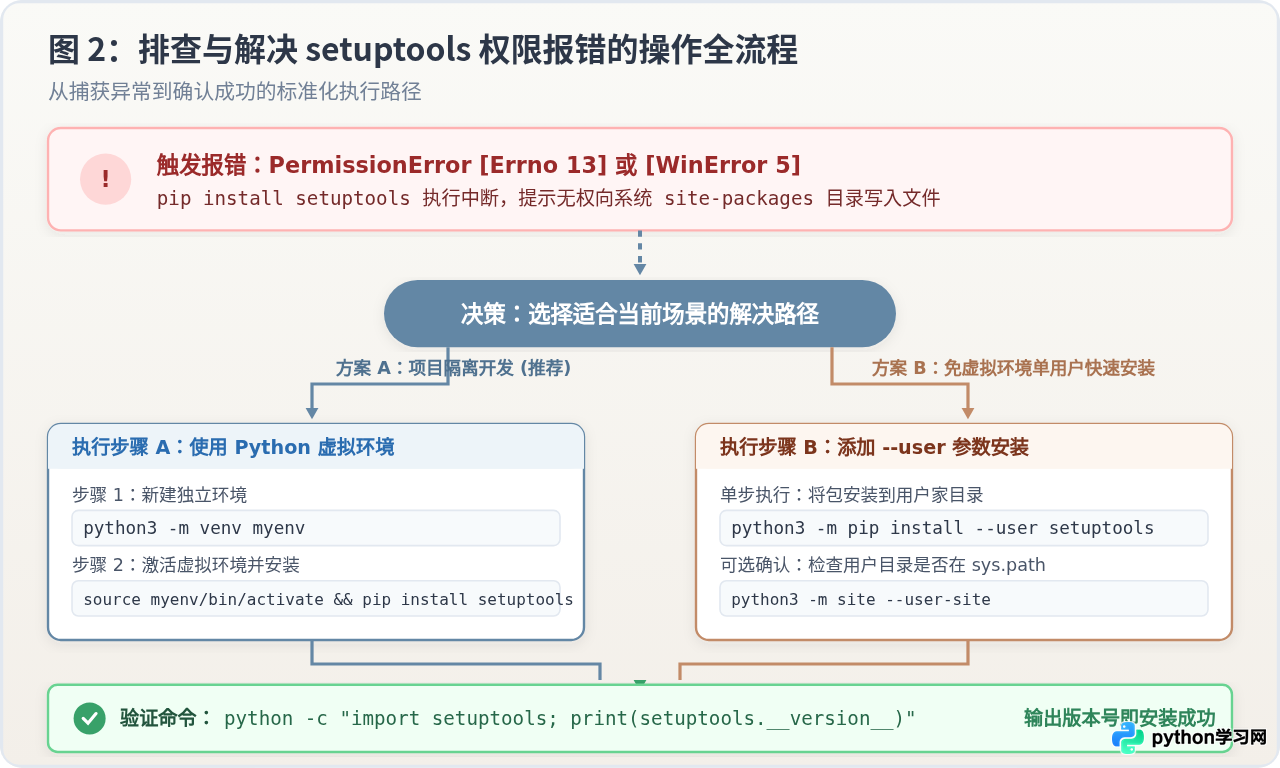
1. 在项目目录中创建虚拟环境
在终端中进入你的工作目录,运行以下命令新建名为 myenv(或 .venv)的隔离环境:
2. 激活虚拟环境
根据操作系统不同,执行对应的激活脚本:
UnauthorizedAccess / 脚本执行策略受限,可在当前命令行窗口运行 Set-ExecutionPolicy -Scope Process -ExecutionPolicy RemoteSigned 临时放行当前进程,再重新运行激活命令。
3. 在激活的环境中平稳安装 setuptools
激活后,命令行提示符前方会出现 (myenv) 前缀。此时所有 pip 操作都自动作用于该沙盒内部:
整个过程不会请求系统管理员密码,也不会对操作系统的其他工具产生任何副作用。
三、方案二:安装至用户专属目录(--user 标志)
如果你只是在编写一次性测试脚本,或者不需要为单个小工具建立完整的虚拟环境工程,可以使用 pip 提供的 --user 选项。这是官方为普通非特权用户设计的安全方案。
1. 执行单用户安装命令
在命令末尾加上 --user 标志:
2. 工作原理与安装位置
带上 --user 标志后,pip 会放弃向 /usr/lib 或 C:\Program Files 写入,而是将文件部署到用户具有完全控制权的个人家目录中:
- Linux / macOS 路径:
~/.local/lib/python3.x/site-packages/ - Windows 路径:
%APPDATA%\Python\Python3x\site-packages\
Python 在启动搜索依赖包时,会原生自动遍历用户专属目录(可通过命令 python3 -m site 查验)。因此,使用 --user 安装的 setuptools 会立即对当前登录用户生效,同时不会影响同一台机器上的其他账户与系统底层服务。
四、方案三:管理员提权运行与潜在风险警告
许多初学者遇到权限报错的第一反应是直接在命令前加上 sudo(或在 Windows 上“以管理员身份运行 CMD”)。虽然提权确实能消除当前的写保护报错,但在大多数情况下这是不被推荐的危险做法。
- 破坏 Linux 发行版的软件包管理器:Ubuntu、Debian 等系统自带的
apt依赖系统级 Python。使用sudo pip可能强制覆盖系统的关键依赖版本,导致apt甚至系统桌面组件瘫痪。 - 权限残留导致后续连环报错:以 root 运行 pip 会在用户家目录生成 root 权限的缓存文件(如
~/.cache/pip)。未来再次以普通用户身份运行 pip 时,会因无法读取该缓存而频繁抛出新的Permission denied错误。
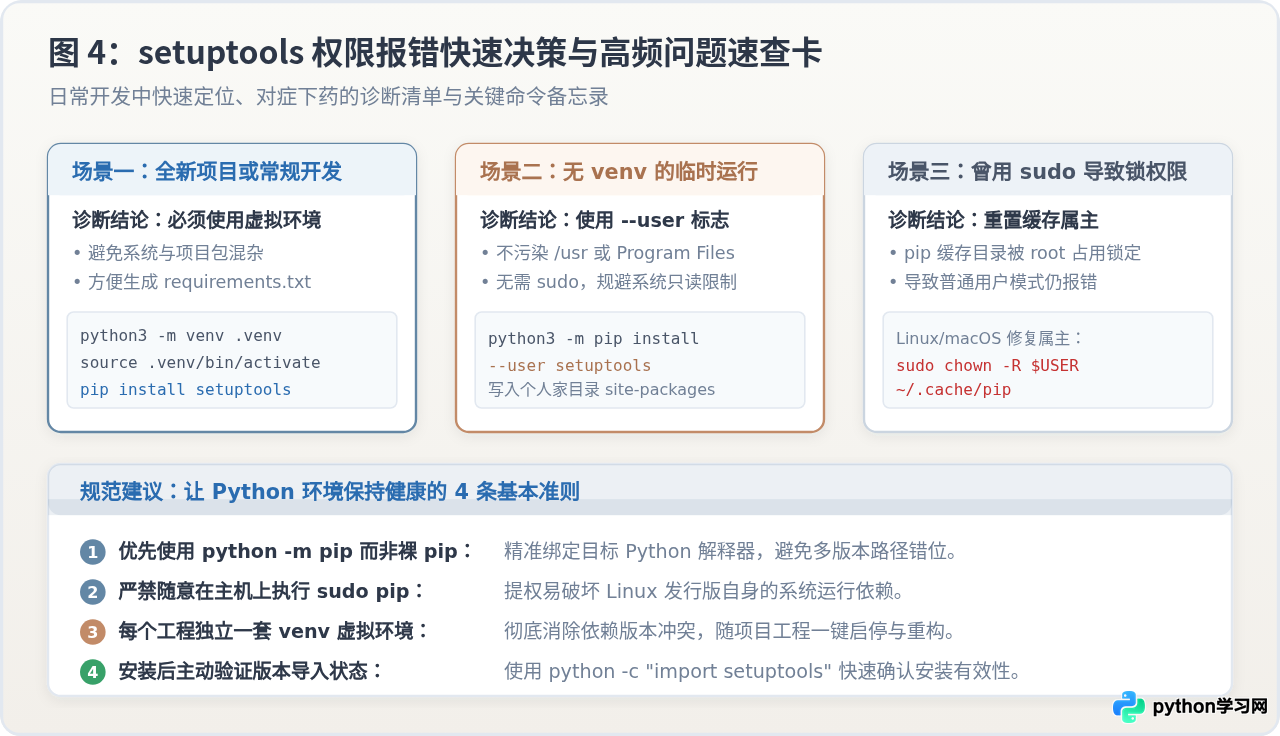
历史遗留的 root 权限锁死修复方法
如果你之前曾错误执行过 sudo pip 并导致普通用户下 pip 总是报错,可以通过以下命令重置个人缓存目录的属主:
五、安装结果验证与排查自检清单
修复并执行安装之后,如何确认 setuptools 确实已经可用并且处于健康状态?切忌仅凭终端没有红色报错就下结论,应该通过以下具体步骤进行双重验证。
1. 运行时导入与版本打印
在终端中直接通过 Python 单行脚本导入该模块,并输出当前版本:
只要能正常打印出版本号而没有抛出 ModuleNotFoundError,说明该模块已经成功注册进 Python 的包检索路径(sys.path)。
2. 查看模块安装元数据与文件落位
使用 pip show 查看 setuptools 的物理安装路径:
检查 Location 字段:如果显示为你的虚拟环境目录或 .local/lib 路径,则证明修复彻底到位,既满足了使用需求,又完全没有侵入操作系统核心区。
3. 高频常见疑问速查
| 疑难表现 | 根本原因 | 一句话解决措施 |
|---|---|---|
安装了 setuptools 但仍提示 No module named 'setuptools' |
多版本 Python 混用,pip 安装的目标版本与执行脚本的 python 解释器不一致。 | 统一改用 python3 -m pip install ... 强制绑定对应 Python 解释器。 |
提示 error: externally-managed-environment |
Linux 触发 PEP 668 防护机制,系统明确禁止直接对系统 Python 安装第三方模块。 | 按提示建立 venv 虚拟环境,或使用系统包 sudo apt install python3-setuptools。 |
加了 --user 仍报写权限拒绝 |
上一次安装使用了 sudo,导致个人目录下的 ~/.local 被标记为 root 所属。 |
运行 sudo chown -R $USER ~/.local 夺回个人目录的拥有权。 |
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









