

PyInstaller将Python脚本打包为exe的完整教程

1. 打包准备与独立环境搭建
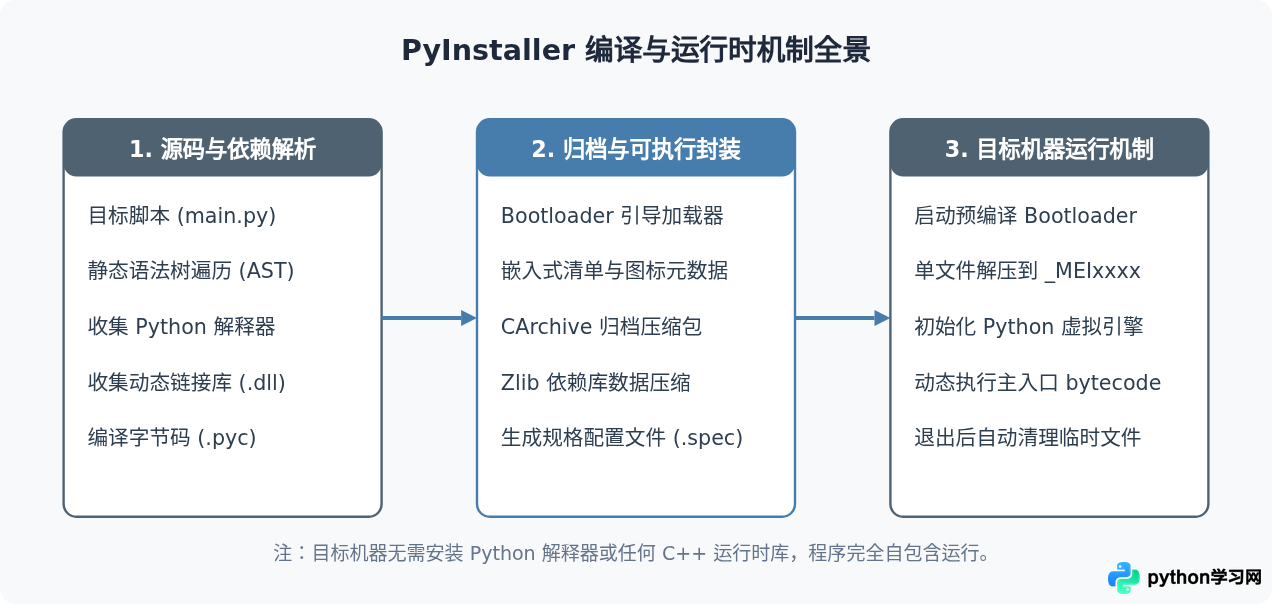
进行可执行文件打包前,最关键但常被忽略的一步是环境隔离。如果直接在包含大量数据分析或机器学习包(如 NumPy、Pandas、TensorFlow)的全局环境中执行打包命令,PyInstaller 的静态分析器可能会误将不相关的包判定为隐式依赖,导致最终生成的 exe 文件体积膨胀数倍甚至达到数百兆字节,同时显著拖慢启动速度。
推荐的做法是在项目根目录下创建干净的虚拟环境,仅在其中安装当前脚本实际需要的第三方包与 PyInstaller。在 Windows 命令提示符(cmd)中执行以下命令:
:: 1. 切换至项目所在工作目录
cd /d C:\projects\myapp

:: 2. 创建名为 build_env 的独立虚拟环境
python -m venv build_env

:: 3. 激活虚拟环境
build_env\Scripts\activate

:: 4. 仅安装脚本运行所需的依赖库与打包工具
pip install pyinstaller
安装完成后,执行 pyinstaller --version 命令。若能正确输出三位版本号(如 6.x.x),即表明打包环境已准备就绪。
2. 核心操作步骤与常用命令行参数
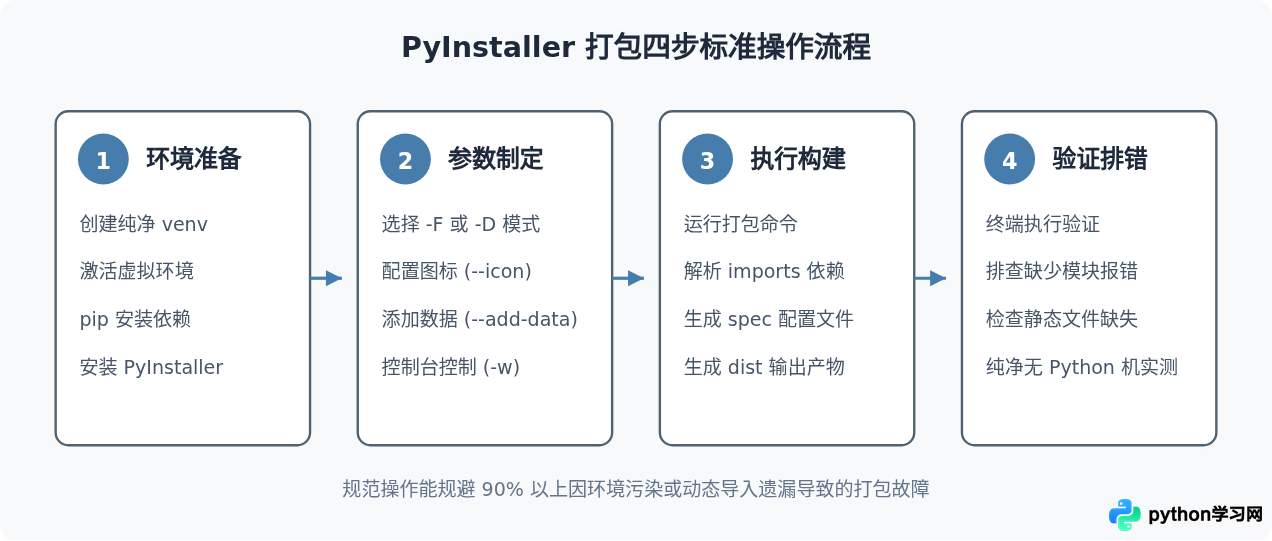
PyInstaller 的基本使用非常直接,其核心工作机制是分析入口脚本并自动递归查找其所有通过 import 引入的模块。最基础的命令格式如下:
pyinstaller [参数选项] 入口脚本.py打包过程中,PyInstaller 会在当前目录下创建以下文件夹与文件:
- build/ 目录:存放编译临时文件、分析日志与中间对象,打包完成后可安全删除。
- dist/ 目录:最终的可执行文件产物目录。所有需要交付给用户的 exe 文件或依赖文件夹均在此生成。
- <脚本名>.spec:打包规格配置文件。第一次运行命令时由 PyInstaller 自动生成,记录了所有参与打包的资源、动态链接库和参数。
关键参数组合与含义
常用命令选项可以通过自由组合满足不同的发布需求:
-F或--onefile:将整个程序打包为单一独立的.exe文件。-D或--onedir:默认选项,将程序打包为一个包含 exe 和所有依赖文件夹的完整目录。-w或--noconsole/--windowed:无控制台窗口模式,启动时不弹出黑色的 cmd 终端窗口,主要用于 PyQt、Tkinter 等图形界面应用程序。-c或--console:默认选项,启动时保留控制台窗口,方便查看终端输出与日志信息。-i app.ico或--icon=app.ico:为生成的 exe 文件指定自定义图标。注意文件格式必须为原生的.ico格式。--clean:在本次打包前清理上一次构建产生的缓存,避免旧代码或旧依赖干扰。-n myapp或--name=myapp:自定义输出的 exe 文件名或目录名(默认为脚本的主文件名)。
-w 参数后会导致程序双击直接静默退出(或黑框闪退),开发者无法在终端捕获任何 Traceback 错误堆栈信息。务必在带控制台的默认模式下排错完毕、确认无误后,再增加 -w 重新打包。
3. 打包模式选型:单文件 (-F) 与单目录 (-D) 深度对比
PyInstaller 提供了两种根本不同的组织模式:单文件模式(-F)与单目录模式(-D)。理解它们底层运行差异是选择合适发布方式的前提。
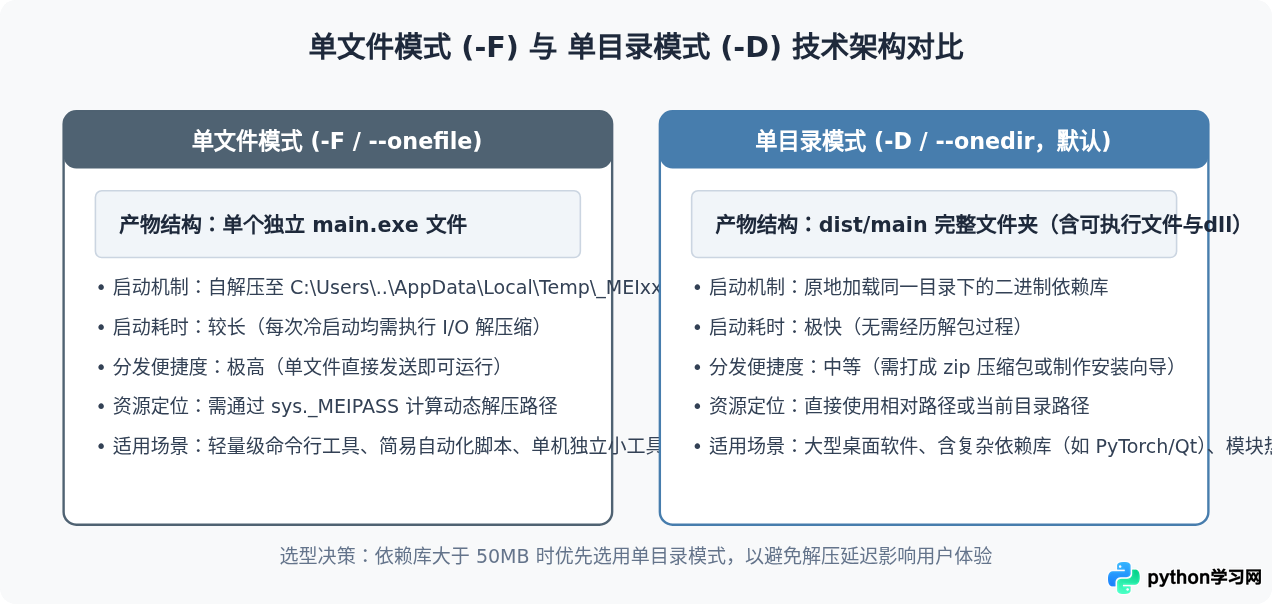
单文件模式的核心优势在于“绿色免安装”,整个程序被压缩打包在一个文件内,分发给用户时体验极佳。然而,每次启动时 Bootloader 都会将压缩包内包含的数十个 DLL 和 Python 核心库解压到当前用户的系统临时目录(%TEMP%\_MEIxxxxxx)中。如果程序引入了较大的第三方库,用户双击后可能会感受到 3 到 8 秒的启动延迟。
单目录模式不仅启动迅速,而且非常便于调试:如果发现某个第三方包文件缺失,可以直接在生成目录下检查对应的 .pyd 或文件夹是否存在,甚至无需重新打包即可快速替换修正。生产环境中,可以将单目录模式的产物配合 Inno Setup 或 NSIS 制作成标准 Windows 安装向导软件,兼顾启动速度与交付规范。
4. 进阶核心:静态资源嵌入与动态路径适配
许多 Python 脚本在运行过程中需要读取外部文件,例如 config.json、图像图标、音频或 sqlite 数据库。在未打包前,通常直接通过 open("config.json") 读取;但一旦使用 -F 打包为单文件后,该代码往往会抛出 FileNotFoundError。
这是因为在 -F 模式下运行时,工作目录与解压临时资源目录并不一致。PyInstaller 在运行时会在全局 sys 模块中注入一个特殊变量 _MEIPASS,指向被释放的临时解压文件夹路径。为了使同一套代码在开发调试和打包运行环境中均能正确定位资源,必须封装统一的资源路径计算函数:
import sys
import os

def get_resource_path(relative_path):
    """
    获取资源文件的绝对路径:
    兼容开发环境与 PyInstaller 单文件打包运行环境
    """
    if hasattr(sys, '_MEIPASS'):
        # PyInstaller 单文件运行时解压的临时根目录
        base_path = sys._MEIPASS
    else:
        # 普通开发运行环境下的脚本所在目录
        base_path = os.path.abspath(".")

    return os.path.join(base_path, relative_path)

# 在代码中统一使用此函数包装文件读取路径
config_file = get_resource_path("config.json")
with open(config_file, "r", encoding="utf-8") as f:
    config_data = f.read()
在打包命令中打包静态文件
编写好资源定位代码后,在执行打包命令时需要使用 --add-data 参数将本地文件包含进 exe 内部。在 Windows 操作系统中,源路径与目标相对路径必须使用分号(;)进行分隔(在 Linux/macOS 下使用冒号):
:: 打包单个文件到根目录
pyinstaller -F --add-data "config.json;." main.py

:: 打包整个 assets 文件夹到输出目录的 assets 子目录下
pyinstaller -F --add-data "assets;assets" main.py
使用 .spec 规格文件进行精细化配置
当项目规模变大、需要携带多个静态目录或频繁微调参数时,直接在命令行中输入大量参数容易出错。此时推荐直接修改 .spec 规格文件。可以通过以下命令只生成 spec 配置文件:
pyi-makespec -F -w -i app.ico main.py
打开生成的 main.spec 文件,找到 Analysis 部分的 datas 与 hiddenimports 列表进行直接配置:
# -*- mode: python ; coding: utf-8 -*-

a = Analysis(
    ['main.py'],
    pathex=[],
    binaries=[],
    datas=[
        ('config.json', '.'),
        ('assets', 'assets')
    ],
    hiddenimports=['pkg_resources.py2_warn', 'sqlite3'],
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    excludes=['tkinter', 'unittest'],
    noarchive=False,
)
pyz = PYZ(a.pure)

exe = EXE(
    pyz,
    a.scripts,
    a.binaries,
    a.datas,
    [],
    name='MyApplication',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,
    upx=True,
    upx_exclude=[],
    runtime_tmpdir=None,
    console=False,
    disable_windowed_traceback=False,
    argv_emulation=False,
    target_arch=None,
    codesign_identity=None,
    entitlements_file=None,
    icon=['app.ico'],
)
修改配置后,后续只需针对该 spec 文件运行构建命令即可:
pyinstaller main.spec5. 常见打包报错与排查决策
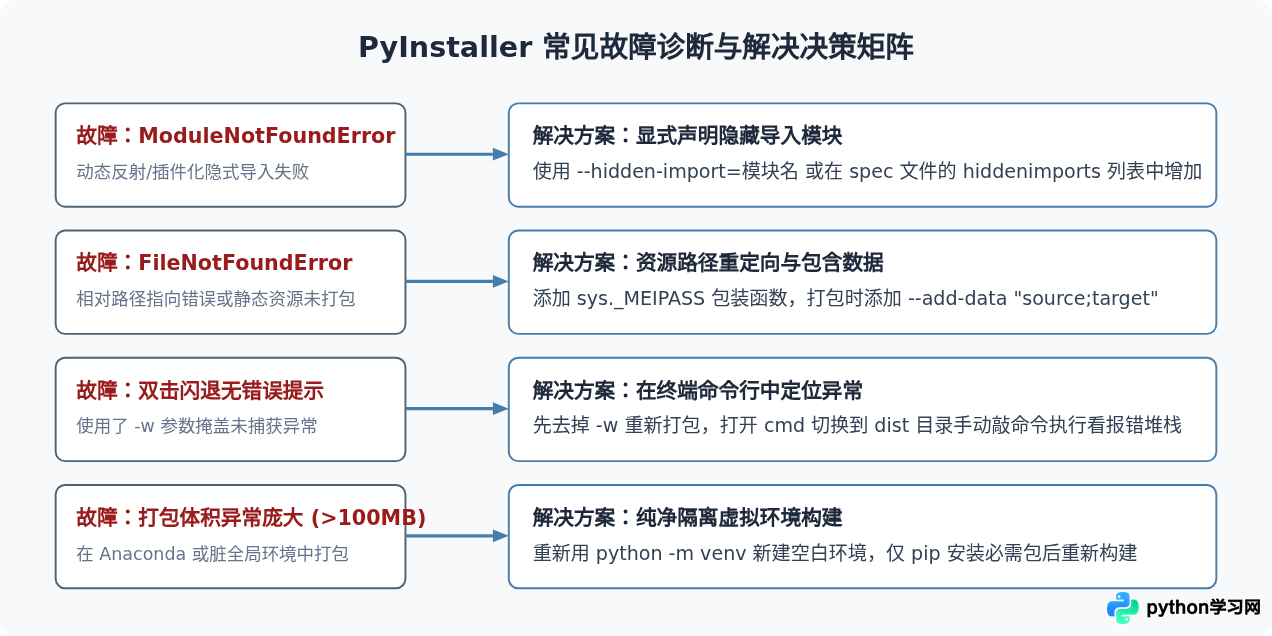
在实际打包过程中,开发者经常遇到缺少动态模块、双击黑框闪退或杀毒软件报警等问题。下表列出了最典型的故障成因与针对性解决方案:
1. 缺少模块:ModuleNotFoundError 的本质与解决
PyInstaller 通过对代码进行静态语法树扫描来收集 import 声明。如果程序中使用了类似 importlib.import_module() 动态加载模块,或者某些库(如 SQLAlchemy、PySide6 插件、Babel)在底层通过字符串反射加载子包,PyInstaller 无法在打包期捕获这些依赖。
解决方法非常明确:直接在命令行中使用 --hidden-import 指定模块名。例如:
pyinstaller -F --hidden-import="pandas._libs.tslibs.timedeltas" main.py2. 杀毒软件误报与拦截排解
单文件模式打包生成的 exe 文件常常会被 Windows Defender 或第三方杀毒软件误判拦截。这并非代码本身包含恶意行为,而是由于 PyInstaller 预编译的 Bootloader 经常被黑客利用进行免杀捆绑,导致其自解压行为特征被安全厂商的启发式扫描引擎标记为可疑对象。
遇到误报时的应对策略:
- 改用单目录(
-D)模式分发,单目录模式由于无需在运行时解压可执行代码到 Temp 目录,误报率显著低于单文件模式。 - 在本地开发机中将项目工程目录及 dist 输出目录添加到杀毒软件的信任白名单排除列表中。
- 对面向商业生产交付的 exe 程序,使用合法的数字签名证书(EV Code Signing Certificate)使用
signtool进行可执行文件签名。
6. 打包交付前验证检查清单
在将生成的文件交付给最终用户之前,建议对照以下检查清单完成验证:
| 检查项目 | 标准操作与验收标准 |
|---|---|
| 纯净机独立性测试 | 在未安装 Python 解释器和开发环境的全新 Windows 虚拟机(或测试机)上运行,确认无缺失 dll 报错。 |
| 相对路径与资源读取 | 将生成目录移动至其他盘符(如 D 盘或移动硬盘),测试读取配置、写入本地日志和读写 sqlite 文件是否正常。 |
| 权限与目录写入测试 | 在非管理员权限的标准普通用户账户下双击执行,避免因权限不足导致日志或缓存文件保存失败。 |
| 文件体积与构建清理 | 检查 exe 体积是否在预期范围内,打包完成后可删除庞大的 build/ 临时编译目录,仅保留 dist/。 |
按照本教程建立的规范——“建立纯净环境、依据场景选择打包模式、使用动态路径函数访问外部资源并在终端排查报错”,能够系统化解决绝大多数 Python 打包运行异常,输出体积精简、运行稳健的 Windows 可执行软件。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









