

Python最新版安装包校验:怎么确保下载文件安全完整
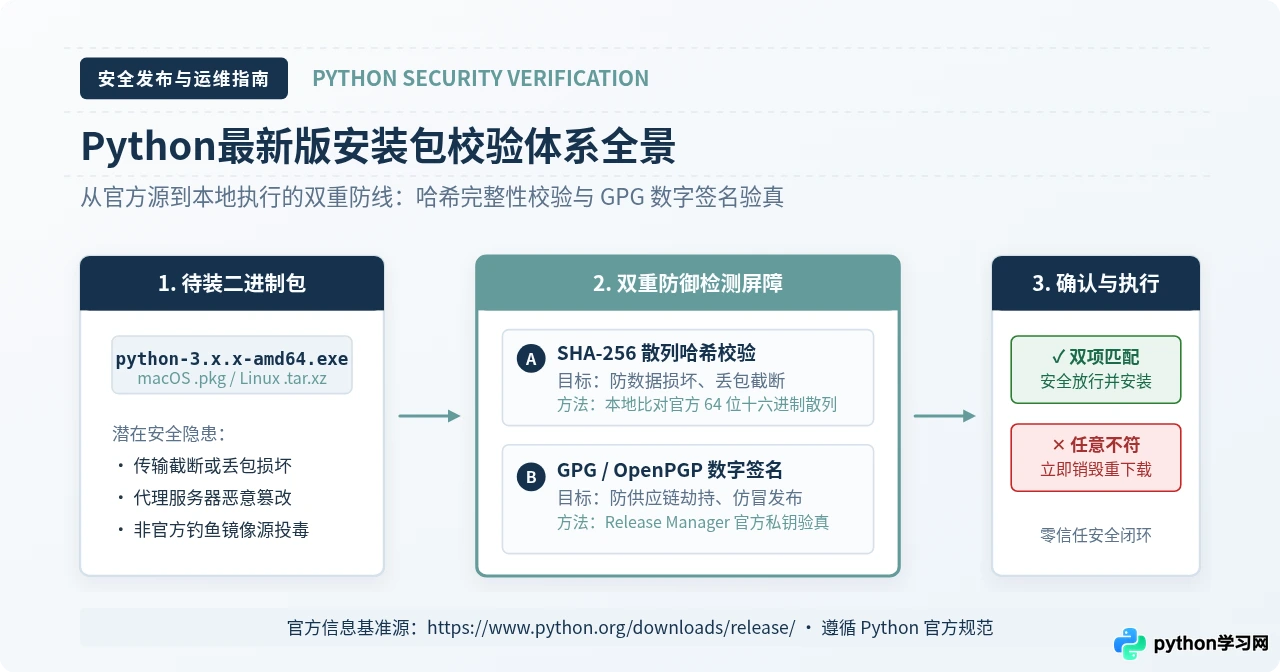
全面讲解如何对下载的Python最新版安装包进行安全与完整性校验。通过官方SHA-256散列哈希比对与OpenPGP数字签名验证,结合Windows、macOS和Linux的原生命令行实操,杜绝网络丢包损坏与恶意篡改风险。
一、为什么安装包校验是必经步骤?
在各类编程语言的运行环境中,Python 解释器通常以极高的系统权限运行,并在操作系统中注册全局路径与环境变量。如果下载到的安装包存在缺损或经过恶意修改,轻则导致安装过程莫名中断、底层动态链接库缺失,重则直接引入后门木马或凭据窃取程序。
许多开发者习惯在浏览器下载完成后直接双击 .exe 或 .pkg 文件运行,这在绝大多数良好网络环境下看似相安无事,但在企业私有网关、多级代理网络或第三方软件站下载时,安全风险会被显著放大。具体威胁主要分为两类:
- 物理传输损耗(完整性破坏):在网络不稳定时,大文件下载可能发生静默丢包或连接提前终止,导致下载的文件虽然具有完整文件名,但内部字节流缺失。运行此类残缺程序可能在释放文件时损坏系统注册表或目录结构。
- 供应链与分发源投毒(真实性假冒):黑客可能通过搜索引擎广告投放虚假仿冒网站,或入侵非官方的第三方下载镜像源,在真实安装包中植入恶意 payload。用户即便下载完成且能顺利跑完安装流程,计算机也已被植入木马。
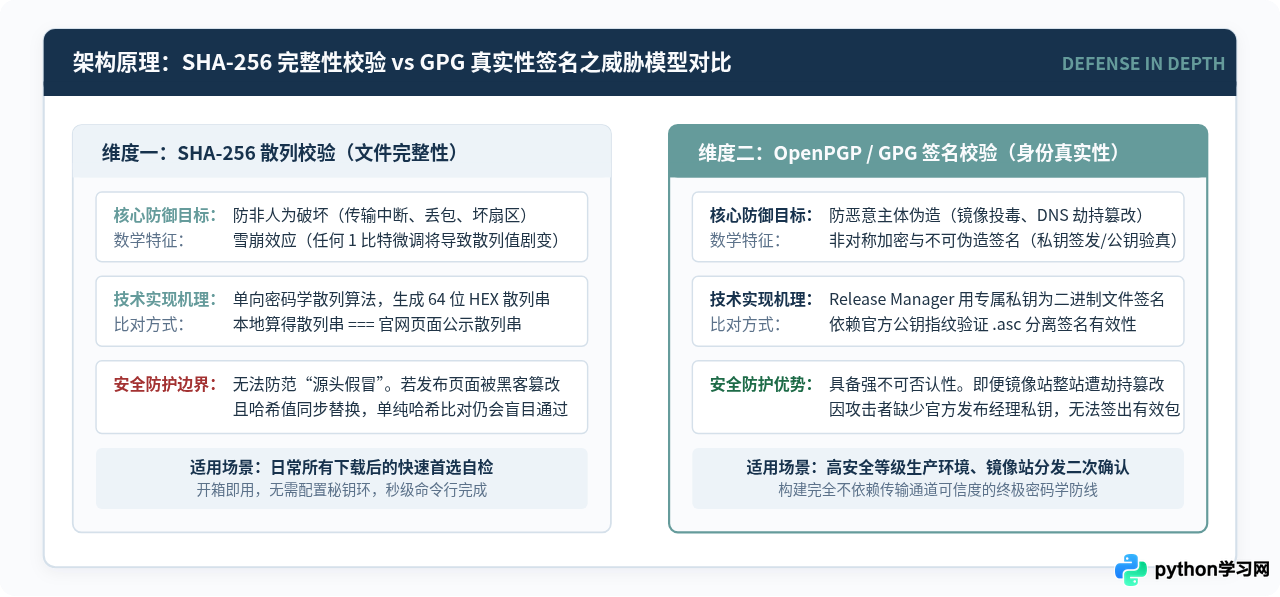
为了解决上述两类性质截然不同的风险,Python 官方构建了“哈希散列 + 数字签名”的分层防御模型。SHA-256 校验能够以极高灵敏度检测任何单比特级别的文件改变,确保文件“未损坏”;而 GPG 校验则通过非对称密码学机制,确保文件“确属官方所发”。
二、第一步:从官网获取正确的校验基准数据
实施校验的前提是拥有权威可靠的对比参照物。千万不要从任何第三方博客、转发论坛或下载软件的弹窗中复制哈希值,因为一旦分发源本身存在恶意,其附带的哈希文本同样可能已经被同步篡改。
官方正规获取途径应遵循以下步骤:
- 直接在浏览器地址栏输入 Python 官方发布地址:
https://www.python.org/downloads/。 - 在页面中找到最新的正式稳定版本(例如 Python 3.13 系列),点击进入该版本的专属 Release 详情页(形如
https://www.python.org/downloads/release/python-3132/)。 - 滚动到页面最底部的 Files 矩阵表格。该表格列出了该版本针对各平台构建的所有二进制安装包、架构类型、文件大小、MD5 校验码、SHA-256 校验码以及 GPG 签名链接。
官方早期虽然提供 MD5 校验码,但由于 MD5 算法存在已知的密码学碰撞脆弱性,现代系统必须优先使用 64 位字符长度的 SHA-256 Checksum。同时务必核对文件名中的系统架构,例如
Windows installer (64-bit) 对应 python-x.x.x-amd64.exe,ARM64 架构对应 python-x.x.x-arm64.exe,切忌看错行。
三、第二步:计算并比对本地文件的 SHA-256 哈希值
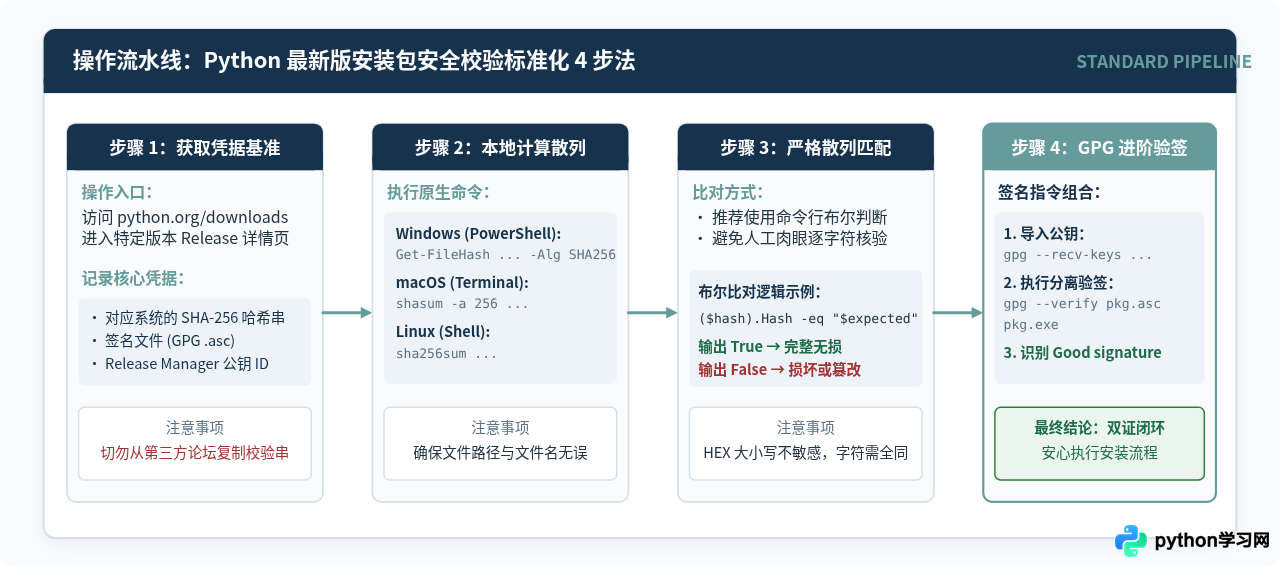
获取官方公布的标准哈希字符串后,下一步是在本地终端中对下载好的文件执行散列计算。各主流操作系统均内置了无需额外安装第三方工具的原生命令。
1. Windows 操作系统环境
Windows 推荐使用系统自带的 PowerShell。打开 PowerShell 终端,使用 cd 进入保存安装包的目录(例如 Downloads 文件夹),执行内置的 Get-FileHash 命令:
Get-FileHash .\python-3.13.2-amd64.exe -Algorithm SHA256
终端将返回包含 Algorithm、Hash 和 Path 的结构化表格。为了避免肉眼逐个比对 64 位十六进制字符造成眼花遗漏,可以直接使用 PowerShell 的条件判断运算符一键得出结论:
# 将引号内的文本替换为您在官网复制的期望哈希值
$expected = "8b3f9c6e4d2a1b0c9e8f7a6b5c4d3e2f1a0b9c8d7e6f5a4b3c2d1e0f9a8b7c6d"
(Get-FileHash .\python-3.13.2-amd64.exe -Algorithm SHA256).Hash -eq $expected
如果控制台输出 True,表示文件每一位字节都与官方一致;如果输出 False,说明哈希不匹配,文件存在损毁或异常。
若在较旧版本的 Windows 或者传统 命令提示符 (CMD) 下,可以使用系统底层证书实用工具 certutil:
certutil -hashfile python-3.13.2-amd64.exe SHA2562. macOS 操作系统环境
macOS 原生提供了 shasum 实用程序。打开“终端 (Terminal)”,进入安装包所在目录后执行:
shasum -a 256 python-3.13.2-macos11.pkg若要进行脚本化自动化校验,可以使用管道比对语法:
macOS 单行自动化比对# 格式为:"期望哈希值 文件名"(注意中间有两个空格)
echo "8b3f9c6e4d2a1b0c... python-3.13.2-macos11.pkg" | shasum -a 256 -c -
当校验成功时,终端会直接输出 python-3.13.2-macos11.pkg: OK;若失败则明确输出 FAILED。
3. Linux 操作系统环境
Linux 下安装 Python 源码包或二进制发行文件时,标准实用工具为 sha256sum:
sha256sum Python-3.13.2.tar.xz
同样的,结合 -c 参数可实现免人工对比的退出码校验:
echo "8b3f9c6e4d2a1b0c... Python-3.13.2.tar.xz" | sha256sum -c -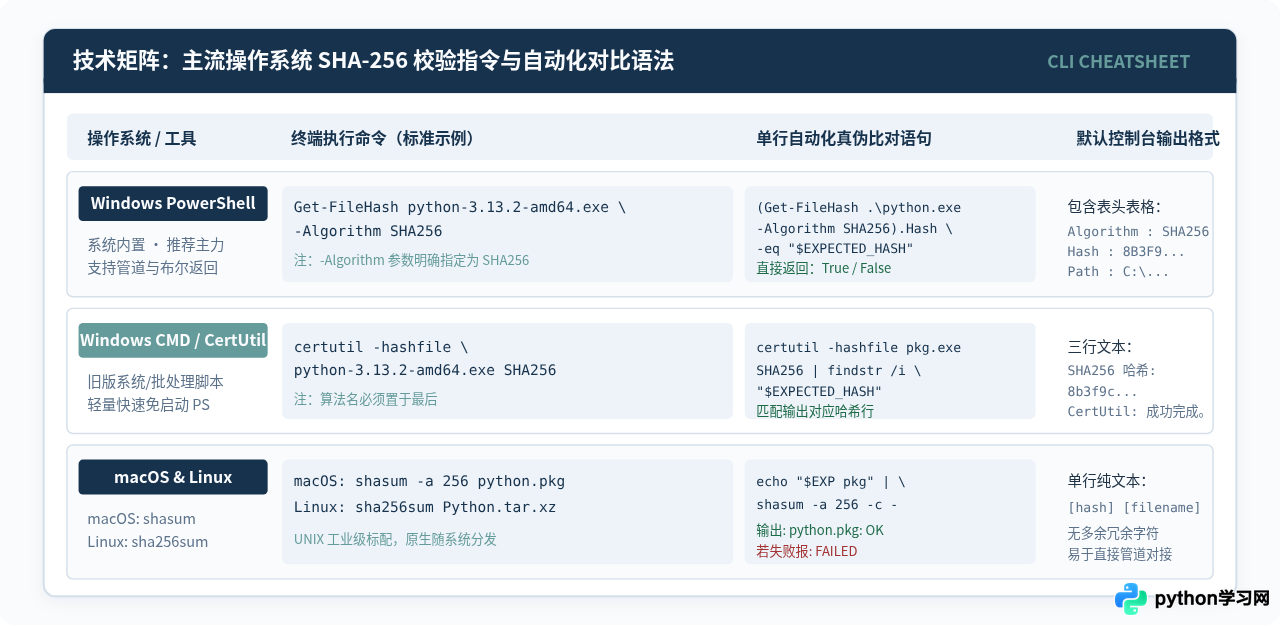
四、第三步:进阶防御——使用 GPG 验证官方数字签名
哈希比对虽然能够 100% 发现传输破损,但在一种极端的安全威胁下存在局限:如果攻击者拥有全局性的中间人劫持能力或入侵了镜像源站点,攻击者可以替换安装包文件的同时,将页面上展示的 SHA-256 字符串也替换为恶意文件的哈希值。这种情况下,单纯的哈希比对依然会返回通过。
为了杜绝这种源头被篡改的风险,Python 官方为每一个发布文件都提供了基于 OpenPGP (GPG) 的数字签名文件(即官网表格中的 .asc 文件,如 python-3.13.2-amd64.exe.asc)。
1. 获取并导入 Python Release Manager 公钥
Python 每个大版本都由指定的发布经理(Release Manager)负责打包与签署。发布经理的 GPG 公钥长期公开维护在 Python 官方网站中。例如:
- Python 3.13 / 3.12 Release Manager: Thomas Wouters (Key ID:
A821E680E5FA6305) - Python 3.11 / 3.10 Release Manager: Pablo Galindo Salgado (Key ID:
64E628F8D684696D) - Python 3.9 / 3.8 Release Manager: Łukasz Langa (Key ID:
E3FF2839C048B25C)
首先在命令行中从公共秘钥服务器同步导入发布经理的公钥(也可以直接从 https://www.python.org/downloads/ 页面下载公钥文件并通过 gpg --import 导入):
gpg --recv-keys A821E680E5FA63052. 执行分离验签指令
从官网下载对应的 .asc 签名文件并与安装包放置在同一目录下,随后执行验证:
gpg --verify python-3.13.2-amd64.exe.asc python-3.13.2-amd64.exe执行验证后,终端如果出现:
gpg: Good signature from "Thomas Wouters <thomas@python.org>"即代表该安装包确系由官方发布经理签名,数据未遭任何变动。
随后下方通常会伴随一条警告:
gpg: WARNING: This key is not certified with a trusted signature!gpg: There is no indication that the signature belongs to the owner.请注意:这是正常现象,并不代表验证失败。这是由于本地 GPG 信任网络(Web of Trust)尚未建立对该公钥的主观信任等级。只要公钥指纹与官网公布的 Key ID 完全吻合,且出现了“Good signature”,就足以确证文件真实安全。
五、校验结果异常时的排查与处置决策
如果计算出的 SHA-256 散列值与官方公布值不一致,或者 GPG 明确报告 BAD signature,绝不能抱有侥幸心理双击执行。应当按照以下决策树逐项排查根因。
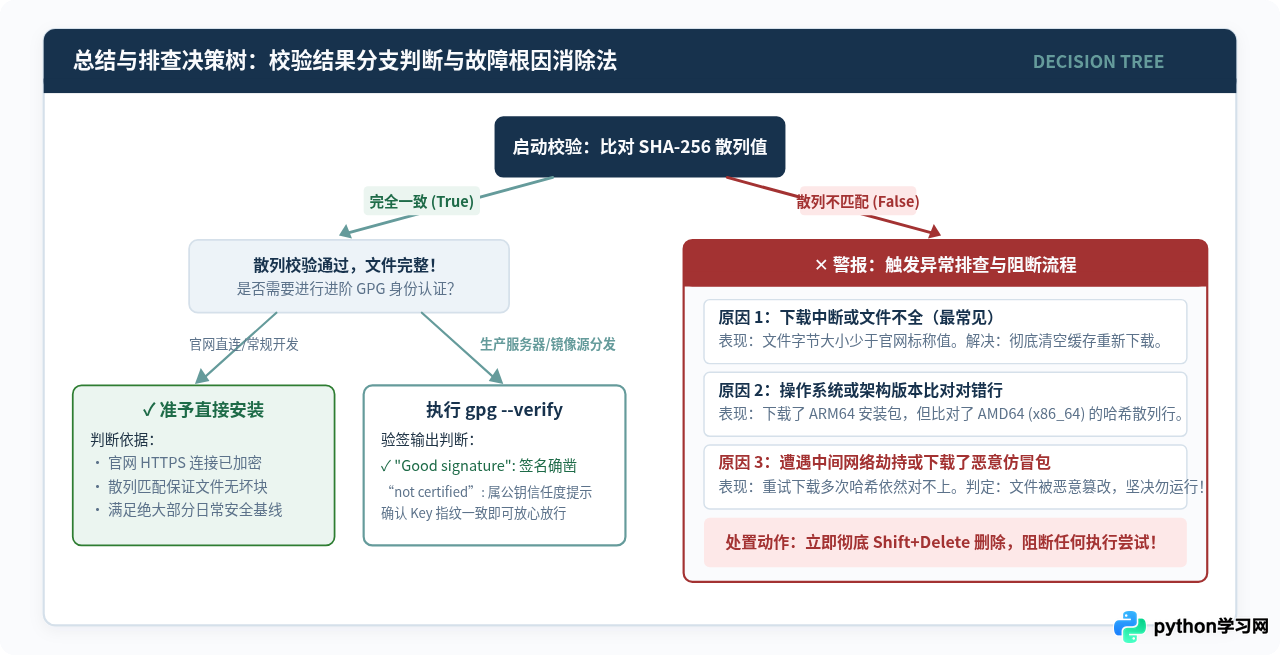
常见不匹配原因与排查步骤:
-
排查一:下载是否提前中断导致文件不全
在文件属性中查看文件大小(字节数),比对官网 Files 表格中登记的精确字节数。若本地文件显著小于标称值,说明因网络超时导致文件仅下载了一部分便被浏览器标记为完成。 -
排查二:是否核对了错误平台或架构的哈希行
官网表格中同时包含了 Windows 32-bit、64-bit、ARM64 以及 macOS 统一安装包等多行数据。必须严格检查本地下载的文件名与网页表格上的File列是否逐字匹配。 -
排查三:本地缓存污染或中间代理缓存冲突
部分企业网络或高校校园网部署了透明代理缓存,可能向客户端返回了旧版本的陈旧缓存或截断包。此时应清理浏览器缓存,或尝试切换到独立热点网络重新下载。
若多次在不同网络下从该地址下载,计算出的 SHA-256 哈希值仍然与官网标称值不符,必须将该文件永久物理删除(Shift+Delete),切勿右键以管理员身份运行。这极大概率意味着当前所访问的网页并非真正的 python.org(例如拼写欺骗钓鱼域名),或者网络出口正在经历恶意 DNS 劫持。
六、安装包安全检验速查清单
为了便于日常运维与开发部署,建议将以下自检环节固化为标准化工作流程:
| 检查环节 | 标准指标 | 快速操作 |
|---|---|---|
| 访问源确认 | 仅限官方一级域名 | 检查浏览器地址栏是否为 https://www.python.org 并具备合法安全证书。 |
| 架构对应 | 位数与 CPU 架构吻合 | x86-64 选 amd64;Apple Silicon / 骁龙平台选 arm64 或通用包。 |
| 完整性校验 | SHA-256 散列一致 | PowerShell (Get-FileHash ...).Hash -eq "..." 输出必须为 True。 |
| 真实性验签 | GPG Good Signature | 导入指定 Release Manager 公钥后,gpg --verify 呈现合法签名。 |
| 异常处置 | 零信任阻断 | 任意单项不匹配,立即彻底销毁下载文件,切换干净网络重试。 |
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









