

Python密码管理器开发中hashlib与cryptography库怎么选
在Python密码管理器开发中,如何选择hashlib与cryptography库?深入剖析单向哈希与可逆对称加密的分界线,解析核心数据流、选型依据与安全避坑指南。
一、核心机制差异:单向哈希与可逆加密的分水岭
很多开发者在刚着手编写密码管理器时,容易产生一个认知偏差:既然标准库自带 hashlib,并且包含 SHA-256 这样声名远扬的算法,是否无需安装第三方依赖就能完成密码保存?这个问题的答案由两者的数学本质决定。
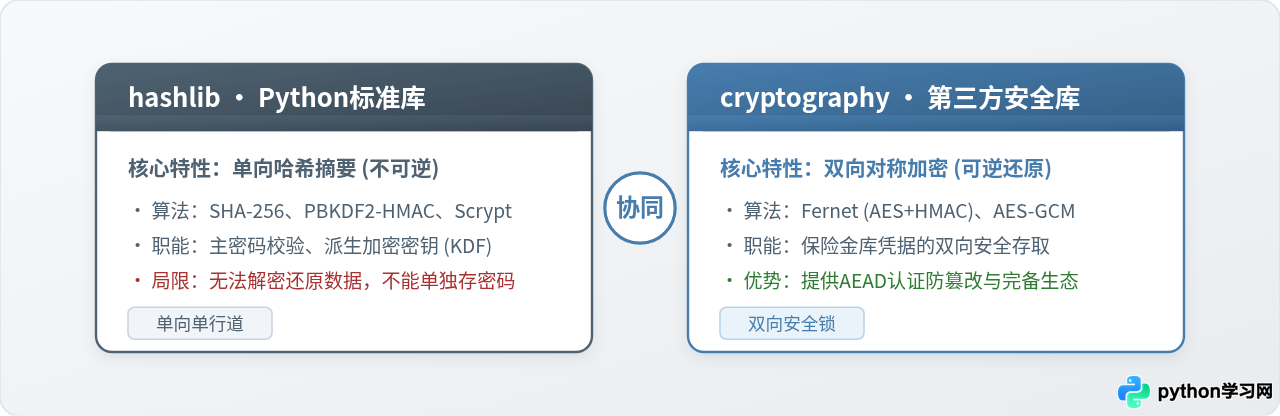
hashlib 的本质是单向信息摘要(One-way Cryptographic Hash)。它的数学特性是单向单行道:任何长度的输入都会被映射为固定长度的摘要指纹。这个计算过程在数学上不可逆,没有任何算法可以把哈希值“解密”回原始口令。在网站后端用户认证系统中,后端数据库只需要核对用户输入的口令与数据库中保存的哈希是否一致,不需要知晓原始密码,因此使用加盐哈希是绝对正确的做法。然而,密码管理器的核心功能是为用户保存第三方站点的登录凭据,用户在日后登录其他应用时,必须取回准确无误的明文密码。如果将网站密码用 hashlib 处理,结果将无法恢复,整个软件的核心功能将彻底失效。
cryptography 的本质是工程级可逆加密(Reversible Symmetric/Asymmetric Ciphers)。它提供了对称加密算法(如 AES-256、ChaCha20)与认证加密方案(如 AES-GCM、Fernet)。其核心特征是受控双向变换:持有对应加密密钥的人,可以随时将明文数据加密为一团不可读的密文字节,并在需要时用相同密钥将密文完全无损地解密回明文,同时能够校验密文是否在磁盘上遭遇篡改。
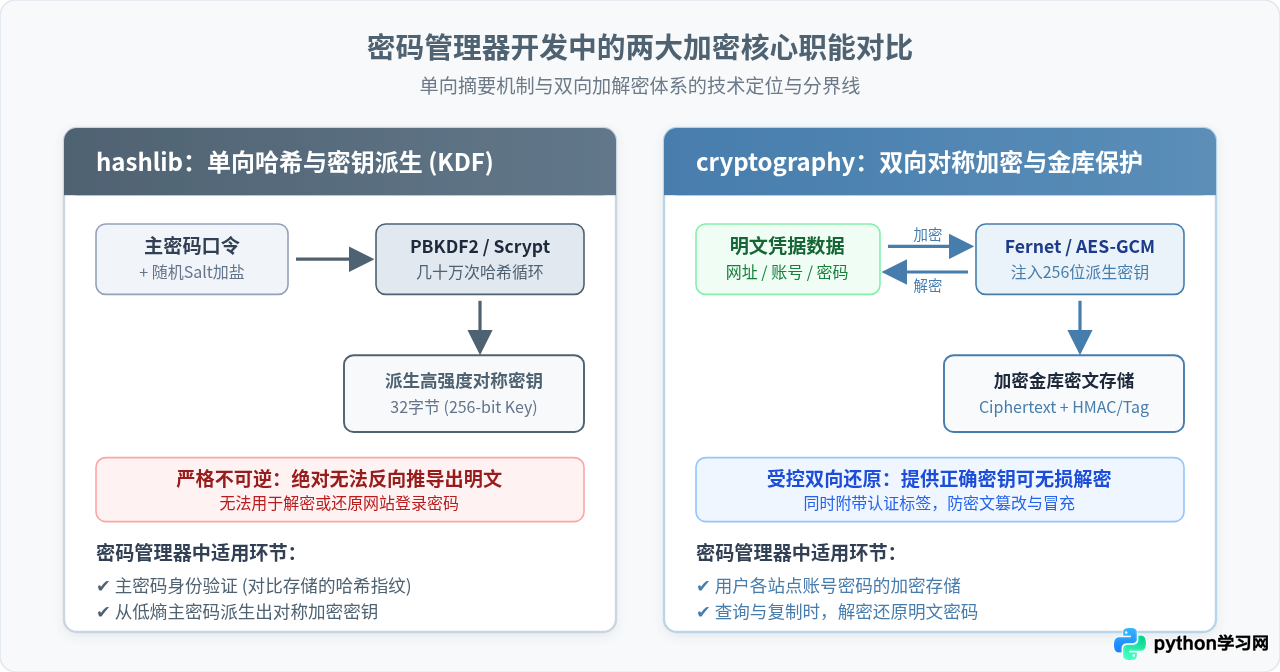
如上图所示,在密码管理器的完整拼图中,两个库的定位明确而清晰:hashlib 充当“验证者”和“密钥提炼机”,负责校验主身份并从口令中派生出强密钥;而 cryptography 则充当“保险箱的锁匠”,负责将账号、密码等关键资产进行物理意义上的加锁存储与开锁还原。
二、密码管理器的核心数据流与分工执行步骤
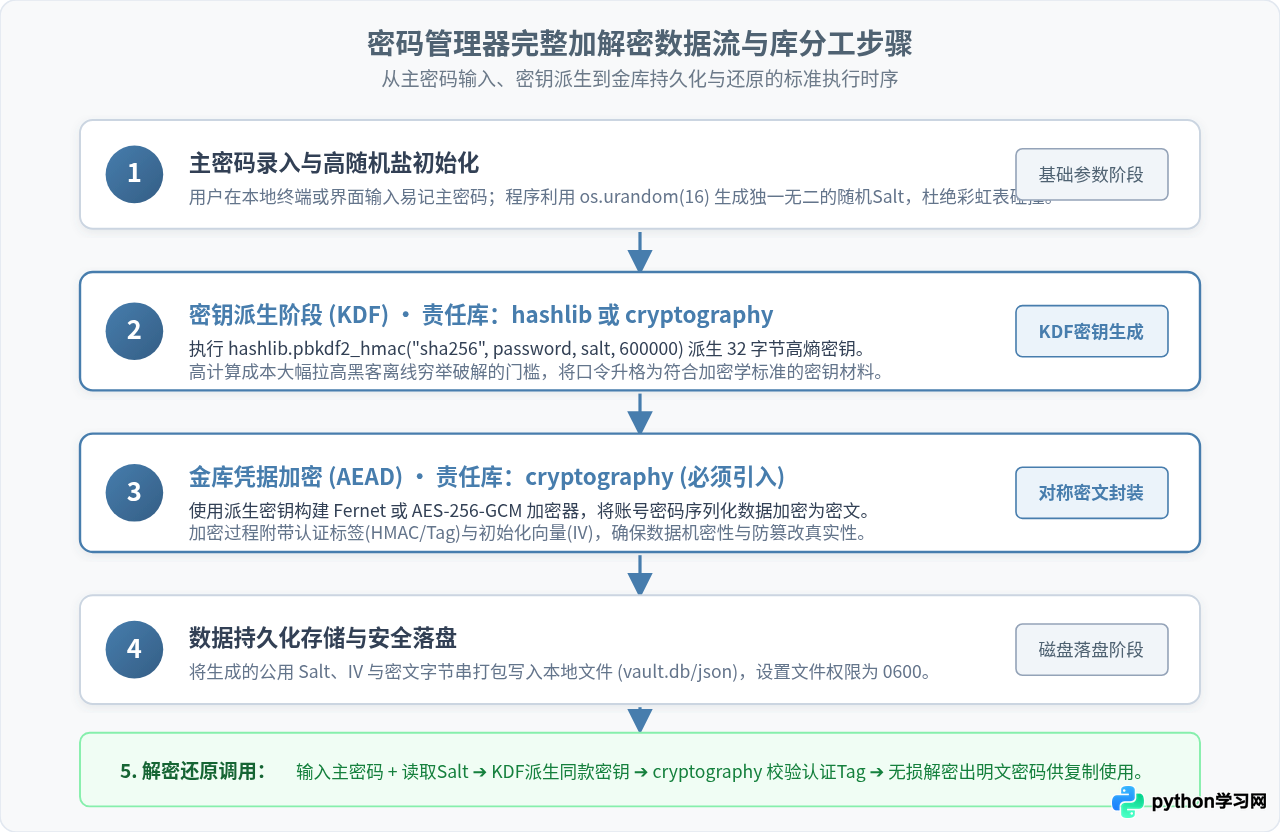
为了让读者对两者的结合使用有直观且具操作性的认识,我们梳理出一个本地密码管理器从初始化到调取凭据的标准数据流。整个数据流包含五个紧密衔接的步骤:
- 主密码录入与随机盐初始化:用户在本地终端输入容易记忆的主密码(Master Password)。程序通过
os.urandom(16)生成独一无二的高熵随机盐(Salt),确保相同的主密码在不同机器或不同金库文件中生成的派生密钥截然不同,从根本上免疫彩虹表攻击。 - 密钥派生阶段(KDF,责任方:hashlib 或 cryptography):人类设计的主密码通常只有几十位,熵值有限。程序通过
hashlib.pbkdf2_hmac(),使用 SHA-256 执行数十万次哈希迭代运算,将低熵口令转化为 32 字节(256 位)高强度对称加密密钥。高轮次计算极大增加了黑客使用 GPU 暴力穷举的经济与时间成本。 - 凭据金库加密(AEAD,责任方:cryptography):用户需要保存的各站点账号、网址与密码被序列化为字节串(如 JSON 格式)。cryptography 注入步骤 2 派生的 256 位密钥,使用 Fernet 或 AES-256-GCM 进行对称加密,输出密文并附加消息认证标签(Tag)。
- 磁盘安全落盘:将公用的随机 Salt、初始化向量(IV/Nonce)以及加密后的密文字节串持久化存入磁盘文件(例如
vault.enc),并将文件权限设定为0600(仅当前系统用户可读写)。 - 凭据解密调取:当用户需要查看或复制密码时,重新输入主密码;程序读取文件头部的 Salt,重新执行 KDF 派生出相同的对称密钥;cryptography 在解密前先校验认证标签,确认文件未被篡改后,解密还原原始 JSON 凭据。
三、实操代码演示:基于两者协同的最小密码金库
下面是一个最小化、高可用且遵循工业安全规范的代码范例。代码清晰演示了标准库 hashlib 负责 KDF 密钥派生,第三方库 cryptography 负责金库数据加解密的全过程。
# -*- coding: utf-8 -*-
"""
MiniVault: 结合 hashlib (KDF) 与 cryptography.fernet (对称加解密) 的最小密码金库
依赖安装: pip install cryptography
"""
import os
import json
import base64
import hashlib
from cryptography.fernet import Fernet, InvalidToken

class MiniVault:
    def __init__(self, master_password: str, salt: bytes = None):
        # 1. 确保拥有独一无二的随机盐 (16字节)
        self.salt = salt if salt else os.urandom(16)

        # 2. 使用 hashlib.pbkdf2_hmac 执行密钥派生 (推荐600,000次迭代)
        derived_key = hashlib.pbkdf2_hmac(
            hash_name="sha256",
            password=master_password.encode("utf-8"),
            salt=self.salt,
            iterations=600000,
            dklen=32  # 32字节 = 256位
        )

        # 3. Fernet 要求密钥为经过 urlsafe_base64 编码的 32 字节字符串
        fernet_key = base64.urlsafe_b64encode(derived_key)
        self.cipher = Fernet(fernet_key)

    def encrypt_vault(self, credentials: dict) -> bytes:
        """将包含账号密码的字典数据加密为可落盘的密文字节"""
        raw_bytes = json.dumps(credentials, ensure_ascii=False).encode("utf-8")
        encrypted_data = self.cipher.encrypt(raw_bytes)
        # 将 salt 与密文合并打包,前16字节为 salt,后续为密文
        return self.salt + encrypted_data

    @classmethod
    def decrypt_vault(cls, payload: bytes, master_password: str) -> dict:
        """从打包字节中提取 salt,派生密钥,解密并校验凭据字典"""
        if len(payload) < 16:
            raise ValueError("无效的金库数据文件,数据长度不足。")

        salt = payload[:16]
        encrypted_data = payload[16:]

        # 使用读取出的 salt 与输入的主密码重建金库实例
        vault = cls(master_password, salt=salt)

        try:
            decrypted_bytes = vault.cipher.decrypt(encrypted_data)
            return json.loads(decrypted_bytes.decode("utf-8"))
        except InvalidToken:
            raise PermissionError("解密失败:主密码错误或金库数据已被非法篡改!")

# --- 验证运行流程示例 ---
if __name__ == "__main__":
    # 模拟用户设定的主密码与测试凭据
    master_pass = "MySecretMasterPass@2026"
    test_credentials = {
        "github.com": {"user": "alice", "pass": "ghp_TokenXYZ123456"},
        "email.com": {"user": "alice@corp.com", "pass": "SuperComplexPass#99"}
    }

    # 1. 加密并保存
    vault = MiniVault(master_pass)
    vault_blob = vault.encrypt_vault(test_credentials)
    print(f"[示例输出] 生成加密落盘数据,总字节数: {len(vault_blob)}")

    # 2. 模拟正确主密码解密
    unlocked_data = MiniVault.decrypt_vault(vault_blob, master_pass)
    print(f"[示例输出] 正确主密码解密成功,还原站点数量: {len(unlocked_data)}")
    assert unlocked_data["github.com"]["user"] == "alice"

    # 3. 模拟错误主密码尝试解密
    try:
        MiniVault.decrypt_vault(vault_blob, "WrongPassword!")
    except PermissionError as e:
        print(f"[示例输出] 预期安全拦截: {e}")
hashlib.pbkdf2_hmac 成功承担了高计算成本的密钥派生工作,而 Fernet 封装了底层 AES-128-CBC 与 HMAC-SHA256 签名机制。当传入错误口令时,InvalidToken 异常会在第一时间触发,有效防止了无认证解密导致的垃圾数据输出或填充预言机安全漏洞。
四、选型决策指南:不同项目场景下的选型策略
在厘清了基本原理后,面对具体的开发要求,开发者应当依据自身项目的依赖约束、安全标准与平台兼容性制定选型策略:
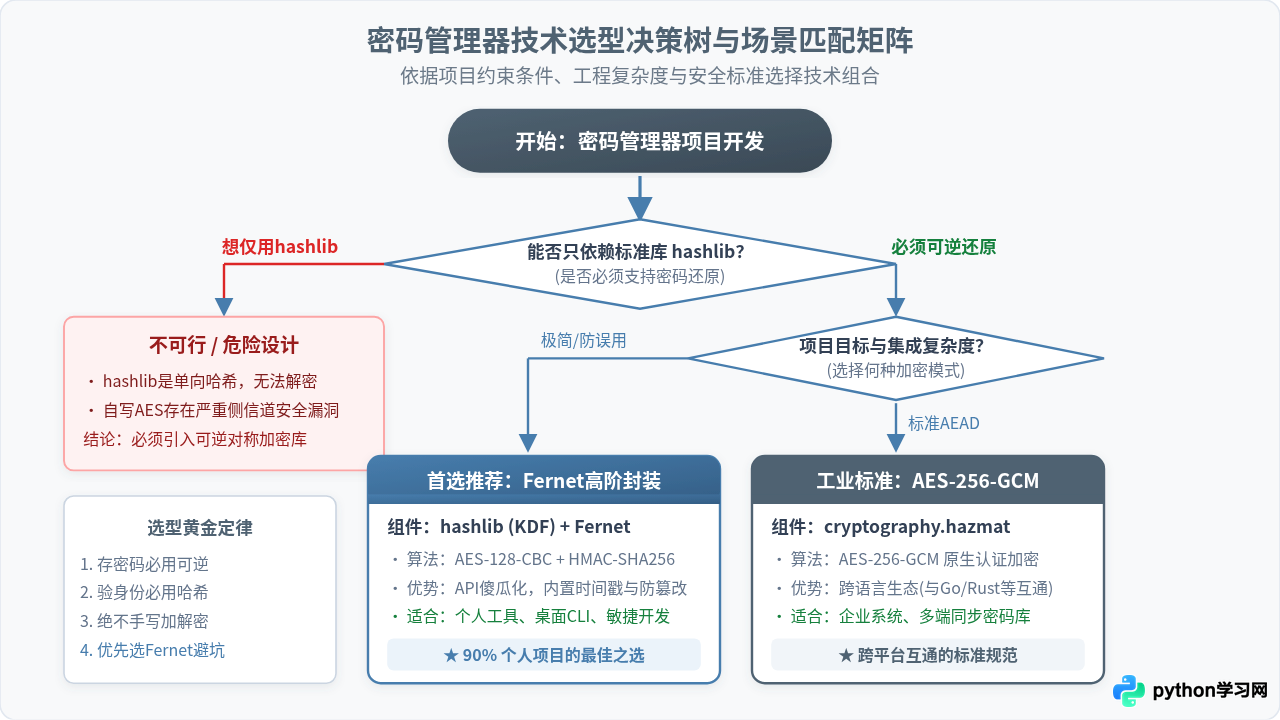
| 开发场景 | 推荐方案 | 核心组件 | 主要优势与考量 |
|---|---|---|---|
| 个人工具 / 本地 CLI (开发效率第一) |
hashlib (KDF) + Fernet | hashlib.pbkdf2_hmaccryptography.fernet.Fernet |
极力推荐。API 设计极其安全,默认集成防重放、时间戳与 HMAC 签名,完全杜绝开发者配置错误。 |
| 生产级 / 跨端协同 (企业与移动端同步) |
全栈 cryptography 体系 | hazmat.primitives.kdfhazmat.ciphers.aead.AESGCM |
采用工业级 AES-256-GCM 认证加密,密文格式与 Go、Rust、WebCrypto 等完全兼容,性能极高。 |
| 极高防碰撞防爆破 (防止高端 GPU 阵列) |
Scrypt / Argon2 + AES-GCM | hashlib.scrypt 或argon2-cffi + AESGCM |
Argon2id 与 Scrypt 具备内存硬度特性,能有效遏制 ASIC 芯片大规模并发运算,是目前抗暴力破解的最高标准。 |
| 极端无依赖要求 (禁止任何 pip 依赖) |
无法稳健实现 | 无直接可行方案 | Python 标准库未暴露原生对称加密接口;手写纯 Python 版 AES 运行极慢且存在侧信道泄漏,强烈不建议。 |
五、密码管理器开发必须避开的四个致命误区
根据密码学开发规范,很多初学者在编写安全工具时容易引入隐蔽的设计缺陷。在实际编码中必须规避以下陷阱:
哈希是信息单行道。任何承诺“用纯 hashlib 打造免依赖密码管理器”的教程,本质上要么只能用来对比是否输入了正确的单一字符串(如做个主锁),要么是暗中自己编写了没有经过安全审计的简易对称置换算法。请务必记住:需要读取还原的内容,必须用受控对称加密。
误区二:使用非认证加密模式(如 AES-ECB 或无 MAC 的 CBC)。如果直接使用底层 AES 并选择 ECB 模式,相同的明文块会生成相同的密文块,导致密文图像化暴露;若使用 CBC 模式但没有附加 HMAC 验证,则极易遭受经典的填充预言机(Padding Oracle)攻击。这正是为什么 cryptography.fernet 或 AESGCM 强力推行 AEAD(Authenticated Encryption with Associated Data,带认证加密)的原因:任何单比特篡改都会让解密直接报错。
误区三:KDF 迭代次数过低。很多过时示例中仍写着 iterations=1000 或 10000。在当今消费级 GPU 算力下,十万次以下的 SHA-256 派生在短时间内就能被字典穷举碰撞。依据当前 OWASP 权威安全建议,PBKDF2-HMAC-SHA256 的迭代次数推荐设定在 600,000 次及以上,以切实保障口令在离线碰撞面前的防御深度。
误区四:硬编码盐值或复用 IV/Nonce。绝对不要在代码中写死 SALT = b"my_salt_123"。每次初始化金库或更新凭据时,必须调用操作系统密码学安全的伪随机数生成器 os.urandom()。在 AES-GCM 模式下,同一个密钥如果搭配相同的 Nonce 加密了两次不同内容,攻击者甚至能直接反推密钥并伪造后续密文。
六、总结与最终结论
回顾核心问题:“Python密码管理器开发中hashlib与cryptography库怎么选?”
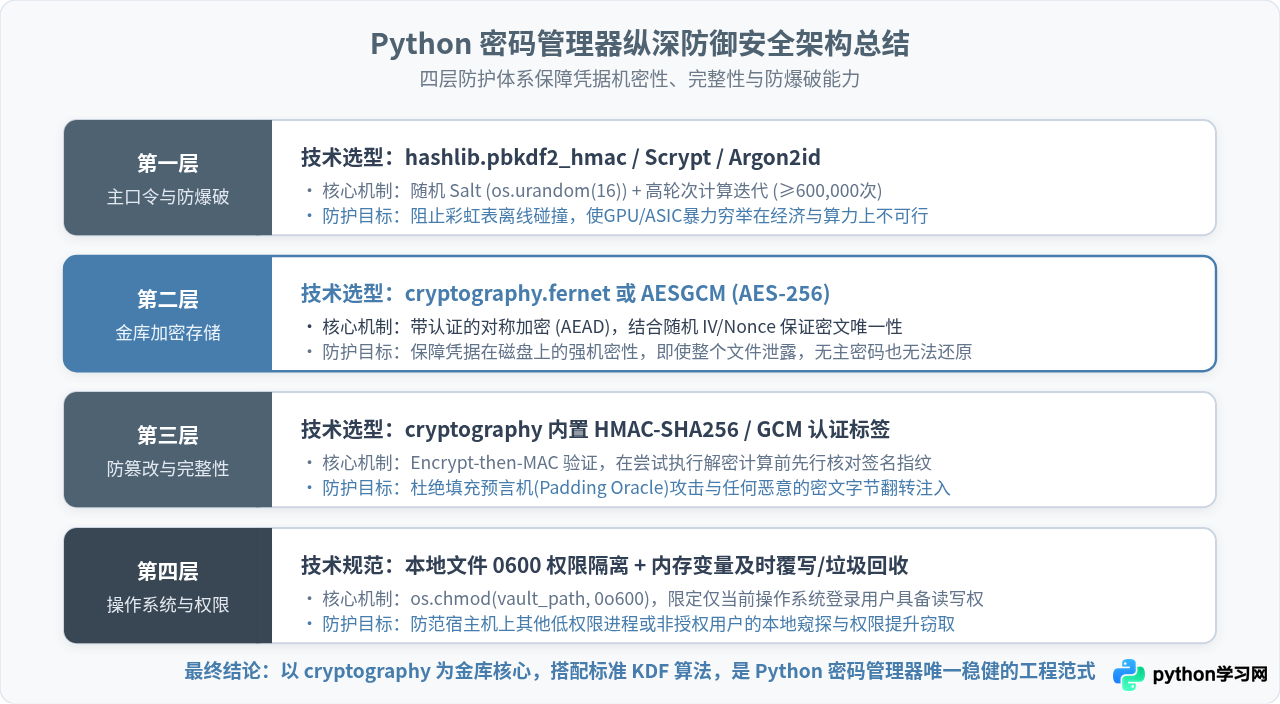
答案可以用一句话概括:不要做二选一,而要协同并用。开发一个兼具易用性与强安全性的密码管理器,金库存储核心必须引入 cryptography 库(优先采用 Fernet 或 AES-256-GCM);而在主密码的处理上,既可以选用标准库 hashlib 的 pbkdf2_hmac 派生密钥,也可以直接调用 cryptography.hazmat 的 KDF 模块,两者结合即可构建出坚不可摧的纵深防御体系。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









