

防止SQL注入:MySQL增删改查的安全编码最佳实践
针对MySQL增删改查(CRUD)操作中常见的SQL注入风险,详细讲解预处理语句与参数化查询的实现机制、规范代码示例及白名单防御策略。
一、SQL注入的本质与预处理原理
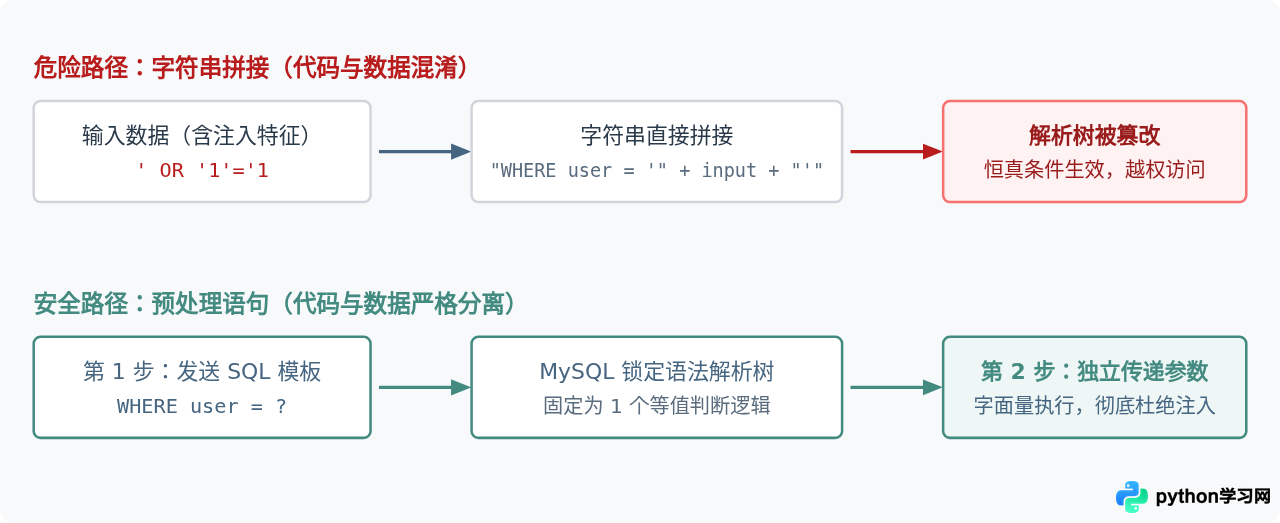
SQL注入发生的原因,是应用程序把未经校验的外部输入,直接拼接成一条包含结构指令的SQL字符串并送入数据库引擎。此时,输入数据中包含的特殊字符(如单引号、注释符 -- 或 #、OR 1=1 等)改变了语法解析树的逻辑边界,使本属于数据段的文本被解析器识别成了执行代码。
预处理语句(Prepared Statements)解决此问题的底层逻辑包含两个阶段:
- 编译模板阶段:应用程序先将带有占位符(如
?或:param)的SQL结构发送给MySQL服务端。数据库此时便完成词法解析、语法分析并生成固定的执行计划,SQL语法树在此时已被锁定。 - 传输参数阶段:应用程序将真实的输入参数单独打包,通过二进制网络协议直接发送至服务器对应的槽位。无论参数中包含多少单引号或SQL关键字,MySQL都只将其当作纯文本标量处理,绝不可能再次修改已生成的指令结构。
二、增删改查(CRUD)标准编码实践
在涉及数据库增删改查的代码中,所有的标量值(数字、字符串、布尔值、日期)都必须通过问号占位符 ? 或具名占位符 :key 注入,严禁直接拼接变量。以下通过广泛使用的通用接口规范示范安全操作。
1. 插入数据(Create / INSERT)
在用户注册或新建业务对象时,外部输入直接映射到新记录的各个列。即使是纯文本输入,也可能包含控制字符。必须统一将列对应的值放入占位符绑定:
// 规范示例:使用占位符进行多字段插入
$sql = "INSERT INTO users (username, email, status, created_at) VALUES (?, ?, ?, NOW())";
$stmt = $pdo->prepare($sql);

// 绑定具体参数并执行
$stmt->execute([
    $inputUsername,
    $inputEmail,
    'active'
]);
2. 查询数据(Read / SELECT)
数据查询中最容易发生盲注和万能密码攻击。登录场景中的用户验证属于典型用例,必须将用户名和查询参数作为绑定变量:
// 规范示例:用户凭证查询
$sql = "SELECT id, password_hash, role FROM users WHERE username = ? AND status = ?";
$stmt = $pdo->prepare($sql);
$stmt->execute([$username, 'active']);
$user = $stmt->fetch(PDO::FETCH_ASSOC);

if ($user && password_verify($password, $user['password_hash'])) {
    // 验证通过
}
3. 更新数据(Update / UPDATE)
更新操作若遭遇注入,不仅可能造成数据覆写,攻击者还可能通过闭合单引号注释掉后面的 WHERE 条件,导致整张表的数据被意外篡改:
// 规范示例:按主键受控更新字段
$sql = "UPDATE accounts SET balance = balance + ?, updated_at = NOW() WHERE account_id = ? AND status = ?";
$stmt = $pdo->prepare($sql);
$stmt->execute([
    $transferAmount,
    $targetAccountId,
    'normal'
]);
4. 删除数据(Delete / DELETE)
删除操作风险极高,注入攻击者往往尝试构造类似 id = 1 OR 1=1 的条件清空整表数据。强制使用参数化可以确保每次删除均作用于明确的唯一键:
// 规范示例:严格根据 ID 批量或单条删除
$sql = "DELETE FROM login_logs WHERE log_id = ? AND user_id = ?";
$stmt = $pdo->prepare($sql);
$stmt->execute([$logId, $currentUserId]);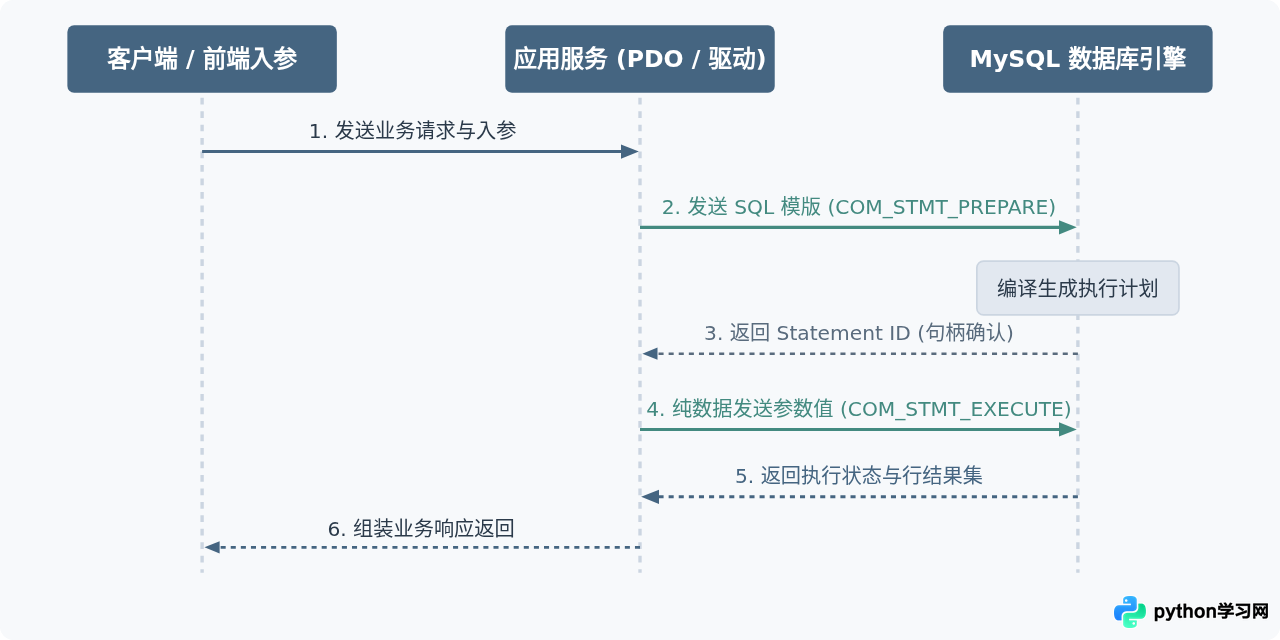
三、无法使用占位符场景的白名单防御
在实际业务中,并非所有 SQL 组成部分都可以使用预处理占位符。根据 SQL 语法规范,占位符只能替代字面量(Literal Values),不能替代数据库对象标识符和语法关键字。以下两类场景若处理不当,将重新引入注入风险:
- 动态排序与方向:
ORDER BY column_name ASC|DESC中的列名与排序关键字。 - 动态表名与列名:分表查询或多维度自定义报表中的
SELECT column_name FROM table_name。
针对此类场景,必须在代码层建立严格的白名单校验机制,如果用户传入的值不在已定义的合法集合内,程序应直接拒绝执行或降级为默认安全值。
以下示例展示了动态排序功能的安全编码模式:
// 1. 允许排序的列名必须配置为明确的白名单字典
$allowedColumns = [
    'date'  => 'created_at',
    'views' => 'view_count',
    'score' => 'total_score'
];

// 2. 排序方向严格限定为升序或降序
$allowedDirections = ['ASC', 'DESC'];

// 3. 读取用户输入并实施白名单检验,非指定参数直接降级为安全默认值
$userSort = $_GET['sort'] ?? 'date';
$userOrder = strtoupper($_GET['order'] ?? 'DESC');

$orderByColumn = $allowedColumns[$userSort] ?? 'created_at';
$orderDirection = in_array($userOrder, $allowedDirections, true) ? $userOrder : 'DESC';

// 4. 经过白名单提取的变量,方可拼接进结构定义,后续过滤条件依旧使用参数化
$sql = "SELECT id, title, view_count, created_at
        FROM articles
        WHERE status = ?
        ORDER BY {$orderByColumn} {$orderDirection}
        LIMIT 20";

$stmt = $pdo->prepare($sql);
$stmt->execute(['published']);
$articles = $stmt->fetchAll(PDO::FETCH_ASSOC);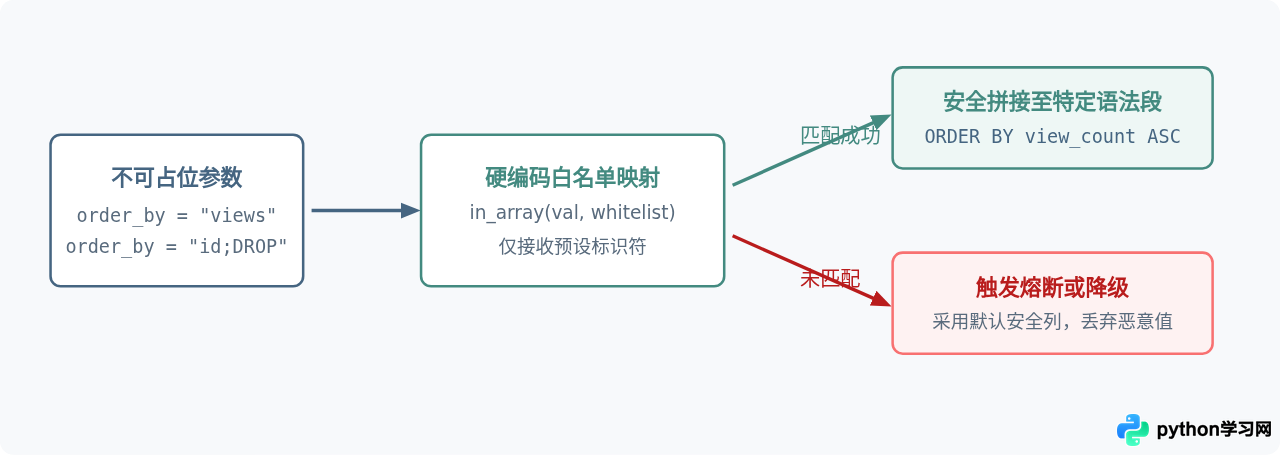
四、关键安全配置与常见误区
在编码实现之外,驱动层本身的配置也可能对预处理的效果产生颠覆性影响。最常见的问题在于模拟预处理(Emulated Prepared Statements)未被关闭。
1. 必须禁用客户端模拟预处理
以 PHP PDO 为例,为了向前兼容和性能考虑,驱动默认会开启 ATTR_EMULATE_PREPARES。开启该选项时,驱动程序会在本地用简单的转义函数替换占位符并拼装 SQL,随后以单条字符串发送给 MySQL,这并非真正的底层预处理协议。遇到特殊的宽字节编码(如 GBK)时,此机制可能被精心构造的十六进制字符绕过。必须在初始化连接时关闭模拟:
$pdo = new PDO($dsn, $user, $pass, [
    // 强制关闭模拟预处理,启用数据库原生的两阶段协议
    PDO::ATTR_EMULATE_PREPARES   => false,
    // 查询出现错误时抛出异常,避免错误静默失败
    PDO::ATTR_ERRMODE            => PDO::ERRMODE_EXCEPTION,
    // 默认返回关联数组,简化取值逻辑
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
]);
2. IN 子句的动态绑定规范
在 WHERE id IN (...) 查询中,许多开发者因占位符数量不确定而直接采用拼接。正确的做法是在内存中根据数组长度动态生成等量的 ?,再整体传入执行:
$ids = [101, 102, 105, 110];

// 根据参数数量构造 ?,?,? 占位符字符串
$placeholders = implode(',', array_fill(0, count($ids), '?'));

$sql = "SELECT id, username FROM users WHERE id IN ($placeholders)";
$stmt = $pdo->prepare($sql);
$stmt->execute($ids); // 数组元素按顺序完全绑定
$result = $stmt->fetchAll();
五、防范 SQL 注入落地核对清单
在完成数据库交互代码的编写或进行代码评审(Code Review)时,可通过下表逐项核验是否符合安全基线:
| 检查维度 | 合规要求 | 风险说明 |
|---|---|---|
| 标量传参 | 所有字符串、数字、时间等入参一律使用 ? 或命名占位符。 |
若使用字符串拼接,直接导致 SQL 语义被改写。 |
| 连接配置 | 显式关闭模拟预处理(如 EMULATE_PREPARES = false)。 |
客户端转义无法提供等同于原生协议的隔离保护。 |
| 标识符控制 | 表名、字段名、排序规则必须通过服务端硬编码字典匹配。 | 占位符无法应用于标识符,不校验会引发注入。 |
| 错误处理 | 生产环境中严禁将原始 SQL 报错信息(如表结构、错误语法)返回给前端。 | 数据库细节泄露会辅助攻击者进行基于报错的盲注推断。 |
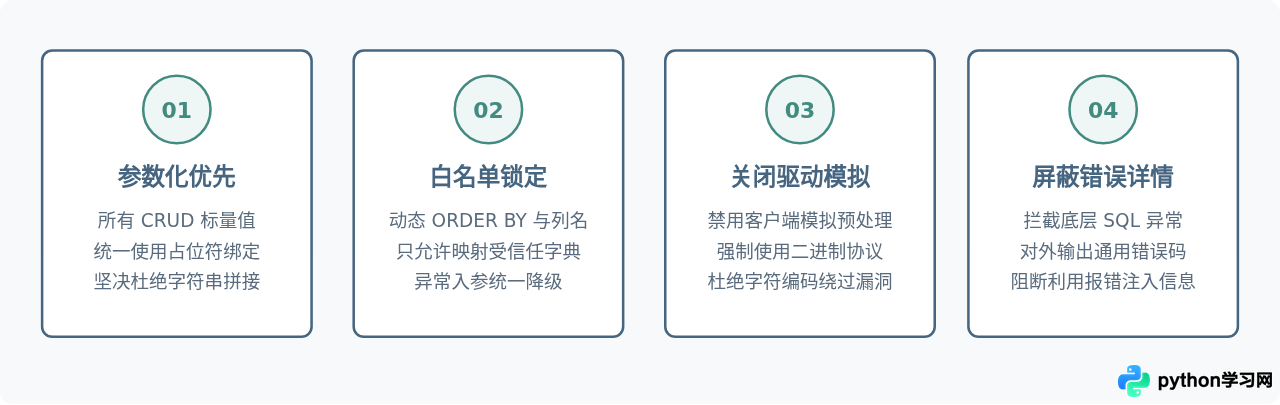
只要在系统所有操作数据库的路径上坚持上述规范,就能从架构根源上将执行逻辑与外部数据物理隔绝,达成对 SQL 注入威胁的主动阻断。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









