

Python实战:用带参装饰器实现基于角色的权限控制
深入解析如何在Python中利用三层带参装饰器构建灵活且严谨的基于角色的权限控制(RBAC)机制,包含参数传递原理、上下文提取、鉴权决策及生产级实战代码。
@require_roles('admin', 'editor') 声明式地保护视图函数或核心业务逻辑。
一、为什么权限校验需要“带参装饰器”
Python 中的基础装饰器通常只接收一个参数,即被修饰的函数对象本身(func)。这种结构在进行通用日志记录、耗时统计等无需外部上下文的切面操作时非常便利。然而在权限控制场景中,不同的业务接口所需的访问权限各不相同:
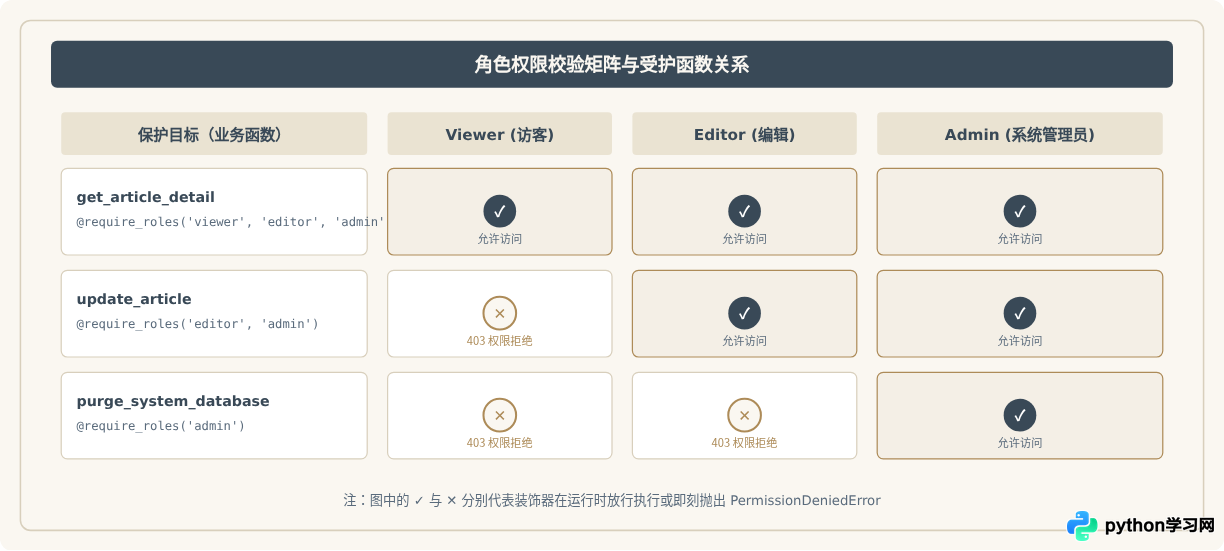
- 浏览文章接口可能允许所有登录用户(
viewer、editor、admin)访问; - 更新文章接口仅允许文章编写者或编辑(
editor、admin)操作; - 删除用户或系统配置接口则必须严格限制为系统管理员(
admin)。
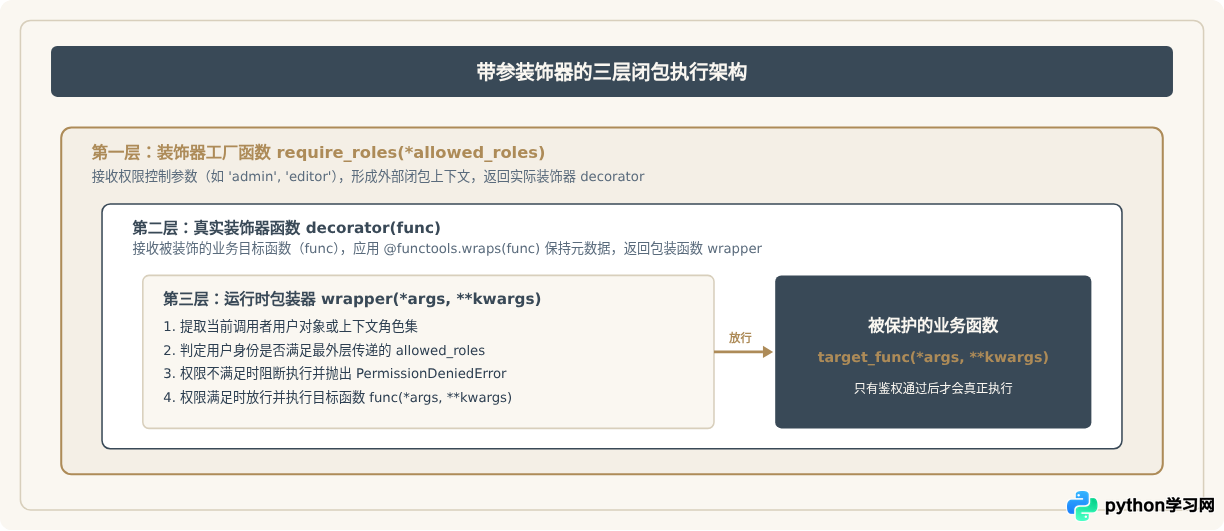
若使用普通无参装饰器,我们不得不为每个角色单独编写 @require_admin、@require_editor,不仅代码重复率极高,且无法应对“允许多个角色中任一角色访问”的并集校验场景。带参装饰器通过引入外层“工厂函数”,提前将允许的角色列表闭包固化到内层拦截逻辑中,从而实现了灵活、高复用且声明式的高级切面控制。
二、构建鉴权基础:用户上下文与异常定义
在正式编写装饰器之前,必须确立鉴权系统中的两个核心支柱:
- 权限拒绝异常(PermissionDeniedError):当用户角色不符合要求时,应当抛出语义清晰的特定异常,以便上层网关或全局异常处理器捕获并转化为 HTTP 403 状态码;
- 当前会话上下文(Context):真实应用中,当前请求的用户通常存储在线程局部变量(
threading.local)或更现代的上下文变量(contextvars.ContextVar)中。
import functools
from contextvars import ContextVar
from typing import Set, Optional, Callable, Any

# 1. 自定义权限拒绝异常
class PermissionDeniedError(Exception):
    """当用户缺少访问所需角色权限时抛出的异常"""
    def __init__(self, message: str = "权限不足,拒绝访问", required_roles: Optional[Set[str]] = None):
        super().__init__(message)
        self.message = message
        self.required_roles = required_roles or set()

# 2. 模拟用户模型
class User:
    def __init__(self, username: str, roles: Set[str]):
        self.username = username
        self.roles = roles

    def has_any_role(self, required_roles: Set[str]) -> bool:
        """检查用户是否具有所需角色集合中的任意一个"""
        return bool(self.roles.intersection(required_roles))

    def has_all_roles(self, required_roles: Set[str]) -> bool:
        """检查用户是否同时具有所需角色的全部集合"""
        return required_roles.issubset(self.roles)

# 3. 基于 ContextVar 管理当前请求的用户上下文
_current_user_ctx: ContextVar[Optional[User]] = ContextVar("current_user", default=None)

def set_current_user(user: Optional[User]) -> None:
    """设置当前请求/协程的用户"""
    _current_user_ctx.set(user)

def get_current_user() -> Optional[User]:
    """获取当前请求/协程的用户"""
    return _current_user_ctx.get()
三、实现核心:带参装饰器 require_roles
下面实现支持多角色、支持“满足其一”或“必须全满足”的权限控制装饰器。需要注意:必须使用 functools.wraps 修饰最内层的 wrapper 函数,以保留原函数的名称、文档注释及签名等元数据。
def require_roles(*roles: str, require_all: bool = False) -> Callable:
    """
    基于角色的权限控制带参装饰器工厂函数

    :param roles: 允许访问的一个或多个角色名称(如 'admin', 'editor')
    :param require_all: 若为 True,则用户必须具备全部指定角色;若为 False,满足任意一个角色即可放行
    """
    # 规整化入参,去除空白字符并转换为不可变集合
    required_role_set = {r.strip() for r in roles if r and r.strip()}

    if not required_role_set:
        raise ValueError("require_roles 至少需要指定一个有效的角色名称")

    def decorator(func: Callable) -> Callable:
        @functools.wraps(func)
        def wrapper(*args: Any, **kwargs: Any) -> Any:
            # 1. 尝试从上下文中获取当前用户
            user = get_current_user()

            # 2. 检查用户是否已登录/认证
            if user is None:
                raise PermissionDeniedError(
                    message="未认证:请求上下文中未检测到已登录用户",
                    required_roles=required_role_set
                )

            # 3. 校验角色匹配逻辑
            is_authorized = (
                user.has_all_roles(required_role_set)
                if require_all
                else user.has_any_role(required_role_set)
            )

            if not is_authorized:
                mode_desc = "所有" if require_all else "任意一个"
                raise PermissionDeniedError(
                    message=f"用户 [{user.username}] 缺少所需角色权限。需要具备以下{mode_desc}角色: {sorted(required_role_set)},当前具备角色: {sorted(user.roles)}",
                    required_roles=required_role_set
                )

            # 4. 权限满足,放行并执行被装饰的原业务函数
            return func(*args, **kwargs)

        return wrapper

    return decorator
四、实战演练:业务接口修饰与行为验证
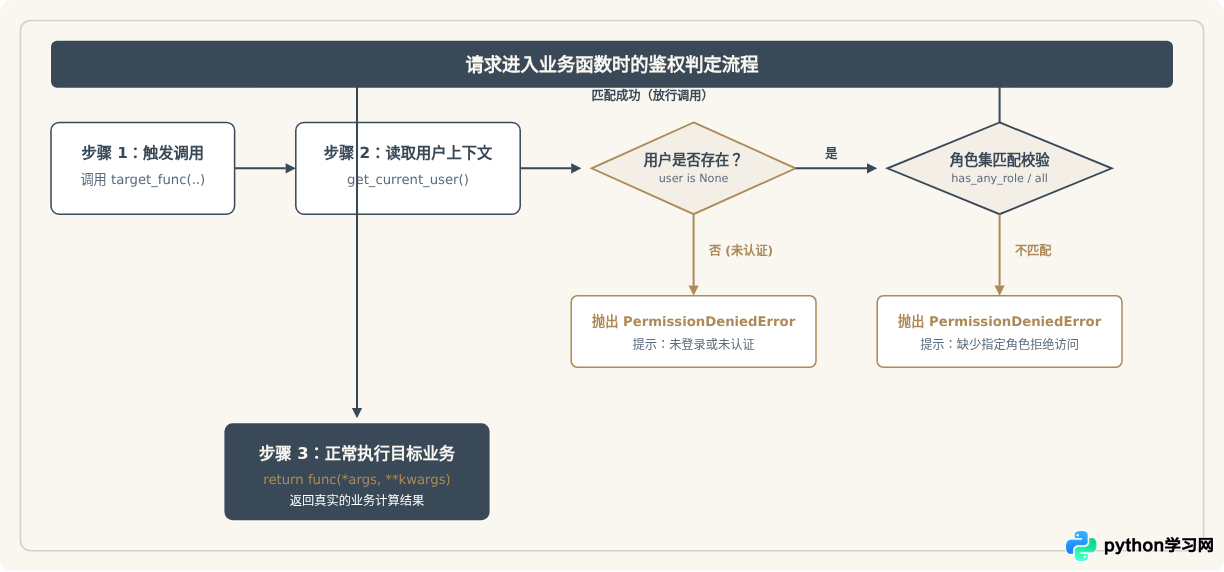
为了验证权限装饰器的严谨性与拦截效果,我们构建三类具有不同权限等级的模拟业务方法:
# 业务接口 1:查看文章详情(任意角色均可访问)
@require_roles('viewer', 'editor', 'admin')
def get_article_detail(article_id: int) -> dict:
    return {"id": article_id, "title": "深入理解装饰器", "content": "正文内容..."}

# 业务接口 2:编辑文章(仅限 editor 或 admin)
@require_roles('editor', 'admin')
def update_article(article_id: int, new_title: str) -> dict:
    return {"status": "success", "article_id": article_id, "new_title": new_title}

# 业务接口 3:系统级销毁/重置操作(严格要求 admin)
@require_roles('admin')
def purge_system_database() -> dict:
    return {"status": "success", "message": "全量数据重置完毕"}
接下来我们模拟三个不同身份的用户,并依次调用这三个方法,验证装饰器的拦截表现:
if __name__ == "__main__":
    # 创建三个典型测试用户
    alice = User("Alice", roles={"viewer"})
    bob = User("Bob", roles={"editor"})
    charlie = User("Charlie", roles={"admin"})

    print("=== 测试场景 1: Viewer 角色用户 Alice ===")
    set_current_user(alice)

    # 场景 1.1:访问阅读接口
    try:
        res = get_article_detail(101)
        print(f"[成功] Alice 读取文章: {res['title']}")
    except PermissionDeniedError as e:
        print(f"[拦截] {e}")

    # 场景 1.2:尝试执行编辑操作
    try:
        update_article(101, "新标题")
        print("[异常] 未正确拦截!")
    except PermissionDeniedError as e:
        print(f"[拦截成功] {e}")

    print("\n=== 测试场景 2: Editor 角色用户 Bob ===")
    set_current_user(bob)
    try:
        res = update_article(101, "由 Bob 润色后的标题")
        print(f"[成功] Bob 更新文章: {res}")
    except PermissionDeniedError as e:
        print(f"[拦截] {e}")

    try:
        purge_system_database()
        print("[异常] 未正确拦截!")
    except PermissionDeniedError as e:
        print(f"[拦截成功] {e}")

    print("\n=== 测试场景 3: Admin 角色用户 Charlie ===")
    set_current_user(charlie)
    try:
        res = purge_system_database()
        print(f"[成功] 管理员操作执行: {res}")
    except PermissionDeniedError as e:
        print(f"[拦截] {e}")
运行上述测试代码后,控制台输出示例效果如下(明确标为示例输出):
# [示例输出]
=== 测试场景 1: Viewer 角色用户 Alice ===
[成功] Alice 读取文章: 深入理解装饰器
[拦截成功] 用户 [Alice] 缺少所需角色权限。需要具备以下任意一个角色: ['admin', 'editor'],当前具备角色: ['viewer']

=== 测试场景 2: Editor 角色用户 Bob ===
[成功] Bob 更新文章: {'status': 'success', 'article_id': 101, 'new_title': '由 Bob 润色后的标题'}
[拦截成功] 用户 [Bob] 缺少所需角色权限。需要具备以下任意一个角色: ['admin'],当前具备角色: ['editor']

=== 测试场景 3: Admin 角色用户 Charlie ===
[成功] 管理员操作执行: {'status': 'success', 'message': '全量数据重置完毕'}
五、生产环境核心避坑与最佳实践
在真实生产项目中,将带参装饰器投入使用时,有以下几项至关重要的注意事项:
如果缺少 @functools.wraps(func),被装饰函数的 __name__ 将会变为 wrapper,导致依赖函数名的路由系统(例如 Flask 的 url_for)以及自动 API 文档生成器(如 Swagger/OpenAPI)出现严重命名冲突与文档失效。
在现代异步框架(FastAPI、Sanic 等)中,许多视图函数是异步定义的。直接用常规同步包装器修饰 async def 函数会导致协程对象无法被正确等待(await)。生产级代码建议使用 inspect.iscoroutinefunction(func) 做分支兼容,或分别提供专用的异步鉴权装饰器:
import inspect

def require_roles_universal(*roles: str) -> Callable:
    required_role_set = set(roles)

    def decorator(func: Callable) -> Callable:
        if inspect.iscoroutinefunction(func):
            @functools.wraps(func)
            async def async_wrapper(*args: Any, **kwargs: Any) -> Any:
                _validate_permissions(required_role_set)
                return await func(*args, **kwargs)
            return async_wrapper
        else:
            @functools.wraps(func)
            def sync_wrapper(*args: Any, **kwargs: Any) -> Any:
                _validate_permissions(required_role_set)
                return func(*args, **kwargs)
            return sync_wrapper

    return decorator
装饰器应遵循单一职责原则。装饰器应当专注于判断“当前已登录用户是否有对应角色”,而将“如何解析 HTTP Header 中的 JWT Token”交给网关中间件(Middleware)去处理并置入上下文,切忌在装饰器内部重复编写复杂的 Token 解析逻辑。
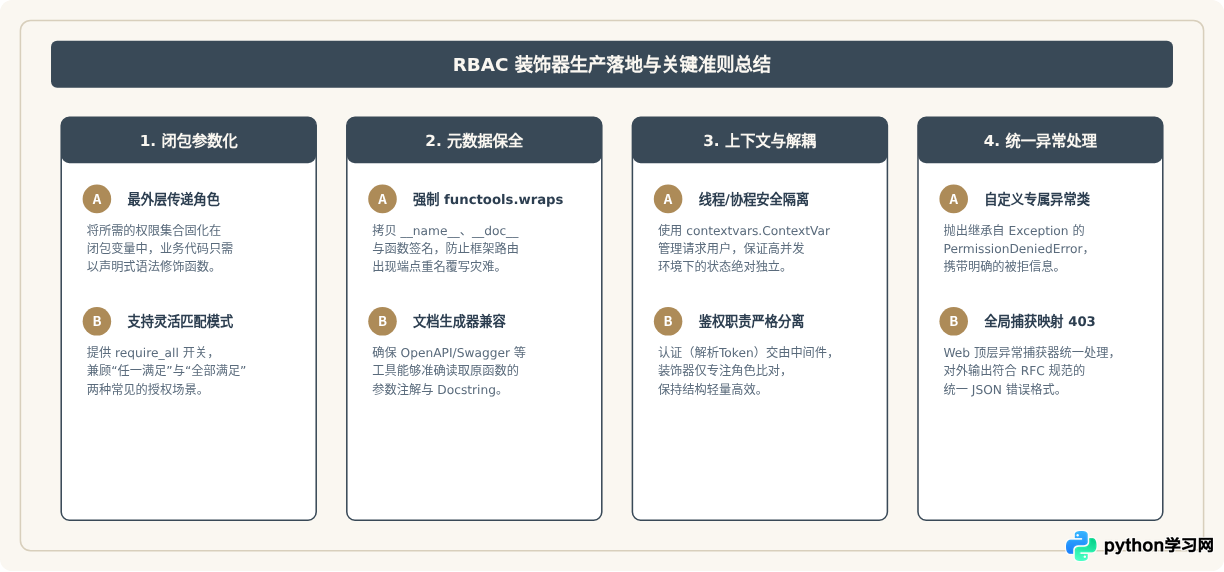
六、总结
基于角色的权限控制是保障业务数据安全防线的核心环节。通过运用 Python 的带参装饰器三层闭包结构,我们将复杂的权限比对与阻断机制封装为清爽、高可读的单行注解;同时结合 functools.wraps 保全函数元数据,并配合 contextvars 完成并发安全的用户上下文抽取。这种方案不仅使权限声明与具体业务计算彻底解耦,也为后续平滑接入基于属性的访问控制(ABAC)或分布式微服务权限网关打下了坚实规范的架构基石。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









